
 snapattack/damn-vulnerable-log4j-app
CVE-2021-44228 / log4shell का परीक्षण करने तथा एक उदाहरण हमले से forensic artifacts प्राप्त करने हेतु कमजोर वेब अनुप्रयोग

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
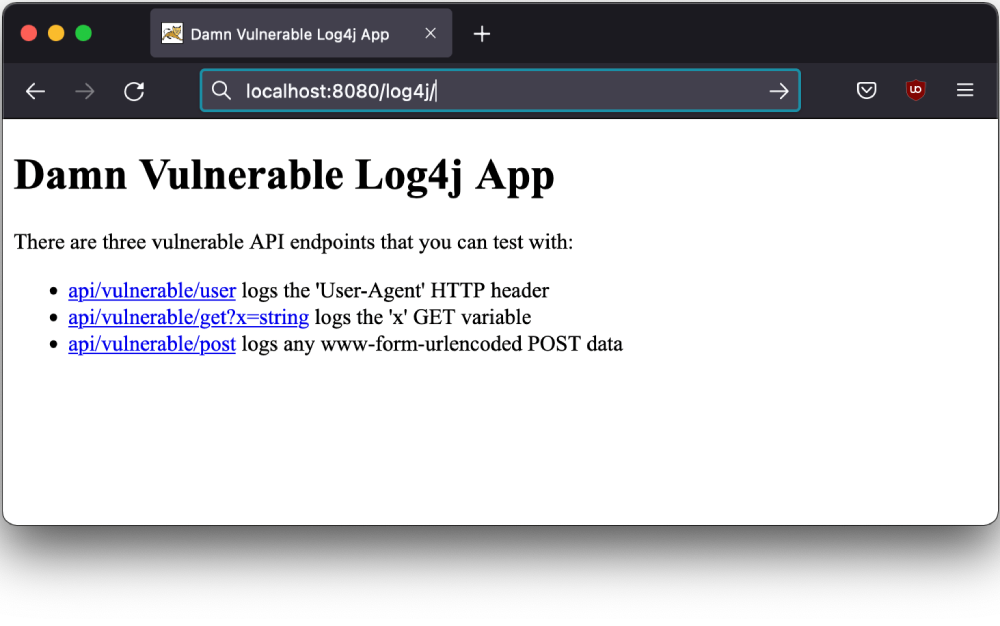
damn-vulnerable-log4j-app में एक बुनियादी कमजोर Java Servlet है जो User Agent, HTTP GET और POST पैरामीटर्स को log4j के साथ लॉग करता है। यह .war फ़ाइल के रूप में पैकेज किया गया है और Tomcat जैसे सर्वरों पर तैनात किया जा सकता है। अधिक जानकारी के लिए README देखें।
attack-artifacts में EDR, सिस्टम और एप्लिकेशन लॉग के उदाहरण शामिल हैं, साथ ही एक Windows पीड़ित मशीन पर हमले से PCAP और Zeek लॉग भी शामिल हैं। आप हमले को हमारे वीडियो में देख सकते हैं https://www.youtube.com/watch?v=X7cLgDoX6KU पर। भविष्य में, इस तरह की सामग्री SnapAttack के सामुदायिक संस्करण में मुफ्त उपलब्ध होगी। यदि आप रुचि रखते हैं, तो आप एक आमंत्रण का अनुरोध कर सकते हैं।

इस रिपॉजिटरी के सभी संसाधन MIT लाइसेंस के तहत प्रदान किए गए हैं।
