Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Malware-Analysis-Follina-CVE-2022-30190 — Follina (CVE-2022-30190) शोषण दस्तावेज़ का चरण-दर-चरण स्थैतिक मैलवेयर विश्लेषण, जिसमें फ़ाइल निष्कर्षण, VirusTotal सहसंबंध, MITRE ATT&CK मैपिंग और संकेतक पहचान शामिल है। | Kitploit
उपकरण/GitHubGitHub/nimesh895/malware-analysis-follina-cve-2022-30190
स्थैतिक विश्लेषणभेद्यता विश्लेषणफोरेंसिकमालवेयर विश्लेषणखतरा खुफियालर्निंग और शिक्षा
GitHubnimesh895/malware-analysis-follina-cve-2022-30190

Malware-Analysis-Follina-CVE-2022-30190

Follina (CVE-2022-30190) शोषण दस्तावेज़ का चरण-दर-चरण स्थैतिक मैलवेयर विश्लेषण, जिसमें फ़ाइल निष्कर्षण, VirusTotal सहसंबंध, MITRE ATT&CK मैपिंग और संकेतक पहचान शामिल है।

रिपॉजिटरी देखें
2810 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

मैलवेयर-विश्लेषण-फॉलिना-CVE-2022-30190

स्टैटिक मैलवेयर विश्लेषण – फॉलिना शोषण (CVE-2022-30190)

दुर्भावनापूर्ण Microsoft Word दस्तावेज़ जांच हमले का कार्यप्रवाह
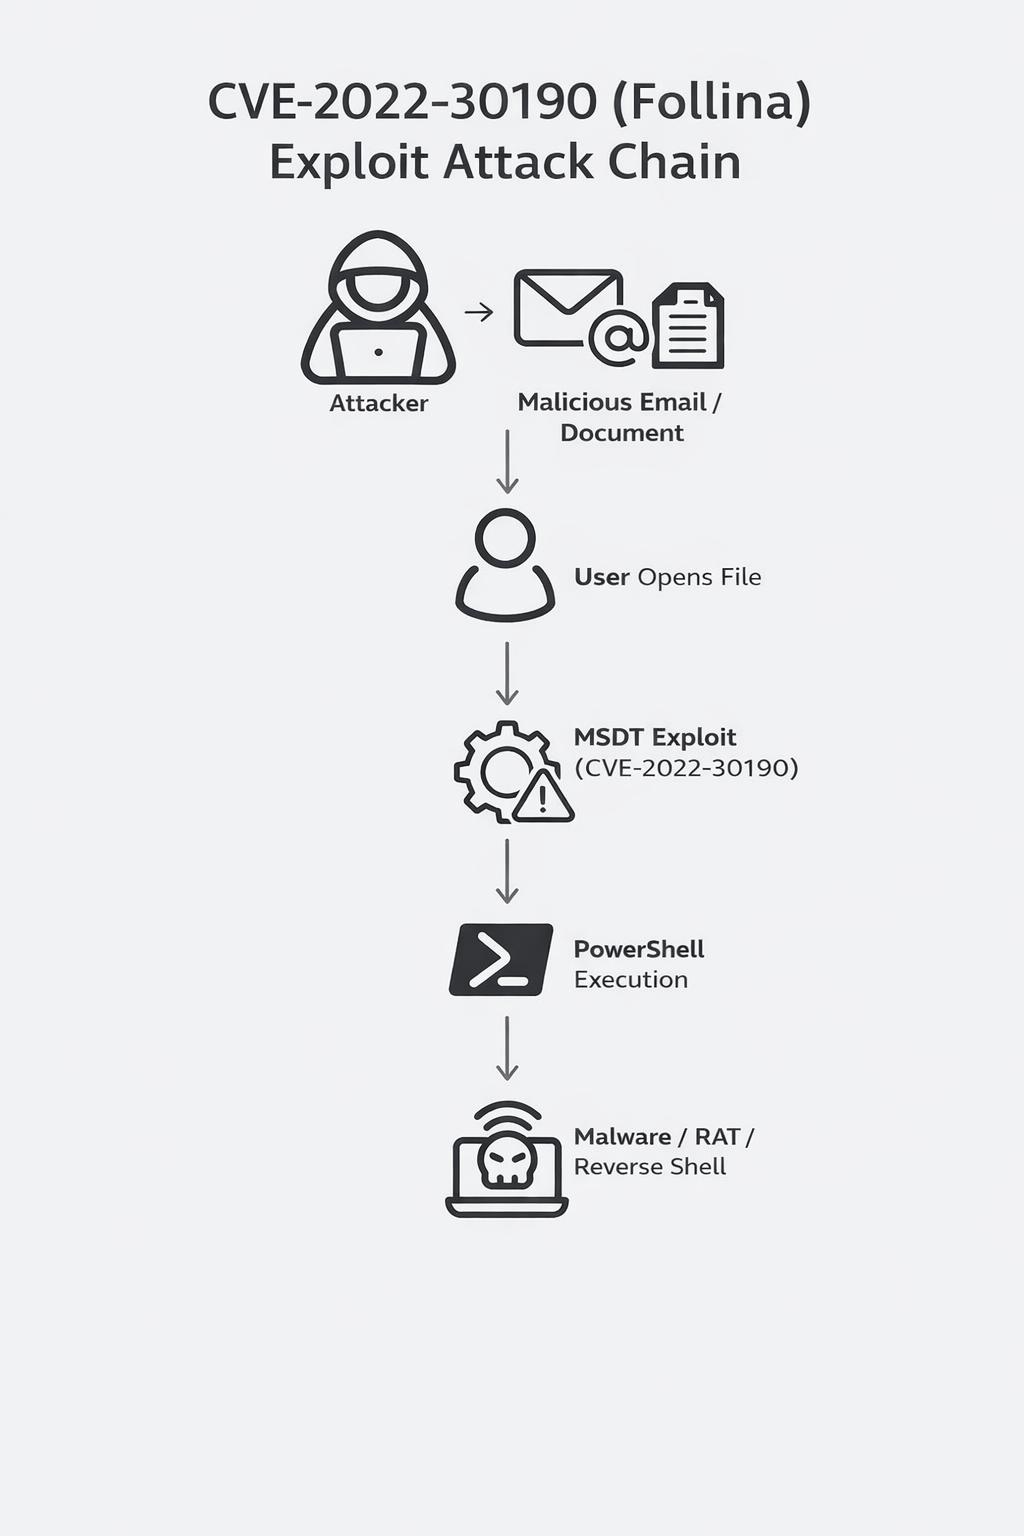
Kali Linux पर एक व्यावहारिक मैलवेयर विश्लेषण सत्र के दौरान, मुझे sample.doc नामक एक संदिग्ध फ़ाइल मिली। मैंने इसे निष्पादित किए बिना इसकी प्रकृति और व्यवहार को समझने के लिए एक संरचित स्थैतिक विश्लेषण करने का निर्णय लिया।

यह दस्तावेज़ उन सटीक चरणों का वर्णन करता है जो मैंने उठाए, मेरे द्वारा किए गए अवलोकन और मेरे द्वारा निकाले गए निष्कर्ष।

सभी कार्य Kali Linux चलाने वाले एक पृथक Oracle VirtualBox VM में किए गए।

चरण 1 – प्रारंभिक फ़ाइल अवलोकन

मैंने पहले फ़ाइल प्रबंधक का उपयोग करके Downloads/sample फ़ोल्डर में फ़ाइल का पता लगाया।
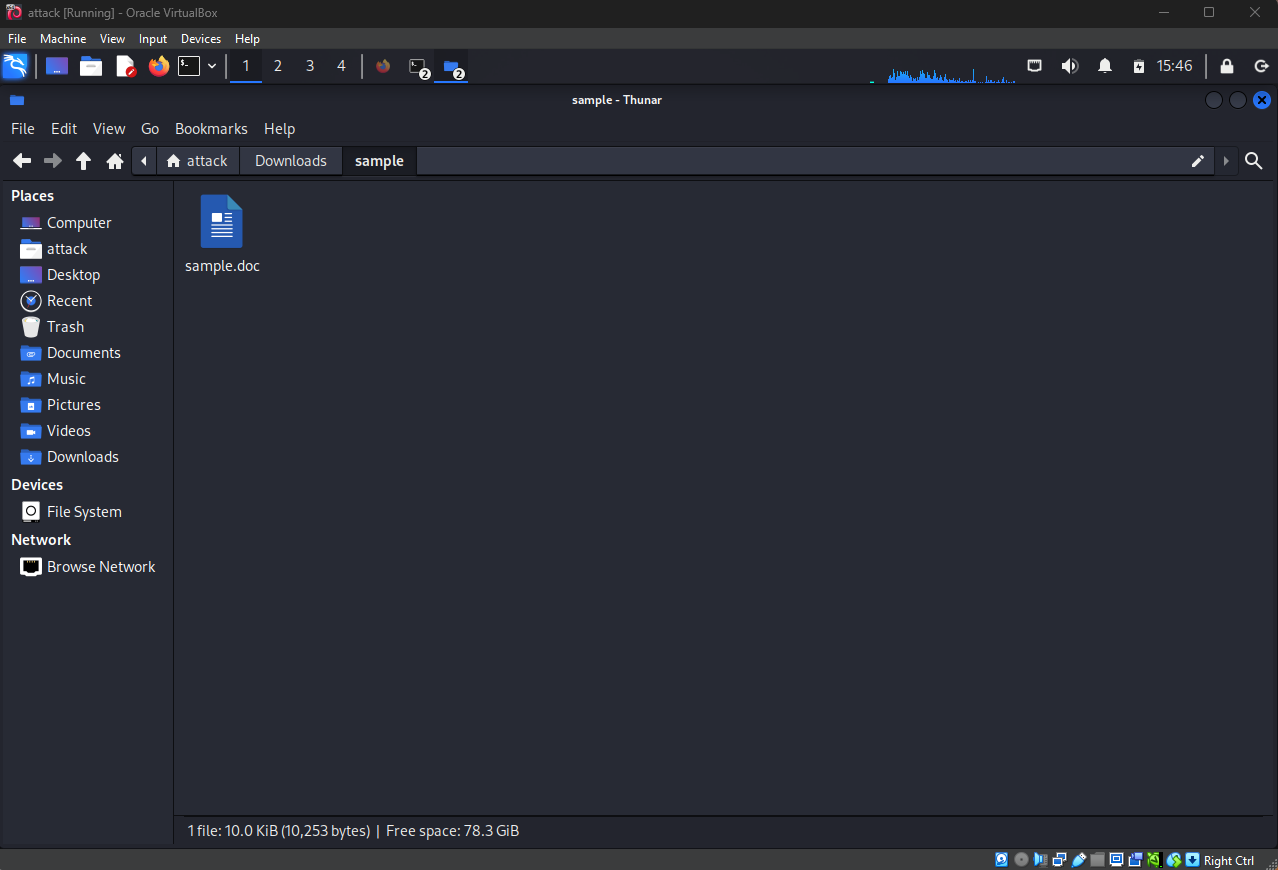
  • फ़ाइल नाम: sample.doc
  • स्पष्ट आकार: 10.0 KiB (10,253 बाइट्स)
  • आइकन एक मानक Word दस्तावेज़ के रूप में दिखाई दिया

फ़ाइल एक्सप्लोरर में नमूना फ़ाइल दिखाई दे रही है

इस बिंदु पर मुझे पहले से ही संदेह था कि यह दुर्भावनापूर्ण हो सकता है जिस संदर्भ में मैंने इसे प्राप्त किया था, इसलिए मैं सीधे खतरे की खुफिया जानकारी के सत्यापन पर चला गया।

चरण 2 – VirusTotal सबमिशन और मूल गुण

मैंने फ़ाइल को VirusTotal पर अपलोड किया और तुरंत अवलोकन की जाँच की:

  • SHA-256: 4aa240481afbe9fb62e7a6a4a9adbd1faf41f266b5f9feecdeb567aec096784
  • SHA-1: 06727ffda60359236a8029e0b3e8a0fd11c23313
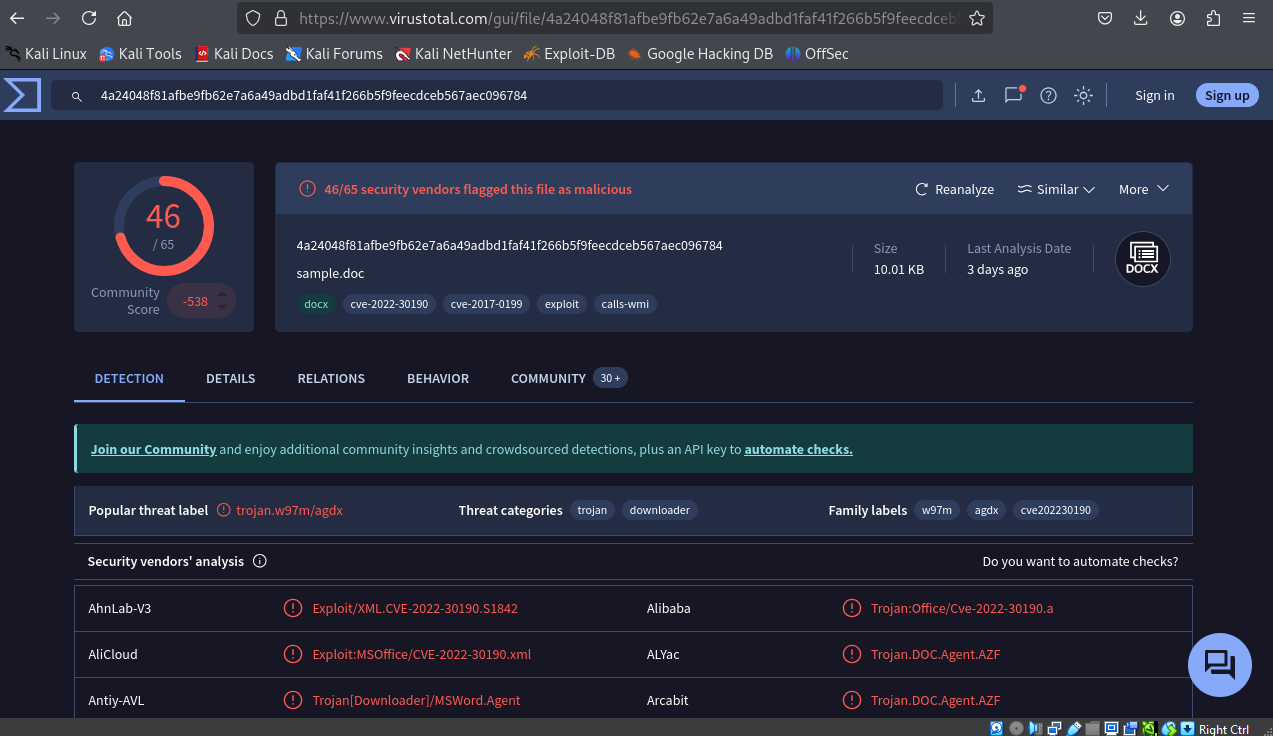
  • पहचान: 46 / 65 विक्रेताओं ने दुर्भावनापूर्ण चिह्नित किया
  • फ़ाइल प्रकार रिपोर्ट किया गया: Office Open XML Document (Microsoft Word 2007+ प्रारूप)
  • सामुदायिक स्कोर: बहुत नकारात्मक (-538)
  • टैग मौजूद: docx, cve-2022-30190, cve-2017-0199, exploit, calls-wmi

इसने दृढ़ता से एक पारंपरिक मैक्रो मैलवेयर के बजाय एक शोषण-आधारित दस्तावेज़ का सुझाव दिया।
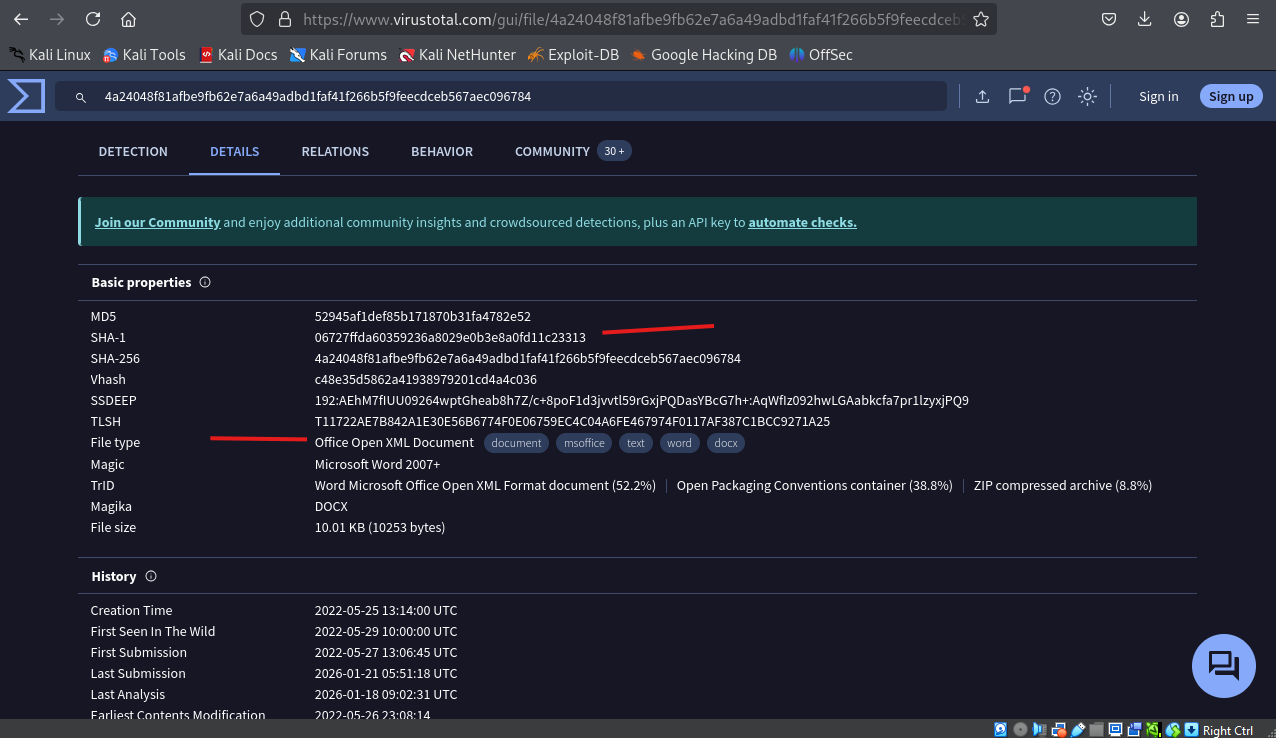
VirusTotal – हैश, फ़ाइल प्रकार और मूल गुण

VirusTotal – पहचान अनुपात और लोकप्रिय लेबल

चरण 3 – MITRE ATT&CK तकनीकों की समीक्षा

Behavior टैब में मैंने MITRE ATT&CK मैपिंग की जाँच की जो VirusTotal समुदाय/सैंडबॉक्स ने इस नमूने से जोड़ी थी।

Execution रणनीति के तहत सबसे प्रासंगिक:

  • T1559 – इंटर-प्रोसेस संचार (स्क्रीनशॉट में स्पष्ट रूप से दिखाई और विस्तारित)
  • T1203 – क्लाइंट निष्पादन के लिए शोषण के अनेक उदाहरण
  • साथ ही T1059 – कमांड और स्क्रिप्टिंग इंटरप्रेटर (संभवतः PowerShell का उपयोग)

इसने तुरंत एक ऐसी तकनीक की ओर इशारा किया जो अंतर-प्रक्रिया तंत्र का दुरुपयोग करती है – फॉलिना / MSDT दुरुपयोग श्रृंखला की बहुत विशेषता।
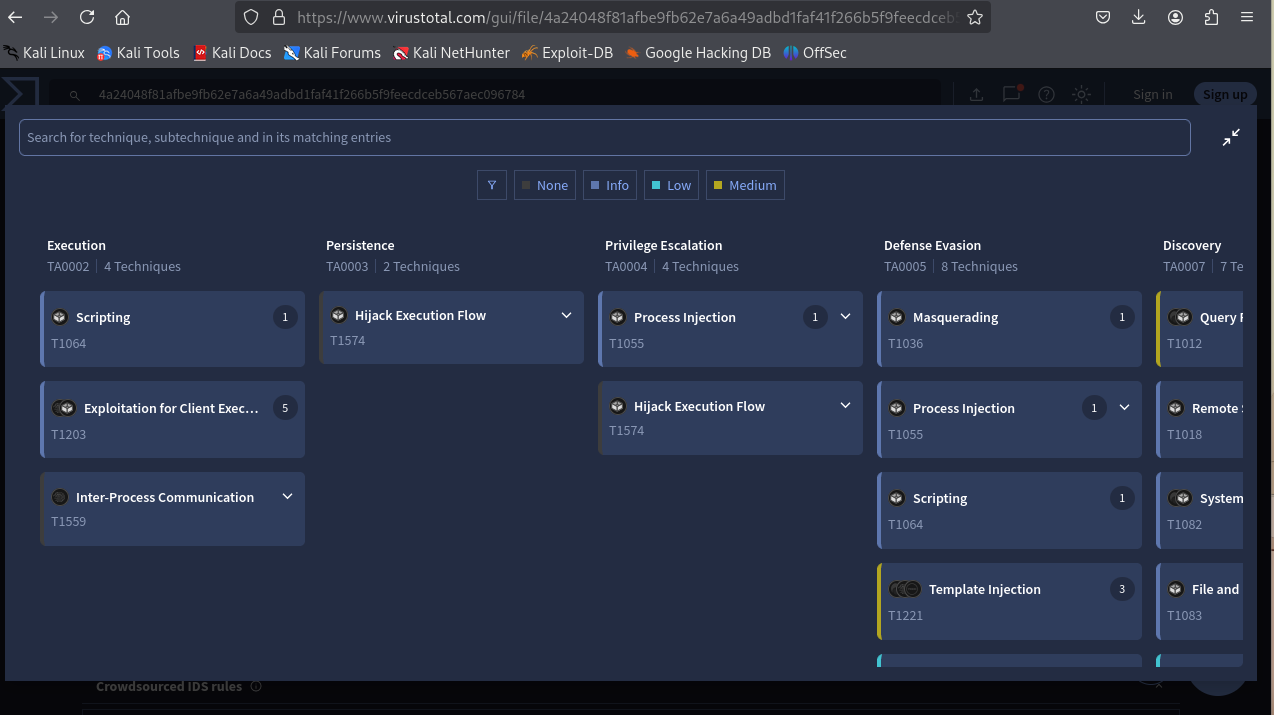
VirusTotal MITRE ATT&CK मैट्रिक्स – T1559 हाइलाइट किया गया

चरण 4 – संपर्क किए गए URL और बाहरी संबंधों का विश्लेषण

Relations → Contacted URLs अनुभाग ने सबसे महत्वपूर्ण संकेतक प्रकट किया:

xmlformats.com के अंतर्गत डोमेन (वैध Microsoft XML स्कीमा डोमेन की नकल) के लिए कई फ़ेच, विशेष रूप से पथ:

  • /office/word/2022/wordprocessingDrawing/RDF842l.html
  • /office/word/2022/wordprocessingDrawing/RDF842l.html (विभिन्न कैपिटलाइज़ेशन/वेरिएशन के साथ)

जब Microsoft Word दस्तावेज़ के अंदर बाहरी संबंध को संसाधित करता है तो ये URL स्वचालित रूप से लाए जाते हैं।

यह क्लासिक फॉलिना वितरण तंत्र है: document.xml.rels में एक बाहरी HTML संदर्भ जो ms-msdt: प्रोटोकॉल हैंडलर को ट्रिगर करता है।
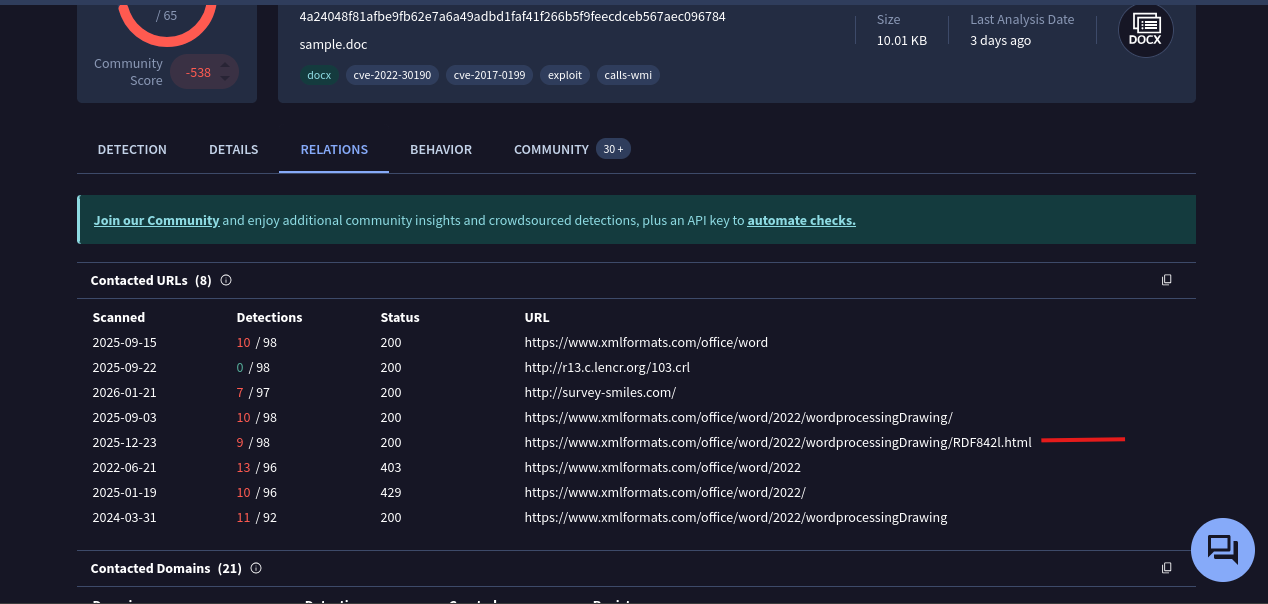
VirusTotal – संपर्क किए गए URL संदिग्ध xmlformats.com डोमेन दिखा रहे हैं

चरण 5 – दस्तावेज़ संरचना निकालना

यह जानते हुए कि आधुनिक Office फ़ाइलें ZIP आर्काइव हैं, मैंने unzip का उपयोग करके सामग्री निकाली:

unzip sample.doc

प्रश्न या सुझाव? → एक मुद्दा खोलें या LinkedIn पर जुड़ें: www.linkedin.com/in/nimesh23

🛡️

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    371
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    336
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    322

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →