
 kjean13/adft
सक्रिय निर्देशिका फोरेंसिक टूलकिट : विंडोज इवेंट लॉग (EVTX) से AD हमलों का पता लगाएं और पुनर्निर्माण करें

ADFT एक ऑफ़लाइन सक्रिय निर्देशिका/विंडोज़ जांच उपकरण है जिसमें एक एकीकृत स्थानीय वेब UI शामिल है।
यह आधिकारिक v1.0 रिलीज़ एक सुसंगत उत्पाद सतह प्रदान करती है:
ADFT निर्यातित साक्ष्यों को ग्रहण करता है, प्रत्येक समर्थित स्रोत को विहित JSONL में रूपांतरित करता है, नियतात्मक पहचान और सहसंबंध लागू करता है, एक प्रेक्षित AD एक्सपोज़र स्कोर की गणना करता है, आक्रमण प्रगति का पुनर्निर्माण करता है, और जाँच और सुदृढ़ीकरण कलाकृतियाँ तैयार करता है।
ADFT ऑफ़लाइन विंडोज़/AD/SIEM-उन्मुख डेटासेट का विश्लेषण करता है और एक CLI और एकीकृत GUI के माध्यम से जाँच कलाकृतियाँ उत्पन्न करता है।
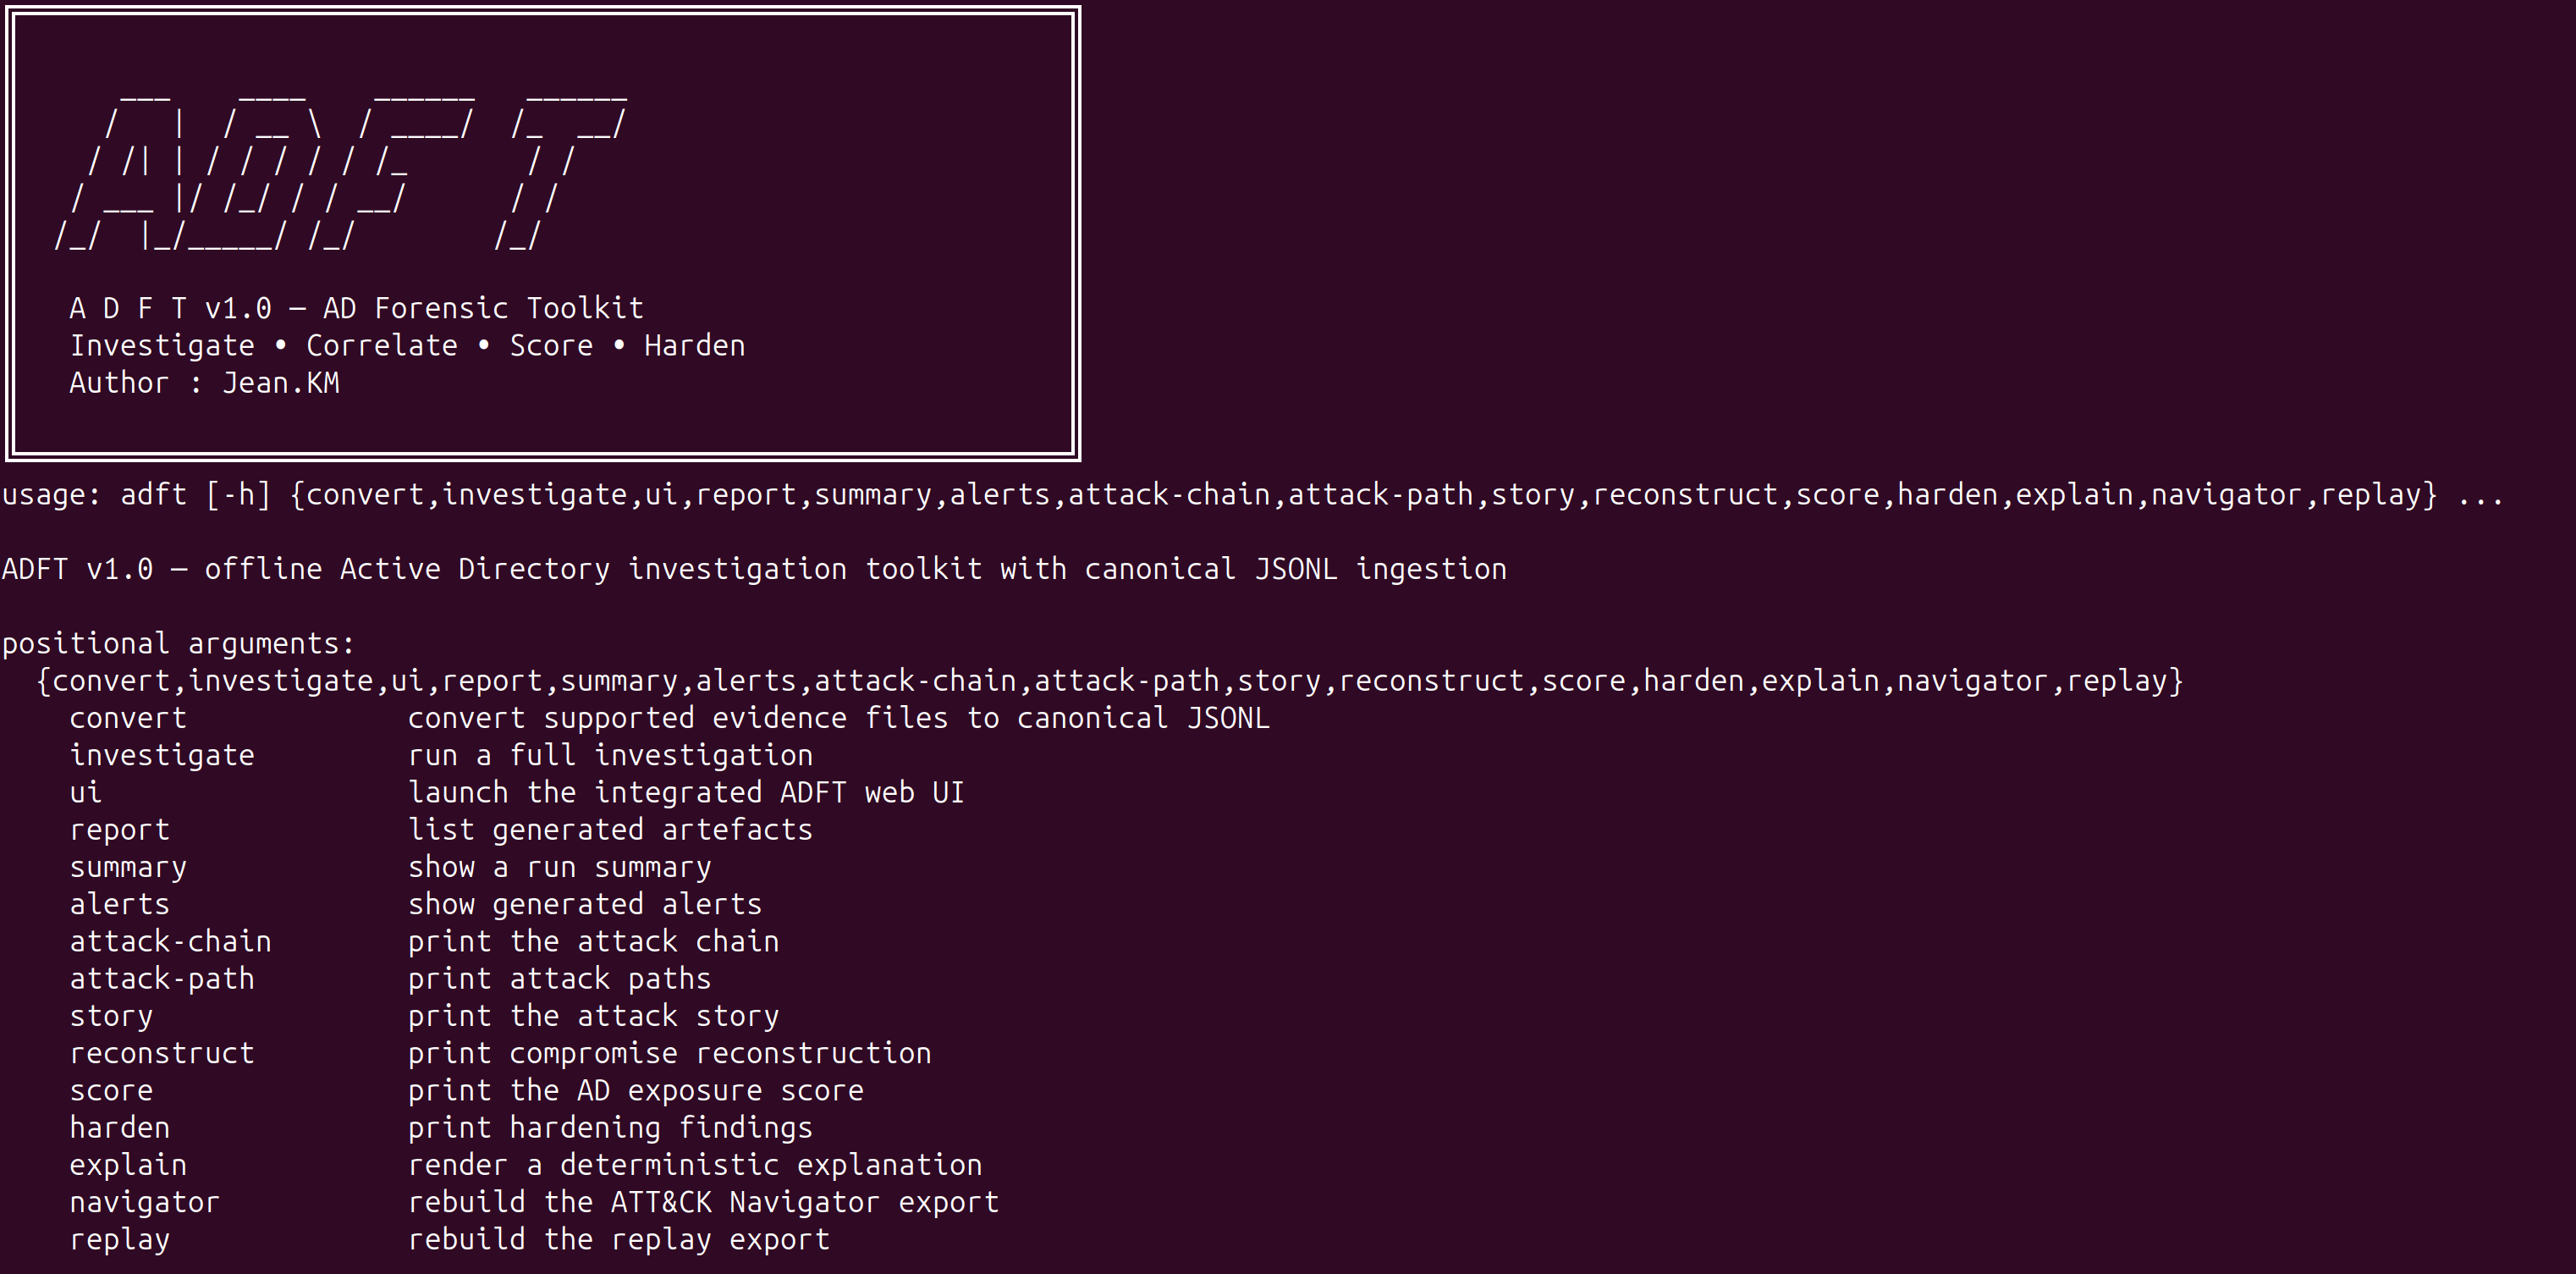
ADFT v1.0 निम्नलिखित का समर्थन करता है:
ADFT एकाधिक प्रारूपों में स्रोत साक्ष्य स्वीकार करता है और विश्लेषण से पहले उन्हें विहित JSONL में रूपांतरित करता है:
अनुशंसित एक-शॉट स्थापना:
./install_adft.sh
वास्तविक EVTX सत्यापन के लिए अनुशंसित:
./install_adft.sh --run-demo
मैन्युअल स्थापना:
python3 -m venv .venv
source .venv/bin/activate
pip install --upgrade pip
pip install -e ".[full]"
विकास स्थापना:
pip install -e ".[full,dev]"
विस्तृत निर्भरता नोट्स docs/DEPENDENCIES.md में सूचीबद्ध हैं।
रिपॉजिटरी नोट: pyproject.toml पैकेजिंग के लिए सत्य का स्रोत है। install_adft.sh v1.0 के लिए आधिकारिक पूर्ण स्थापना पथ है, और requirements-dev.txt योगदानकर्ताओं और CI के लिए उपलब्ध रहता है।
adft convert test_logs -o converted_inputs
adft investigate test_logs/attack.json -o reports_core --format html json csv --export-events-jsonl
adft summary -o reports_core
adft alerts -o reports_core --full
adft score -o reports_core
adft story -o reports_core --full
adft attack-chain -o reports_core
adft attack-path -o reports_core
adft reconstruct -o reports_core --full
adft harden -o reports_core --dry-run --export-scripts reports_core/remediation
adft report -o reports_core
एकीकृत GUI को इसके साथ लॉन्च करें:
adft ui -o reports_gui --host 127.0.0.1 --port 8765
फिर खोलें:
http://127.0.0.1:8765
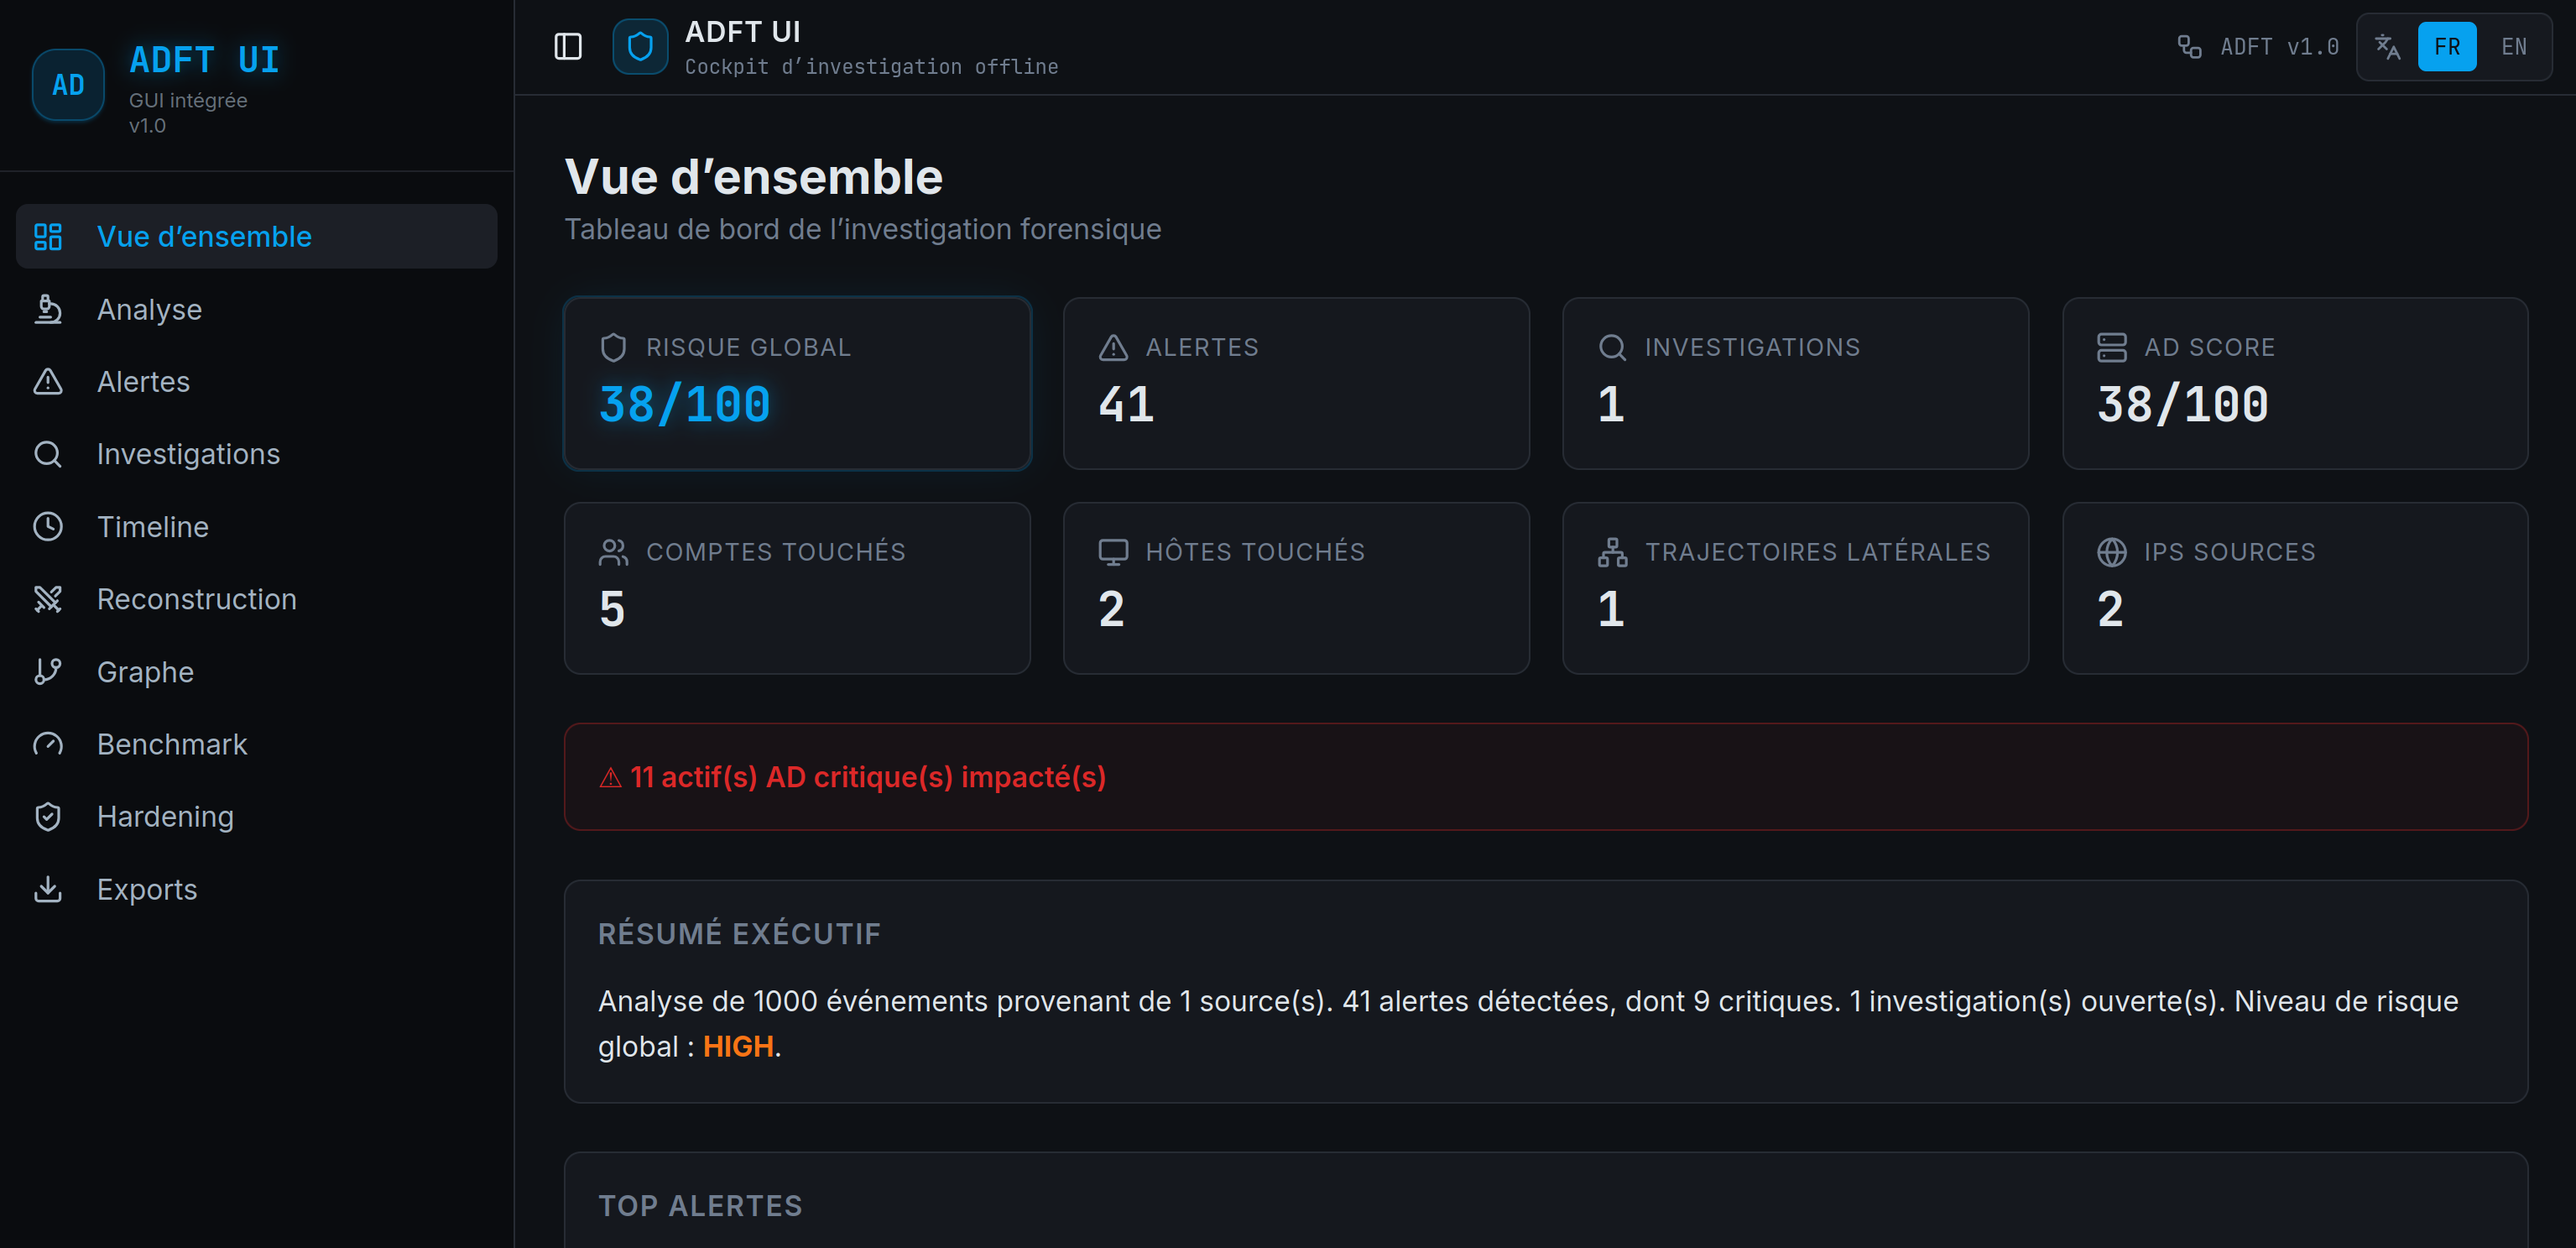
GUI बैकएंड-संचालित है: अपलोड, रूपांतरण, जाँच, अलर्ट, समयरेखा, पुनर्निर्माण, ग्राफ़, बेंचमार्क, सुदृढ़ीकरण और निर्यात दृश्य ब्राउज़र में व्यावसायिक तर्क को दोबारा चलाने के बजाय वास्तविक ADFT रन स्थिति को पढ़ते हैं।
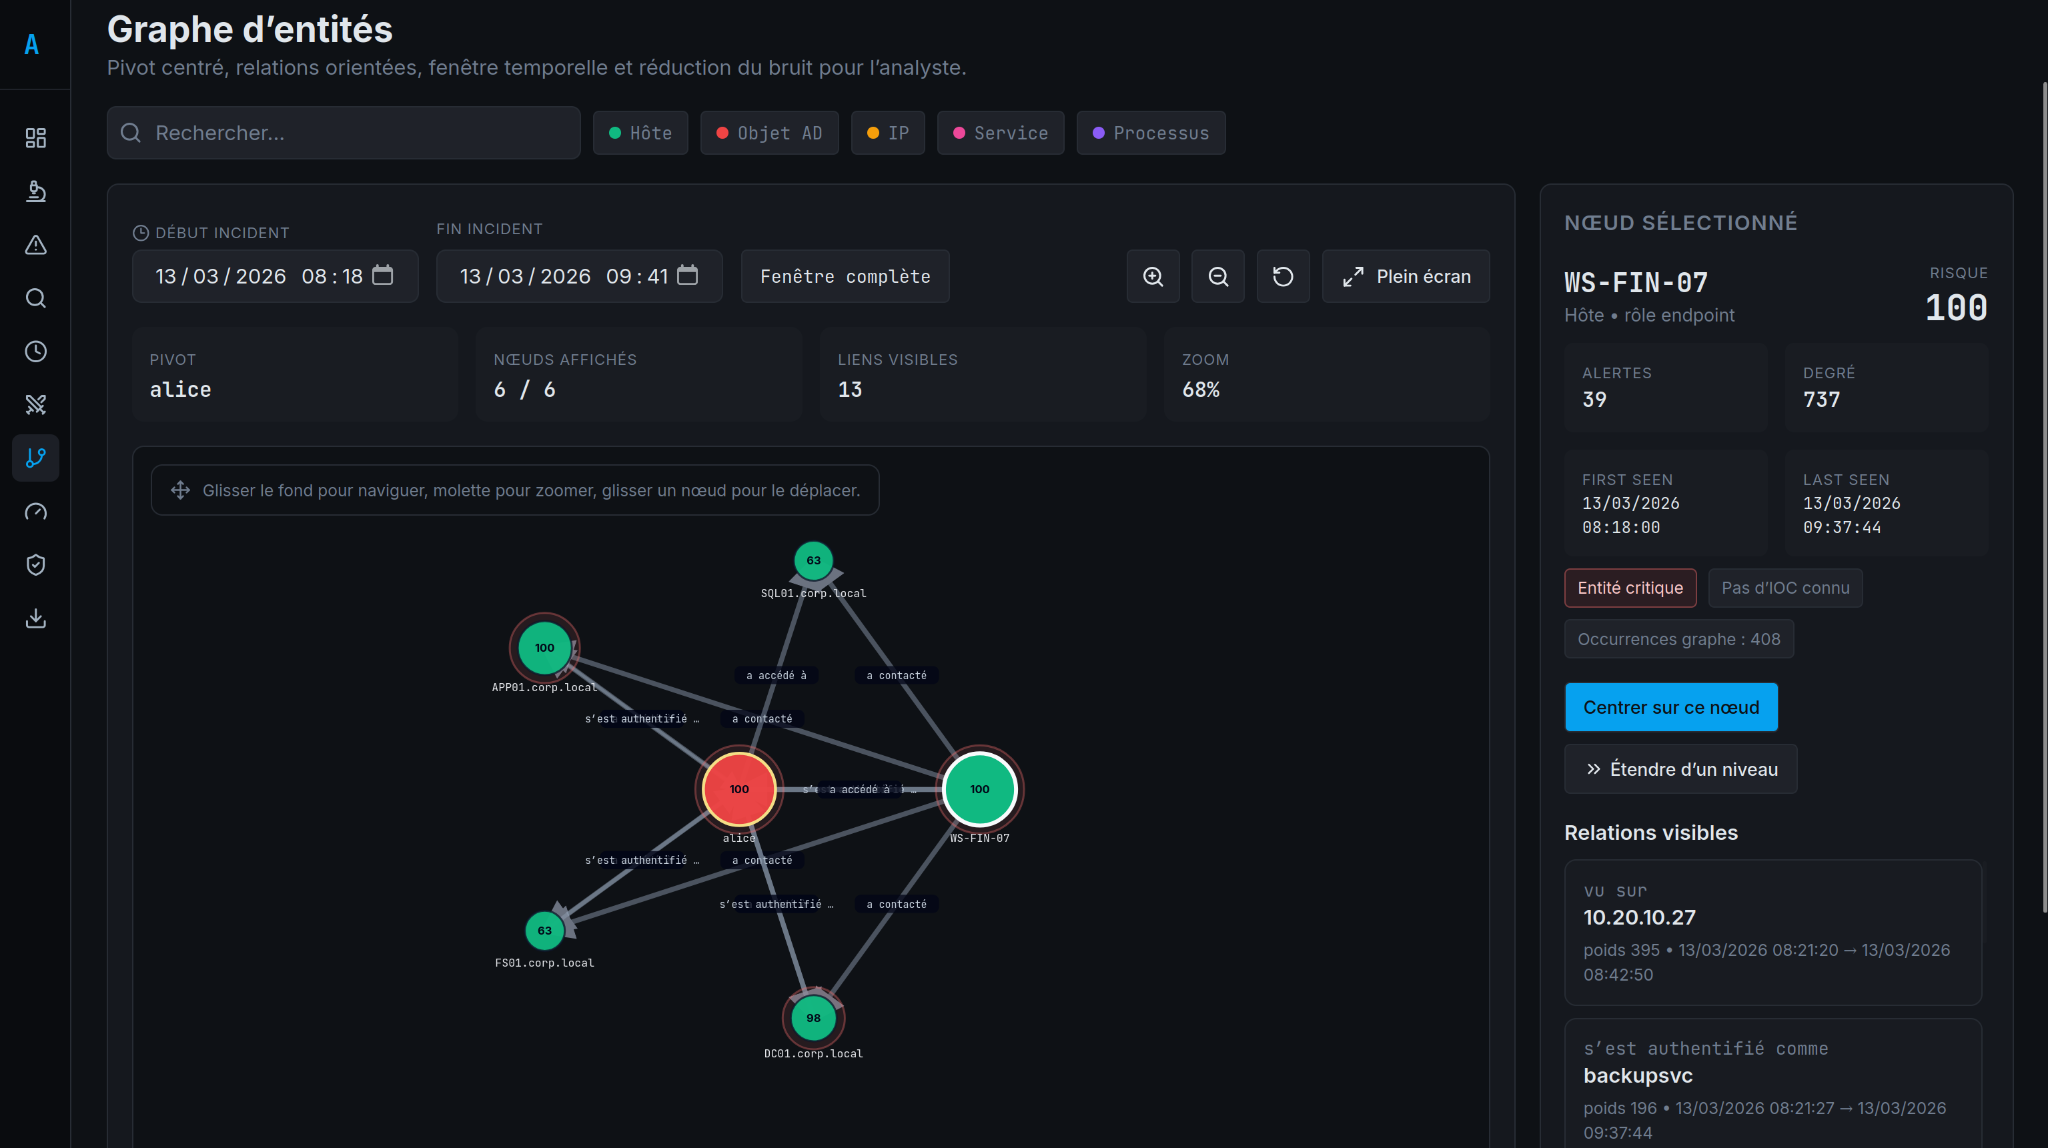
ADFT एक चयनित पिवट से ग्राफ़-आधारित जाँच का समर्थन करता है, जिसमें दृश्य संबंध, समय सीमा और विश्लेषक-उन्मुख नेविगेशन शामिल है।
adft_report.htmladft_report.jsonadft_report.csvattack_navigator_layer.jsonadft_replay.jsonattack_graph.mmdadft_integrity.json.adft_last_run.jsonconverted_inputs/conversion_manifest.jsonhardening_scripts.zipEVTX समर्थित परिधि का हिस्सा है।
रनटाइम पर, EVTX रूपांतरण के लिए python-evtx की आवश्यकता होती है।
इसके बिना, EVTX इनपुट को सफलतापूर्वक पार्स नहीं किया जा सकता। यही कारण है कि आधिकारिक v1.0 रिलीज़ के लिए अनुशंसित स्थापना पथ है:
./install_adft.sh
यह v1.0 रिलीज़ एक नियतात्मक, व्याख्या योग्य पाइपलाइन में 34 नियमों के साथ आती है।
adft/
  cli/             कमांड-लाइन प्रवेश बिंदु
  core/            अंतर्ग्रहण, सामान्यीकरण और डेटा मॉडल
  detection/       नियतात्मक नियमपैक और पहचान पाइपलाइन
  correlation/     अलर्ट समूहीकरण और अभियान तर्क
  timeline/        समयरेखा पुनर्निर्माण
  graph/           इकाई ग्राफ़ और आक्रमण पथ विश्लेषण
  investigation/   मामला आख्यान और पुनर्निर्माण सहायक
  analysis/        स्कोरिंग और डेटा-गुणवत्ता विश्लेषण
  harden/          सुधार और सुदृढ़ीकरण तर्क
  reporting/       JSON, CSV और स्टैंडअलोन HTML रिपोर्ट
  exports/         नेविगेटर और रीप्ले निर्यात
  ui_server.py     एकीकृत HTTP सर्वर और GUI बैकएंड ब्रिज
  webui_dist/      बैकएंड द्वारा परोसी गई पैकेज्ड वेब UI संपत्तियाँ
  datasets/        स्मोक टेस्ट के लिए उपयोग किए गए डेमो डेटासेट
frontend_source/
  src/             एकीकृत GUI के लिए React/Vite स्रोत
pytest -q
python3 main.py investigate adft/datasets/ransomware_pre_encryption_campaign.json -o /tmp/adft_release_reports --format html json csv --export-events-jsonl
python3 main.py ui -o /tmp/adft_release_reports --host 127.0.0.1 --port 8765
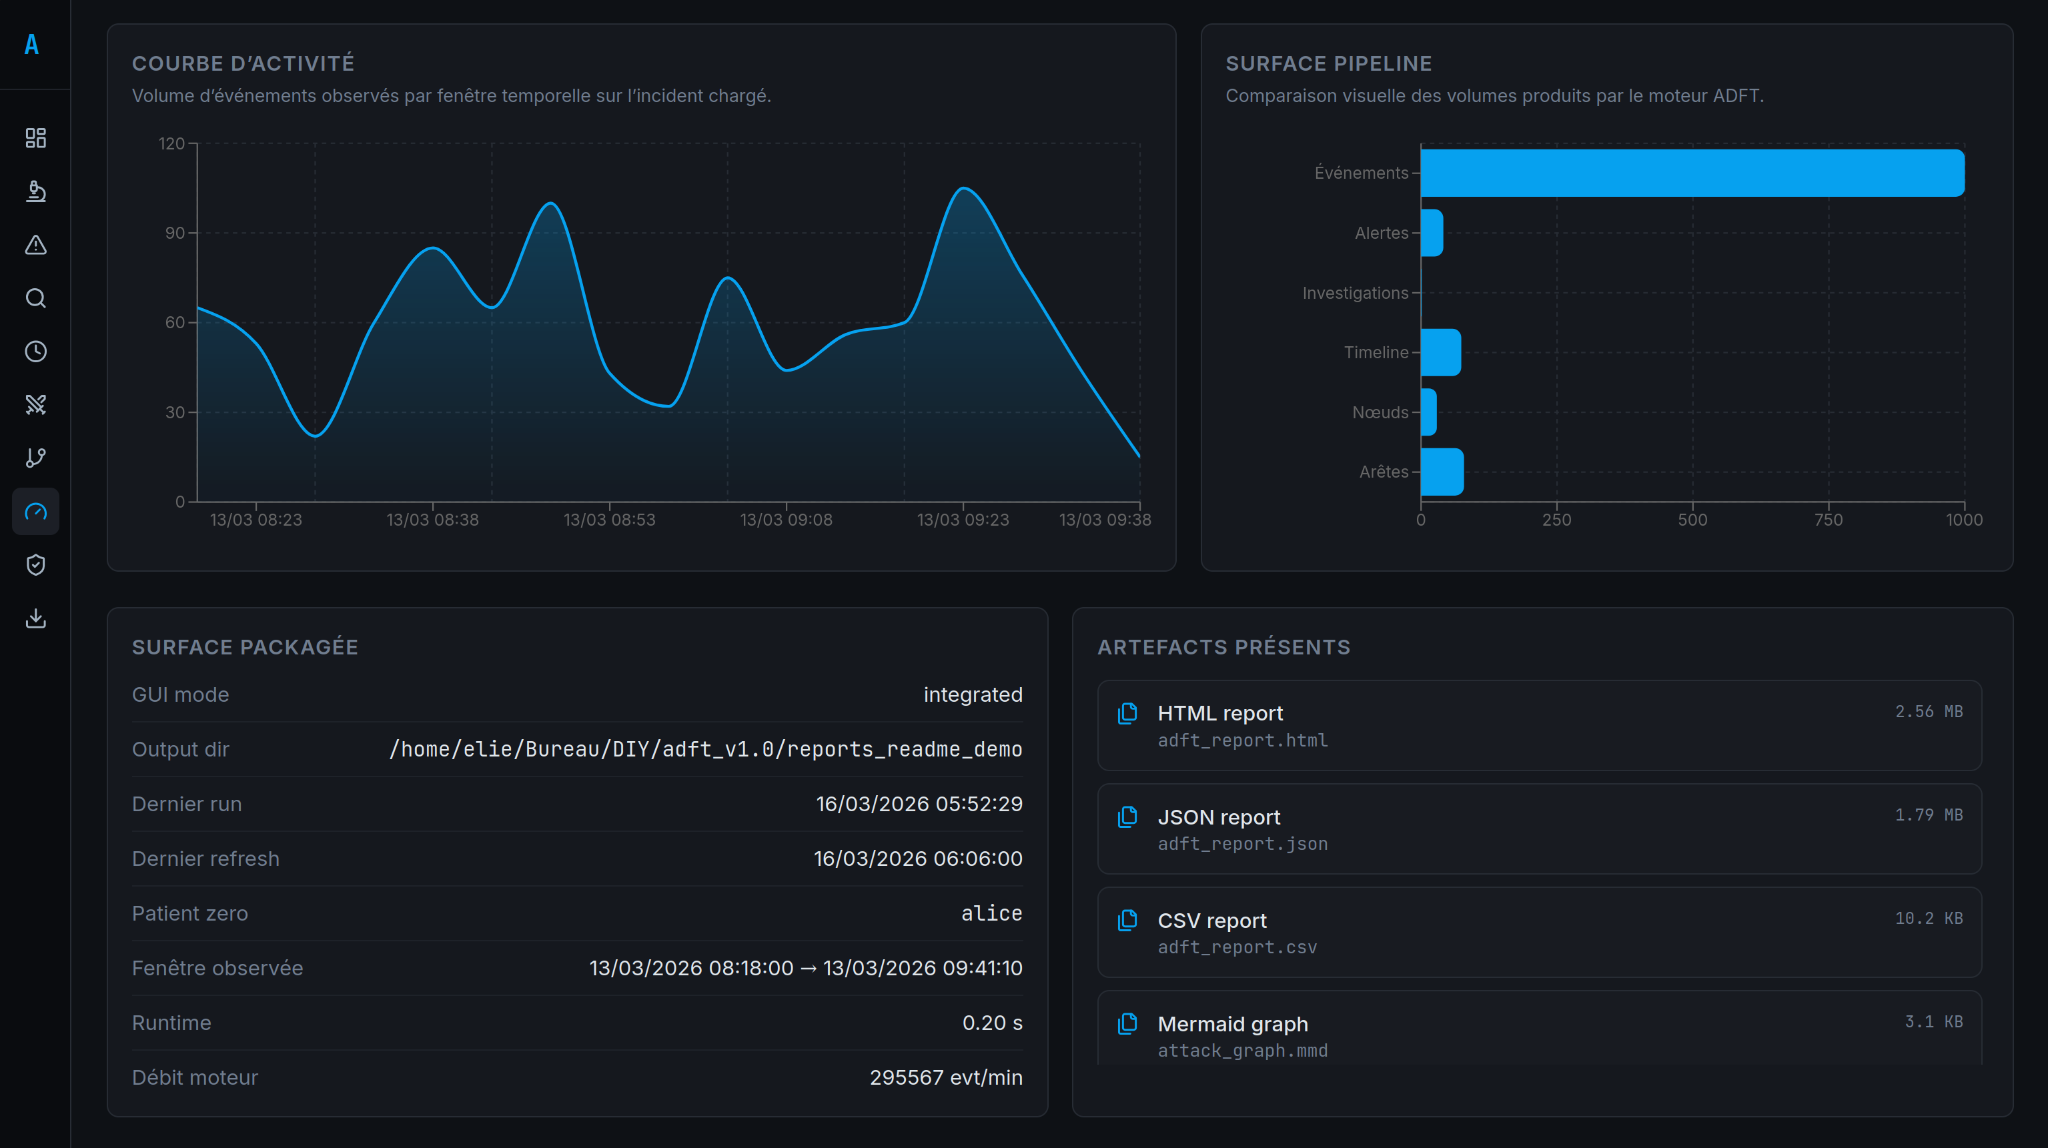
बेंचमार्क दृश्य रन मीट्रिक्स और पैकेज्ड रिलीज़ जाँचों के साथ एक कॉम्पैक्ट उत्पाद सत्यापन सतह प्रदान करता है।
यह भी देखें:
docs/TESTING.mddocs/ARCHITECTURE.mddocs/DEPENDENCIES.mddocs/RELEASE_VALIDATION.mdएकीकृत GUI में शीर्ष पट्टी में एक स्थायी FR/EN भाषा स्विच शामिल है। चुनाव ब्राउज़र में स्थानीय रूप से संग्रहीत किया जाता है और मुख्य नेविगेशन, स्क्रीन और विश्लेषक-उन्मुख लेबल पर लागू होता है।
ADFT v1.0 एक एंड-टू-एंड रैनसमवेयर प्रदर्शन के लिए adft/datasets/ad_prod_investigation_post_siem_demo_1000_events.json के साथ आता है जो रूपांतरण, समयरेखा, ग्राफ़, अलर्ट और निर्यात का अभ्यास करता है।






