
 hullabrian/eventhorizon
उपकरण जो ETW टेलीमेट्री का एक अनुकूलन योग्य सेट एकत्र करता है और उपयोगकर्ता-परिभाषित डिटेक्शन उत्पन्न करता है।

EventHorizon एक उपकरण है जिसे सुरक्षा विश्लेषकों और/या शोधकर्ताओं को विंडोज के लिए इवेंट ट्रेसिंग (ETW) टेलीमेट्री प्रदान करने के लिए डिज़ाइन किया गया है, जो सिग्मा-जैसे नियमों के साथ मिलकर मजबूत एंडपॉइंट डिटेक्शन और प्रतिक्रिया क्षमताओं को सक्षम बनाता है। ऐसा कहने के बाद, EventHorizon किसी भी तरह से उचित समाधानों का विकल्प नहीं है। यह प्रोजेक्ट मुख्य रूप से ETW टेलीमेट्री एकत्र करने और कोड लिखने की आवश्यकता के बिना डिटेक्शन नियम उत्पन्न करने में आसानी प्रदान करने के लिए है। इस आसानी को बढ़ाने के लिए, EventHorizon की सेटअप प्रक्रिया को यथासंभव सरल बनाने का इरादा है, जिसमें एक प्रदान किया गया .msi इंस्टॉलर (रिलीज़ टैब देखें) और बुनियादी स्थापना निर्देश (विकी देखें) शामिल हैं।
[!WARNING]
EventHorizon का उपयोग केवल परीक्षण वातावरण (उत्पादन में नहीं) में करें। स्थापना के लिए विंडोज की कुछ सुरक्षा सुविधाओं को अक्षम करने की आवश्यकता होती है, और मैं गारंटी नहीं देता कि EventHorizon एक सुरक्षित या पेशेवर रूप से लिखा गया सॉफ्टवेयर है।
आरंभ करने के लिए, EventHorizon विकी पर जाएं
हालांकि मैं वादा नहीं कर सकता कि मैं EventHorizon को बनाए रखूंगा, भविष्य में मैं कुछ चीजें जोड़ना/बदलना चाहूंगा:
EventHorizon में कई घटक शामिल हैं जो उपयोगकर्ता मोड और कर्नेल मोड दोनों में फैले हुए हैं। निम्नलिखित अनुभाग घटकों का विस्तृत अवलोकन और वे क्या करते हैं इसका सामान्य विचार प्रदान करने के लिए हैं।
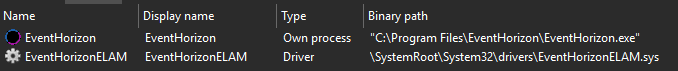
जहां तक EventHorizon में उपयोगकर्ता मोड का संबंध है, वहां एक एकल सेवा है जिसे EventHorizon कहा जाता है जो EventHorizon के अन्य विभिन्न उपयोगकर्तामोड घटकों को ऑर्केस्ट्रेट करने का काम करती है। उपयोगकर्तामोड कार्यक्षमता से संबंधित फ़ाइलें C:\Program Files\EventHorizon\ में स्थित हैं, हालांकि स्थापना के दौरान यह पथ बदल सकता है।
EventHorizon का कर्नेल मोड घटक एक एकल Early Launch Antimalware (ELAM) ड्राइवर है जिसे EventHorizonELAM कहा जाता है और यह C:\Windows\System32\drivers\ में स्थित है।
EventHorizon सिस्टम पर जितना संभव हो उतना कम ओवरहेड रखने का भी प्रयास करता है। निष्क्रिय होने पर, यह आमतौर पर केवल 2MB से थोड़ा अधिक RAM का उपयोग करता है। ऐसा कहने के बाद, जितनी अधिक टेलीमेट्री प्राप्त होगी और जितने अधिक नियम लोड होंगे, उतनी ही अधिक प्रोसेसिंग पावर/RAM का उपयोग होगा। यदि आप ऐसे प्रदाता का उपयोग करते हैं जिसमें उच्च मात्रा में इवेंट होते हैं, तो आप तेजी से संसाधन खपत बढ़ा सकते हैं।
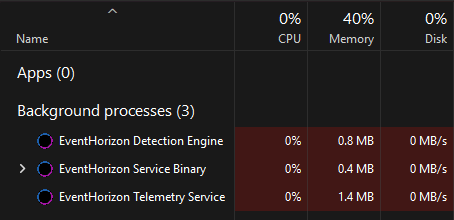
EventHorizon ऑर्केस्ट्रेशन (EventHorizon.exe): EventHorizon की कार्यक्षमता से संबंधित उपयोगकर्ता मोड घटकों का ऑर्केस्ट्रेशन करता है। जब सेवा शुरू होती है, तो यह PPL एंटीमैलवेयर सुरक्षा के साथ टेलीमेट्री निष्पादन योग्य और डिटेक्शन इंजन को स्पॉन करेगा और यदि वे किसी कारण से समाप्त हो जाते हैं तो उनकी निगरानी करेगा। अनइंस्टॉलेशन अनुरोधों को भी संभालता है।
EventHorizon टेलीमेट्री (EventHorizonTelemetry.exe): ETW कॉन्फ़िगरेशन पढ़ता है, प्रासंगिक प्रदाताओं की सदस्यता लेता है, आने वाले इवेंट को फ़िल्टर करता है, और उन्हें क्यू का उपयोग करके एक नामित पाइप के माध्यम से डिटेक्शन इंजन को भेजता है।
EventHorizon डिटेक्शन इंजन (EventHorizonDetectionEngine.exe): नियम लोड करता है, टेलीमेट्री निष्पादन योग्य से टेलीमेट्री प्राप्त करता है, और यदि नियम ट्रिगर होते हैं तो विंडोज इवेंट व्यूअर में डिटेक्शन फायर करता है।

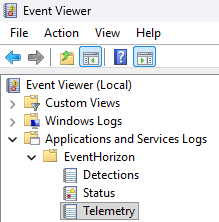
विंडोज इवेंट व्यूअर में एप्लिकेशन और सेवा लॉग > EventHorizon के अंतर्गत EventHorizon द्वारा उपयोग किए जाने वाले 3 अलग-अलग चैनल हैं।
चैनल नामों से संबंधित इवेंट वहां रखे जाते हैं। कृपया विशिष्ट इवेंट के बारे में अधिक जानकारी के लिए विकी देखें।
जैसा कि पहले उल्लेख किया गया है, EventHorizon का कर्नेल मोड घटक एक एकल Early Launch Antimalware (ELAM) ड्राइवर है जिसे EventHorizonELAM कहा जाता है और यह C:\Windows\System32\drivers\ में स्थित है। यह ELAM ड्राइवर ही है जो EventHorizon के उपयोगकर्ता मोड घटकों को PPL एंटीमैलवेयर सुरक्षा प्राप्त करने की अनुमति देता है। इसके अतिरिक्त, ड्राइवर IOCTL के माध्यम से उपयोगकर्ता मोड घटकों द्वारा किए गए अनुरोधों का जवाब देता है:
EventHorizon कुछ पुस्तकालयों पर निर्भर करता है:
नीचे उन संसाधनों की सूची दी गई है जिनका मैंने विकास के दौरान उपयोग किया, लेकिन पहले मैं उन कुछ लोगों को धन्यवाद देना चाहूंगा जिन्होंने प्रत्यक्ष योगदान दिया। सबसे पहले, मैं Jacob Acuna को परियोजना की समग्र संरचना और कार्यक्षमता में उनके शुरुआती योगदान के लिए धन्यवाद देना चाहता हूं। इसके अलावा, मैं Eric Esquivel, Julian Peña, और Kyle Avery को उनकी मूल्यवान अंतर्दृष्टि के लिए धन्यवाद देना चाहता हूं।






