
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 hardeep-sudo/keycloak-cve-2026-18963-exploit
Keycloak reset-credentials बायपास (CVE-2026-18963) के लिए Python PoC और safe-check प्रोब, जो अनधिकृत account takeover को सक्षम बनाता है, साथ में एक…
 sonofabot/-cve-2026-18963-poc
CVE-2026-18963 के लिए कार्यशील PoC, जो Keycloak के forgot-password फ़्लो में एक unauthenticated account takeover है, साथ ही एक lab provisioning…
 7ragnarok7/cve-2026-19607
Keycloak में उपयोगकर्ता नाम अधिग्रहण की अनुमति देने वाले तृतीय-पक्ष पहचान ब्रोकर पंजीकरण के माध्यम से improper authentication दोष, CVE-2026-19607 का…
 foxcornlab/sonicwall-sonicos-scanner
CVE-2026-19868 (SonicWall SonicOS SSL-VPN SAML MFA बायपास, CISA KEV 2026-11-06) के लिए केवल-पहचान ट्रायाज: Gen7/Gen8 फर्मवेयर को 7.3.4-7013 /…
 ashrafzaryouh/cve-2026-20079
CVE-2026-20079 पर एडवाइज़री और शोध लेख, जो Cisco Secure Firewall Management Center में एक गंभीर प्रमाणीकरण बायपास है और अनधिप्रमाणित रूट RCE को सक्षम…
 ashrafzaryouh/cve-2026-20127
CVE-2026-20127 के लिए एडवाइज़री, जो एक गंभीर Cisco Catalyst SD-WAN प्रमाणीकरण बायपास (CVSS 10.0) है, जिसमें मूल कारण, शोषण प्रवाह, प्रभावित उत्पाद,…
 raincombat/cve-2026-20896-gitea-ctf
Gitea 1.26.2 रिवर्स प्रॉक्सी प्रमाणीकरण विश्वास गलत कॉन्फ़िगरेशन को पुनः उत्पन्न करने वाला Docker-आधारित CTF चैलेंज, जिसमें स्थानीय अभ्यास के लिए…
 aduli198/cve-2026-21589
CVE-2026-21589 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: Atlassian Data Center उत्पादों में अनधिप्रमाणित पाथ ट्रैवर्सल फ़ाइल रीड, जिसे Crowd क्रेडेंशियल्स के माध्यम…
 ashrafzaryouh/cve-2026-21962
CVE-2026-21962 के लिए एडवाइज़री, जो Oracle HTTP Server और WebLogic प्रॉक्सी प्लग-इन में एक गंभीर अनऑथेंटिकेटेड ऑथेंटिकेशन बायपास है, जिसमें प्रभावित…
 yakissa/cve-2026-22747
Docker-आधारित proof-of-concept जो CVE-2026-22747 को पुनः उत्पन्न करता है, जिसमें जनरेट किया गया PKI और mTLS-संरक्षित /whoami endpoint के विरुद्ध…
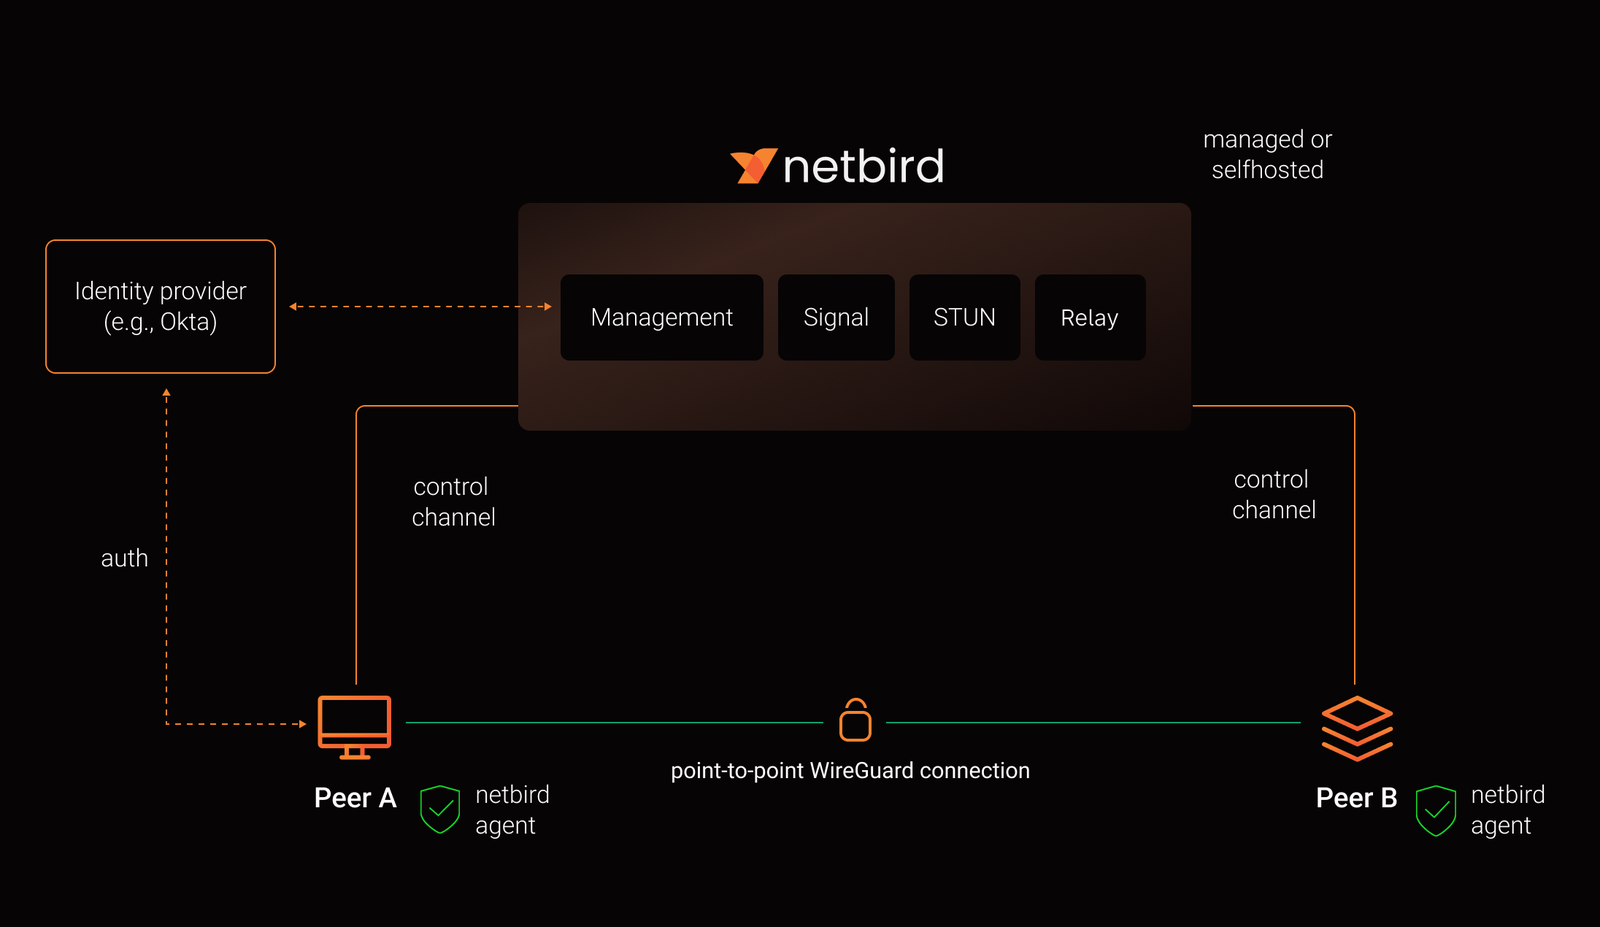 netbirdio/netbird
पहचान-आधारित ज़ीरो ट्रस्ट नेटवर्किंग प्लेटफ़ॉर्म जो सूक्ष्म पहुँच नीतियों, SSO/MFA, और स्व-होस्टेड प्रबंधन के साथ पीयर-टू-पीयर WireGuard ओवरले…
 apache/shiro
Java सुरक्षा फ्रेमवर्क जो मोबाइल से लेकर एंटरप्राइज़ वेब तक अनुप्रयोगों को सुरक्षित करने के लिए प्रमाणीकरण, प्राधिकरण, क्रिप्टोग्राफी और सत्र प्रबंधन…
 cyberaeonic/security-research
Vulnerability Research, Non-Destructive CVE Verification (CVE-2026-23813 ArubaOS-CX), और स्वचालित Linux/PHP Hardening Suites — Abishek M A…
 abraxas/loom-oauth-flag-follow
अनमाइग्रेटेड Loom कनेक्टर पर, URL को स्थानांतरित करने से OAuth क्लाइंट सीक्रेट साफ़ नहीं होता, और कनेक्शन परीक्षण नए होस्ट को बियरर टोकन प्रस्तुत…
 abraxas/loom-idp-issuer-swap
एक Loom सुरक्षा व्यवस्थापक केवल SSO issuer बदल सकता है और सुपर-एडमिन समूह मैपिंग बनाए रख सकता है। इसके बाद लॉगिन सुपर-एडमिन बन जाता है, और एक अनाम…
 ivancabrera02/admintosystem-http.sys
Windows Admin-to-SYSTEM विशेषाधिकार उन्नयन PoC जो SYSTEM प्रक्रियाओं को स्थानीय HTTP.sys लिसनर पर प्रमाणित होने के लिए बाध्य करता है, NTLM टोकन को…

 chrisdcode1/vault-zero
VaultZero: Android के लिए ऑफ़लाइन, ज़ीरो-नॉलेज पासवर्ड मैनेजर और एन्क्रिप्टेड वॉल्ट। AES-256-GCM, BIP-39 128-बिट रिकवरी किट, हार्डवेयर बायोमेट्रिक्स,…
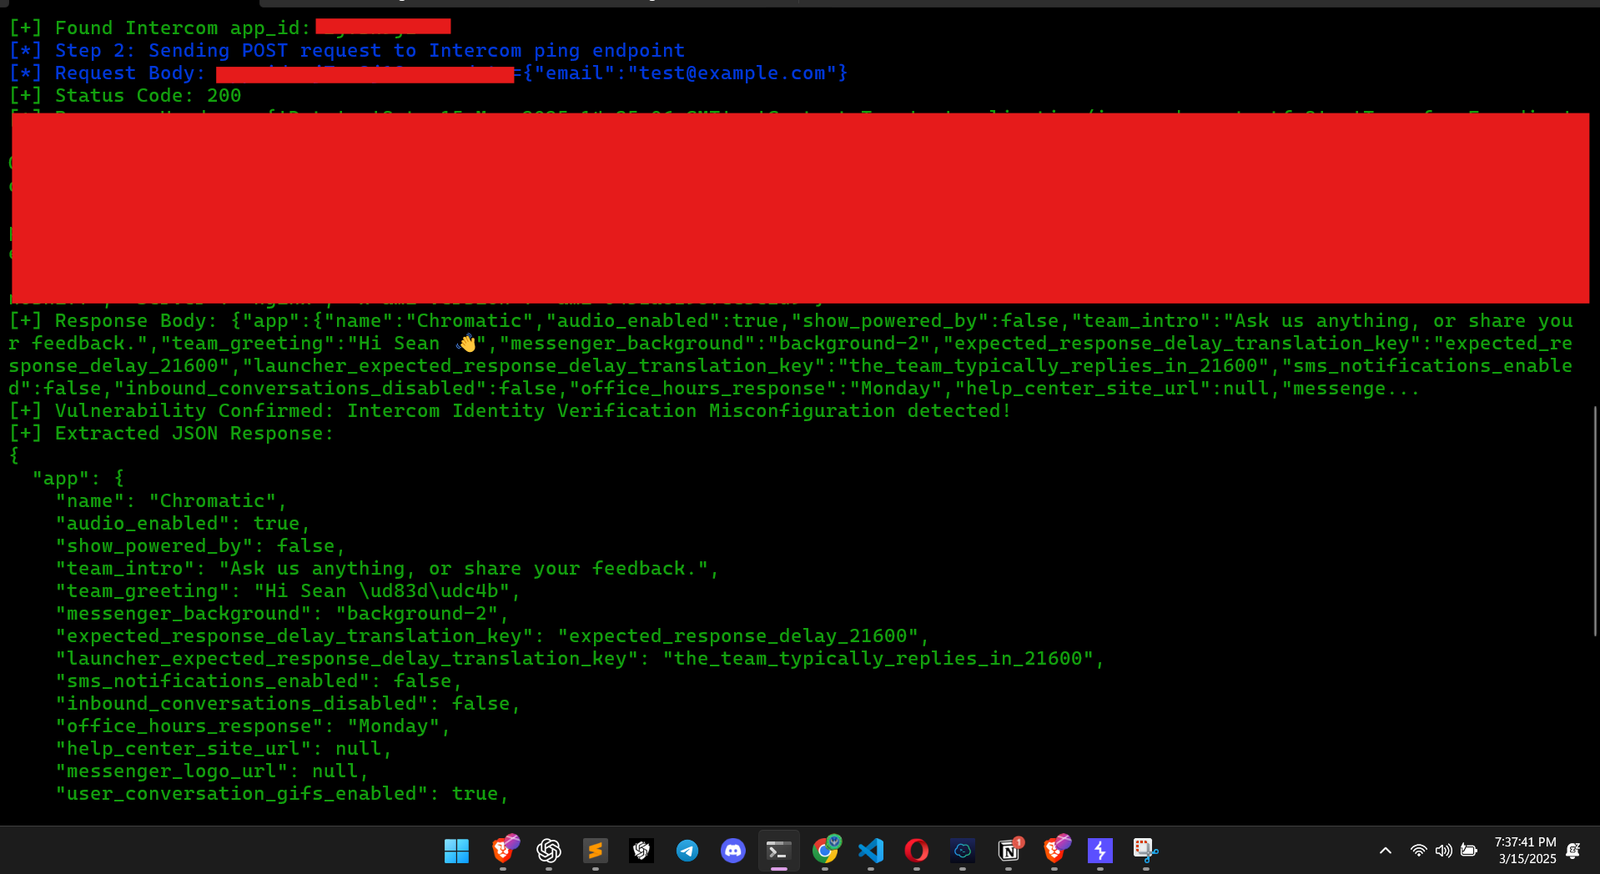 muhammadwaseem29/intercom-exploit
Intercom विजेट पर पहचान सत्यापन सेटअप नहीं है, जिससे एक हमलावर किसी उपयोगकर्ता का रूप धारण करके उनके चैट इतिहास तक पहुँच सकता है। संदर्भ:








