Keycloak में उपयोगकर्ता नाम अधिग्रहण की अनुमति देने वाले तृतीय-पक्ष पहचान ब्रोकर पंजीकरण के माध्यम से improper authentication दोष, CVE-2026-19607 का दस्तावेज़ीकरण करता है, साथ ही proof-of-concept शोषण चरणों के साथ।

यह रिपॉज़िटरी CVE-2026-19607 के लिए भेद्यता विवरण और एक एक्सप्लॉइट का दस्तावेज़ीकरण करती है, जिसे Anurag Mondal (7Ragnarok7) द्वारा 8 अगस्त, 2026 को खोजा गया और ज़िम्मेदारीपूर्वक रिपोर्ट किया गया था।
Keycloak (संस्करण <= 26.7.14, 26.4.16, और 26.6.7) में एक त्रुटि पाई गई, जिसमें एक हमलावर तृतीय-पक्ष लॉगिन ब्रोकर / IDP से आने पर ऐसे ईमेल पते का उपयोग करके पंजीकरण कर सकता है जो किसी भी मौजूदा उपयोगकर्ता के उपयोगकर्ता नाम से मेल खाता हो।
उपरोक्त व्यवहार हमलावर को किसी पीड़ित खाते का उपयोगकर्ता नाम तब हथियाने की अनुमति देगा जब उपयोगकर्ता नाम को ईमेल ID के रूप में सेट किया गया हो, और संबंधित उपयोगकर्ता को उसके खाते से लॉक आउट कर देगा। पीड़ित के उपयोगकर्ता नाम का उपयोग करके किए गए सभी प्रमाणीकरण प्रयास विफल हो जाएंगे।
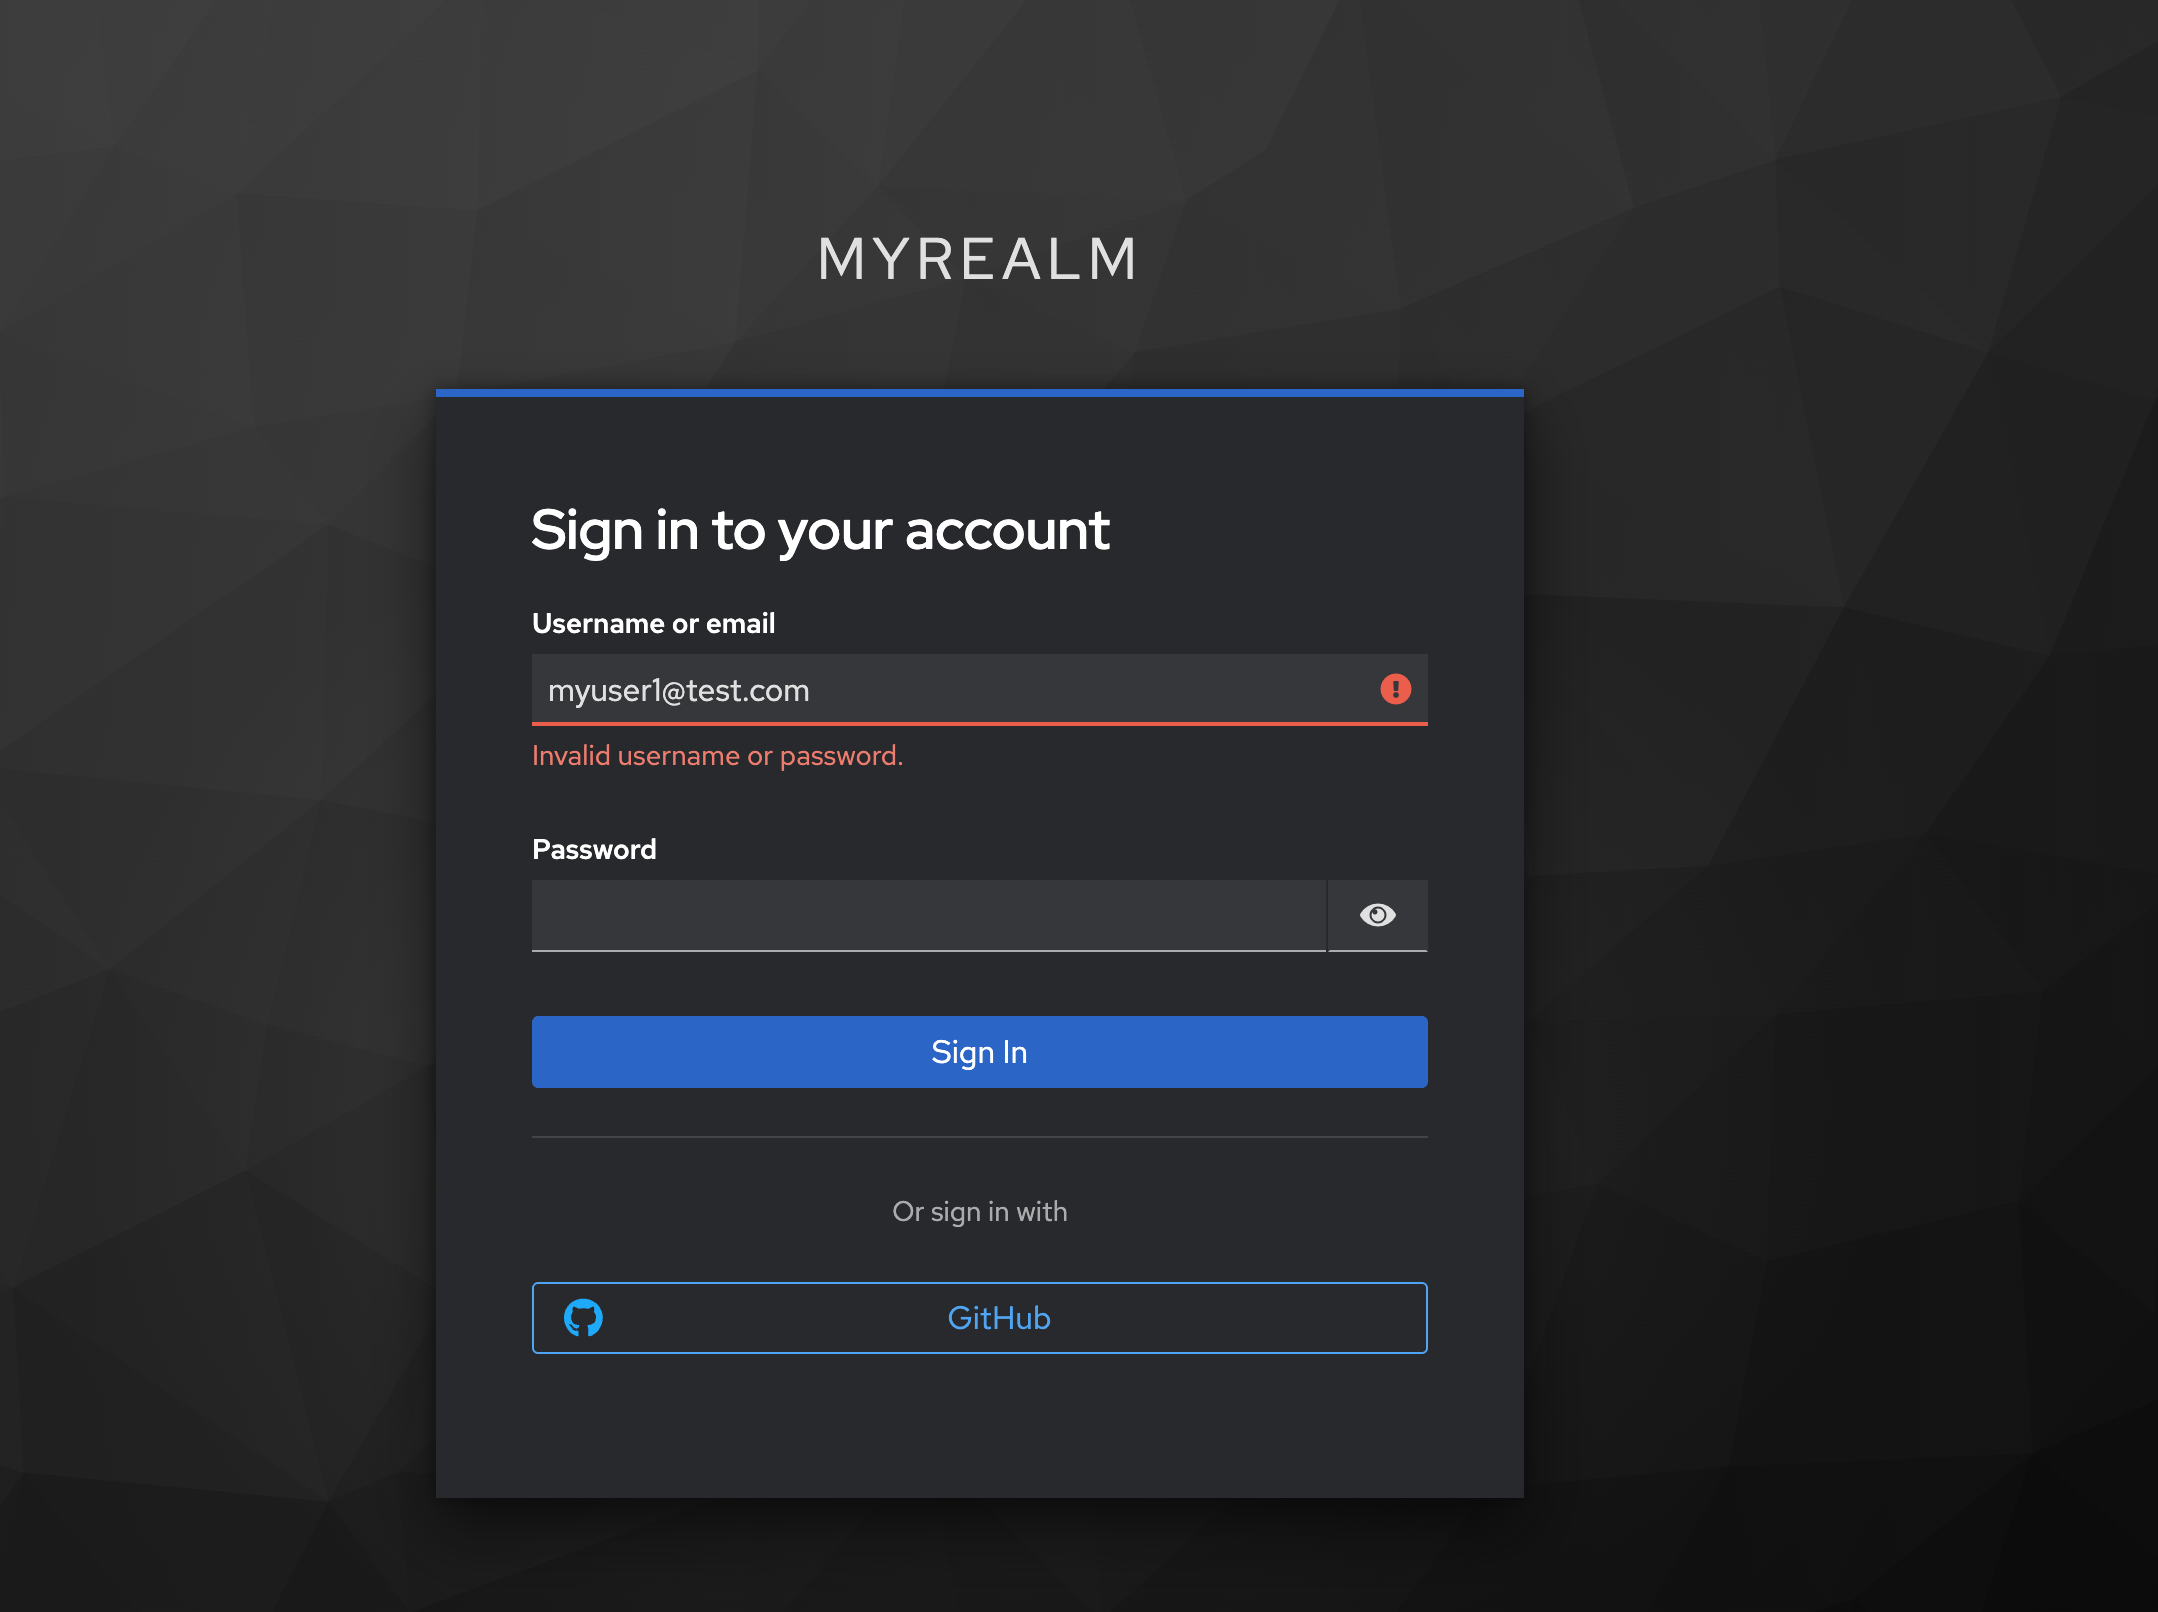
निम्नलिखित एक प्रूफ ऑफ कॉन्सेप्ट वीडियो है जो भेद्यता विवरण के साथ-साथ शोषण के चरणों को प्रदर्शित करता है:








