Vulnerability Research, Non-Destructive CVE Verification (CVE-2026-23813 ArubaOS-CX), और स्वचालित Linux/PHP Hardening Suites — Abishek M A (CyberAeonic) द्वारा

लेखक: Abishek M A (@cyberaeonic) — InCTF 2026 National Finals Qualifier • CCNA • Offensive & Defensive Security Engineering
इस रिपॉज़िटरी में सुरक्षा अनुसंधान और लैब सत्यापन के दौरान विकसित किए गए सैनिटाइज़्ड भेद्यता सत्यापन कार्यप्रणालियाँ, विभेदक प्रमाणीकरण सीमा प्रोब और स्वचालित रनटाइम हार्डनिंग सूट शामिल हैं।
CVE-2026-23813)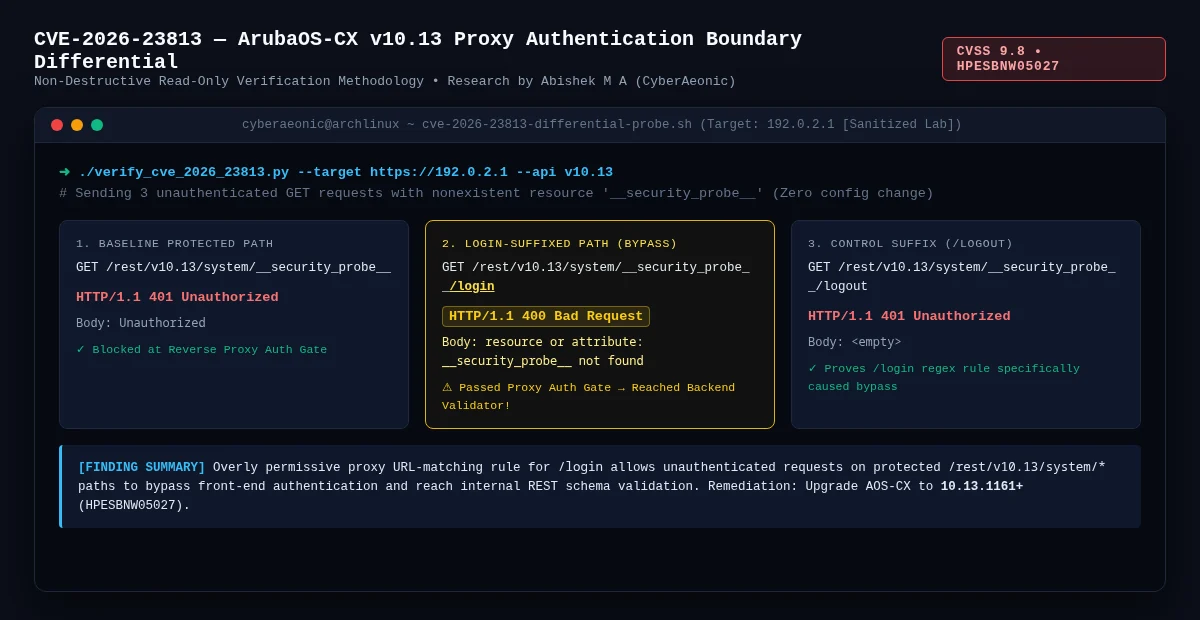
HPE ArubaOS-CX (v10.13) नेटवर्क उपकरणों पर CVE-2026-23813 (CVSS 9.8, एडवाइज़री HPESBNW05027) के अनुरूप रिवर्स-प्रॉक्सी प्रमाणीकरण सीमा बायपास को सत्यापित करने के लिए एक 100% रीड-ओनली, गैर-विनाशकारी विभेदक HTTP प्रोबिंग कार्यप्रणाली विकसित की गई।
लाइव इंफ्रास्ट्रक्चर पर विनाशकारी कॉन्फ़िगरेशन परिवर्तन या पासवर्ड-रीसेट पेलोड निष्पादित करने के बजाय, यह तकनीक तीन विभेदक पथों पर जानबूझकर बनाए गए एक गैर-मौजूद संसाधन (__security_probe__) का उपयोग करती है ताकि यह सिद्ध किया जा सके कि क्या फ्रंट-एंड प्रॉक्सी रेगेक्स नियम /login-प्रत्यय वाले अनुरोधों को प्रमाणीकरण गेट से आगे जाने देता है:
| प्रोब प्रकार | अनधिकृत HTTP अनुरोध | स्थिति | प्रतिक्रिया बॉडी | सीमा व्याख्या |
|---|---|---|---|---|
| 1. बेसलाइन संरक्षित | GET /rest/v10.13/system/__security_probe__ | 401 | Unauthorized | रिवर्स प्रॉक्सी प्रमाणीकरण गेट पर अवरुद्ध |
| 2. प्रत्यय बायपास | GET /rest/v10.13/system/__security_probe__/login | 400 | resource or attribute: __security_probe__ not found | प्रॉक्सी प्रमाणीकरण गेट बायपास → बैकएंड स्कीमा वैलिडेटर तक पहुँचा |
| 3. नियंत्रण प्रत्यय | GET /rest/v10.13/system/__security_probe__/logout | 401 | <empty> | प्रॉक्सी गेट पर अवरुद्ध (/login प्रत्यय विशिष्टता की पुष्टि करता है) |
aruba-cve-2026-23813/ में आर्टिफ़ैक्ट्सaruba-authentication-finding.md)reproduction-and-methodology.md)auth-boundary-evidence.json)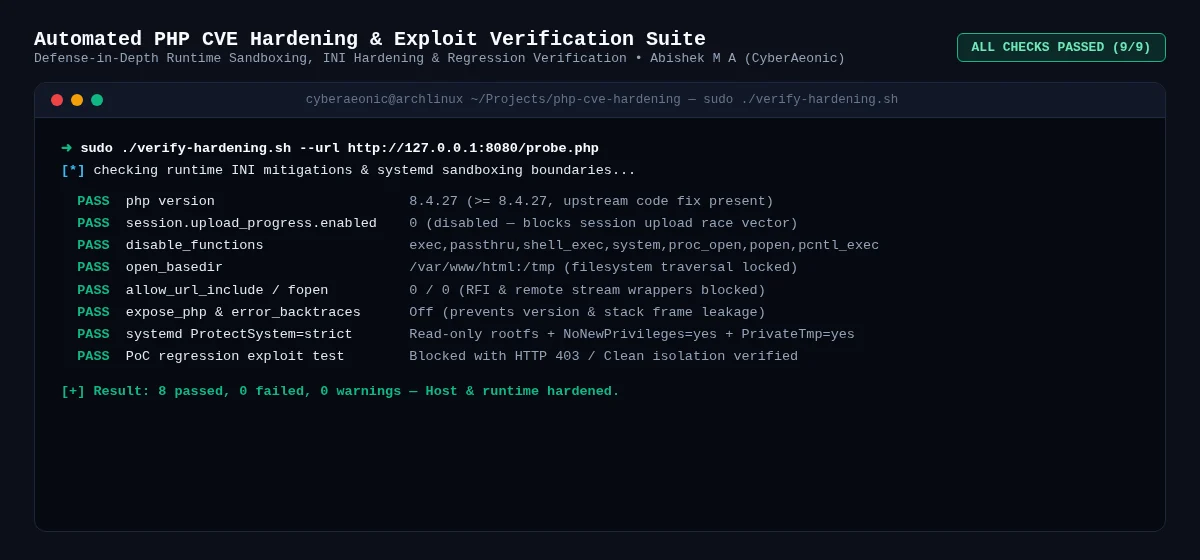
उत्पादन Linux सर्वरों पर गंभीर PHP/CGI और सत्र अपलोड रेस भेद्यताओं (CVE-2026-109618 / CVE-2026-109619 श्रेणी के शमन) को कम करने के लिए डिज़ाइन किया गया एक एंड-टू-एंड डिफेंस-इन-डेप्थ हार्डनिंग, सैंडबॉक्सिंग और रिग्रेशन सत्यापन सूट।
php-cve-hardening/ में मुख्य क्षमताएँapply-hardening.sh: php.ini लॉकडाउन (session.upload_progress.enabled=0, disable_functions, open_basedir, allow_url_include=0, expose_php=Off) को स्वचालित करता है और सख्त systemd सेवा सैंडबॉक्सिंग (ProtectSystem=strict, NoNewPrivileges=yes, PrivateTmp=yes) लागू करता है।verify-hardening.sh: दोहरे-मोड वाला सत्यापन इंजन (स्थानीय होस्ट निरीक्षण + रिमोट --url प्रोब जाँच) जो सभी शमन नियंत्रणों पर PASS/FAIL की रिपोर्ट करने वाला JSON आउटपुट देता है।update-php.sh और rollback.sh: शून्य-डाउनटाइम घटना प्रतिक्रिया के लिए सुरक्षित अपग्रेड और परमाणु कॉन्फ़िगरेशन रोलबैक स्क्रिप्ट।@cyberaeonic द्वारा संबंधित सुरक्षा टूलिंगgithub.com/cyberaeonic/Reaper): उच्च-समवर्ती Go रिपॉज़िटरी एक्सपोज़र और सीक्रेट इंटेलिजेंस प्लेटफ़ॉर्म, जिसमें Shannon एन्ट्रॉपी स्कोरिंग और वर्कर पूल शामिल हैं।github.com/cyberaeonic/reaper-agent): गोपनीयता-संरक्षण करने वाला AI सीक्रेट रेमेडिएटर जो मेमोरी में क्रेडेंशियल्स को मास्क करता है और स्वचालित GitHub Fix PR खोलता है।github.com/cyberaeonic/vocal.sh): रीयल-टाइम Linux /var/log/auth.log SSH ब्रूट-फ़ोर्स डिटेक्टर और <130ms श्रवण SOC अलर्ट डेमॉन।







