goauthentik/authentik
केंद्रीकृत प्रमाणीकरण, प्राधिकरण और पहुँच प्रबंधन के लिए SAML, OAuth2/OIDC, LDAP और RADIUS समर्थन के साथ ओपन-सोर्स SSO और पहचान प्रदाता कार्यक्षमता प्रदान करता है।


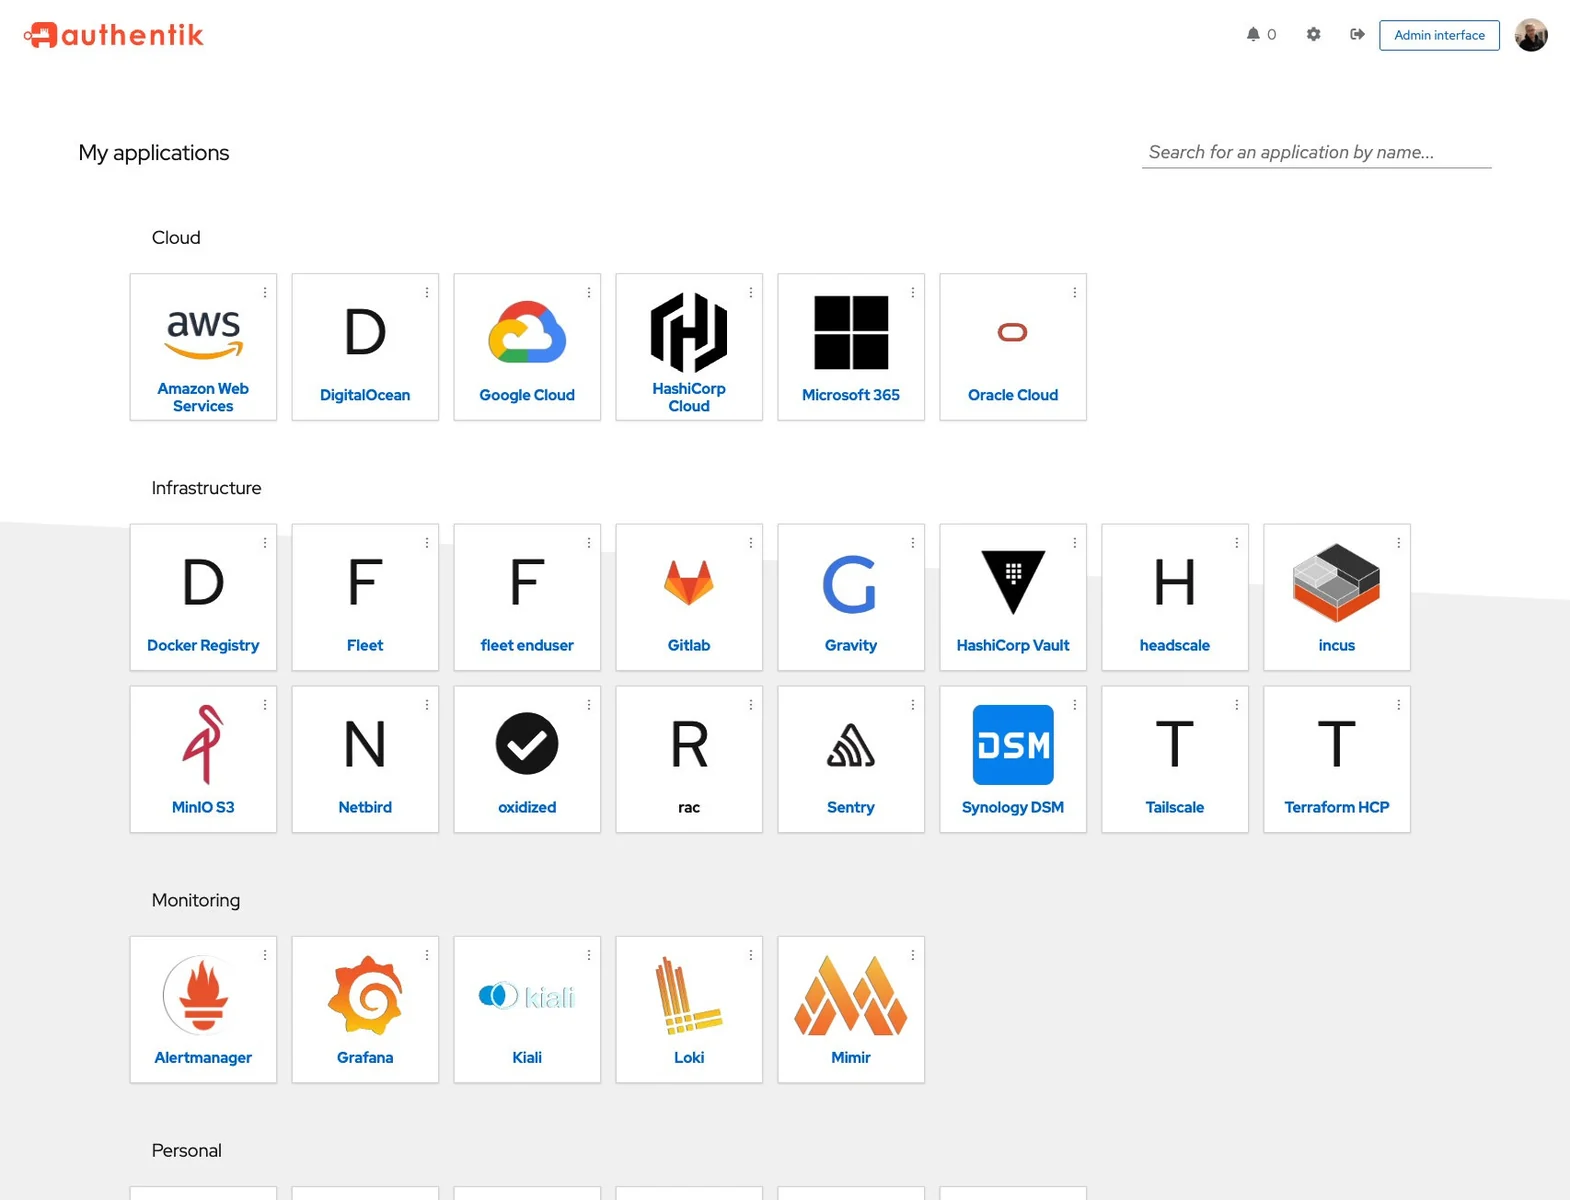
authentik आधुनिक SSO के लिए एक ओपन-सोर्स Identity Provider (IdP) है। यह SAML, OAuth2/OIDC, LDAP, RADIUS और अन्य को सपोर्ट करता है, और इसे छोटे लैब से लेकर बड़े प्रोडक्शन क्लस्टर तक सेल्फ-होस्टिंग के लिए डिज़ाइन किया गया है।
हमारी एंटरप्राइज़ पेशकश संगठनों के लिए उपलब्ध है ताकि वे मज़बूत, बड़े पैमाने की पहचान प्रबंधन के लिए Okta, Auth0, Entra ID और Ping Identity जैसे मौजूदा IdP को सुरक्षित रूप से बदल सकें।
| लाइट | डार्क |
|---|---|
 | 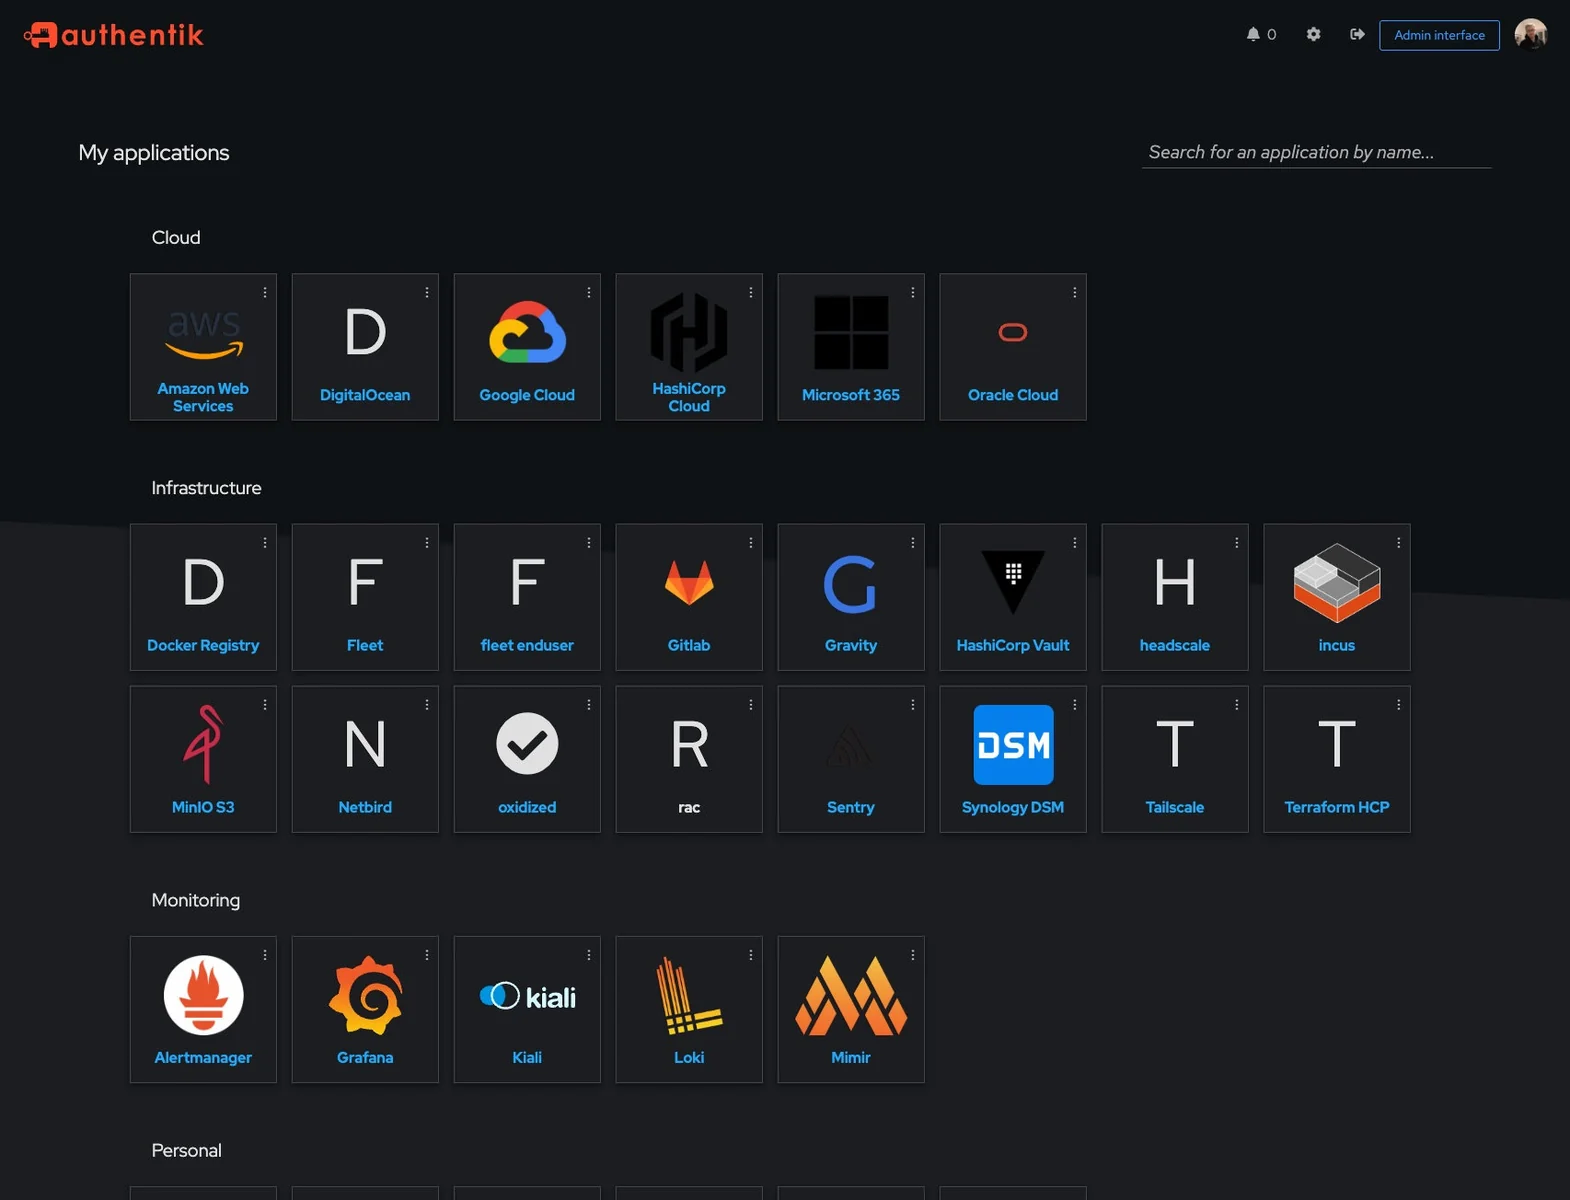 |
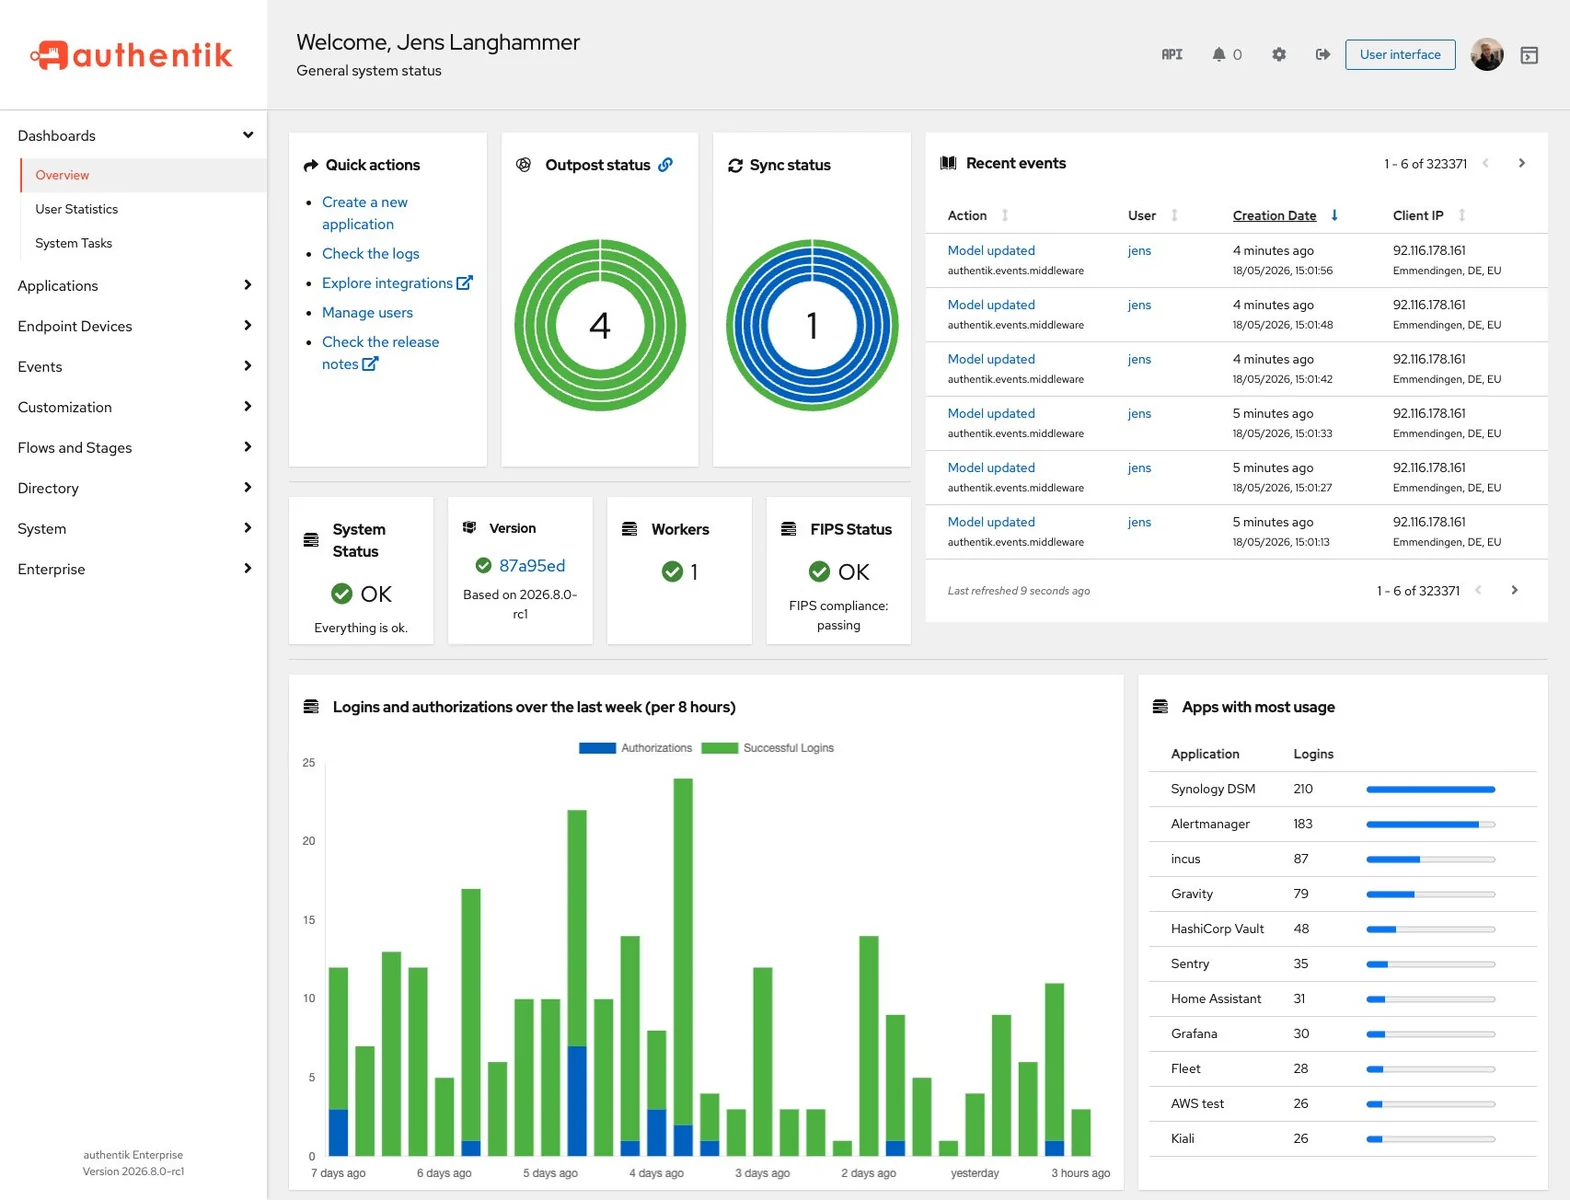 | 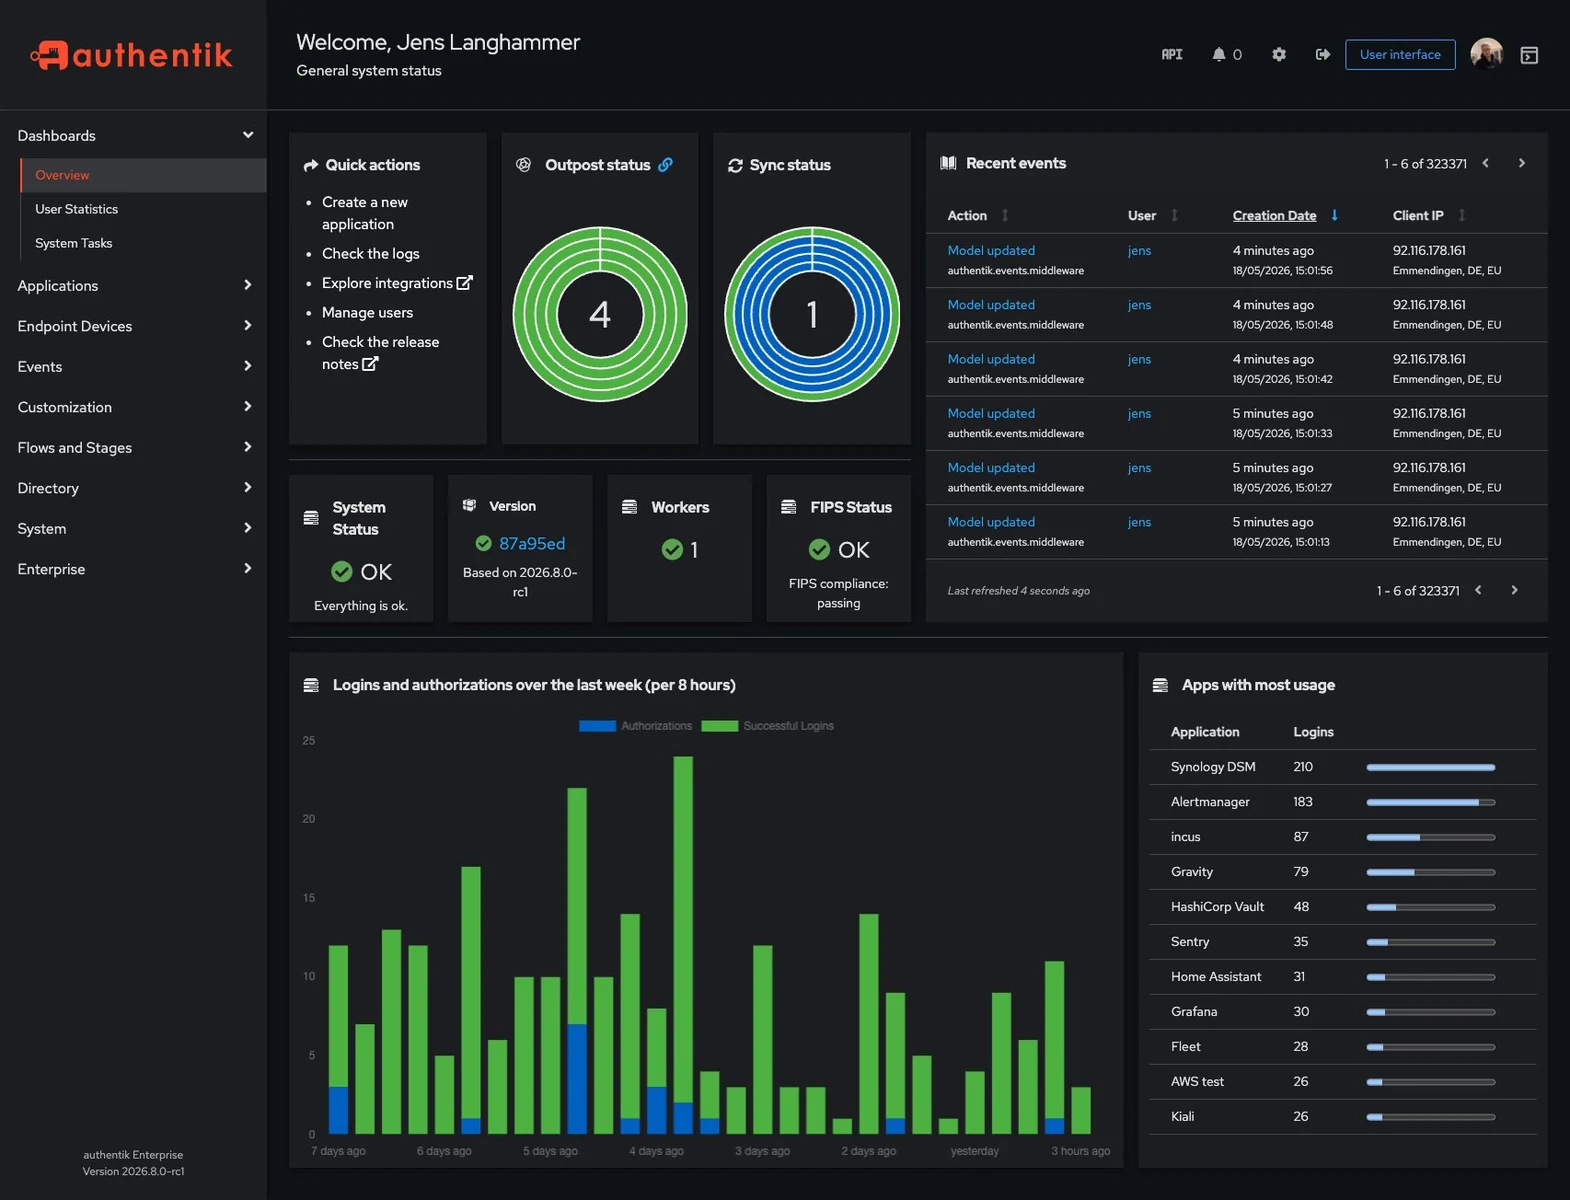 |
स्थानीय बिल्ड वातावरण सेट करने, अपने योगदान का परीक्षण करने और हमारी योगदान प्रक्रिया के बारे में जानकारी के लिए डेवलपर दस्तावेज़ देखें।
जब आप दस्तावेज़ में योगदान करें, चाहे वह किसी कोड परिवर्तन के साथ हो या एक स्वतंत्र योगदान के रूप में, तो कृपया हमारी दस्तावेज़ शैली मार्गदर्शिका का पालन करना सुनिश्चित करें।
कृपया SECURITY.md देखें।
authentik का उपयोग कर रहे हैं? हमें आपकी कहानी सुनना और आपके लोगो को प्रदर्शित करना अच्छा लगेगा। हमें [email protected] पर ईमेल करें या GitHub Issue/PR खोलें!