
 ashrafzaryouh/cve-2026-20127
CVE-2026-20127 के लिए एडवाइज़री, जो एक गंभीर Cisco Catalyst SD-WAN प्रमाणीकरण बायपास (CVSS 10.0) है, जिसमें मूल कारण, शोषण प्रवाह, प्रभावित उत्पाद, पहचान और शमन शामिल हैं।

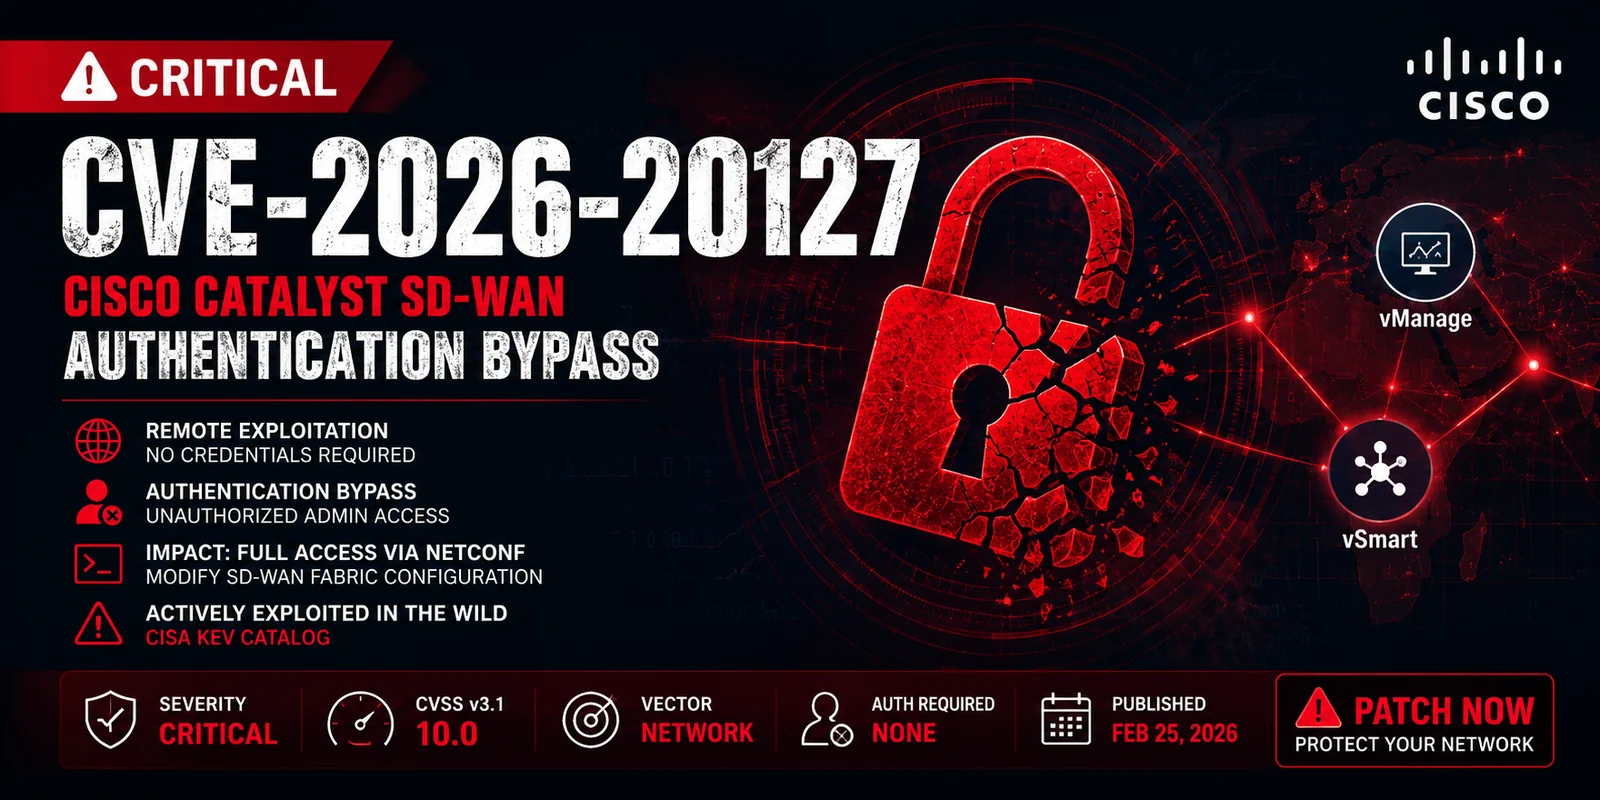


CVE-2026-20127 एक गंभीर प्रमाणीकरण बायपास भेद्यता है जो Cisco Catalyst SD-WAN घटकों को प्रभावित करती है, जिनमें कंट्रोलर और प्रबंधन प्रणालियाँ शामिल हैं।
एक दूरस्थ अनधिकृत हमलावर SD-WAN कंट्रोल प्लेन में अनुचित प्रमाणीकरण सत्यापन का शोषण कर सकता है, जिसके परिणामस्वरूप नेटवर्क अवसंरचना तक पूर्ण प्रशासनिक-स्तरीय पहुँच प्राप्त होती है।
इस समस्या को गंभीर (CVSS 10.0) माना जाता है और इसे वास्तविक दुनिया के वातावरणों में सक्रिय रूप से शोषित होते देखा गया है।
सफल शोषण एक हमलावर को निम्नलिखित की अनुमति दे सकता है:
यह भेद्यता SD-WAN पीयर प्रमाणीकरण अनुरोधों के अनुचित सत्यापन के कारण होती है, जिससे तैयार किए गए नेटवर्क ट्रैफ़िक को विश्वसनीय आंतरिक संचार के रूप में माना जाता है।
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
| मेट्रिक | मान |
|---|---|
| Attack Vector | Network |
| Attack Complexity | Low |
| Privileges Required | None |
| User Interaction | None |
| Scope | Changed |
| Confidentiality | High |
| Integrity | High |
| Availability | High |
[1] Attacker sends crafted SD-WAN peer request
        ↓
[2] Authentication validation fails
        ↓
[3] System trusts attacker as valid internal peer
        ↓
[4] Access to NETCONF / management APIs granted
        ↓
[5] Full SD-WAN control plane compromise
कॉन्फ़िगरेशन और संस्करण के आधार पर कई सॉफ़्टवेयर शाखाएँ प्रभावित हो सकती हैं।
सुरक्षा टीमों को निम्नलिखित की निगरानी करनी चाहिए:
कोई सुरक्षित वर्कअराउंड नहीं हैं। पैच परिनियोजन आवश्यक है।
| श्रेणी | स्तर |
|---|---|
| शोषणीयता | बहुत उच्च |
| प्रभाव | गंभीर |
| पहचान कठिनाई | मध्यम–उच्च |
| पैच तात्कालिकता | तत्काल |
यह भेद्यता विशेष रूप से खतरनाक है क्योंकि यह SD-WAN कंट्रोल प्लेन को लक्षित करती है, जो एंटरप्राइज़ नेटवर्किंग के मस्तिष्क के रूप में कार्य करता है।
एक सफल शोषण के परिणामस्वरूप हो सकता है:
"SD-WAN कंट्रोल प्लेन से समझौता करना पूरे नेटवर्क से समझौता करने के बराबर है।"






