
 #1
एंड्रॉइड ऐप्स और एंड्रॉइड ओएस के भेद्यता परीक्षण, रिवर्सिंग, और सुरक्षित करने पर केंद्रित उपकरण।
Kitploit अनुशंसित
 nanoturtle1145/root-my-s24
Using CVE-2026-43499 to root your Galaxy S24 Series(SM-S92X0 ,(China / Hong Kong SAR / Taiwan))
 canyie/cve-2024-0044
CVE-2024-0044 के प्रारंभिक पैच को बायपास करने के लिए प्रूफ-ऑफ-कॉन्सेप्ट और लेख, एक एंड्रॉइड फ्रेमवर्क कमजोरी जो ADB से मनमाने ऐप UID तक इंस्टॉलर…
 r0rt1z2/ghostlock
Kernel root exploit (CVE-2026-43499) for some Amazon devices
 census/whatsapp-mitd-mitm
PoC और CVE-2020-6516 (Chrome) और CVE-2021-24027 (WhatsApp) के शोषण के लिए उपकरण
 romainthomas/the-poor-mans-obfuscator
"द पुअर मैन्स ऑबफस्केटर" प्रस्तुति से जुड़े बाइनरी और स्क्रिप्ट
 githubsecuritylab/seclab-taskflows
वेब, Android, और iOS प्रोजेक्ट्स में स्रोत कोड का ऑडिट करने, समस्याओं की ट्राइएज करने, और कमजोरियों का पता लगाने के लिए उदाहरण AI-एजेंट टास्कफ्लो और…
 giveen/decomp.anything
decomp.wtf fork: Windows PE matching, MinGW/clang-cl toolchains, and an optional REA MCP bridge
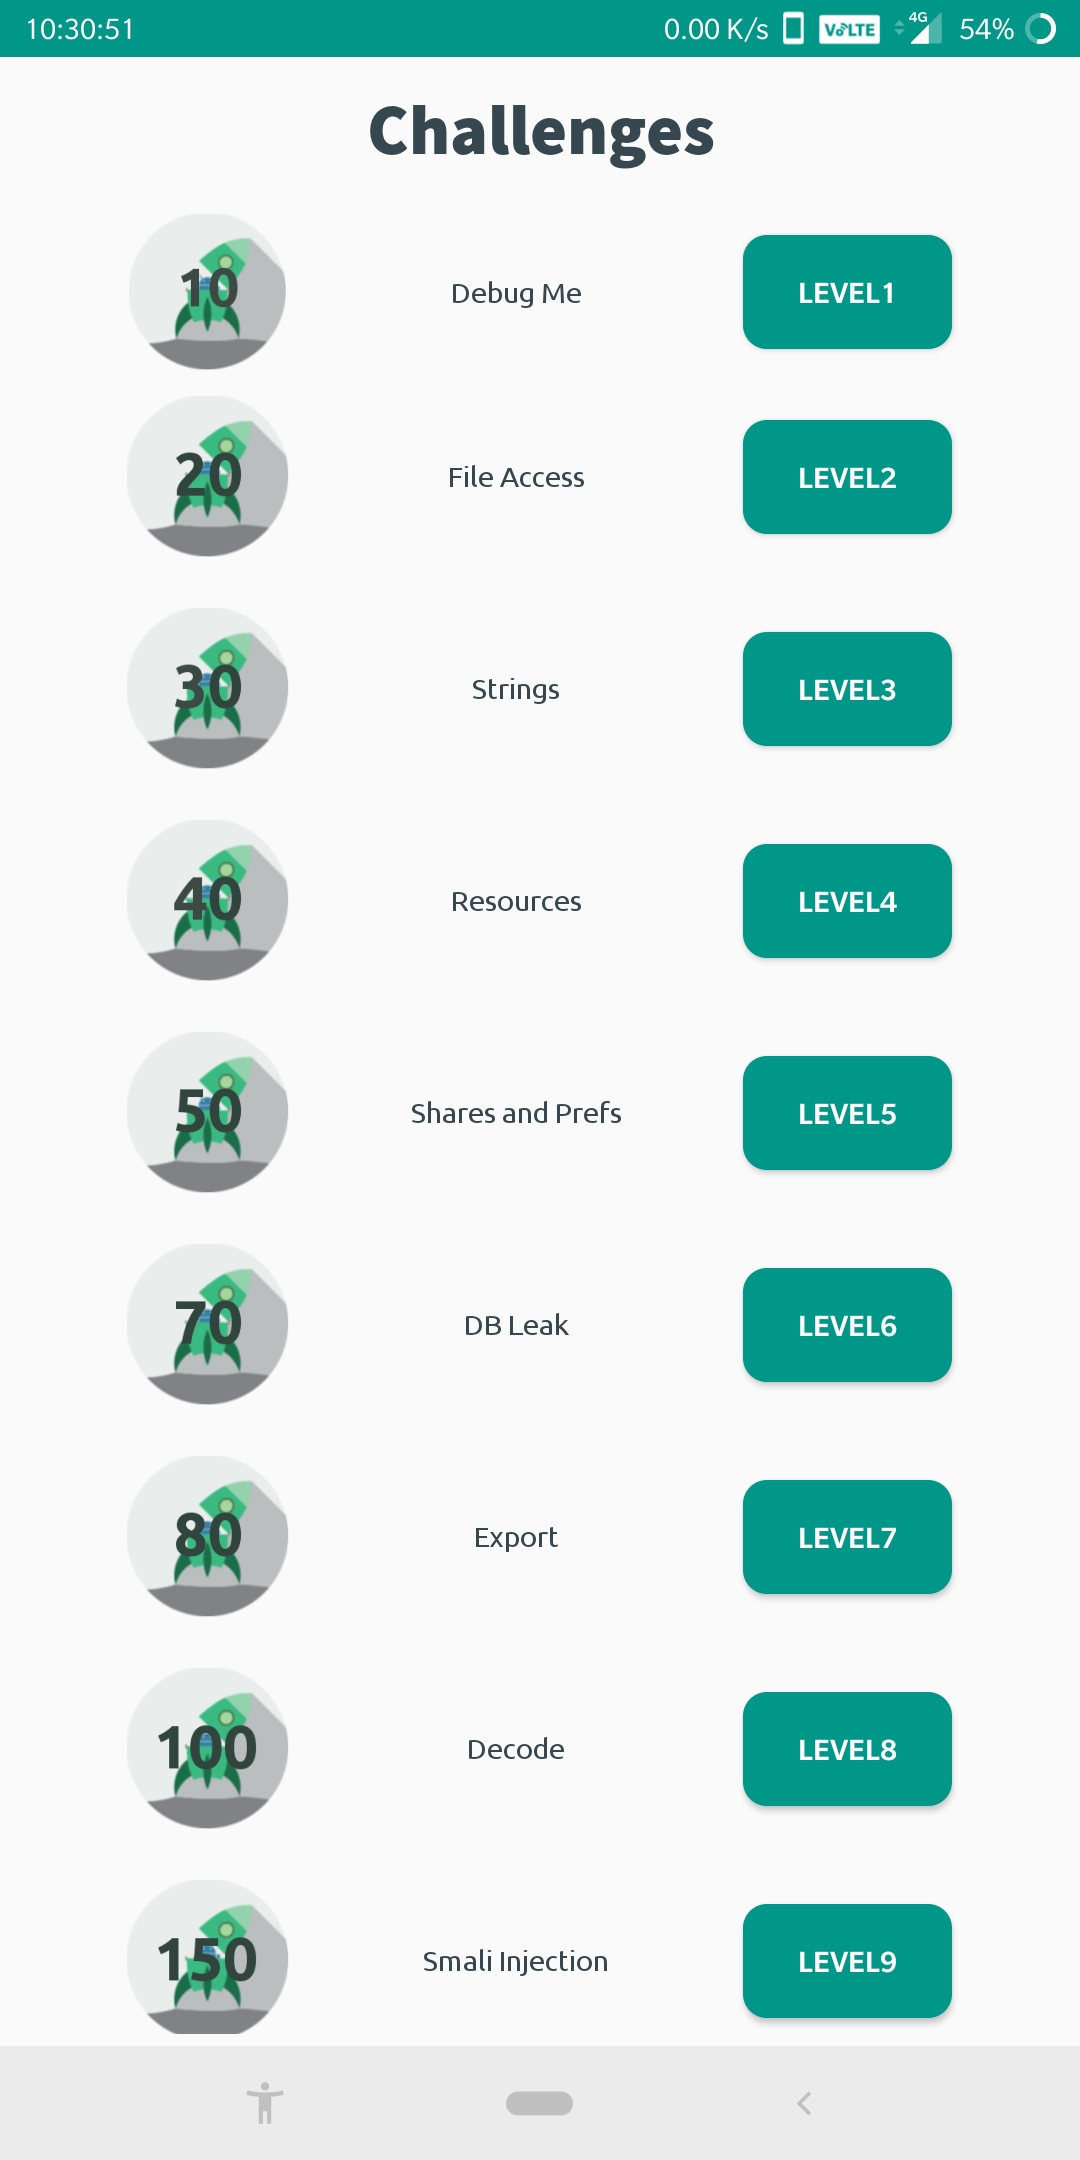 abhi-r3v0/evabs
एक ओपन सोर्स एंड्रॉइड एप्लिकेशन जो जानबूझकर कमजोर बनाया गया है ताकि एंड्रॉइड एप्लिकेशन सुरक्षा शुरुआती लोगों के लिए एक सीखने का मंच के रूप में काम कर…
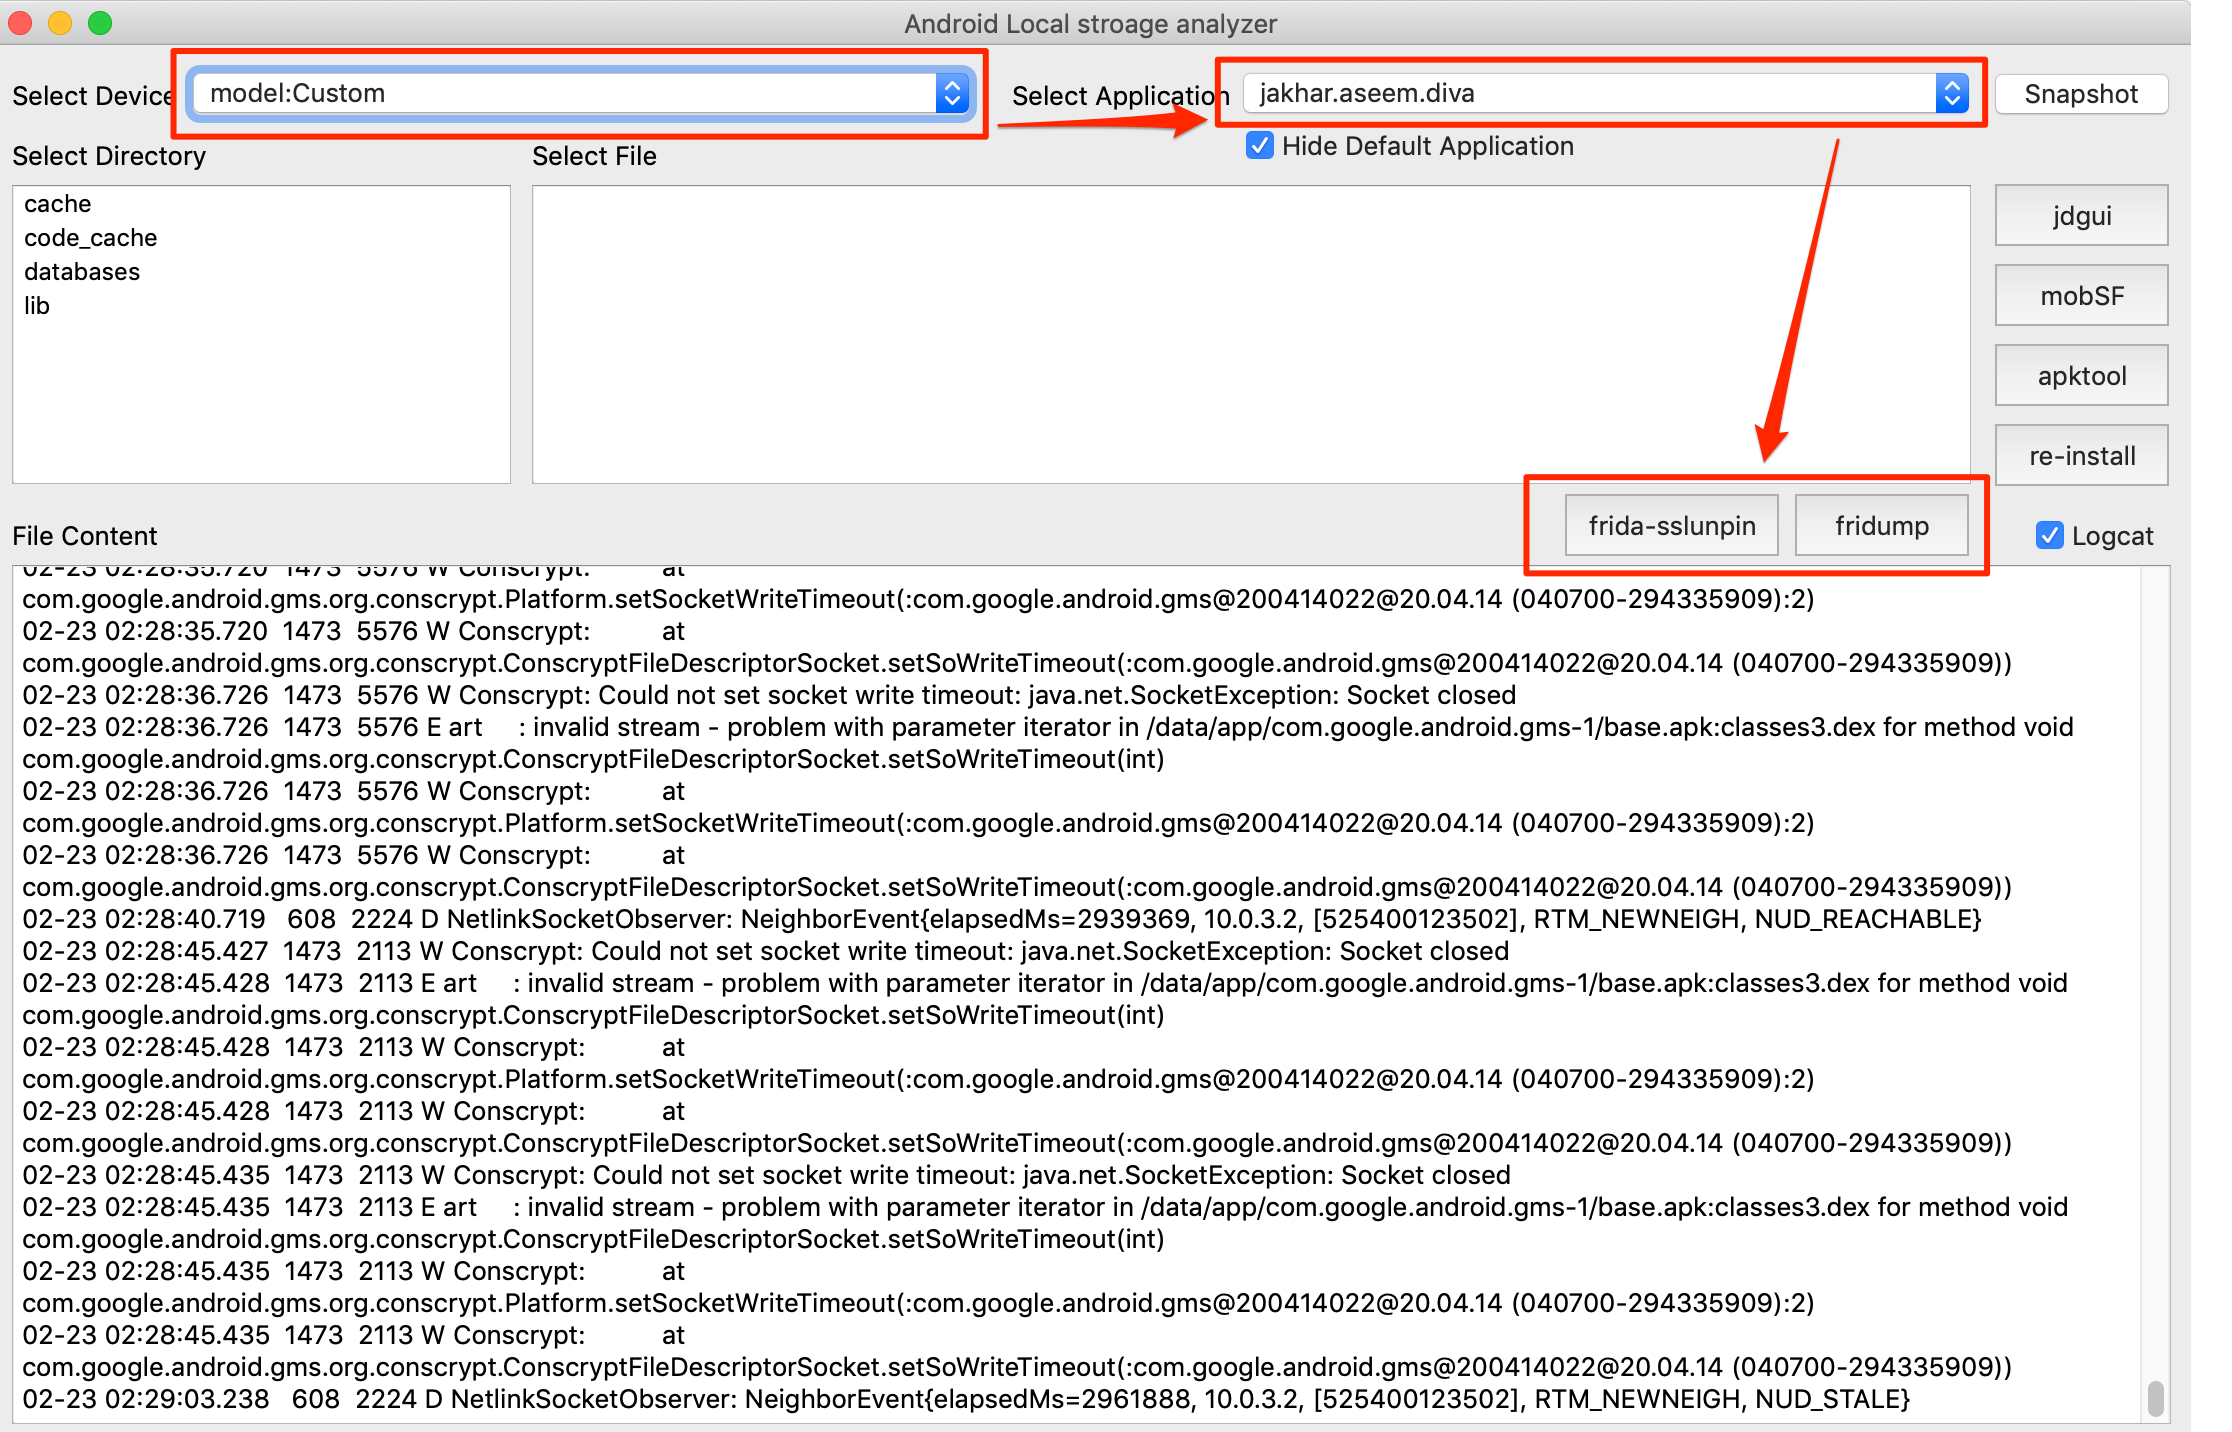 notsosecure/android_application_analyzer
यह उपकरण एंड्रॉइड एप्लिकेशन की स्थानीय स्टोरेज में सामग्री का विश्लेषण करने के लिए उपयोग किया जाता है।
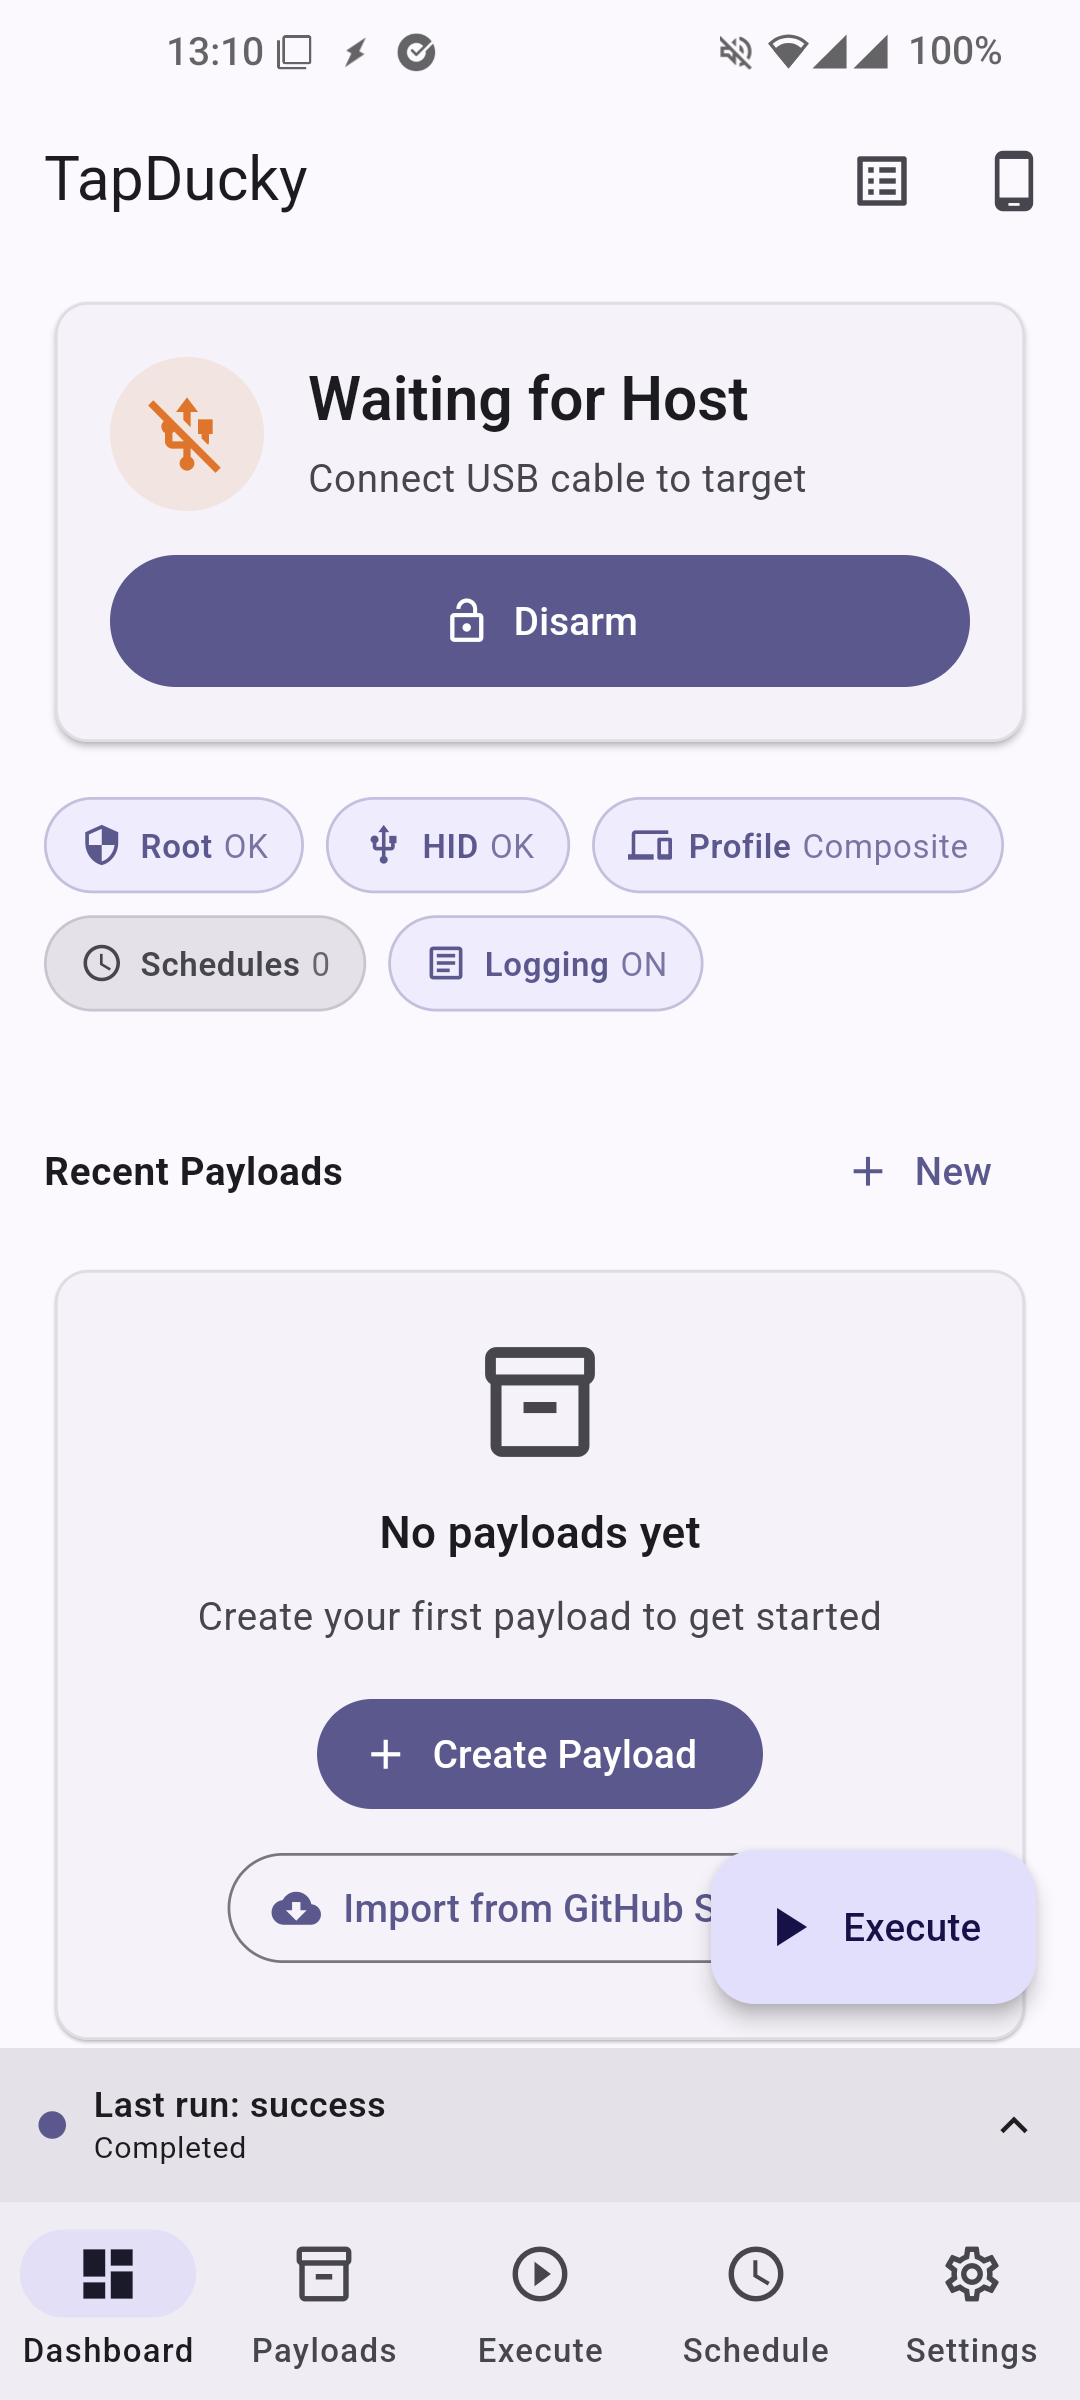 iodn/tap-ducky
किसी भी रूटेड फोन को प्रसिद्ध USB Rubber Ducky में बदल देता है। Android USB HID Keystroke Injector
 frenchyeti/rasputin
मेरे सम्मेलनों और (un)RASPs पर काम से संबंधित संसाधन और शोध पत्र। यह काम प्रगति पर है, कृपया धैर्य रखें :) योगदान करने / मुझसे संपर्क करने / PR करने…
 packetlss/android-locdump
android location service cache dumper
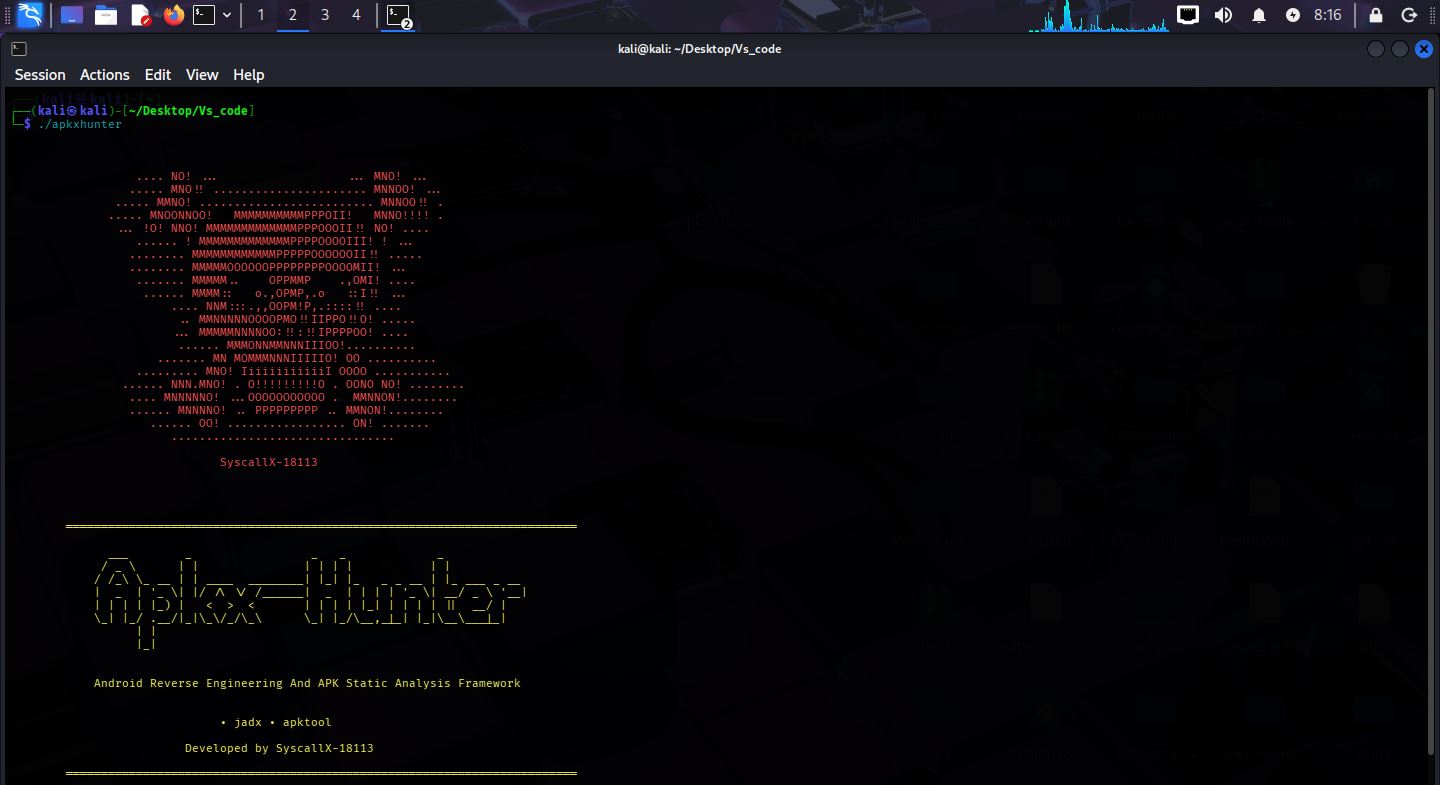 syscallx-18113/apkx-hunter
C-आधारित एंड्रॉइड स्थैतिक विश्लेषण फ्रेमवर्क, जो डीकंपिलेशन, गुप्त जानकारी का पता लगाने, एंडपॉइंट खोज, अनुमति विश्लेषण और ML-सहायित गुप्त वर्गीकरण के…
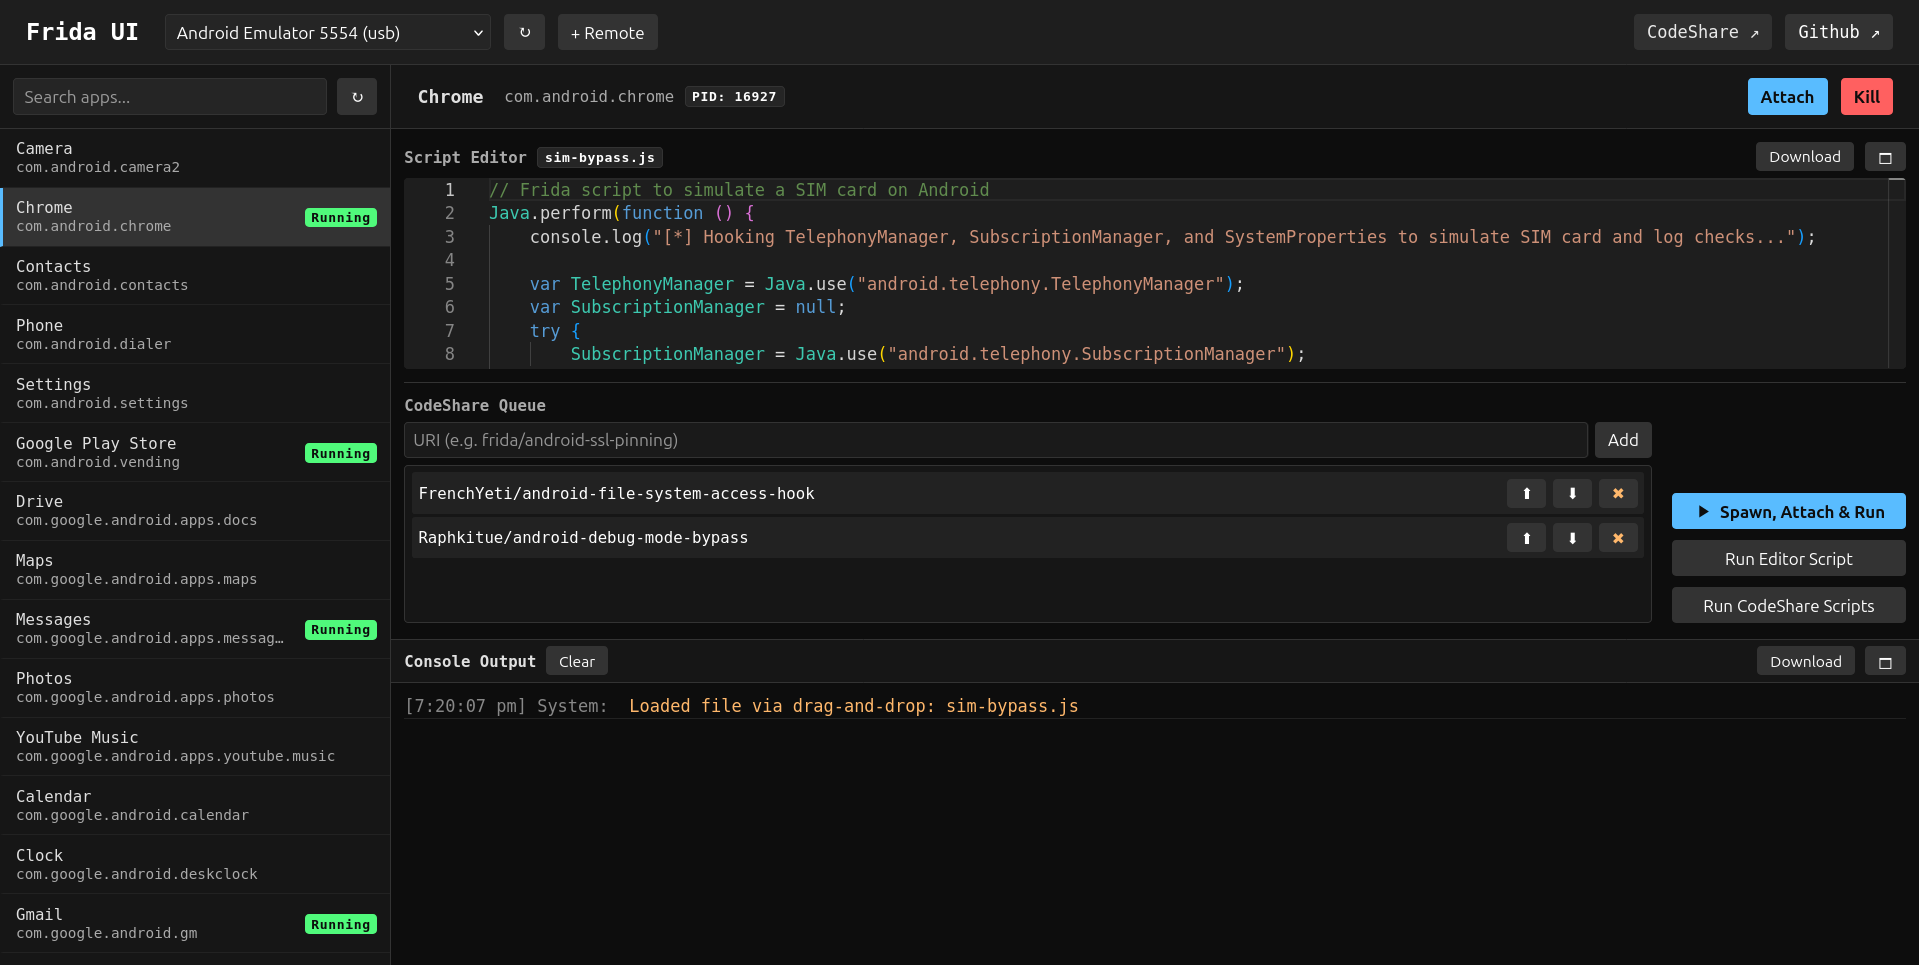 adityatelange/frida-ui
अपने ब्राउज़र से सीधे Frida उपकरणों, प्रक्रियाओं और स्क्रिप्ट के साथ इंटरैक्ट करें।
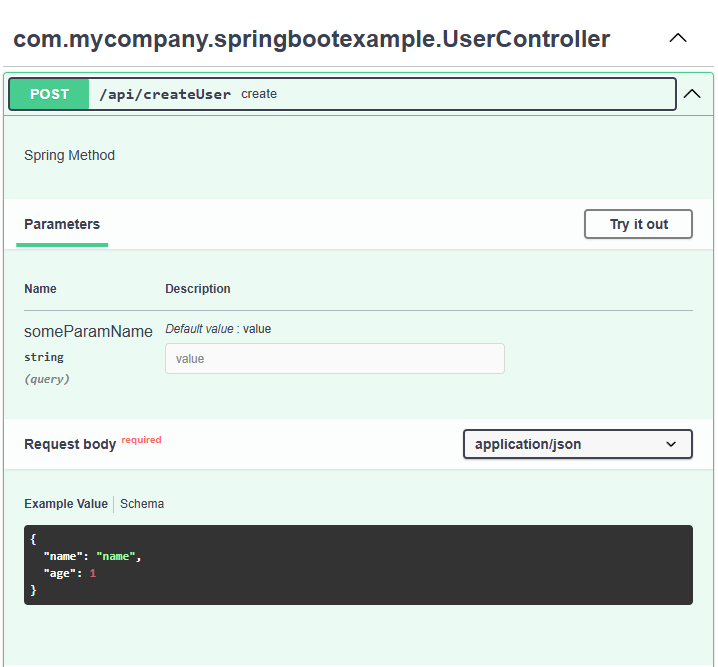 blackfan/bfscan
JAR / WAR / APK अनुप्रयोगों में उपयोग की जाने वाली कॉन्फ़िग फ़ाइलों और annotations से URLs, paths, secrets खोजने तथा raw HTTP requests और OpenApi…
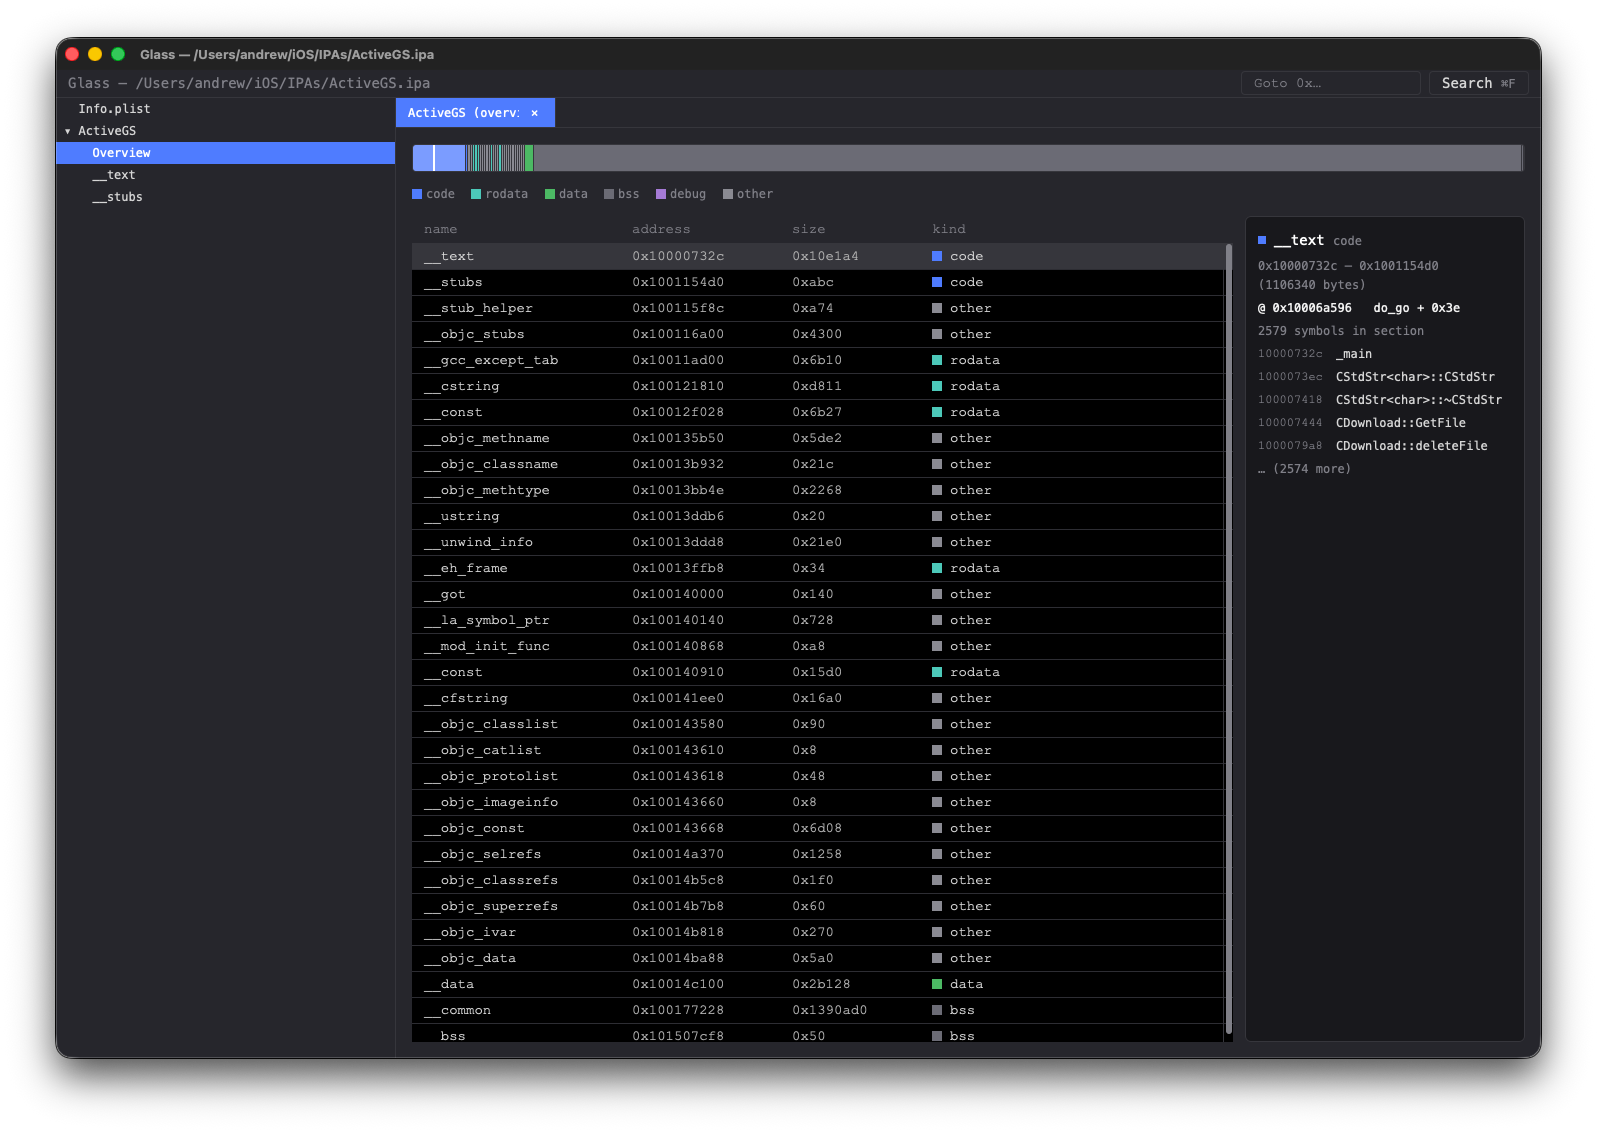 azw413/glass
Glass - एक तेज़ और मुफ़्त IDA Pro विकल्प
 zenyxx-xd/rootmyvivo
एक-क्लिक रूट vivo/iQOO डिवाइसों के लिए लॉक बूटलोडर पर | CVE-2026-43499 + KernelSU
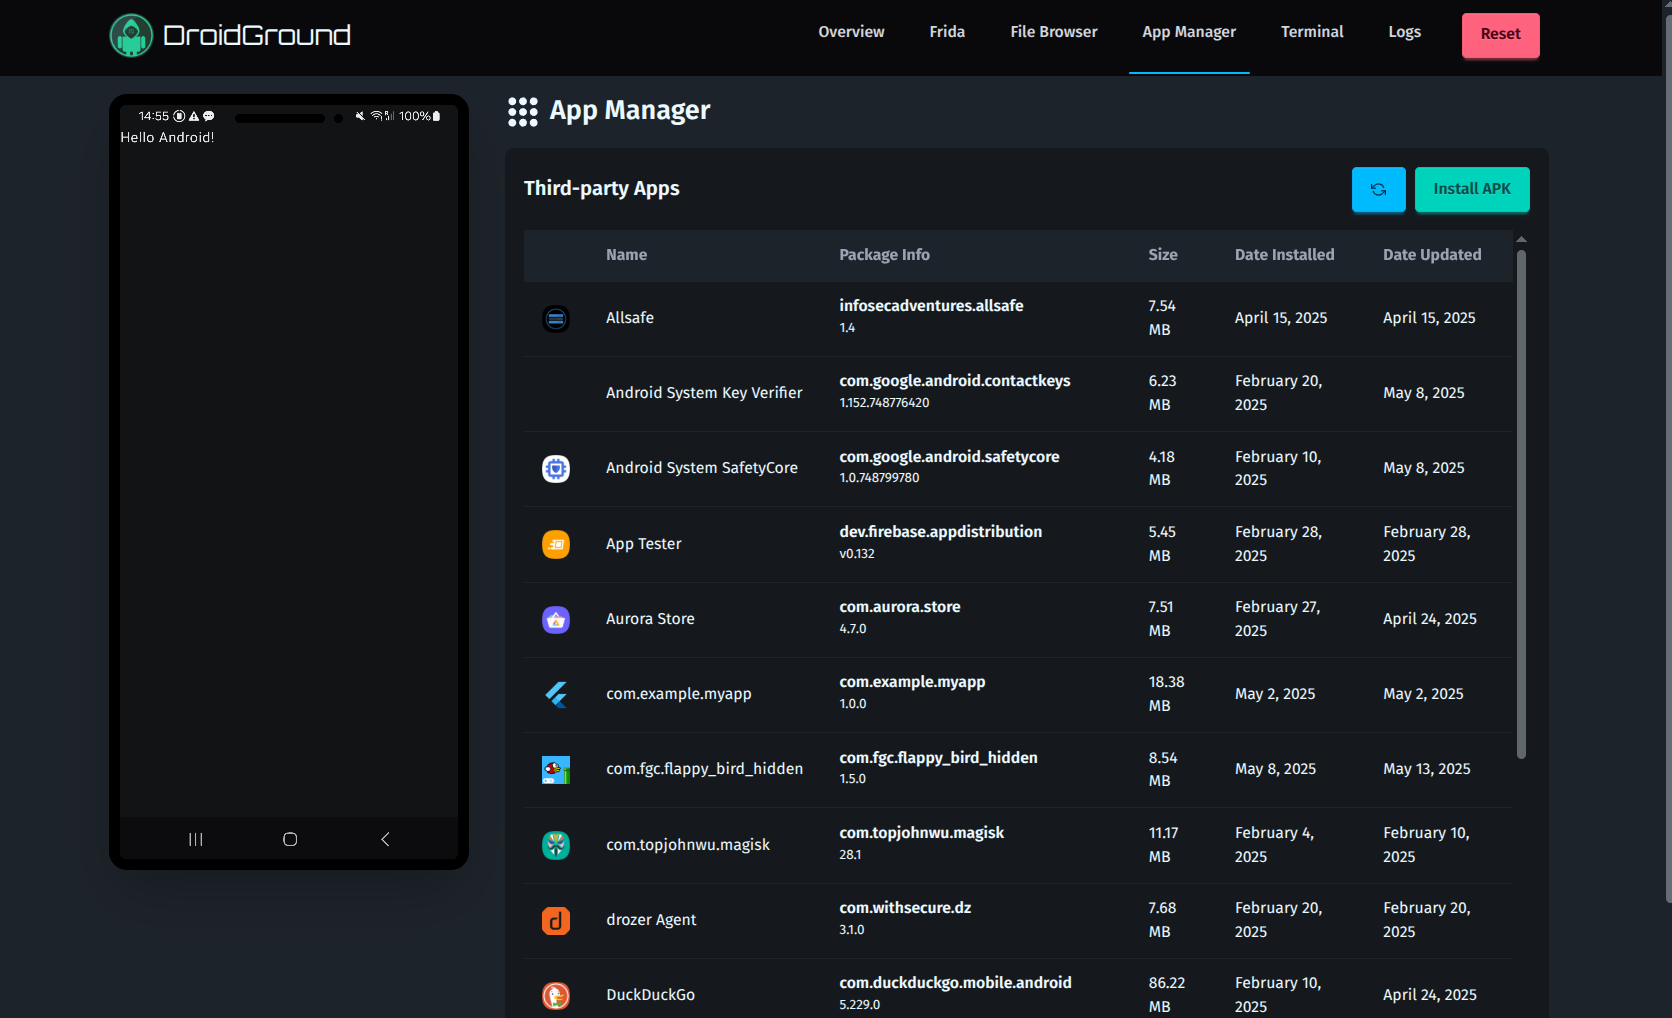 secforce/droidground
एंड्रॉइड CTF चुनौतियों के लिए एक लचीला प्लेग्राउंड।








