
 #1
एंड्रॉइड ऐप्स और एंड्रॉइड ओएस के भेद्यता परीक्षण, रिवर्सिंग, और सुरक्षित करने पर केंद्रित उपकरण।
Kitploit अनुशंसित
 jingmatrix/pixel-ksu-root
पिक्सेल डिवाइसेज़ के लिए रूट प्राप्त करने में सहायक CVE शोध और एक्सप्लॉइट्स
 lauriewired/artful
ARTful लाइब्रेरी Android Runtime को गतिशील रूप से संशोधित करने के लिए
 canyie/magiskeop
CVE-2024-48336 (Magisk बग #8279) के माध्यम से स्थापित ऐप से रूट विशेषाधिकार वृद्धि के लिए एक्सप्लॉइट और राइटअप, विशेषाधिकार वृद्धि / मनमाना कोड…
 starseed12345/queststack
GhostLock + CVE-2021-1931 का उपयोग करके Meta Quest 1 के बूटलोडर को अनलॉक करें और रूट एक्सेस प्राप्त करें।
 wheregoes/byd-dolphin-hacking
BYD Dolphin हेड यूनिट की रिवर्स इंजीनियरिंग — CAN bus, AVAS, NFC keys, OTA, और बहुत कुछ। DiLink 3 / Android 10।
 secmob/pocforcve-2015-1528
मैं ब्लैकहैट के बाद पीओसी जमा करूंगा
 noveogroup/android-check
एंड्रॉइड प्रोजेक्ट के लिए स्टैटिक कोड विश्लेषण प्लगइन। (Checkstyle, PMD)
 logicalhacking/dvhma
जानबूझकर कमजोर हाइब्रिड एंड्रॉइड ऐप, जो सुरक्षा पेशेवरों के लिए टूल और तकनीकों का परीक्षण करने हेतु है, तथा डेवलपर्स के लिए सामान्य हाइब्रिड मोबाइल…
 sysnets/atfuzzer
एंड्रॉइड स्मार्टफोन पर ब्लूटूथ और USB के माध्यम से AT कमांड इंटरफेस के गतिशील विश्लेषण के लिए व्याकरण-निर्देशित विकासवादी फ़ज़र, DoS, गोपनीयता लीक और…
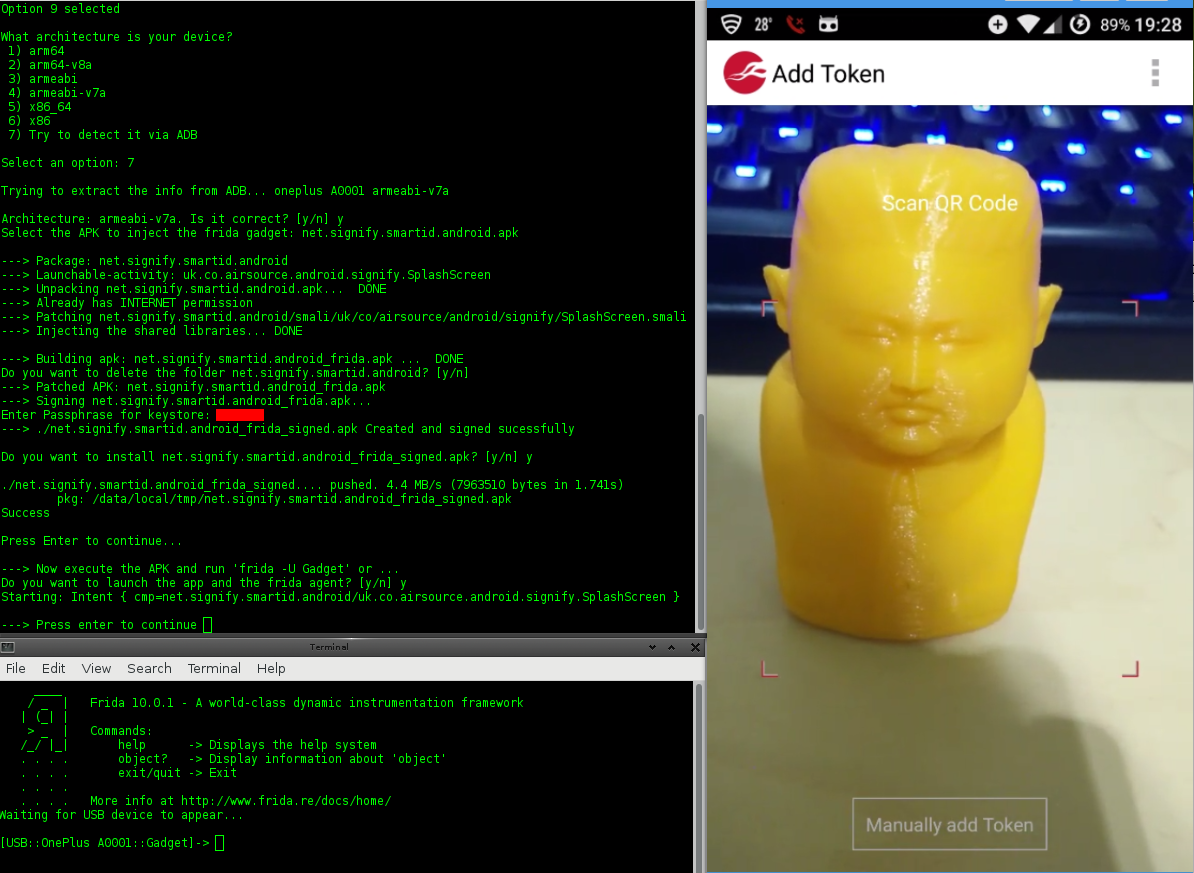 nccgroup/lazydroid
Android एप्लिकेशन मूल्यांकन के कुछ पहलुओं को सुविधाजनक बनाने के लिए bash स्क्रिप्ट
 kangtastic/cve-2019-2215
Temproot, Pixel 2 और Pixel 2 XL के लिए CVE-2019-2215 द्वारा
 cybersecsi/dockerized-android
सुरक्षा प्रशिक्षण प्लेटफार्मों में मोबाइल घटकों के एकीकरण को सक्षम करने के लिए एक कंटेनर-आधारित ढांचा
 ojasookert/cve-2017-0781
Blueborne CVE-2017-0781 एंड्रॉइड हीप ओवरफ्लो भेद्यता
 timwr/cve-2014-3153
CVE-2014-3153 उर्फ towelroot
 androguide/dsploit
dSploit - Android पर सबसे संपूर्ण और उन्नत आईटी सुरक्षा पेशेवर टूलकिट।
 viliuskraujutis/androidbroadcastsmonitor
आपके Android डिवाइस पर सभी मानक Android ब्रॉडकास्ट प्राप्त करने के लिए सदस्यता लेने हेतु एक टूल।
 nanoturtle1145/root-my-s24
Using CVE-2026-43499 to root your Galaxy S24 Series(SM-S92X0 ,(China / Hong Kong SAR / Taiwan))
 canyie/cve-2024-0044
CVE-2024-0044 के प्रारंभिक पैच को बायपास करने के लिए प्रूफ-ऑफ-कॉन्सेप्ट और लेख, एक एंड्रॉइड फ्रेमवर्क कमजोरी जो ADB से मनमाने ऐप UID तक इंस्टॉलर…








