

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
BFScan — JAR / WAR / APK अनुप्रयोगों में उपयोग की जाने वाली कॉन्फ़िग फ़ाइलों और annotations से URLs, paths, secrets खोजने तथा raw HTTP requests और OpenApi specifications उत्पन्न करने के लिए टूल। | Kitploit
उपकरण/GitHubGitHub/blackfan/bfscan
एंड्रॉइड सुरक्षाटोहीस्थैतिक विश्लेषणमोबाइल ऐप पेंटेस्टिंगरिवर्स इंजीनियरिंगजानकारी एकत्र करनासीक्रेट डिटेक्शनAPI सुरक्षा
GitHubblackfan/bfscan

BFScan

JAR / WAR / APK अनुप्रयोगों में उपयोग की जाने वाली कॉन्फ़िग फ़ाइलों और annotations से URLs, paths, secrets खोजने तथा raw HTTP requests और OpenApi specifications उत्पन्न करने के लिए टूल।

257244911 महीने पहलेKitploit द्वारा समीक्षित
साझा करें
रिपॉजिटरी देखें

BFScan

APK / XAPK / APKM / DEX / JAR / WAR अनुप्रयोगों के प्रारंभिक प्रसंस्करण के लिए उपकरण।

  • स्रोत कोड और संसाधनों में ऐसे स्ट्रिंग खोजें जो URI, पथ या रहस्य जैसे दिखते हैं
  • कॉन्फ़िग फ़ाइलों, क्लास और मेथड एनोटेशन के आधार पर कच्चे HTTP अनुरोध और OpenAPI विशिष्टताएँ उत्पन्न करें
    • समर्थित क्लाइंट लाइब्रेरीज़
      • Square Retrofit
      • Ktorfit
      • Feign
    • समर्थित सर्वर लाइब्रेरीज़
      • Spring Web Annotations
      • Spring SimpleUrlHandlerMapping
      • Spring BeanNameUrlHandlerMapping
      • JAX-RS, Jakarta RESTful Web Services
      • JAX, Jakarta Servlet Annotations
      • Micronaut
      • web.xml Servlets
      • jetty.xml Servlets
      • Struts 1 & Struts 2 Actions
      • Swagger & OpenApi Annotations
      • Ktor Type-safe routing
      • Play Framework routing

उपयोग

java -jar bfscan.jar <jar_war_apk> <...> [-m <mode>] [-ma <minifiedAnnotationsSupport>] [-r <mappingFile>] [-s <searchString>] [-u <url>] [-v <verbose>]

 -m <mode>                          Mode ([a]ll, [s]ecrets, [h]ttp), default: all
 -ma <minifiedAnnotationsSupport>   Minified or unknown annotations support (yes, no), default: yes
 -r <mappingFile>                   Deobfuscation mapping file
 -s <searchString>                  Search string
 -u <url>                           API base url (http://localhost/api/)
 -v <verbose>                       Log level (off, error, warn, info, debug, trace)
java -jar bfscan.jar test/*.apk -u https://example.tld/api/

उदाहरण

Spring एनोटेशन का उपयोग करने वाली इस क्लास के लिए, निम्नलिखित परिणाम उत्पन्न होंगे।

@RestController
@RequestMapping("/api")
public class UserController {

    @PostMapping("createUser")
    public String create(@RequestParam Optional<String> someParamName, @RequestBody User user) {
        return "response";
    }

परिणाम

मेथड: com.mycompany.springbootexample.UserController->create

  • Spring मेथड
POST /api/createUser?someParamName=value HTTP/1.1
Host: localhost
Connection: close
Content-Type: application/json

{
  "name": "name",
  "age": 1
}
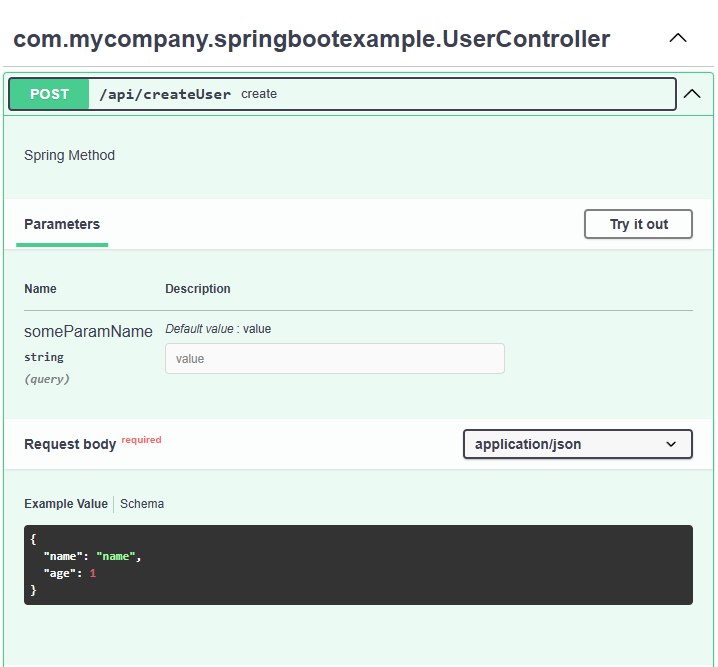
OpenAPI example

अस्पष्ट कोड

यदि आप किसी ऐसे अनुप्रयोग का विश्लेषण कर रहे हैं जो एक समर्थित लाइब्रेरी का उपयोग करता है, लेकिन उसका कोड अस्पष्ट है, तो आप क्लास नामों को बदलने के लिए एक मैपिंग फ़ाइल बना सकते हैं।

ऐसा करने के लिए, आप jadx-gui में डिकंपाइल किए गए कोड में मैन्युअल रूप से "Rename" फ़ंक्शन का उपयोग कर सकते हैं, और फिर उत्पन्न मैपिंग फ़ाइल को सहेज सकते हैं (File > Save mappings)। या Retrofit के लिए उदाहरण मैपिंग फ़ाइल का उपयोग करें और इसे अपने अनुप्रयोग के अनुसार संशोधित करें।
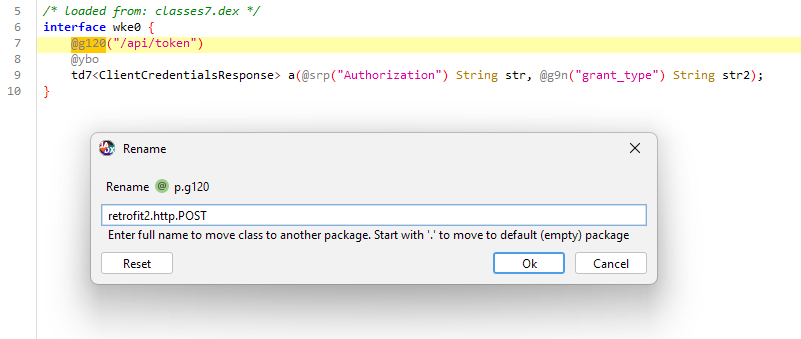
Class rename example

मैपिंग फ़ाइल का उपयोग करके क्लासों का नाम बदलते हुए किसी अनुप्रयोग का विश्लेषण करने का उदाहरण।

java -jar BFScan.jar ./tests/example.apk -r ./tests/mapping.txt

आभार

यह प्रोजेक्ट उपयोग करता है:

  • jadx - Apache License 2.0
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    373
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    322
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






