
 #1
एंड्रॉइड ऐप्स और एंड्रॉइड ओएस के भेद्यता परीक्षण, रिवर्सिंग, और सुरक्षित करने पर केंद्रित उपकरण।
Kitploit अनुशंसित
 secforce/droidground
एंड्रॉइड CTF चुनौतियों के लिए एक लचीला प्लेग्राउंड।
 project-artist/artist
एंड्रॉइड ऐप्स और जावा मिडलवेयर के लिए ओपन-सोर्स इंस्ट्रुमेंटेशन फ्रेमवर्क, जो ART कंपाइलर के माध्यम से डिवाइस पर संकलन के दौरान कोड को संशोधित करता…
 villager1314/cve-2026-64560-analysis
Linux कर्नेल UAF विश्लेषण CVE-2026-64560 के लिए, जिसमें रेस-ट्रिगरिंग PoC, पैच समीक्षा, प्रभावित LTS/Android संस्करण मैट्रिक्स, और पैच किए गए…
 brucetg/dirtycow-exp
संकलित डर्टी काउ भेद्यता (CVE-2016-5195) EXP
 r0rt1z2/automatedroot
अपने MediaTek डिवाइस को CVE-2020-0069 से रूट करें
 dkhuuthe/madlira
एंड्रॉइड के लिए सीखने और सूचना पुनर्प्राप्ति का उपयोग करके मैलवेयर का पता लगाना
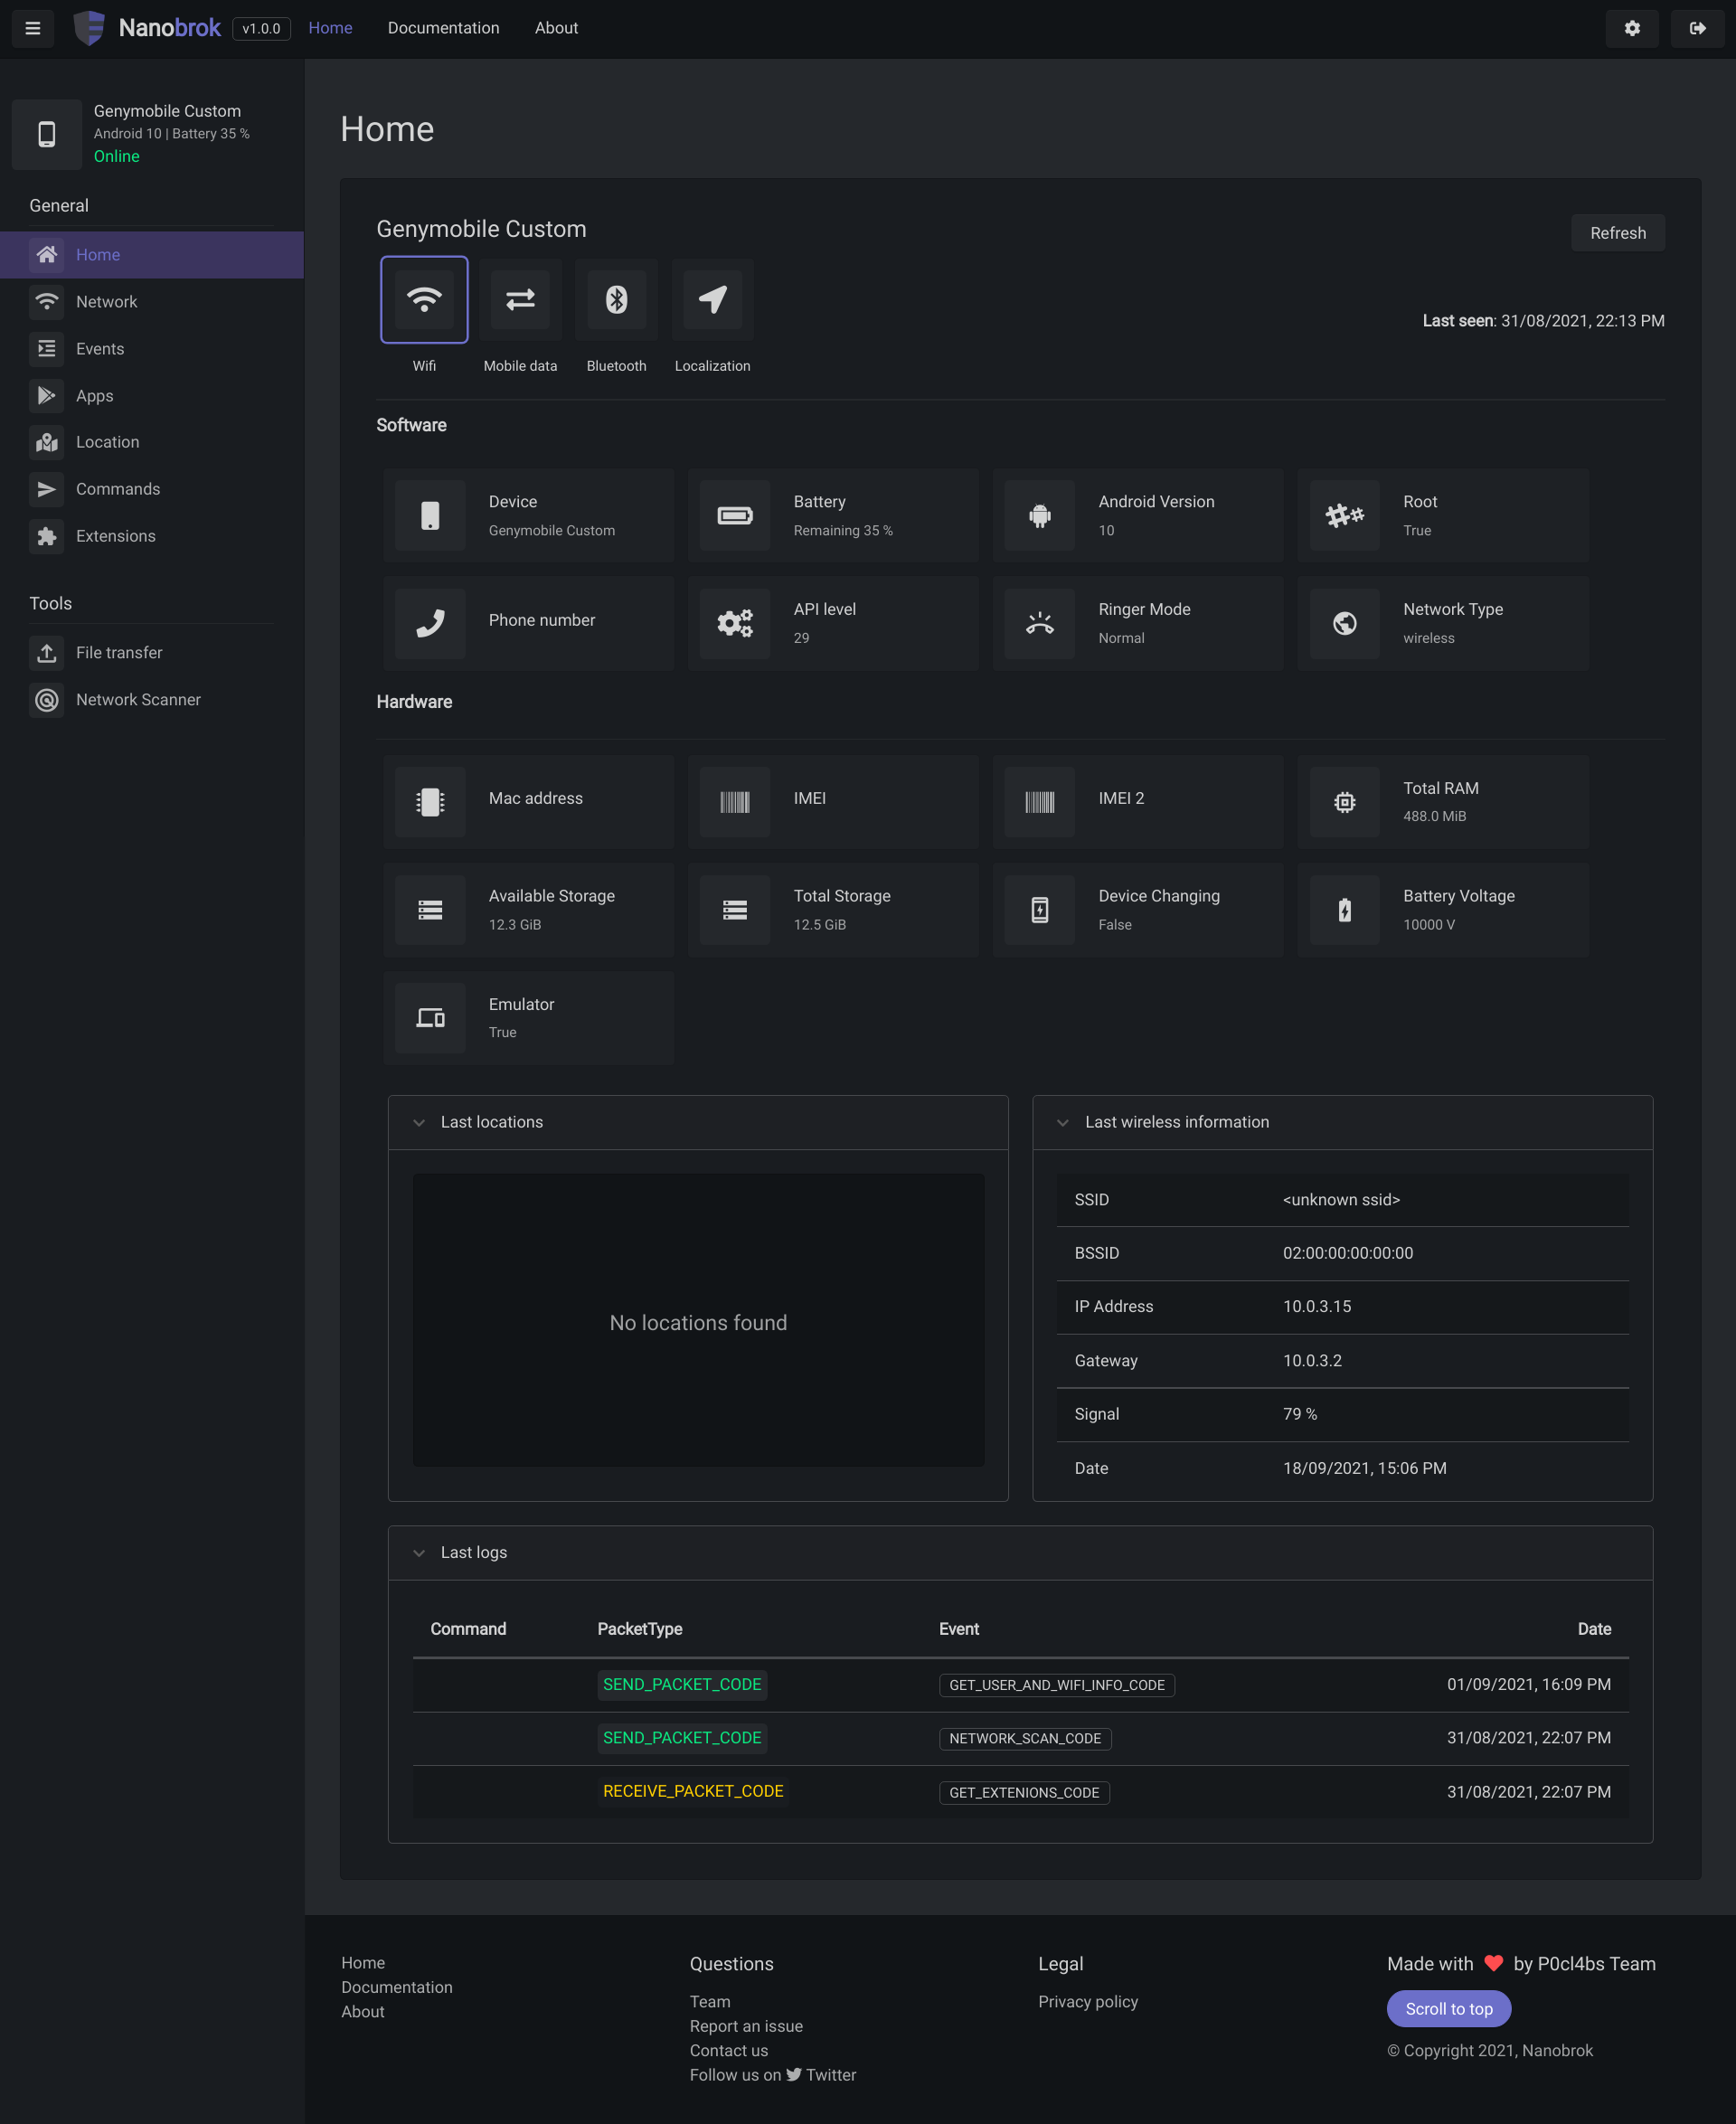 p0cl4bs/nanobrok
Android उपकरण को दूरस्थ रूप से नियंत्रित और सुरक्षित करने के लिए Python में लिखी गई वेब सेवा।
 maldroid/maldrolyzer
एंड्रॉइड मालवेयर (C&Cs, फोन नंबर आदि) से "कार्रवाई योग्य" डेटा निकालने के लिए सरल फ्रेमवर्क
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) शोषण अनुकूलन
 user1342/obfu-de-scate
एंड्रॉइड APKs को डीओबफस्केट करने के लिए फजी तुलना उपकरण, जो विभिन्न संस्करणों में नाम बदले गए फंक्शनों की पहचान करके, मैपिंग फाइलें और इंटरैक्टिव…
 0xdsm/apepe
एप्लिकेशन सेटिंग्स, अनुमतियाँ, डीपलिंक्स और SSL पिनिंग बायपास सुझावों को Android APK फ़ाइलों से निकालता है, जो AndroidManifest.xml, DEX और JSON…
 michalbednarski/reparcelbug2
# CVE-2021-0928 के माध्यम से Android 12 Beta पर इंस्टॉल किए गए ऐप से सिस्टम विशेषाधिकार वृद्धि के लिए राइटअप और एक्सप्लॉइट, जो `OutputConfiguration`…
 jingmatrix/pixel-ksu-root
पिक्सेल डिवाइसेज़ के लिए रूट प्राप्त करने में सहायक CVE शोध और एक्सप्लॉइट्स

 user1342/droiddetective
Android ऐप्स के लिए एक मशीन लर्निंग मैलवेयर विश्लेषण ढांचा।
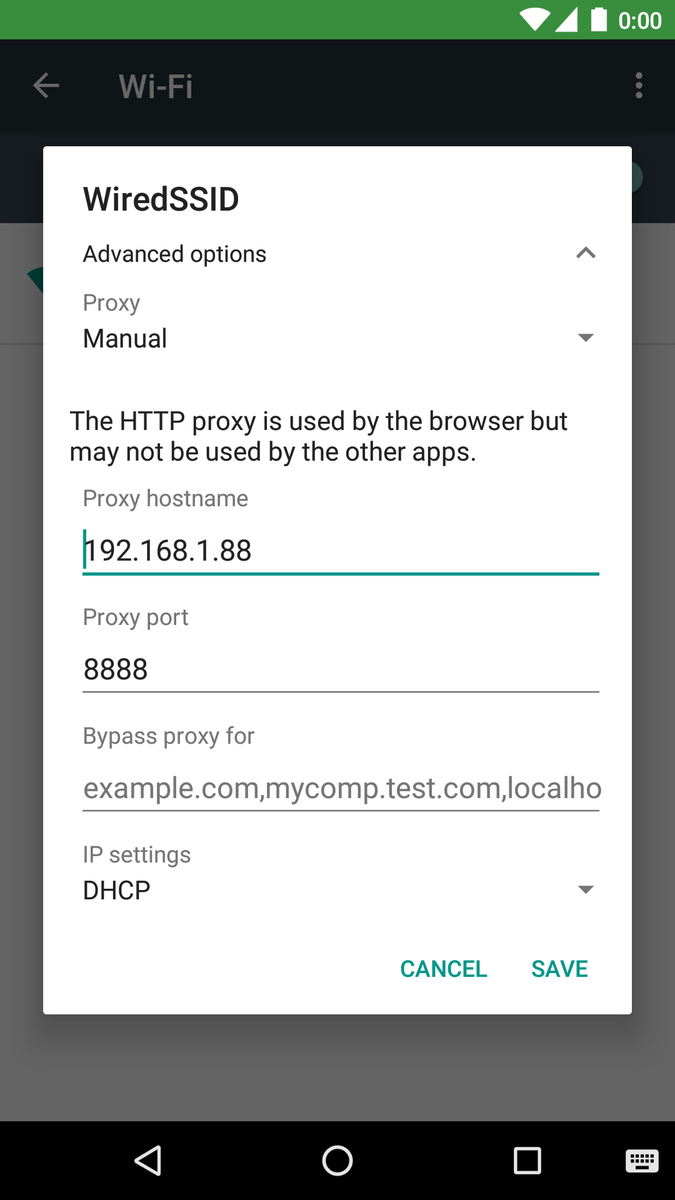 thyrlian/charles-proxy-mobile-guide
Android और iOS HTTP/HTTPS ट्रैफ़िक को Charles Proxy के साथ इंटरसेप्ट करने के लिए चरण-दर-चरण मार्गदर्शिका, जिसमें SSL प्रॉक्सीिंग, CA प्रमाणपत्र…
 owasp/maswe
OWASP द्वारा मोबाइल अनुप्रयोगों में सामान्य सुरक्षा और गोपनीयता कमजोरियों की गणना, जो MASVS सत्यापन मानक और MASTG परीक्षण गाइड के बीच सेतु के रूप में…
 ultrasina/androidreverse
पूरी तरह से डिवाइस पर एंड्रॉइड रिवर्स इंजीनियरिंग। Radare2 बाइनरी विश्लेषण, 8 जावा डीकंपाइलर, Flutter और Unity il2cpp समर्थन।








