Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
droidground — एंड्रॉइड CTF चुनौतियों के लिए एक लचीला प्लेग्राउंड। | Kitploit

उपकरण/GitHubGitHub/secforce/droidground
एंड्रॉइड सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)शोषणमोबाइल ऐप पेंटेस्टिंगCTFपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षालैब और अभ्यास
GitHubsecforce/droidground

droidground

एंड्रॉइड CTF चुनौतियों के लिए एक लचीला प्लेग्राउंड।
रिपॉजिटरी देखें
11779023 दिन पहलेKitploit द्वारा समीक्षित
साझा करें
वेबसाइट


droidground

DroidGround


वेबसाइट | डेमो

पारंपरिक CTF चुनौतियों में, फ़्लैग को सिस्टम की फ़ाइलों में छिपाना आम बात है, जिससे हमलावरों को उन्हें प्राप्त करने के लिए कमज़ोरियों का शोषण करना पड़ता है। हालाँकि, Android की दुनिया में यह तरीका अच्छी तरह काम नहीं करता। APK फ़ाइलें आसानी से डाउनलोड और रिवर्स की जा सकती हैं, इसलिए डिवाइस पर फ़्लैग रखना आमतौर पर इसे स्टैटिक विश्लेषण या एमुलेटर ट्रिक्स का उपयोग करके निकालना बहुत आसान बना देता है। यह यथार्थवादी, रनटाइम-केंद्रित चुनौतियाँ बनाने की क्षमता को गंभीर रूप से सीमित करता है।

DroidGround इस समस्या को हल करने के लिए डिज़ाइन किया गया है।

यह Android मोबाइल हैकिंग चुनौतियों को एक नियंत्रित और यथार्थवादी वातावरण में होस्ट करने के लिए विशेष रूप से बनाया गया एक प्लेटफ़ॉर्म है, जहाँ हमलावरों को बस इतना सीमित किया जाता है कि उन्हें चुनौतियों को इच्छित तरीके से हल करना पड़े।

महत्वपूर्ण बात यह है कि प्रतिभागियों को ऐप वातावरण के भीतर कैद किया जा सकता है। टूल की मॉड्यूलरिटी यह निर्धारित करने की अनुमति देती है कि उपयोगकर्ता शेल स्पॉन कर सकता है या नहीं, मनमानी फ़ाइलें पढ़ सकता है या नहीं, या टूल साइडलोड कर सकता है या नहीं। सब कुछ इस तरह सेट किया जा सकता है कि फ़्लैग प्राप्त करने का एकमात्र तरीका ऐप को समझना और उसका शोषण करना हो।

📋 विषय-सूची

  • 🧭 अवलोकन
  • ✨ विशेषताएँ
  • 📸 स्क्रीनशॉट
  • ⚙️ कॉन्फ़िगरेशन
  • 🧩 उपयोग के मामले
  • ⚙️ उपयोग
  • 💡 सुझाव
  • 🛠 विकास
  • 🤝 योगदान
  • 📚 श्रेय
  • 🪪 लाइसेंस

🧭 अवलोकन

DroidGround कई प्रकार की Android चुनौतियों को सक्षम बनाता है जिन्हें पारंपरिक CTF सेटअप में लागू करना अन्यथा कठिन होता है। उदाहरण के लिए, रिमोट कोड एक्ज़ीक्यूशन (RCE) चुनौती में, खिलाड़ियों को स्थानीय विश्लेषण के लिए एक APK मिल सकता है। कमज़ोरी खोजने के बाद, वे एक Frida स्क्रिप्ट विकसित कर सकते हैं और फ़्लैग को आंतरिक स्टोरेज से निकालने के लिए इसे DroidGround के माध्यम से वास्तविक लक्ष्य डिवाइस पर चला सकते हैं। अन्य चुनौती प्रकारों में छिपी हुई गतिविधियाँ, कस्टम ब्रॉडकास्ट इंटेंट, सेवा शोषण, या प्रीलोडेड टूल्स का उपयोग करके गतिशील विश्लेषण शामिल हो सकते हैं।

रीयल-टाइम डिवाइस स्ट्रीमिंग, सुविधाओं पर बारीक नियंत्रण, Frida एकीकरण, और अनुकूलन योग्य सेटअप और रीसेट स्क्रिप्ट के साथ, DroidGround CTF आयोजकों को सुरक्षित, लचीली और यथार्थवादी Android चुनौतियाँ बनाने का अधिकार देता है जो आमतौर पर संभव से कहीं आगे जाती हैं।

✨ विशेषताएँ

DroidGround सर्वर-नियंत्रित सुविधाओं का एक समृद्ध सेट प्रदान करता है।

  • रीयल-टाइम डिवाइस स्क्रीन (scrcpy के माध्यम से), वैकल्पिक माउस, टच और कीबोर्ड नियंत्रण के साथ
  • चुनौती स्थिति रीसेट करें
  • ऐप पुनः आरंभ करें / गतिविधि प्रारंभ करें / सेवा प्रारंभ करें
  • ब्रॉडकास्ट इंटेंट भेजें
  • डिवाइस शटडाउन / रीबूट करें
  • बगरिपोर्ट डाउनलोड करें (bugreportz)
  • Frida स्क्रिप्टिंग
    • प्रीलोडेड लाइब्रेरी से चलाएँ (जेल्ड मोड)
    • मनमानी स्क्रिप्ट चलाएँ (पूर्ण मोड)
  • फ़ाइल ब्राउज़र
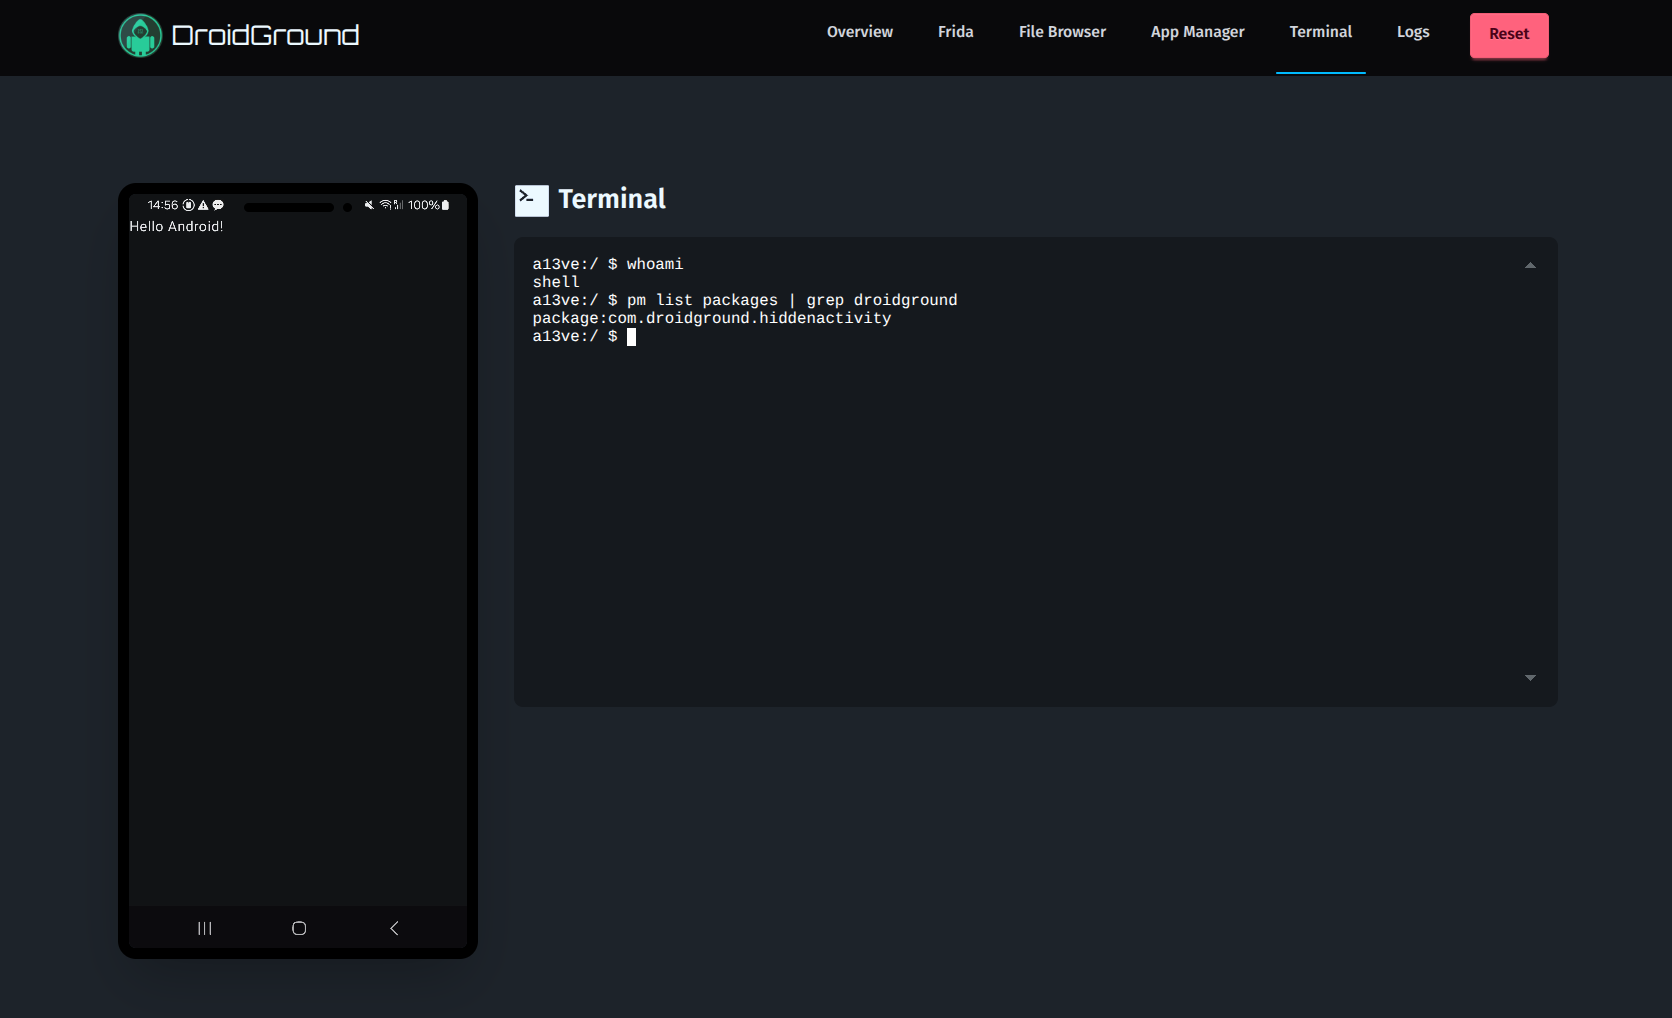
  • टर्मिनल एक्सेस
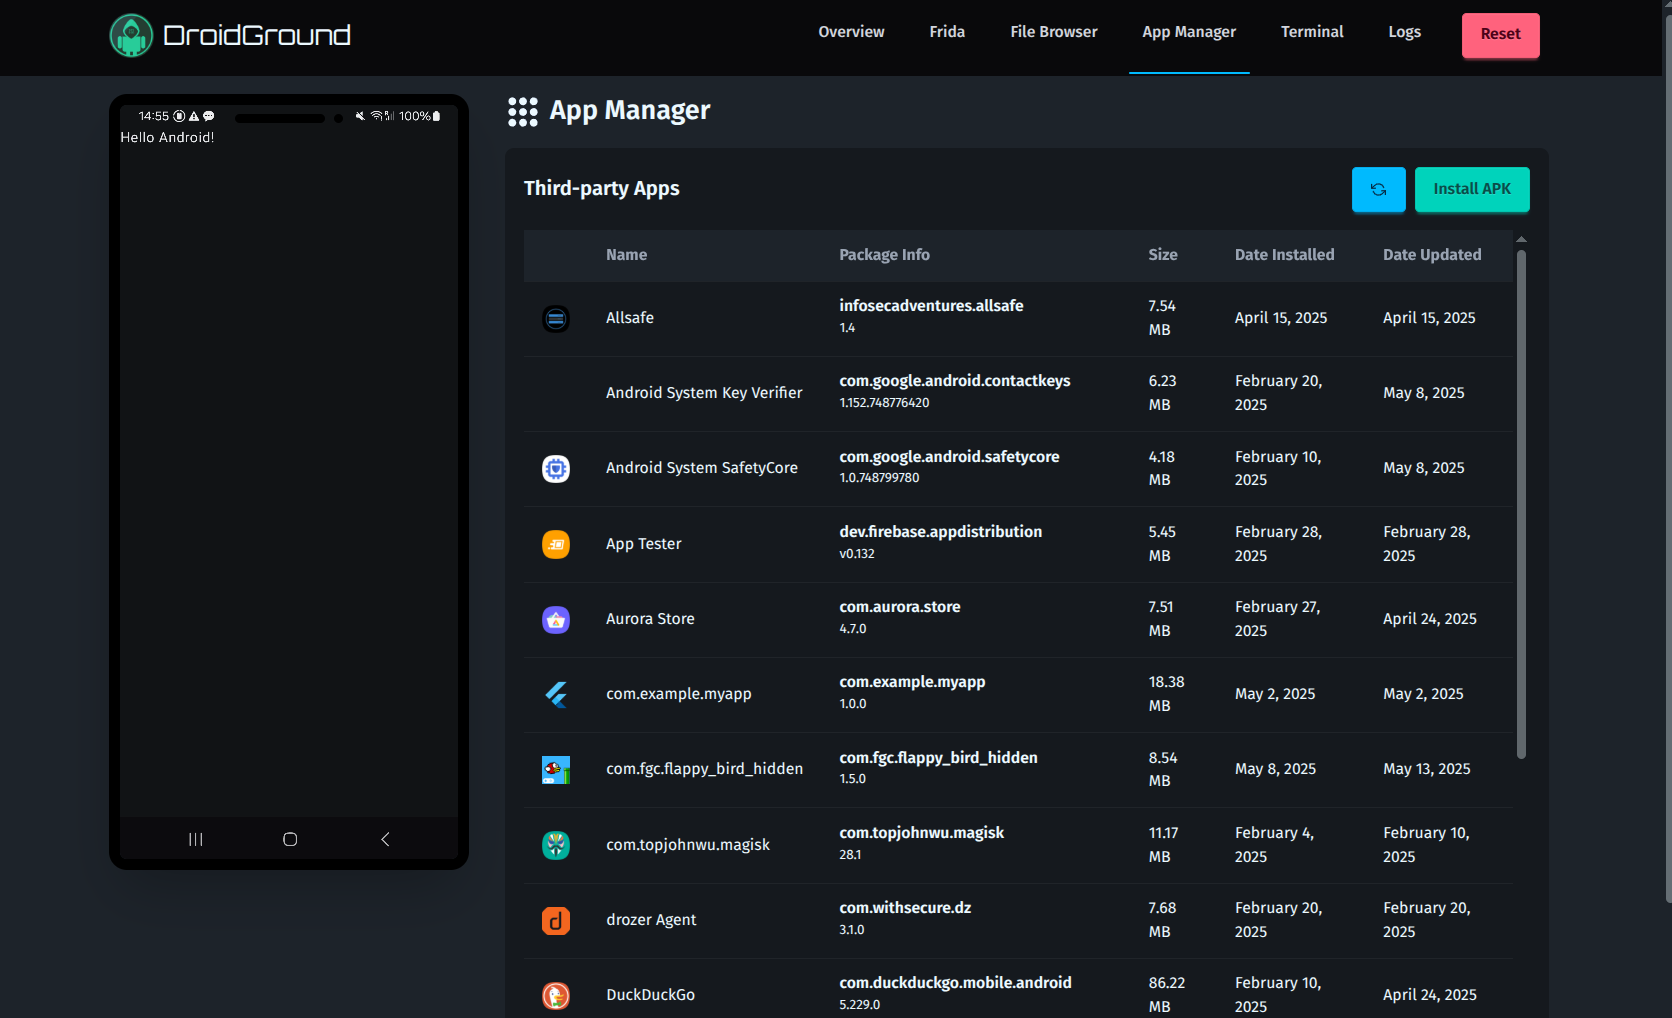
  • APK प्रबंधन
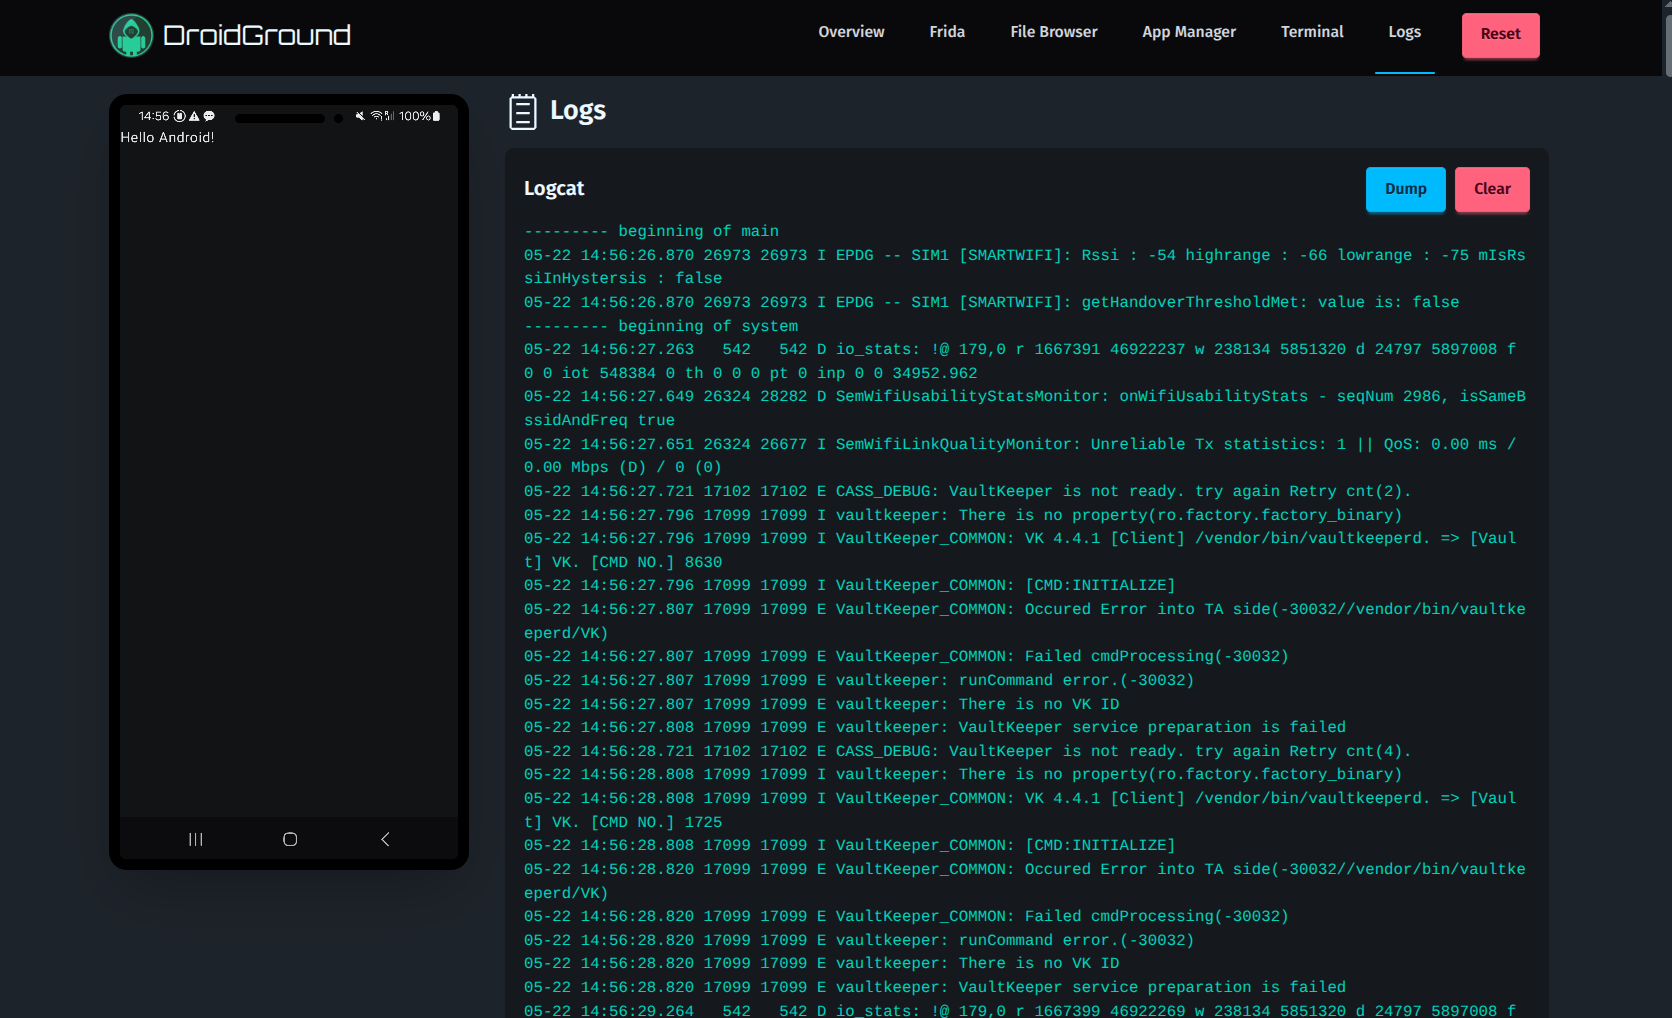
  • Logcat व्यूअर
  • एक्सप्लॉइट सर्वर (यदि टीम मोड सक्षम है)

लगभग सभी सुविधाएँ मॉड्यूलर हैं और पर्यावरण चर के माध्यम से परिभाषित की जाती हैं, जिससे चुनौती के दायरे पर सटीक नियंत्रण सुनिश्चित होता है।
📸 स्क्रीनशॉट

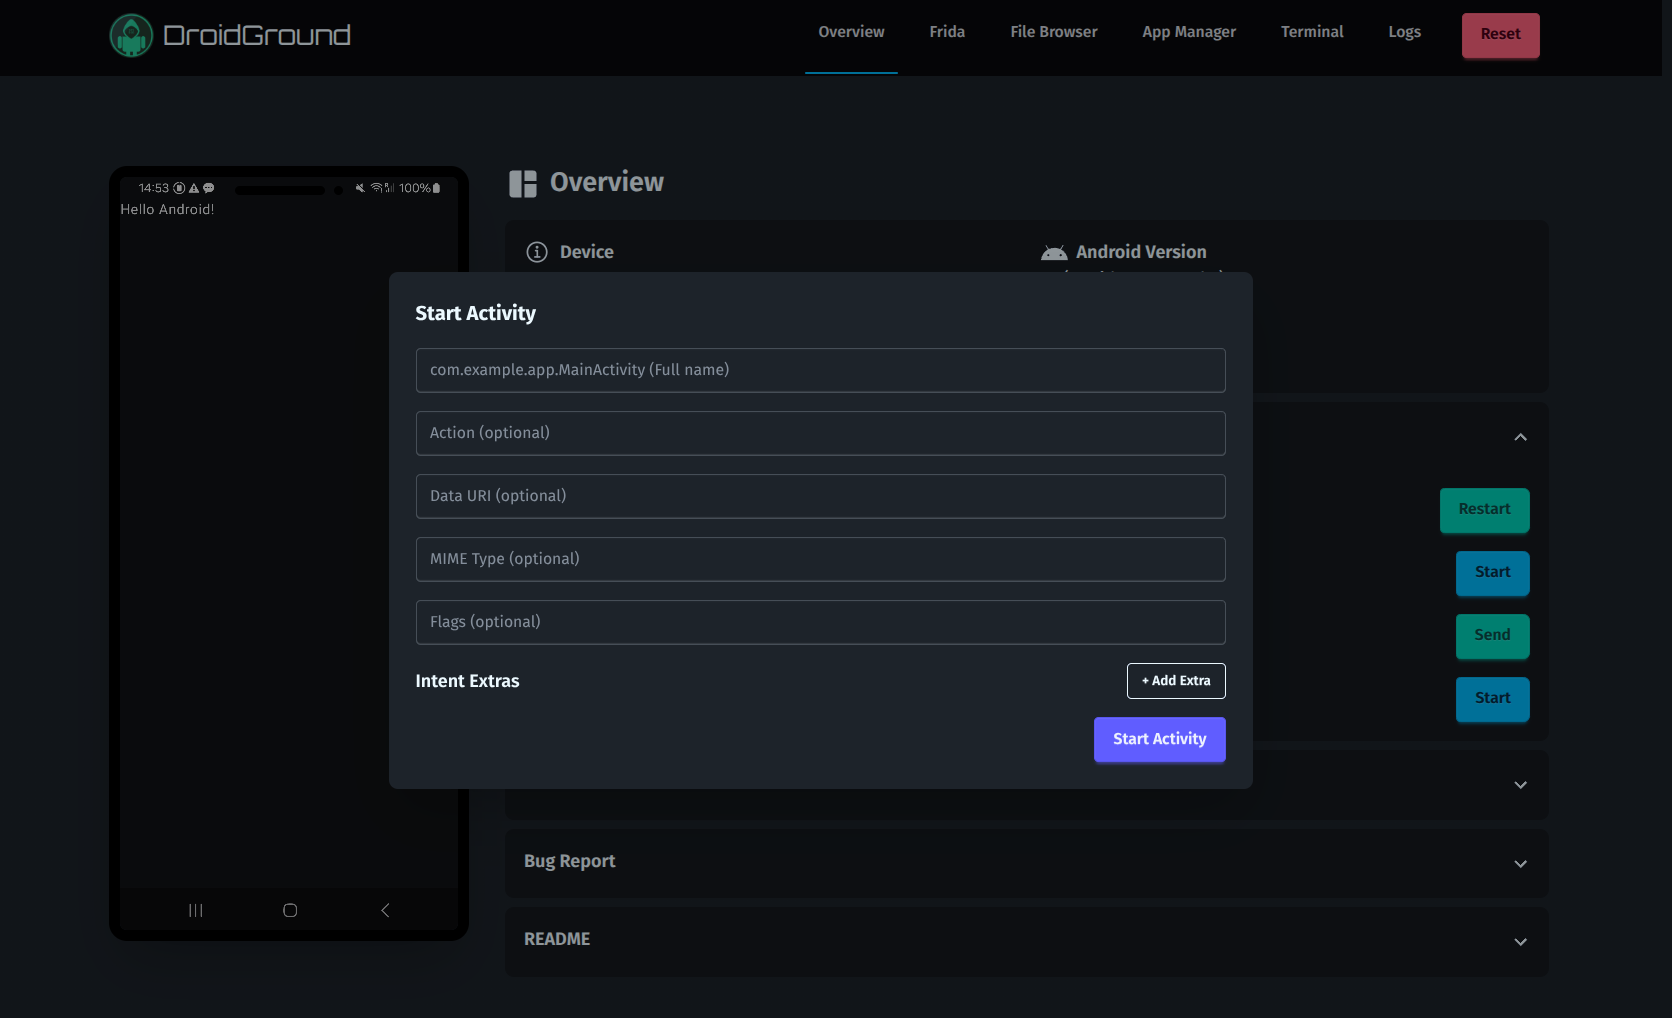
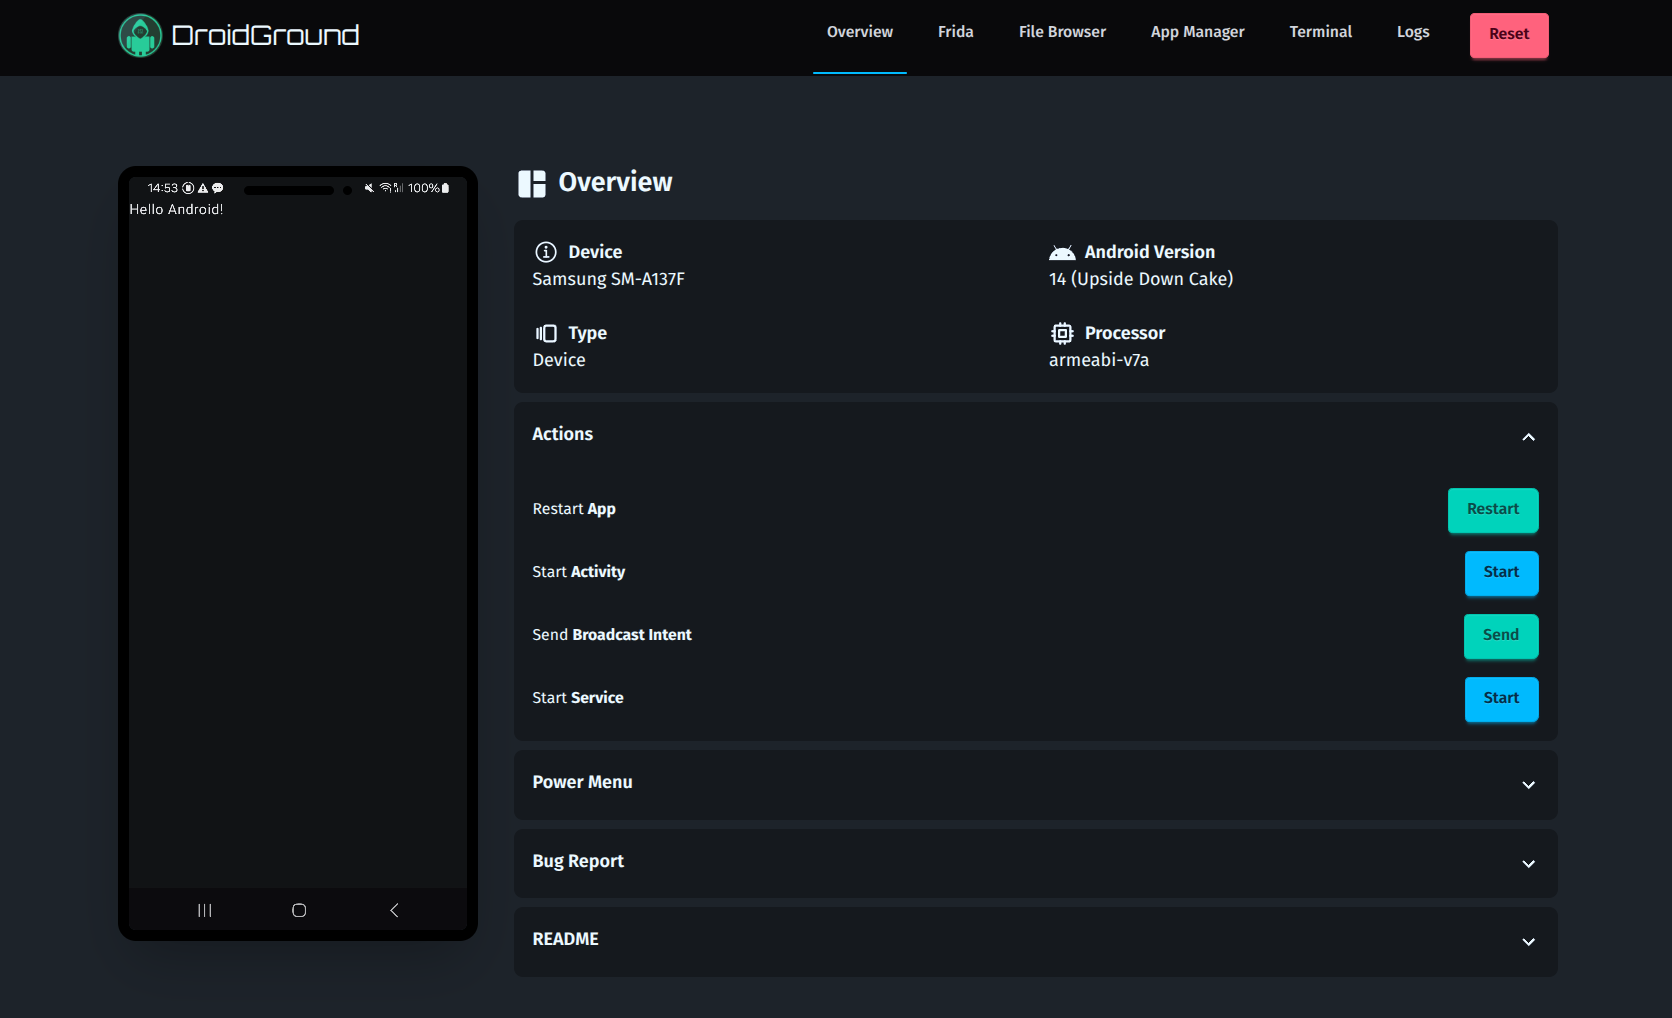
स्क्रीनशॉट अवलोकनस्क्रीनशॉट गतिविधि प्रारंभ करें
अवलोकनगतिविधि प्रारंभ करें
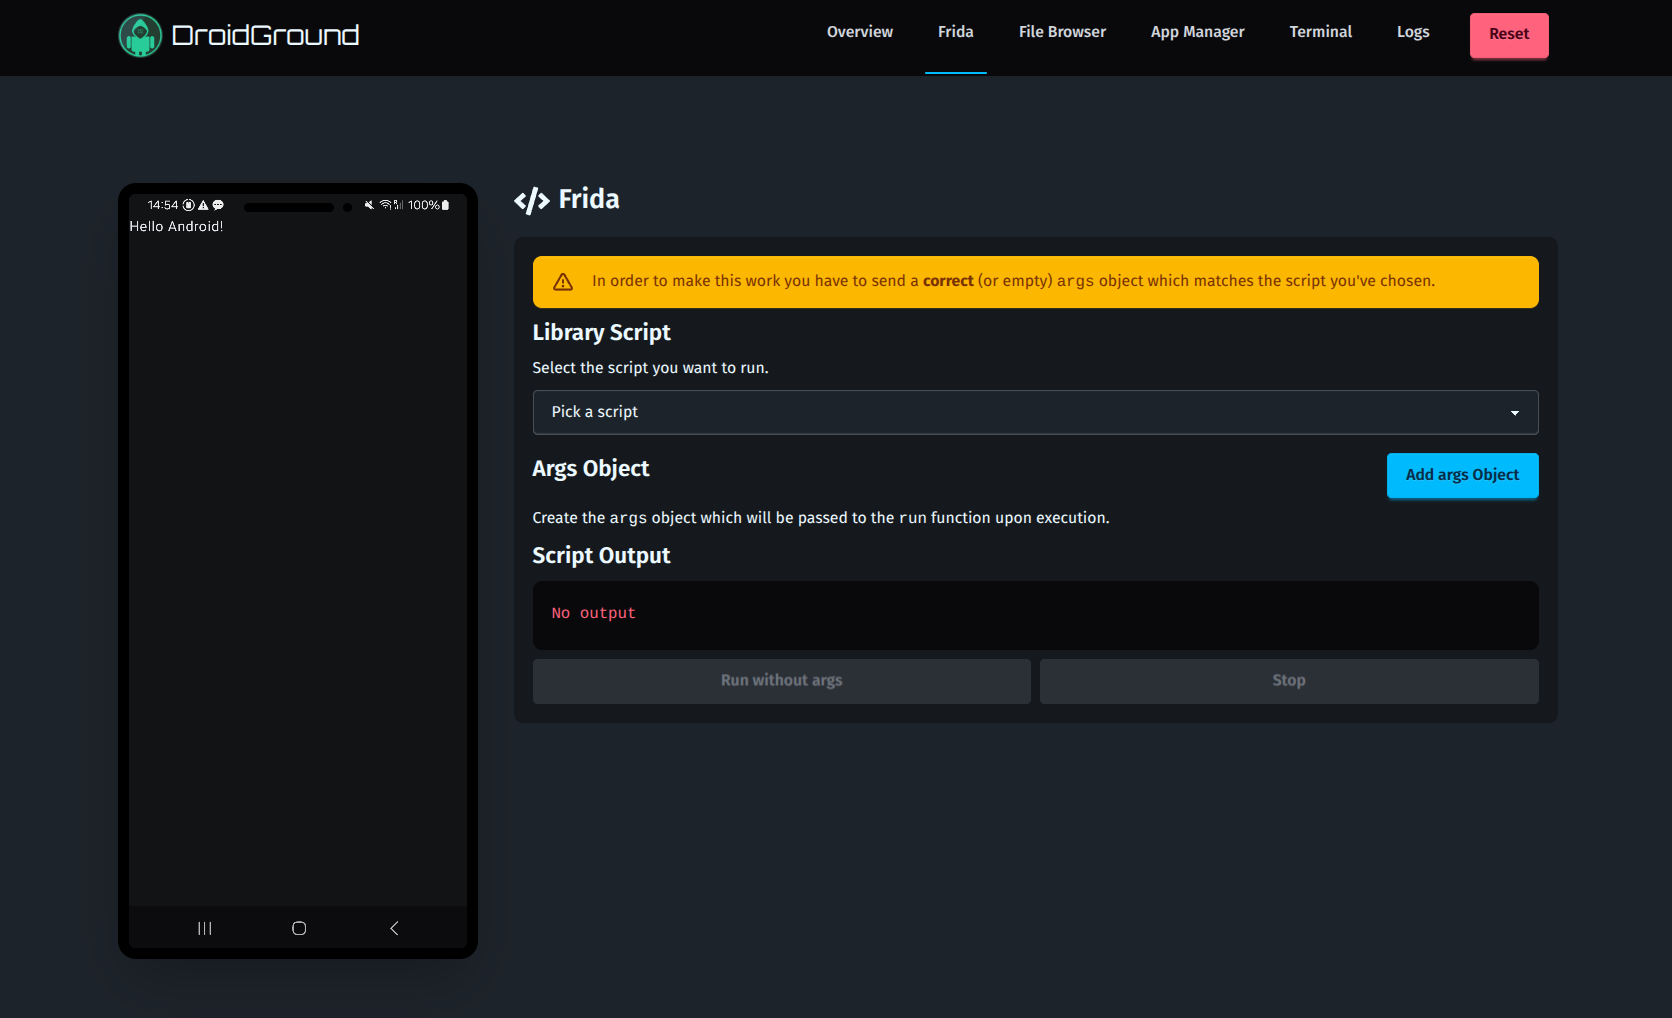
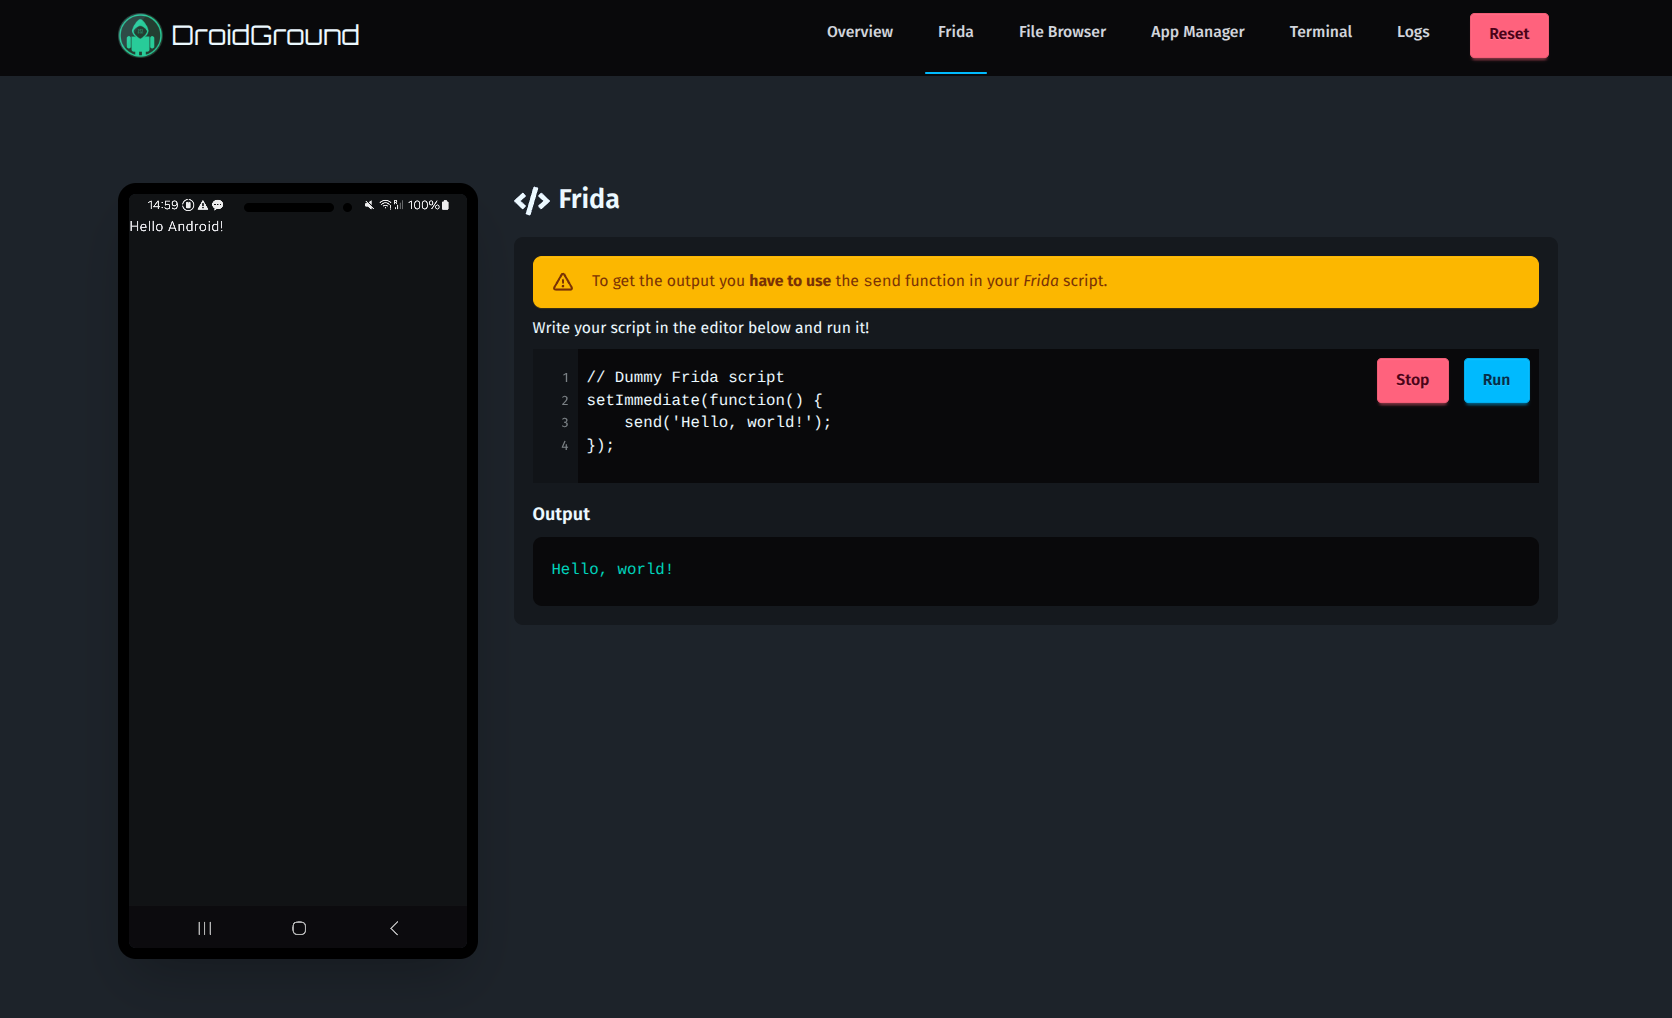
स्क्रीनशॉट Frida जेल्ड मोडस्क्रीनशॉट Frida पूर्ण मोड
Frida जेल्ड मोडFrida पूर्ण मोड
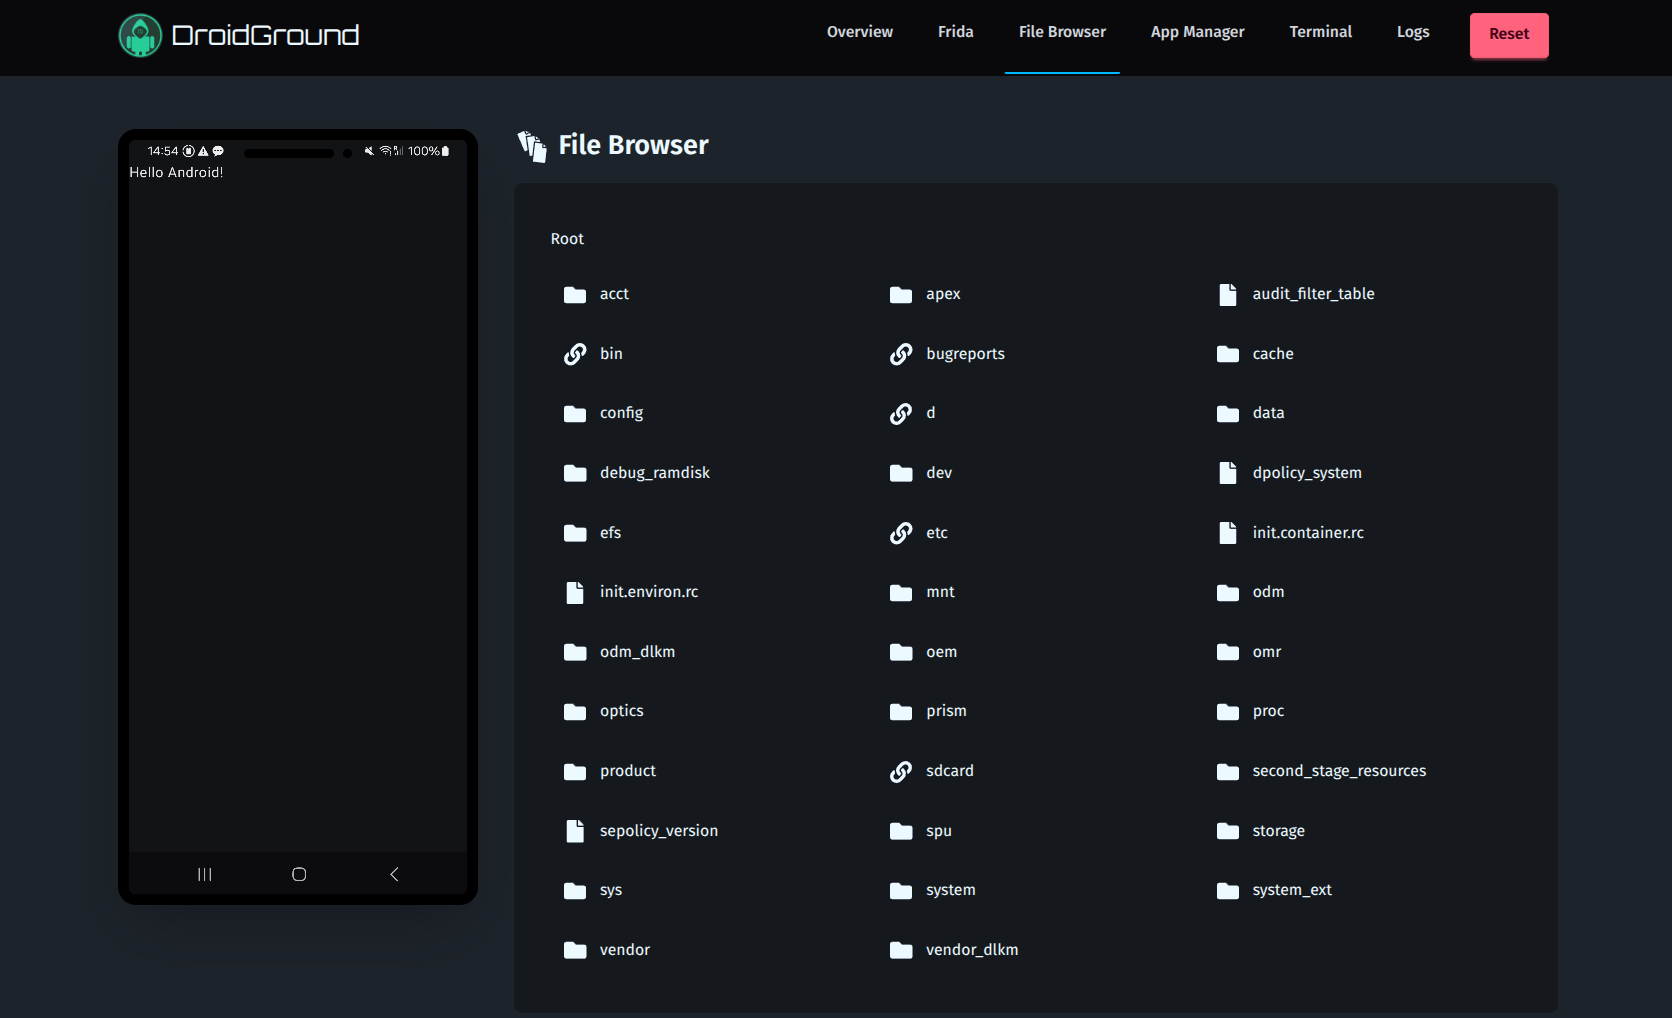
स्क्रीनशॉट फ़ाइल ब्राउज़रस्क्रीनशॉट ऐप मैनेजर
फ़ाइल ब्राउज़रऐप मैनेजर
स्क्रीनशॉट टर्मिनलस्क्रीनशॉट लॉग्स
टर्मिनललॉग्स

⚙️ कॉन्फ़िगरेशन

रूट डायरेक्टरी में मौजूद .env.sample फ़ाइल एक अच्छा प्रारंभिक बिंदु है। यह वर्तमान में समर्थित सभी env वेरिएबल्स की पूरी सूची है:

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    373
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    322
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →