 #1
एंड्रॉइड ऐप्स और एंड्रॉइड ओएस के भेद्यता परीक्षण, रिवर्सिंग, और सुरक्षित करने पर केंद्रित उपकरण।
Kitploit अनुशंसित
 nationalsecurityagency/ghidra
Ghidra एक सॉफ्टवेयर रिवर्स इंजीनियरिंग (SRE) फ्रेमवर्क है।
 topjohnwu/magisk
एंड्रॉइड कस्टमाइज़ेशन सूट जो रूट एक्सेस (MagiskSU), सिस्टमलेस मॉड्यूल इंस्टॉलेशन, बूट इमेज अनपैकिंग/रिपैकिंग, और उन्नत डिवाइस मॉडिफिकेशन के लिए…
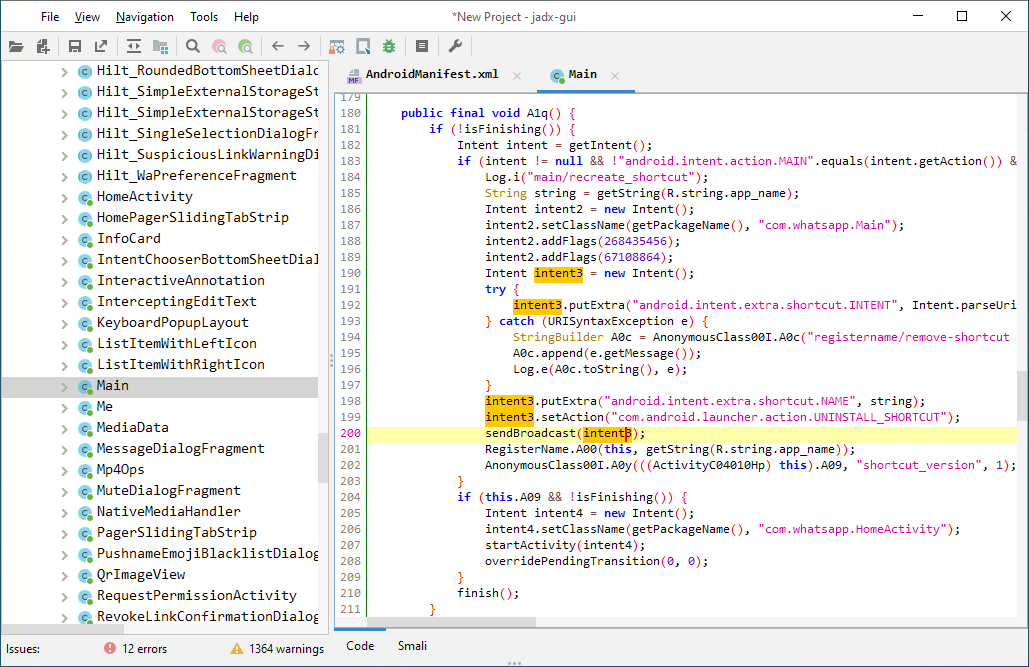 skylot/jadx
Android Dex और APK फ़ाइलों को पढ़ने योग्य Java स्रोत कोड में डिकम्पाइल करने, संसाधन डिकोडिंग, डीऑबफस्केशन और Smali डिबगिंग क्षमताओं के साथ कमांड-लाइन…
 mitmproxy/mitmproxy
पेनिट्रेशन परीक्षकों और सॉफ्टवेयर डेवलपर्स के लिए एक इंटरैक्टिव TLS-सक्षम इंटरसेप्टिंग HTTP प्रॉक्सी।
 genymobile/scrcpy
अपने Android डिवाइस को प्रदर्शित और नियंत्रित करें
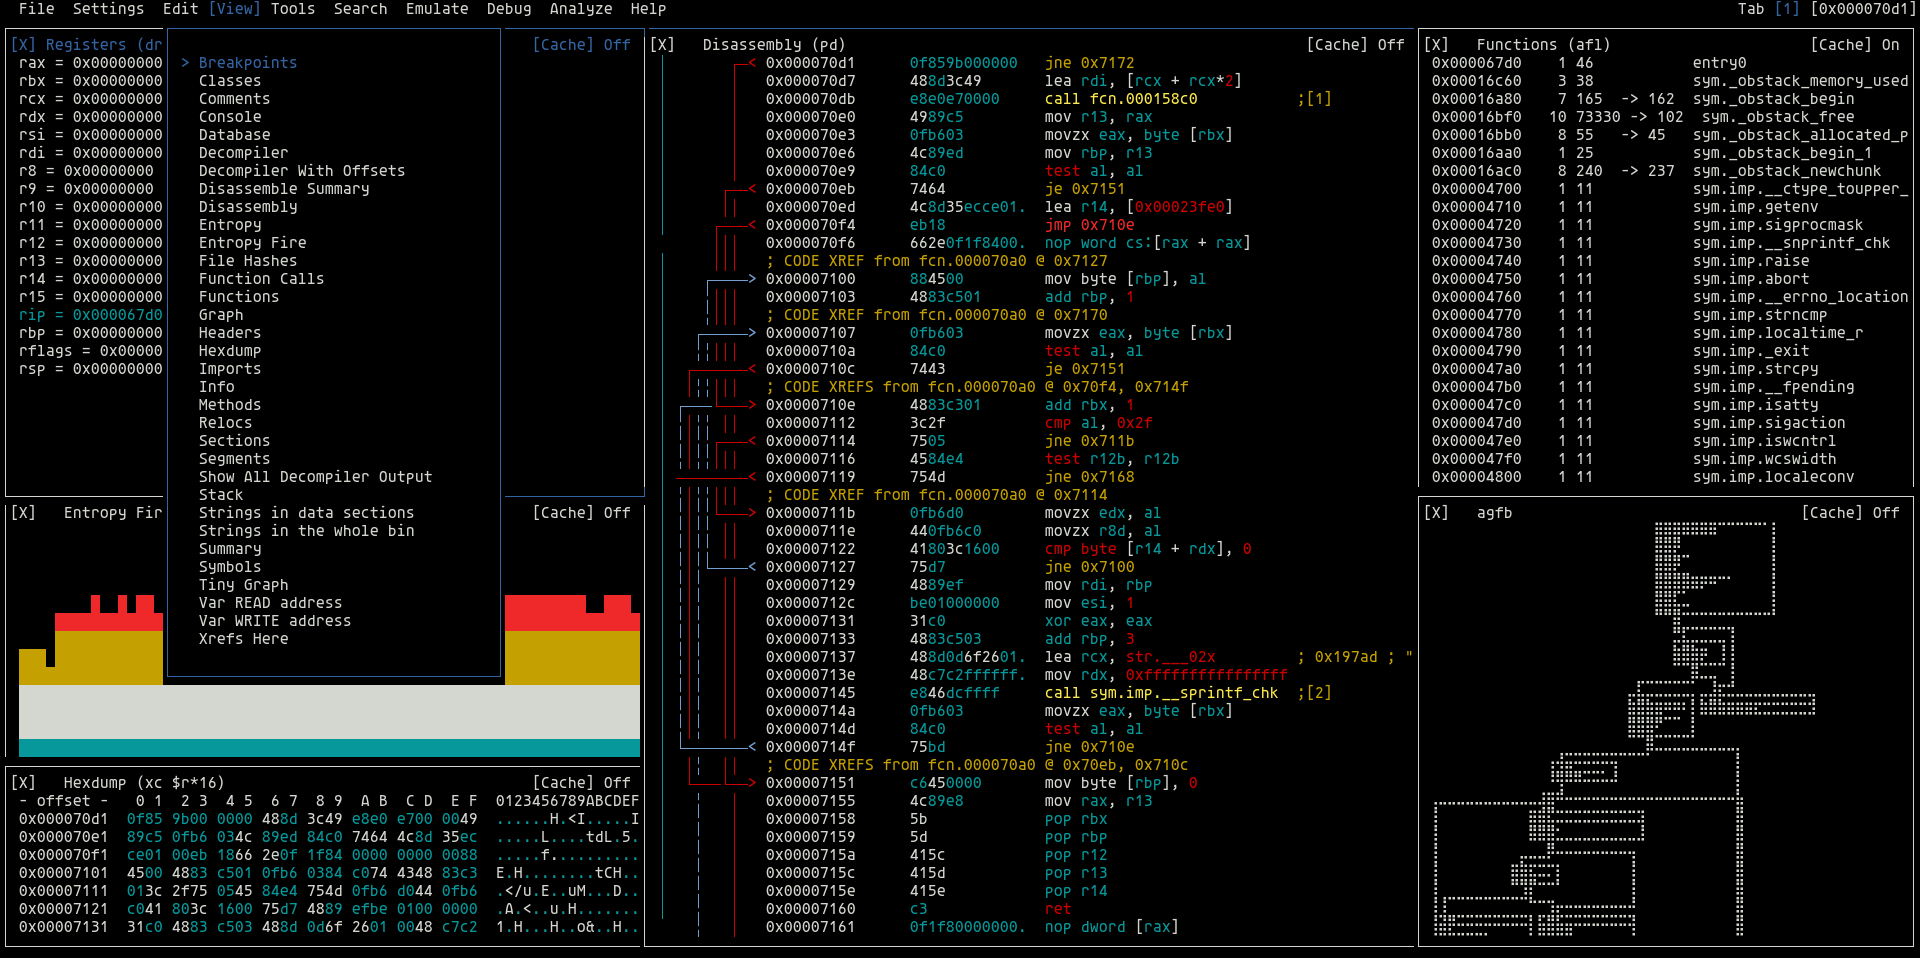 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
 ibotpeaches/apktool
एंड्रॉइड apk फ़ाइलों के रिवर्स इंजीनियरिंग के लिए एक उपकरण
 frida/frida
मुख्य रिपॉजिटरी रिलीज़ बाइनरीज़ होस्ट करने के लिए
mobsf/mobile-security-framework-mobsfAndroid, iOS और Windows के लिए स्वचालित मोबाइल एप्लिकेशन सुरक्षा परीक्षण ढांचा। CI/CD एकीकरण के साथ स्थैतिक और गतिशील विश्लेषण, मैलवेयर पहचान और API…
 librepods-org/librepods
एप्पल के इकोसिस्टम से मुक्त हुए AirPods.
 google/artemis
एक प्राकृतिक-भाषा Android ऑटोमेशन एजेंट जो ADB के माध्यम से वास्तविक उपकरणों को नियंत्रित करता है, Logcat और स्क्रीनशॉट कैप्चर करता है, और AI IDEs…
 zaproxy/zaproxy
स्वचालित भेद्यता का पता लगाने, मैनुअल पेनिट्रेशन टेस्टिंग, और प्रॉक्सी-आधारित इंटरसेप्शन इंजन के साथ API सुरक्षा परीक्षण के लिए ओपन-सोर्स वेब…
 ashishb/android-security-awesome
एंड्रॉइड सुरक्षा से संबंधित संसाधनों का एक संग्रह
 owasp/mastg
OWASP मोबाइल ऐप सुरक्षा परीक्षण, रिवर्स इंजीनियरिंग, और स्थैतिक, गतिशील तथा क्रिप्टोग्राफिक विश्लेषण के माध्यम से MASVS/MASWE कमजोरियों की पुष्टि के…
 mvt-project/mvt
Android और iOS उपकरणों के लिए फोरेंसिक संग्रह और विश्लेषण टूलकिट, जो सार्वजनिक और निजी समझौता संकेतकों (indicators of compromise) का उपयोग करके ज्ञात…
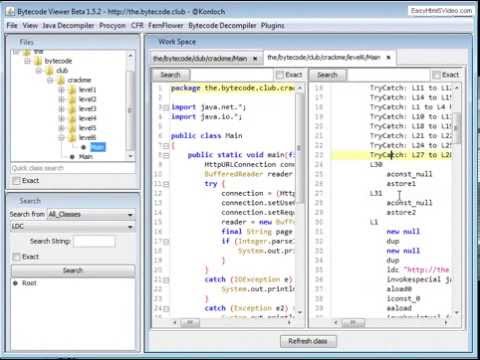 konloch/bytecode-viewer
जावा 8+ जार और एंड्रॉइड एपीके रिवर्स इंजीनियरिंग सूट (डीकंपाइलर, संपादक, डीबगर और अधिक)
 gojue/ecapture
Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64\arm64 and loong64.
 permissionlesstech/bitchat-android
ब्लूटूथ मेश नेटवर्क पर विकेंद्रीकृत, एन्क्रिप्टेड पीयर-टू-पीयर मैसेजिंग ऐप। इंटरनेट, सर्वर या फोन नंबर की आवश्यकता नहीं है। इसमें X25519 +…