

C-आधारित एंड्रॉइड स्थैतिक विश्लेषण फ्रेमवर्क, जो डीकंपिलेशन, गुप्त जानकारी का पता लगाने, एंडपॉइंट खोज, अनुमति विश्लेषण और ML-सहायित गुप्त वर्गीकरण के साथ नेटिव लाइब्रेरी स्कैनिंग के लिए है।
Black Hat Europe Arsenal पर APKX-Hunter देखें
APKX-Hunter एक ओपन-सोर्स Android Static Analysis Framework है जो पूरी तरह से C में लिखा गया है, और विशेष रूप से Android सुरक्षा आकलन, रिवर्स इंजीनियरिंग, मैलवेयर विश्लेषण, OWASP MASVS अनुपालन स्कैनिंग, बग बाउंटी हंटिंग, Apk Testing, और पेनेट्रेशन टेस्टिंग के लिए बनाया गया है।
यह फ्रेमवर्क एकल-एप्लिकेशन और बड़े पैमाने पर Android एप्लिकेशन विश्लेषण दोनों का समर्थन करता है, और स्वचालित रूप से समर्थित Android पैकेज फ़ॉर्मेट—जिनमें APK, APKS, APKM, XAPK, और ZIP आर्काइव शामिल हैं—को निकालकर उनका विश्लेषण करता है। Recursive Multi-APK Scanning, Silent Batch Mode, और व्यवस्थित स्कैन आउटपुट के साथ, APKX-Hunter को व्यक्तिगत एप्लिकेशन के साथ-साथ बड़े Android एप्लिकेशन संग्रहों को कुशलता से संसाधित करने के लिए डिज़ाइन किया गया है, जिससे स्वच्छ, संरचित और कार्रवाई योग्य परिणाम प्राप्त होते हैं।
APKX-Hunter कई स्टैटिक विश्लेषण तकनीकों को जोड़ता है—जिनमें डीकंपाइलेशन, AndroidManifest विश्लेषण, अनुमति विश्लेषण, एक्सपोर्टेड कंपोनेंट डिटेक्शन, एंडपॉइंट डिस्कवरी, हार्डकोडेड सीक्रेट डिटेक्शन, क्लाउड कॉन्फ़िगरेशन डिस्कवरी, नेटिव लाइब्रेरी डिटेक्शन, और OWASP MASVS सुरक्षा जाँचें शामिल हैं—ताकि Android एप्लिकेशन के भीतर सुरक्षा-प्रासंगिक जानकारी का पता लगाया जा सके।
APKX-Hunter एक एकीकृत इंटरैक्टिव कमांड-लाइन शेल भी प्रदान करता है, जो शोधकर्ताओं को विश्लेषण संचालन चलाने, स्कैन मोड कॉन्फ़िगर करने, प्रोजेक्ट वर्कफ़्लो में नेविगेट करने, और सीधे टर्मिनल से APKX-Hunter के साथ इंटरैक्ट करने के लिए एक समर्पित फ्रेमवर्क इंटरफ़ेस देता है। शेल सुविधाओं में कमांड इतिहास, इंटरैक्टिव कमांड हैंडलिंग, स्कैन नियंत्रण, और फ्रेमवर्क-स्तरीय कमांड शामिल हैं जो बार-बार होने वाले विश्लेषण वर्कफ़्लो को तेज़ और अधिक कुशल बनाने के लिए डिज़ाइन किए गए हैं।
इस फ्रेमवर्क में डीकंपाइल किए गए और निकाले गए एप्लिकेशन सोर्स कोड का विश्लेषण करने के लिए एक Code Search and Investigation Engine शामिल है। शोधकर्ता विशिष्ट कोड पैटर्न या स्ट्रिंग्स के लिए प्रोजेक्ट निर्देशिकाओं में पुनरावर्ती रूप से खोज कर सकते हैं। इससे संदिग्ध कार्यान्वयन की जाँच करना, सुरक्षा-संवेदनशील कार्यक्षमता का पता लगाना, कमज़ोर पैटर्न की पहचान करना, और बड़े डीकंपाइल किए गए कोडबेस में तेज़ी से नेविगेट करना आसान हो जाता है।
APKX-Hunter एक हल्का Machine Learning-आधारित Secret Classification Engine भी एकीकृत करता है, जो पूरी तरह से C में लिखा गया है, और पता लगाए गए सीक्रेट्स को स्वचालित रूप से विश्वास और गंभीरता के आधार पर वर्गीकृत करता है। यह गलत सकारात्मक परिणामों को कम करने और भेद्यता ट्राइएज को तेज़ करने में मदद करता है।
यह फ्रेमवर्क पूरे विश्लेषण प्रक्रिया के दौरान व्यवस्थित और संरचित आउटपुट फ़ाइलें उत्पन्न करता है, जो प्रासंगिक निष्कर्षों और सुरक्षा परिणामों को स्पष्ट श्रेणियों में अलग करता है ताकि जाँच, रिपोर्टिंग, और आगे के विश्लेषण को आसान बनाया जा सके। प्रत्येक स्कैन के अंत में, APKX-Hunter विस्तृत स्कैन आँकड़े उत्पन्न करता है, जिनमें स्कैन किए गए APK की संख्या, विश्लेषण की गई फ़ाइलें, पता लगाए गए सीक्रेट्स, पता लगाए गए पैटर्न, और MASVS निष्कर्ष शामिल होते हैं, जो शोधकर्ताओं को संपूर्ण सुरक्षा आकलन का व्यापक अवलोकन प्रदान करते हैं।
APKX-Hunter को एक संपूर्ण Android स्टैटिक विश्लेषण वर्कफ़्लो के रूप में डिज़ाइन किया गया है—एप्लिकेशन निष्कर्षण और स्वचालित खोज से लेकर मैन्युअल कोड जाँच और सुरक्षा ट्राइएज तक।
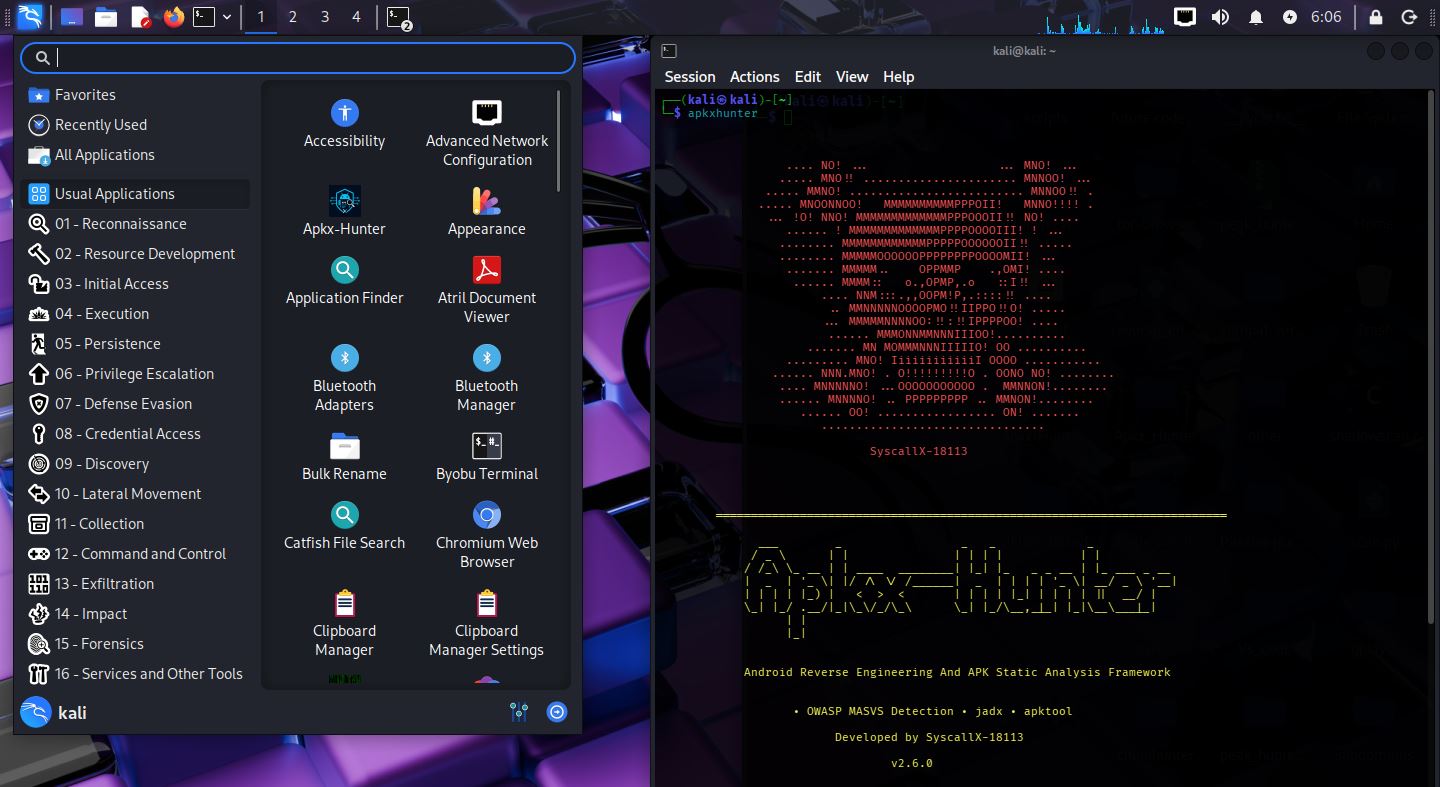
Apkx-Hunter में अब OWASP MASVS सुरक्षा स्कैनिंग शामिल है, जिसमें 15 श्रेणियाँ और 100 डिटेक्शन पैटर्न हैं:
| # | श्रेणी | पैटर्न |
|---|---|---|
| 1 | कमज़ोर क्रिप्टोग्राफ़ी | 18 |
| 2 | सर्टिफ़िकेट पिनिंग | 6 |
| 3 | रूट डिटेक्शन | 7 |
| 4 | एंटी डीबगिंग | 6 |
| 5 | एंटी टैम्पर | 4 |
| 6 | SharedPreferences | 9 |
| 7 | SQLite | 3 |
| 8 | एक्सटर्नल स्टोरेज | 5 |
| 9 | डायनामिक कोड लोडिंग | 3 |
| 10 | रिफ़्लेक्शन | 2 |
| 11 | रनटाइम कमांड एक्ज़ीक्यूशन | 4 |
| 12 | WebView सुरक्षा | 14 |
| 13 | नेटवर्क सुरक्षा | 10 |
| 14 | SSL वैलिडेशन | 5 |
| 15 | नेटिव लाइब्रेरी लोडिंग | 4 |
| कुल | 100 |
APKXHunter का परीक्षण OWASP UnCrackable Level 4 एप्लिकेशन के विरुद्ध किया गया है। स्कैन ने कई सुरक्षा निष्कर्षों की सफलतापूर्वक पहचान की, जो इसके OWASP MASVS स्कैनिंग इंजन और Android स्टैटिक विश्लेषण क्षमताओं की प्रभावशीलता को प्रदर्शित करता है।
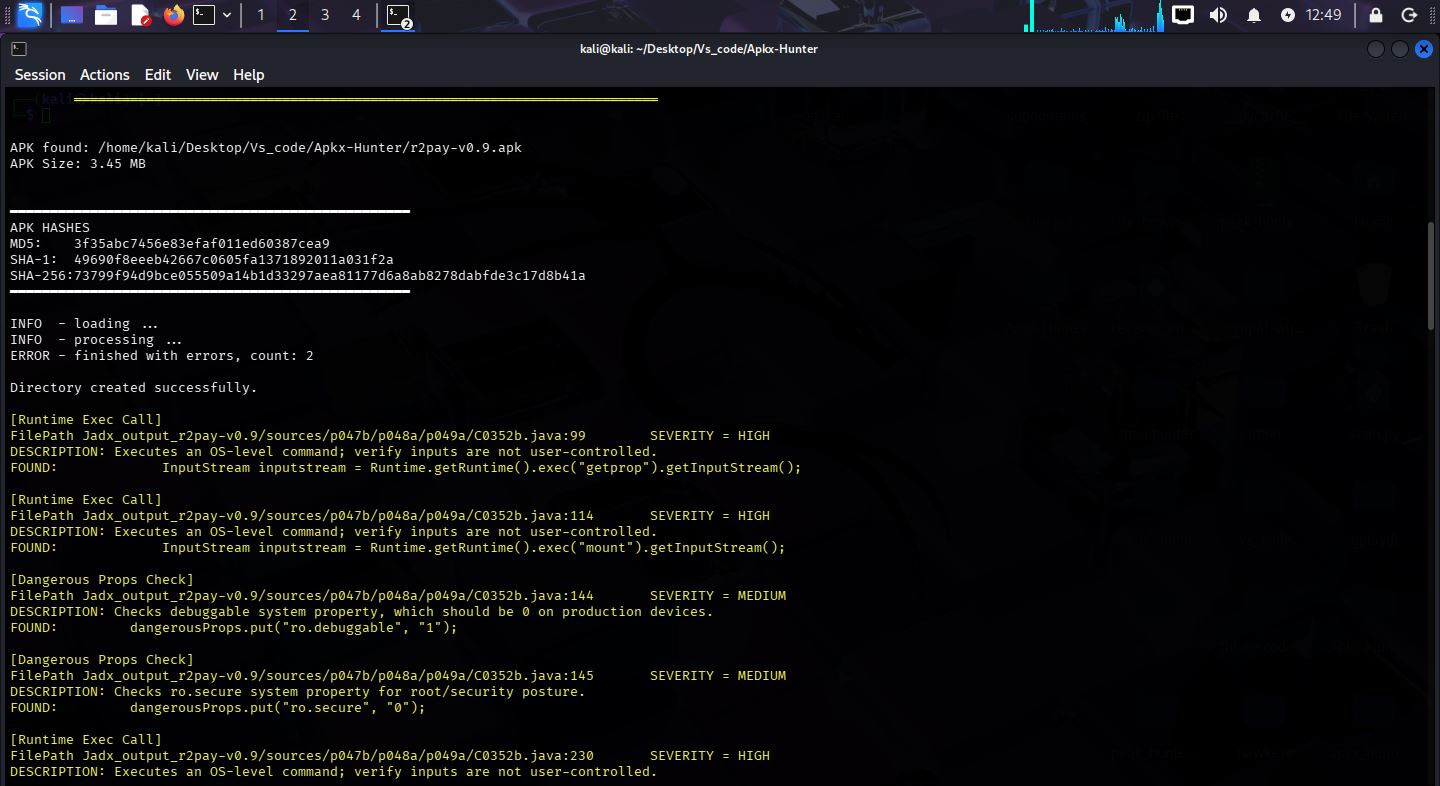
मशीन लर्निंग मॉडल
APKXHunter एक ऑफ़लाइन मशीन लर्निंग क्लासिफ़ायर का उपयोग करता है। model.bin में केवल प्रशिक्षित संख्यात्मक भार होते हैं जिनका उपयोग पहचाने गए सीक्रेट के विश्वास स्कोर की गणना के लिए किया जाता है।
यह निष्पादन योग्य नहीं है।
इसमें कोई कोड नहीं है।
इसे केवल बाइनरी डेटा के रूप में लोड किया जाता है।

