 traceforce/mcp-xray
Scanneur de sécurité unifié pour les serveurs MCP avec les modes config, pentest et repo-scan. Génère des rapports SARIF pour l'intégration CI/CD, détecte les secrets, les vulnérabilités et les erreurs de configuration via des analyseurs token et LLM.
[!NOTE] Vous cherchez à sécuriser les compétences des agents IA ? Découvrez Skill X-Ray, un scanner de sécurité statique open source qui analyse les packages de compétences pour détecter les comportements malveillants ou risqués avant l'installation, sans les exécuter.
MCP X-Ray est une solution unifiée open source de scan de sécurité et de tests d'intrusion pour les serveurs Model Context Protocol (MCP). Il génère des rapports SARIF prêts pour la production, pour une intégration transparente avec les outils de sécurité et les pipelines CI/CD. Les résultats de scan peuvent éventuellement être téléversés vers Traceforce Atlas pour une gestion et un suivi centralisés de la sécurité. Atlas dispose de plus de 600 MCP dans son registre, offrant une base de données complète d'évaluation de sécurité pour l'écosystème MCP.
# Clone the repository
git clone https://github.com/traceforce/mcp-xray
cd mcp-xray

# Install required dependencies (buf, etc.)
make install-dependencies

# Build everything (generates protobuf code and builds the binary)
# The binary will be created as `mcpxray` in the current directory
make all
Analysez les configurations MCP pour détecter les problèmes de sécurité ; exécutez avant le pentest pour établir une référence de votre configuration.
# Scan a specific MCP config file (uses token analyzer by default)
./mcpxray config-scan /path/to/mcp/config.json

# Scan all known MCP config paths automatically for Cursor, Claude and Windsurf.
# Known config locations (relative to home directory):
#   ~/.cursor/mcp.json (Cursor)
#   ~/Library/Application Support/Claude/claude_desktop_config.json (Claude Desktop)
#   ~/.codeium/windsurf/mcp_config.json (Windsurf)
./mcpxray config-scan --scan-known-configs

# Use LLM analyzer for more extensive and deepr analysis
./mcpxray config-scan /path/to/mcp/config.json --analyzer-type llm --llm-model claude-3-5-sonnet-20241022

# Specify custom output file
./mcpxray config-scan /path/to/mcp/config.json --output custom-report.sarif.json
Capacités de détection :
Exécutez des plans de tests de sécurité en effectuant de véritables appels d'outils contre des serveurs MCP. Des LLM sont requis pour exécuter le pentest. Exécutez-le avant le déploiement réel en production.
# Run pentest with auto-generated test plan (requires LLM model)
./mcpxray pentest /path/to/mcp/config.json --llm-model claude-sonnet-4-5

# Use a custom test plan YAML file
./mcpxray pentest /path/to/mcp/config.json --test-plan /path/to/test-plan.yaml --llm-model claude-sonnet-4-5
Capacités de détection : exécution de code, SSRF, traversée de répertoires, contournement d'autorisation, injection d'entrée, divulgation d'informations et vulnérabilités DoS
Analysez la base de code à la recherche de vulnérabilités ; à utiliser lorsque vous possédez le code ou pouvez le modifier.
# Scan current directory
./mcpxray repo-scan

# Scan a specific repository
./mcpxray repo-scan /path/to/repository

# Specify custom output file
./mcpxray repo-scan --output custom-report.sarif.json
Capacités de détection :
Le SAST par teinte utilise le moteur OpenGrep. Installez
le binaire épinglé et vérifié par SHA avec make install-opengrep (Linux x86_64/arm64, macOS
arm64/x86_64). Sur d'autres plateformes, installez opengrep vous-même et définissez
MCPXRAY_OPENGREP_BIN. L'analyse de teinte s'active par installation : repo-scan l'exécute
chaque fois que le moteur épinglé est résolvable, et lorsque le moteur est absent, il ignore la teinte
et exécute tout de même le SCA, la détection de secrets et les règles de commandes non sécurisées.
Pour une analyse de teinte interprocédurale et inter-fichiers sur Go et TypeScript (et Python), installez le moteur CodeQL. Il s'active également par installation, et ses résultats sont fusionnés avec ceux d'OpenGrep :
make install-codeql                        # pinned CodeQL bundle (Linux x86_64, macOS, Windows)
./mcpxray repo-scan <repo>                 # every installed engine runs; results merged
CodeQL construit une base de données par langage, donc un scan prend sensiblement plus de temps une fois le bundle installé ; ce coût est le prix de l'analyse inter-fichiers. Pour revenir à la passe rapide intra-fichier, désinstallez le moteur de la même manière que vous l'avez installé : retirez le bundle de make install-codeql (il se trouve à côté du binaire), ou désactivez MCPXRAY_CODEQL_BIN si vous l'avez pointé vers un. Python et TypeScript s'extraient sans build (la cible n'est jamais exécutée). Go n'a pas de mode sans build, donc CodeQL compile la cible ; cette étape ne s'exécute qu'avec --codeql-allow-build et est sinon ignorée avec un avertissement ; le scan ne bloque jamais sur une invite.
Chaque langage dispose d'un budget de temps couvrant database create plus analyze — 600s par défaut. Une cible qui le dépasse ne contribue rien, donc augmentez-le pour les grands dépôts avec --codeql-timeout <seconds> (ou MCPXRAY_CODEQL_TIMEOUT) ; le flag l'emporte lorsque les deux sont définis. Le dépassement du budget est signalé comme timed out after Ns, jamais comme un zéro propre.
MCP X-Ray génère des rapports au format SARIF (Static Analysis Results Interchange Format), qui est largement pris en charge par les outils de sécurité et les plateformes CI/CD.
Téléversez les résultats de scan vers Traceforce Atlas pour une gestion centralisée de la sécurité, des rapports et un suivi dans le temps. Ajoutez le flag --upload à n'importe quelle commande de scan. Utilisez --clean-up pour supprimer les fichiers générés après un téléversement réussi.
Variables d'environnement requises :
TRACEFORCE_CLIENT_IDTRACEFORCE_CLIENT_SECRETCes identifiants peuvent être téléchargés depuis la page des paramètres de l'interface Atlas.
# Upload config scan results
./mcpxray config-scan /path/to/mcp/config.json --upload

# Upload with cleanup
./mcpxray config-scan /path/xia-add-registry-imageto/mcp/config.json --upload --clean-up

# Upload pentest results
./mcpxray pentest /path/to/mcp/config.json --llm-model claude-sonnet-4-5 --upload
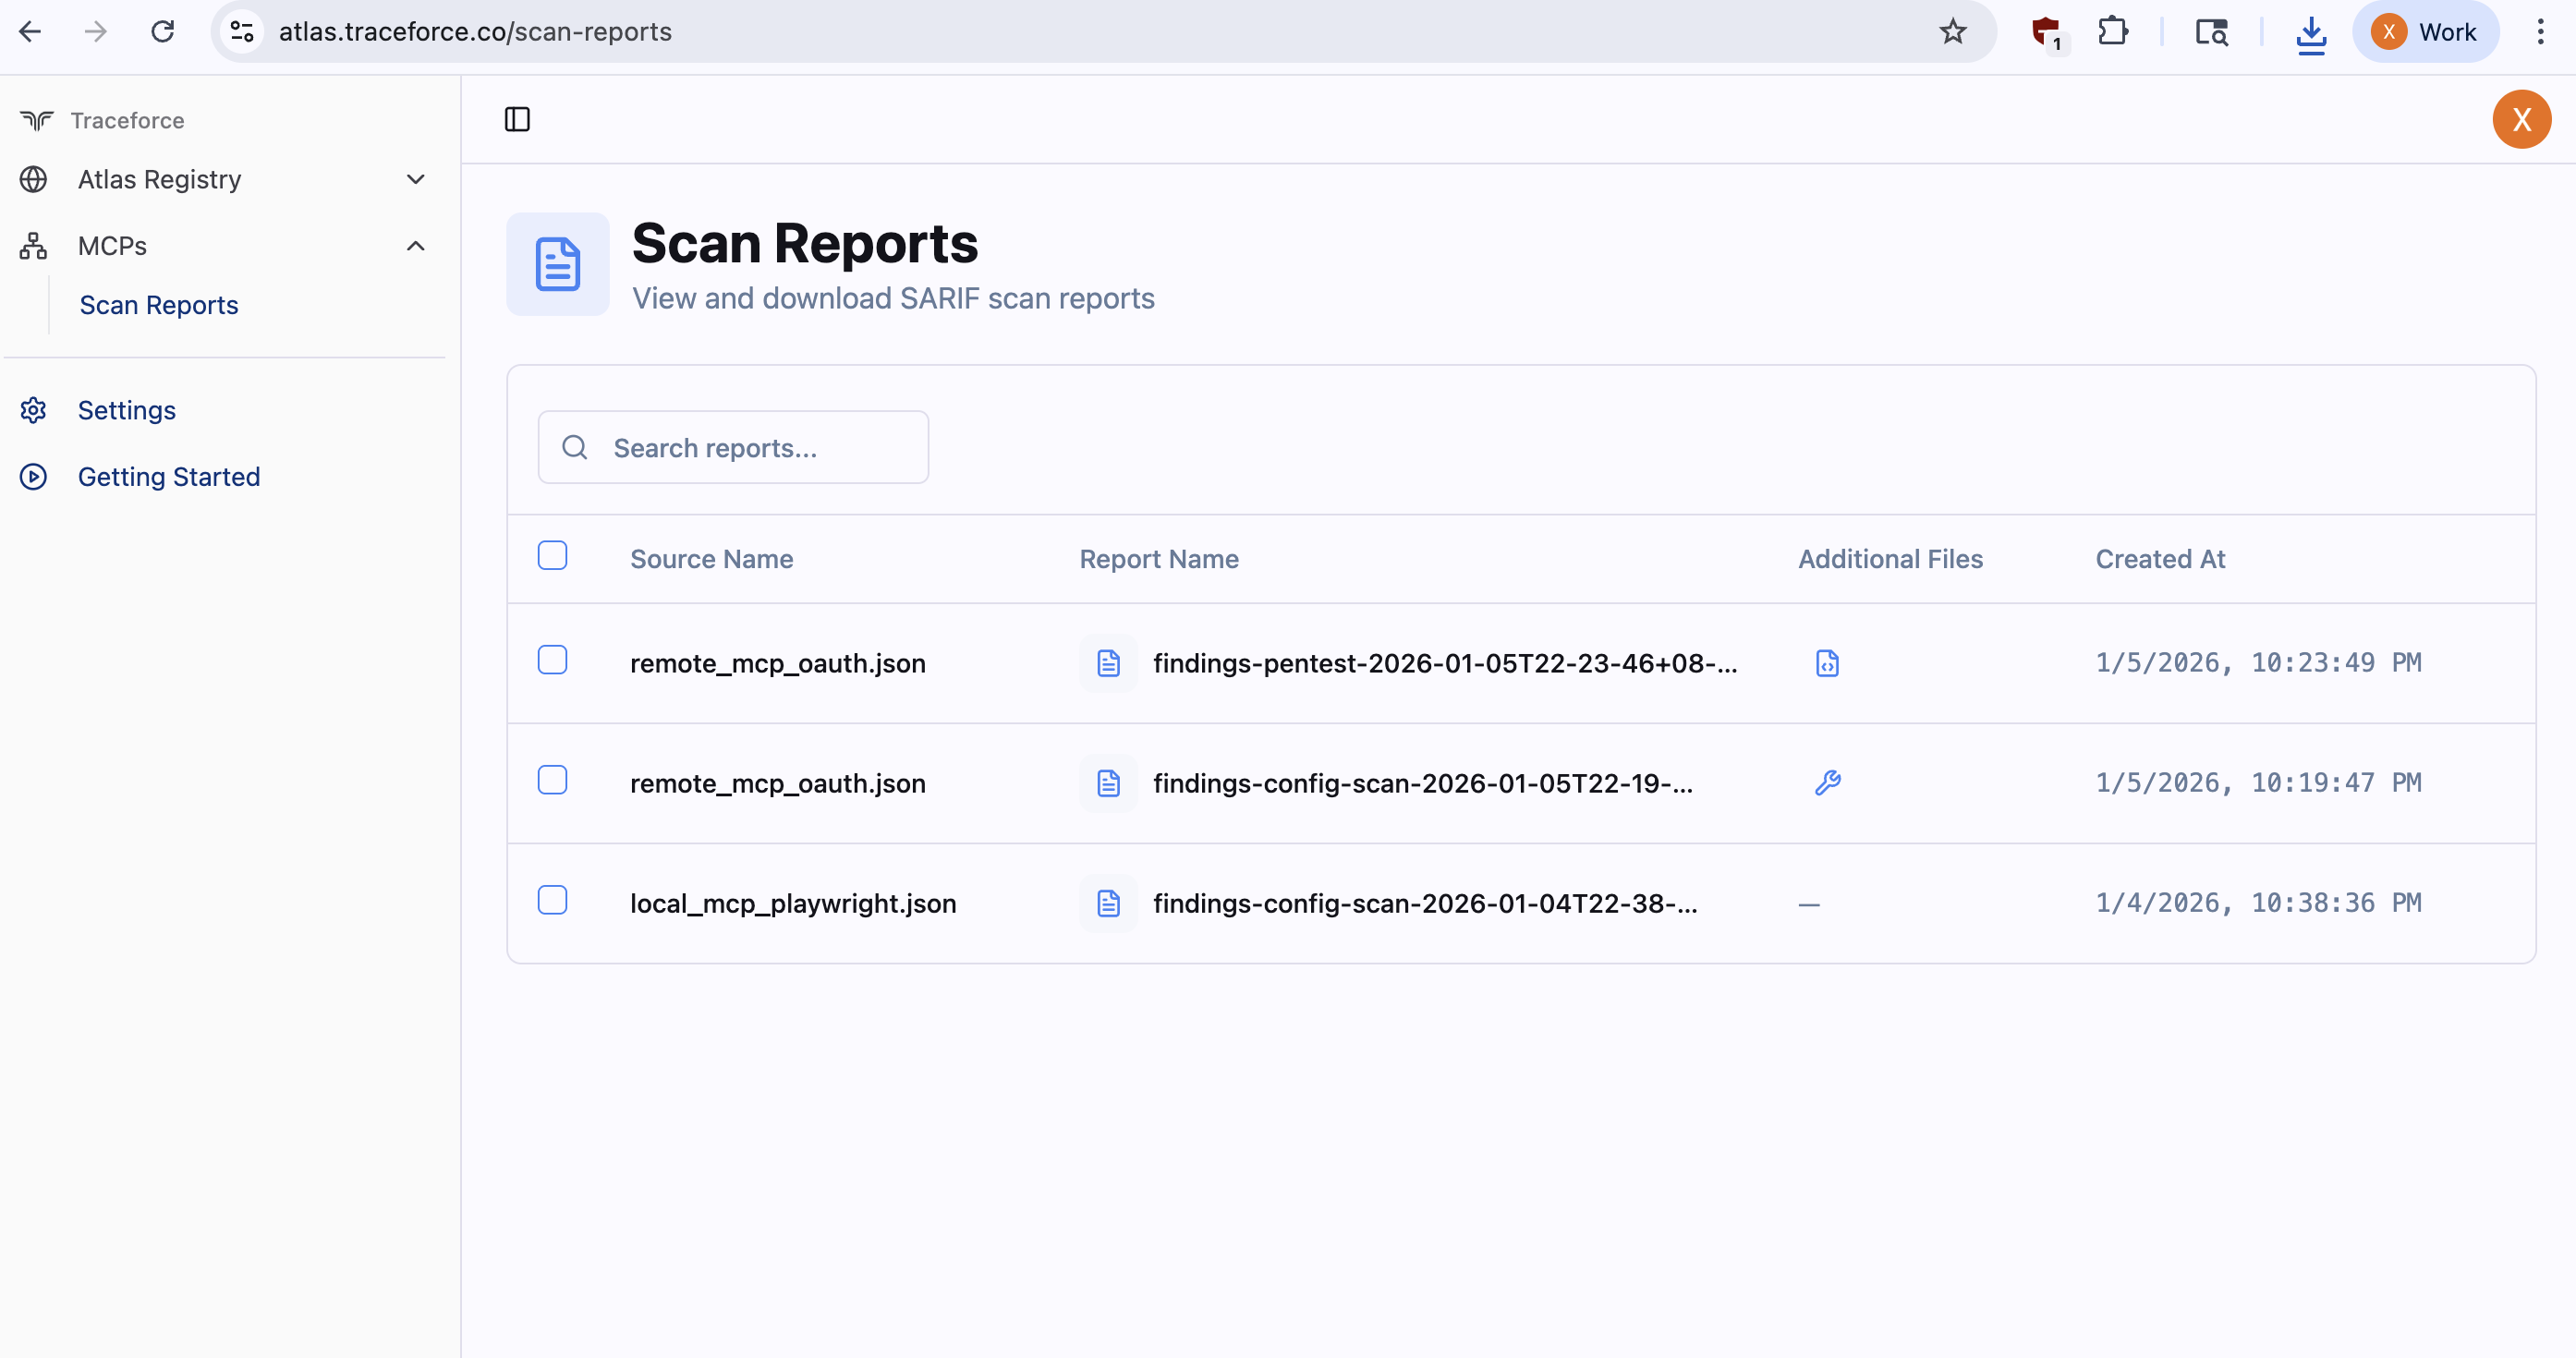
Example scan outputs are available in examples/findings/.








