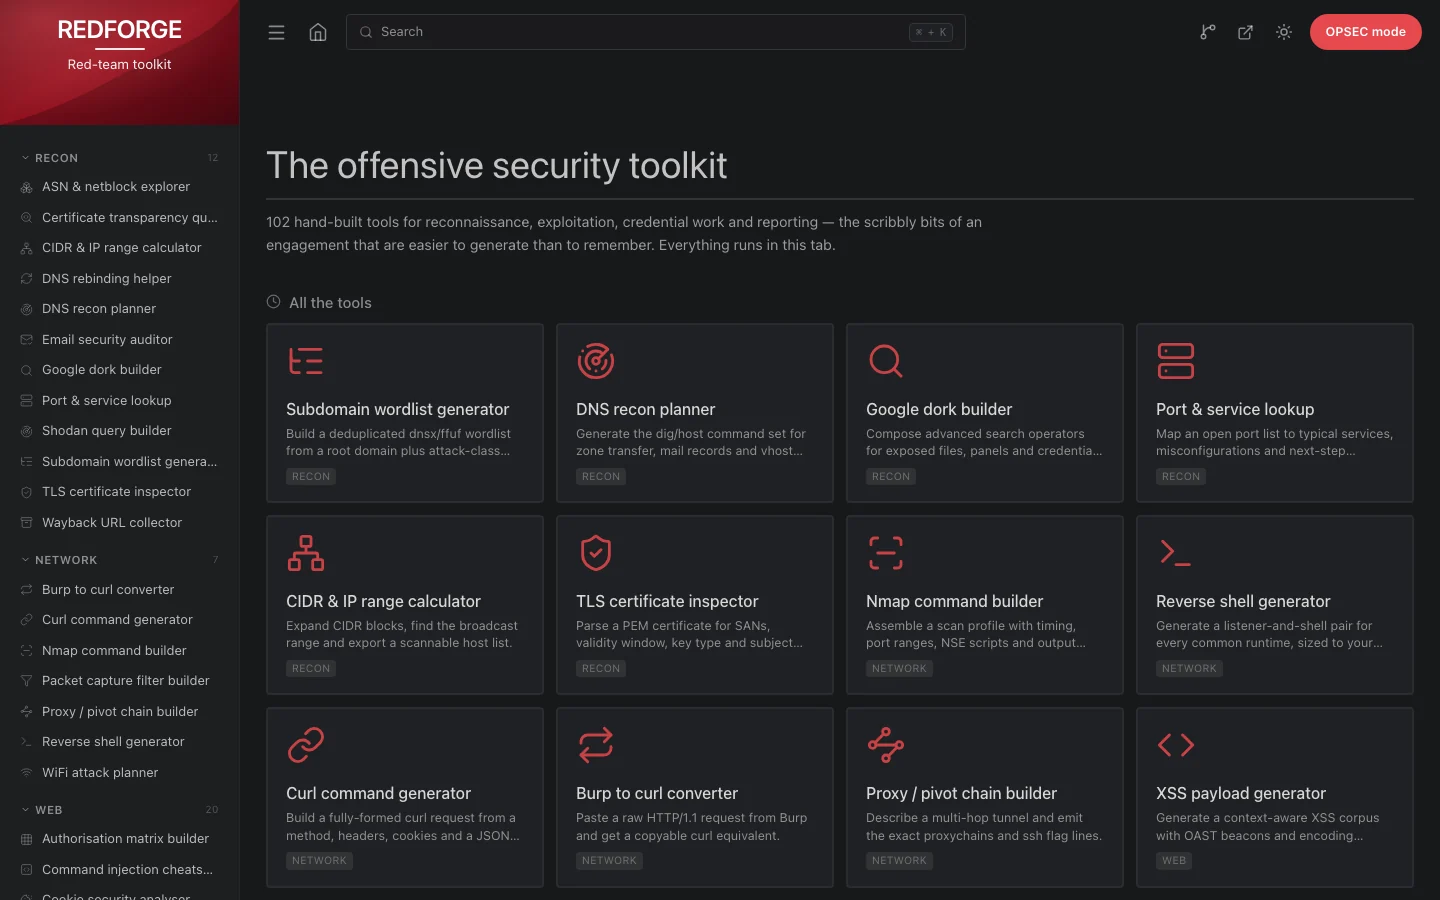

Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.
it-tools, réimaginé pour les red teams. 102 outils côté navigateur pour la reconnaissance, l'exploitation, le travail sur les identifiants et le reporting — ces petits détails griffonnés d'un engagement qu'il est plus facile de générer que de mémoriser.
Chaque outil s'exécute entièrement dans l'onglet. Pas de backend, pas de télémétrie, pas d'appels réseau : collez une requête, un certificat, un hash ou une wordlist et la réponse apparaît localement.
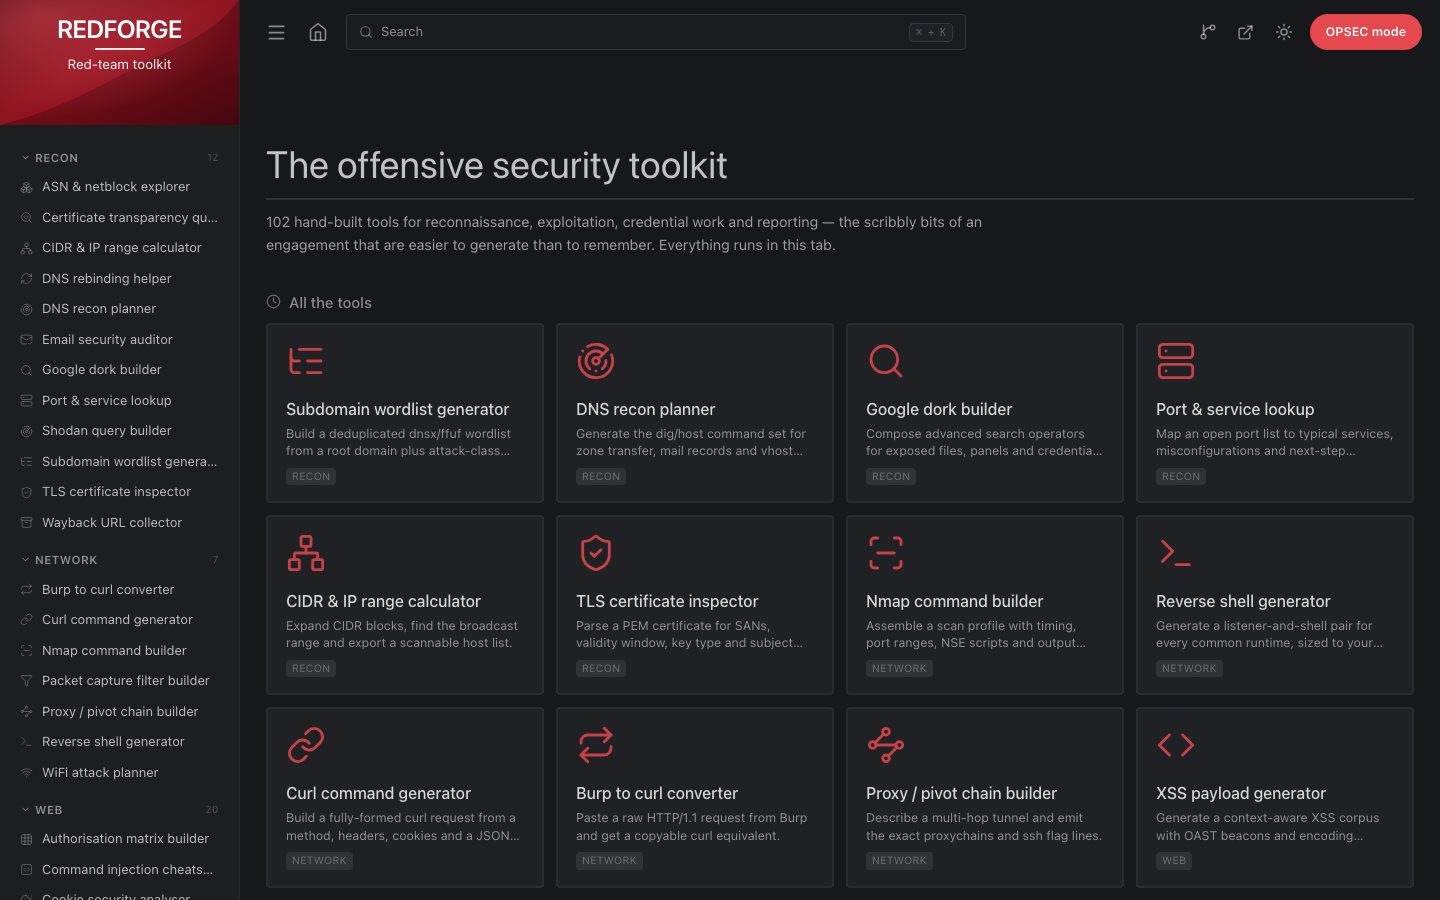
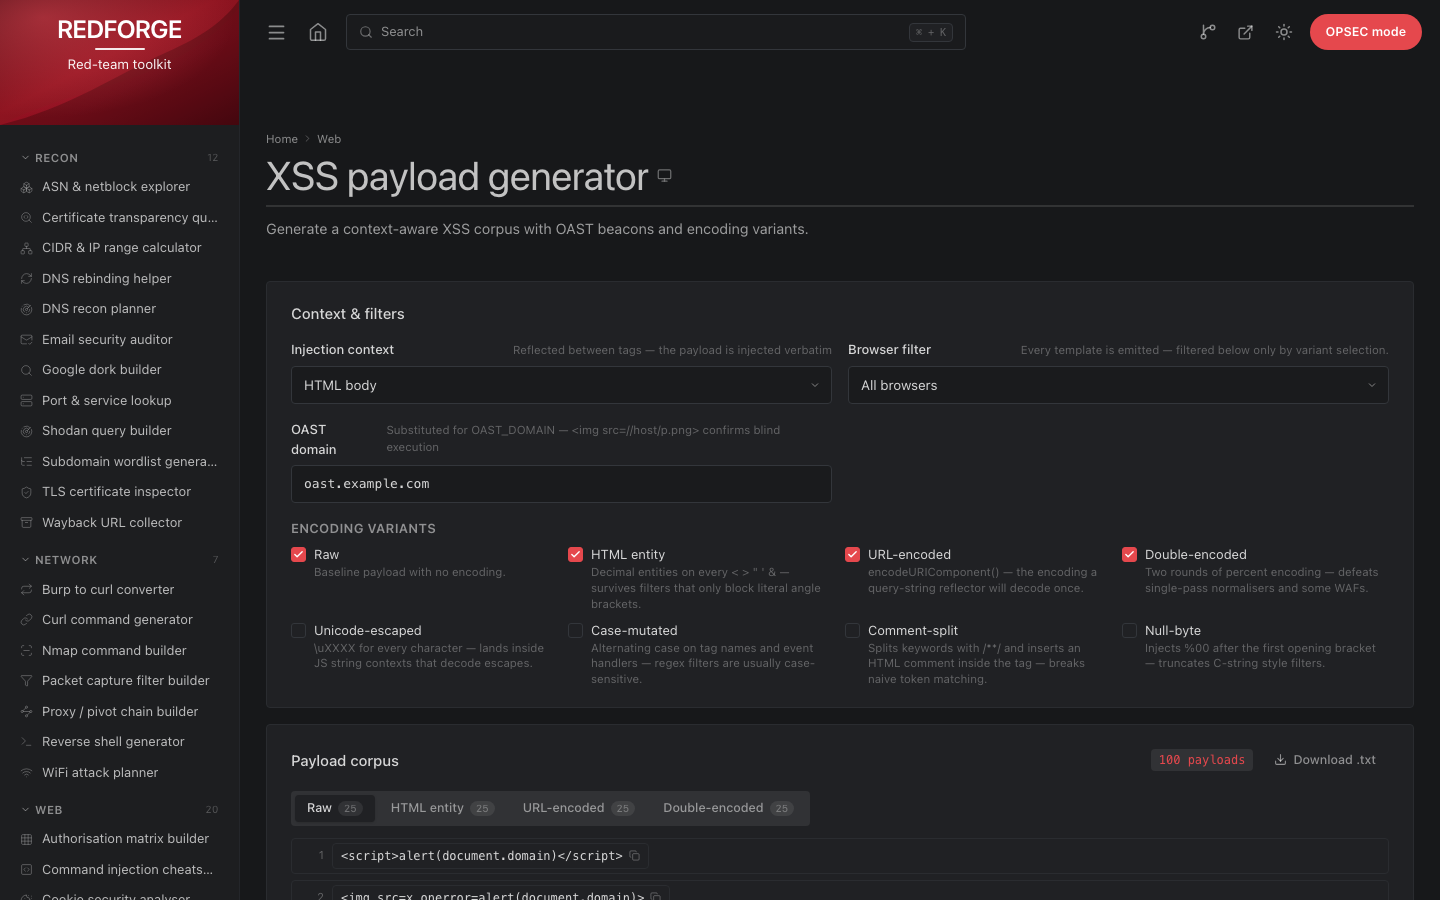 |
 |
it-tools a résolu le problème « j'ai besoin d'un UUID, d'un décodage base64 et d'un parseur JWT tout de suite » pour les développeurs. Une red team a besoin de la même ergonomie pour un autre ensemble de tâches : une ligne nmap avec les bons scripts NSE, une commande Kerberoasting qui nomme le mode hashcat, une matrice d'autorisation qui prouve une BOLA, un vecteur CVSS que vous pouvez défendre dans le rapport. Voilà les outils proposés ici.
L'interface est délibérément familière — la même barre latérale hero de 240px, des catégories repliables, une palette ⌘K, une grille de cartes et une colonne d'outil centrée — parce que la mémoire musculaire est tout l'intérêt d'une boîte à outils. Le contenu est reconstruit de zéro autour du travail offensif, et chaque outil calcule plutôt qu'il ne raconte : le planificateur RSA exécute réellement l'attaque de Wiener sur les convergentes de fractions continues, le générateur TOTP signe réellement avec WebCrypto, l'auditeur SPF compte réellement les lookups RFC 7208.
localStorage./kerberos-attack-planner est une vraie URL que vous pouvez coller dans un ticket.git clone https://github.com/YOUR-USERNAME/redforge.git
cd redforge
docker compose up -d --build
# → http://localhost:8080
docker compose down l'arrête. Le conteneur s'exécute avec l'uid 101 et un système de fichiers racine en lecture seule, toutes les capacités supprimées, une limite de 128 Mo / 1 CPU et un healthcheck /healthz.
Sans Compose :
docker build -t redforge:latest .
docker run -d --name redforge -p 8080:8080 --read-only \
  --tmpfs /var/cache/nginx --tmpfs /var/run redforge:latest
Changez le port avec REDFORGE_PORT=9090 docker compose up -d. Remplacez
YOUR-USERNAME dans les URL de clone par le compte vers lequel vous poussez.
Nécessite Node 22 ou une version plus récente.
git clone https://github.com/YOUR-USERNAME/redforge.git
cd redforge
npm ci
npm run dev        # http://127.0.0.1:5178
Build de production :
npm run build      # typechecks, then writes dist/
npm run preview    # serve dist/ on :5178
dist/ contient des fichiers statiques simples — copiez-le vers n'importe quel serveur web. Le routage étant côté client, l'hôte doit renvoyer vers index.html pour les chemins inconnus (le fichier nginx.conf fourni le fait déjà).
Un conteneur avec rechargement à chaud est également disponible :
docker compose --profile dev up
# → http://localhost:5178
| Catégorie | Outils | Objectif |
|---|---|---|
| Recon | 12 | Cartographie passive, listes de mots et triage des cibles. |
| Réseau | 7 | Scan, pivot et outillage de la couche transport. |
| Web | 20 | Charges utiles d'injection, abus d'en-têtes et fabrication de requêtes. |
| Jetons web | 6 | Inspection, falsification et récupération de signatures JWT et SAML. |
| Exploit | 11 | Échafaudage de charges utiles, élévation de privilèges et techniques AD. |
| Identifiants | 8 | Identification de hachages, plans de cassage et génération d'identifiants. |
| Crypto | 10 | Empreintes, dérivation de clés, XOR et chiffrements classiques. |
| Encodage | 10 | Encoder, échapper et obscurcir les charges utiles pour le transport. |
| Ingénierie sociale | 7 | Conception de prétextes, rédaction d'appâts et planification d'évaluation de phishing. |
| OSINT | 3 | Pivots d'entités, planification de corrélation de fuites et d'identités. |
| Rapport | 8 | Notation, constats, preuves et règles d'engagement. |
| Total | 102 |
Cartographie passive, listes de mots et triage des cibles.
| Outil | Route | Ce qu'il fait |
|---|---|---|
| Générateur de listes de mots de sous-domaines | /subdomain-wordlist-generator | Construit une liste de mots dnsx/ffuf dédupliquée à partir d'un domaine racine et de préfixes par classe d'attaque. |
| Planificateur de recon DNS | /dns-recon-planner | Génère l'ensemble de commandes dig/host pour le transfert de zone, les enregistrements mail et la découverte de vhosts. |
| Constructeur de dorks Google | /google-dork-builder | Compose des opérateurs de recherche avancée pour les fichiers exposés, les panneaux et les fuites d'identifiants. |
| Recherche de ports et services | /port-service-lookup | Associe une liste de ports ouverts aux services typiques, aux erreurs de configuration et aux vérifications suivantes. |
| Calculateur CIDR et plages IP | /cidr-ip-calculator | Développe les blocs CIDR, trouve la plage de diffusion et exporte une liste d'hôtes scannable. |
| Inspecteur de certificats TLS | /certificate-inspector | Analyse un certificat PEM pour les SAN, la fenêtre de validité, le type de clé et les détails du sujet. |
| Assistant de DNS rebinding | /dns-rebinding-helper | Planifie une charge utile de rebinding : strophe de zone, harnais navigateur et modèle de temporisation TTL. |
| Explorateur ASN et blocs réseau | /asn-netblock-explorer | Analyse les données ASN/préfixe, les découpe en blocs /24 et produit des listes de cibles scannables. |
| Collecteur d'URL Wayback | /wayback-url-collector | Construit des requêtes API CDX pour les URL archivées, puis les filtre pour les paramètres et les sauvegardes. |
| Auditeur de sécurité e-mail | /email-security-auditor | Note les réponses SPF, DKIM et DMARC et détermine si le domaine peut être usurpé. |
| Constructeur de requêtes Shodan | /shodan-query-builder | Compose des requêtes Shodan, Censys et FOFA à partir de facettes, de filtres de produits et de blocs réseau. |
| Requête de transparence des certificats | /certificate-transparency-query | Construit des requêtes crt.sh et réduit la sortie des certificats à des noms d'hôtes uniques. |
Scan, pivot et outillage de la couche transport.

