 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit
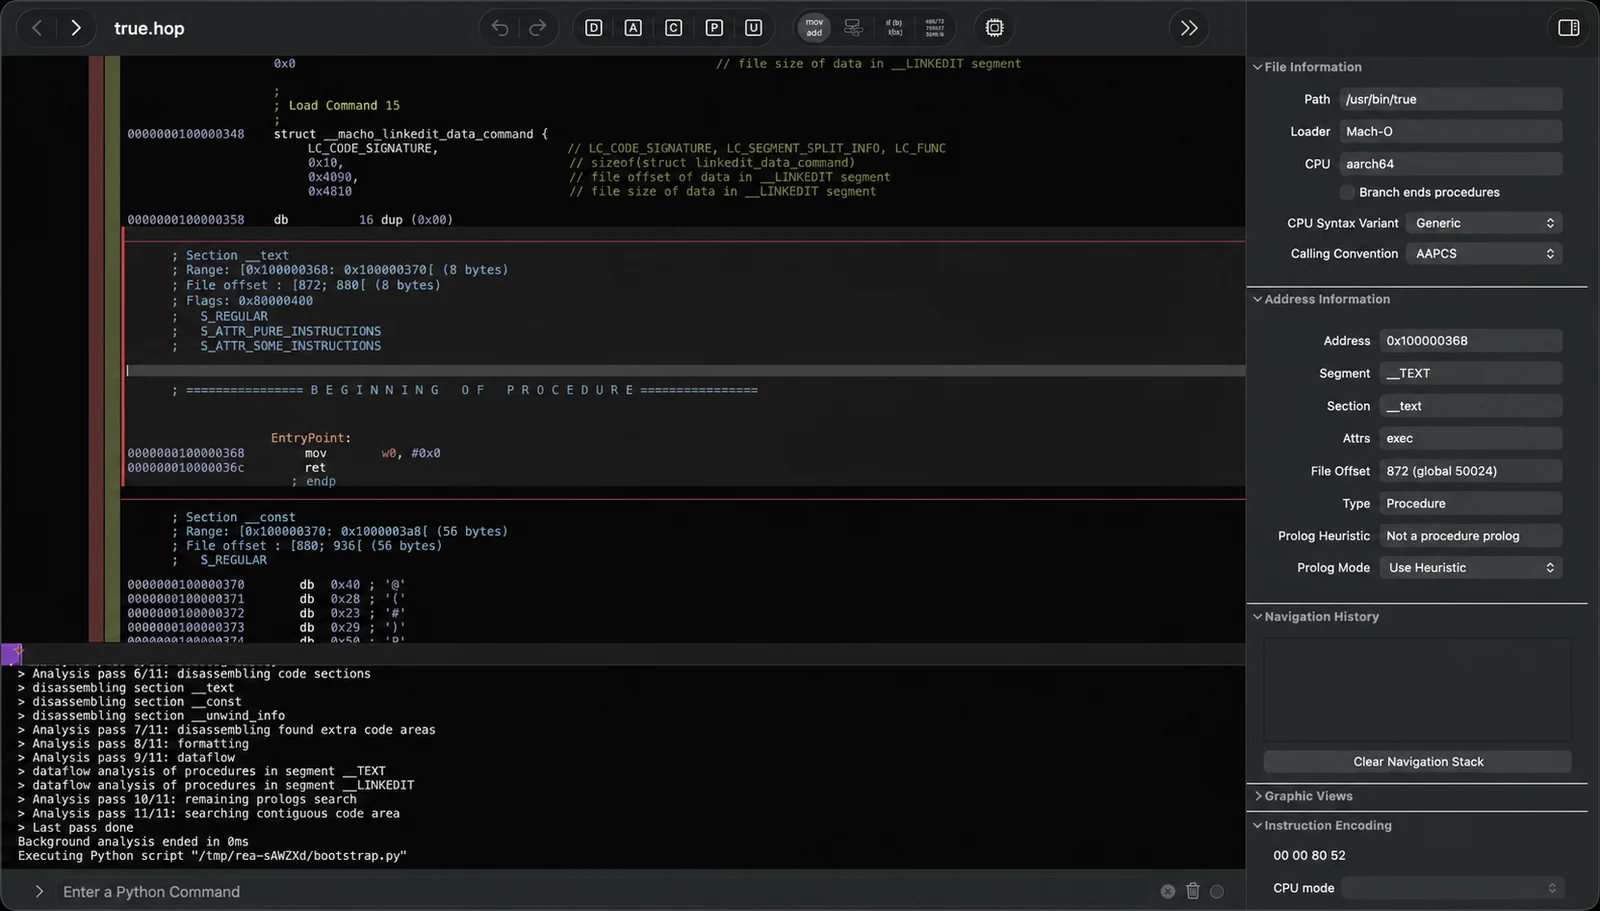
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
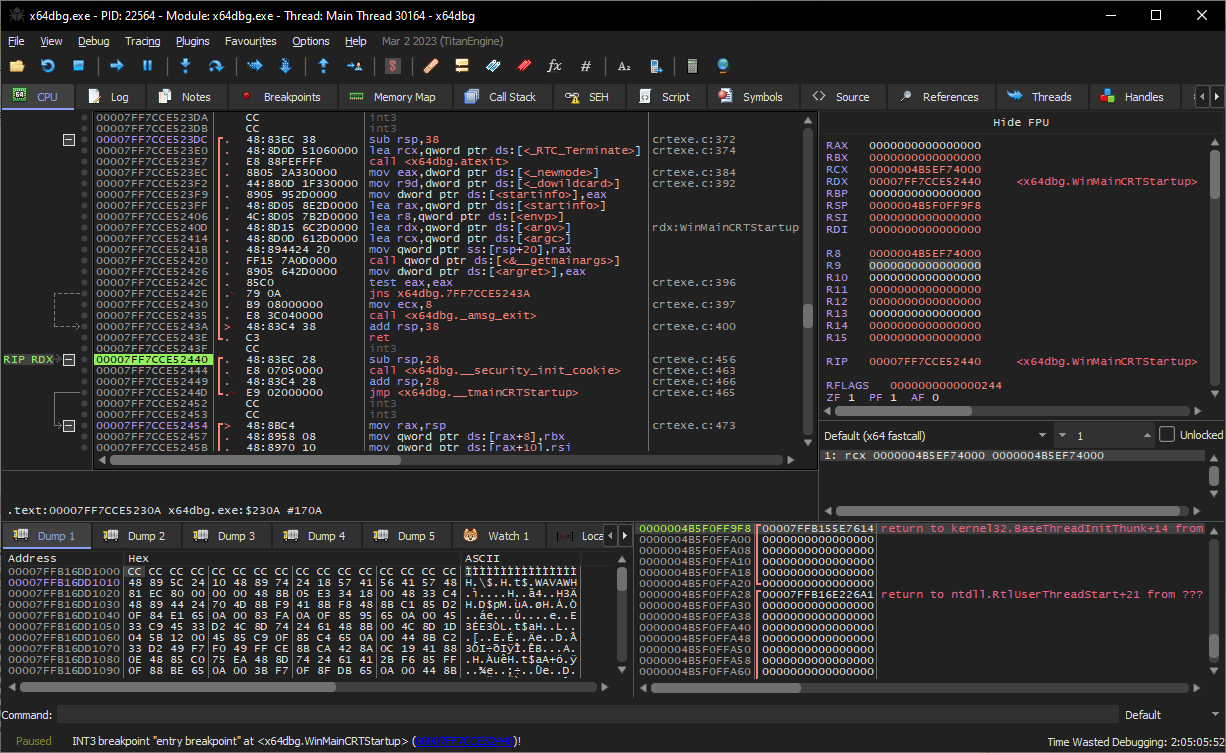 x64dbg/x64dbg
Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.
 mitmproxy/mitmproxy
Un proxy HTTP intercepteur interactif compatible TLS pour les testeurs de pénétration et les développeurs de logiciels.
 d4vinci/scrapling
Framework de scraping web adaptatif avec contournement anti-bot, relocalisation automatique des éléments, exploration simultanée, rotation de proxys…
 google/oss-fuzz
OSS-Fuzz - fuzzing continu pour les logiciels open source.
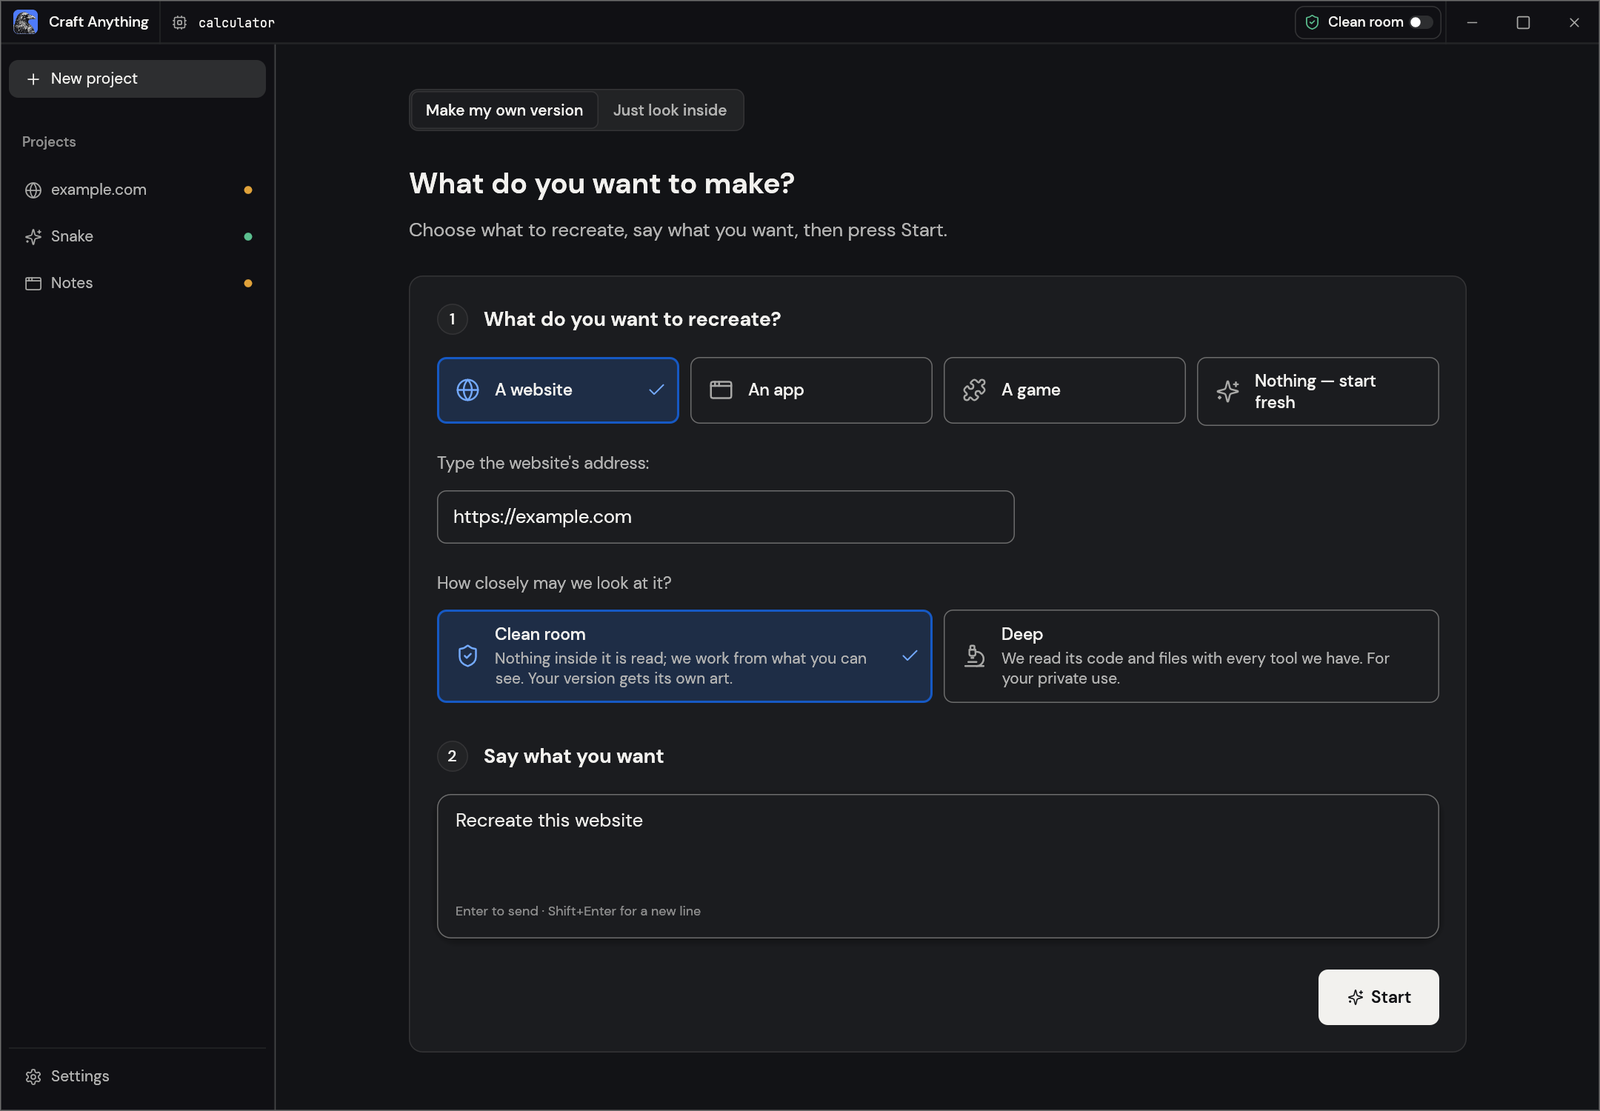 storytold/craft-anything
Pure-Rust reverse-engineering engine with 314 CLI/MCP inspection tools (disassembly, decompilation, strings, call graphs) that studies any app, site…
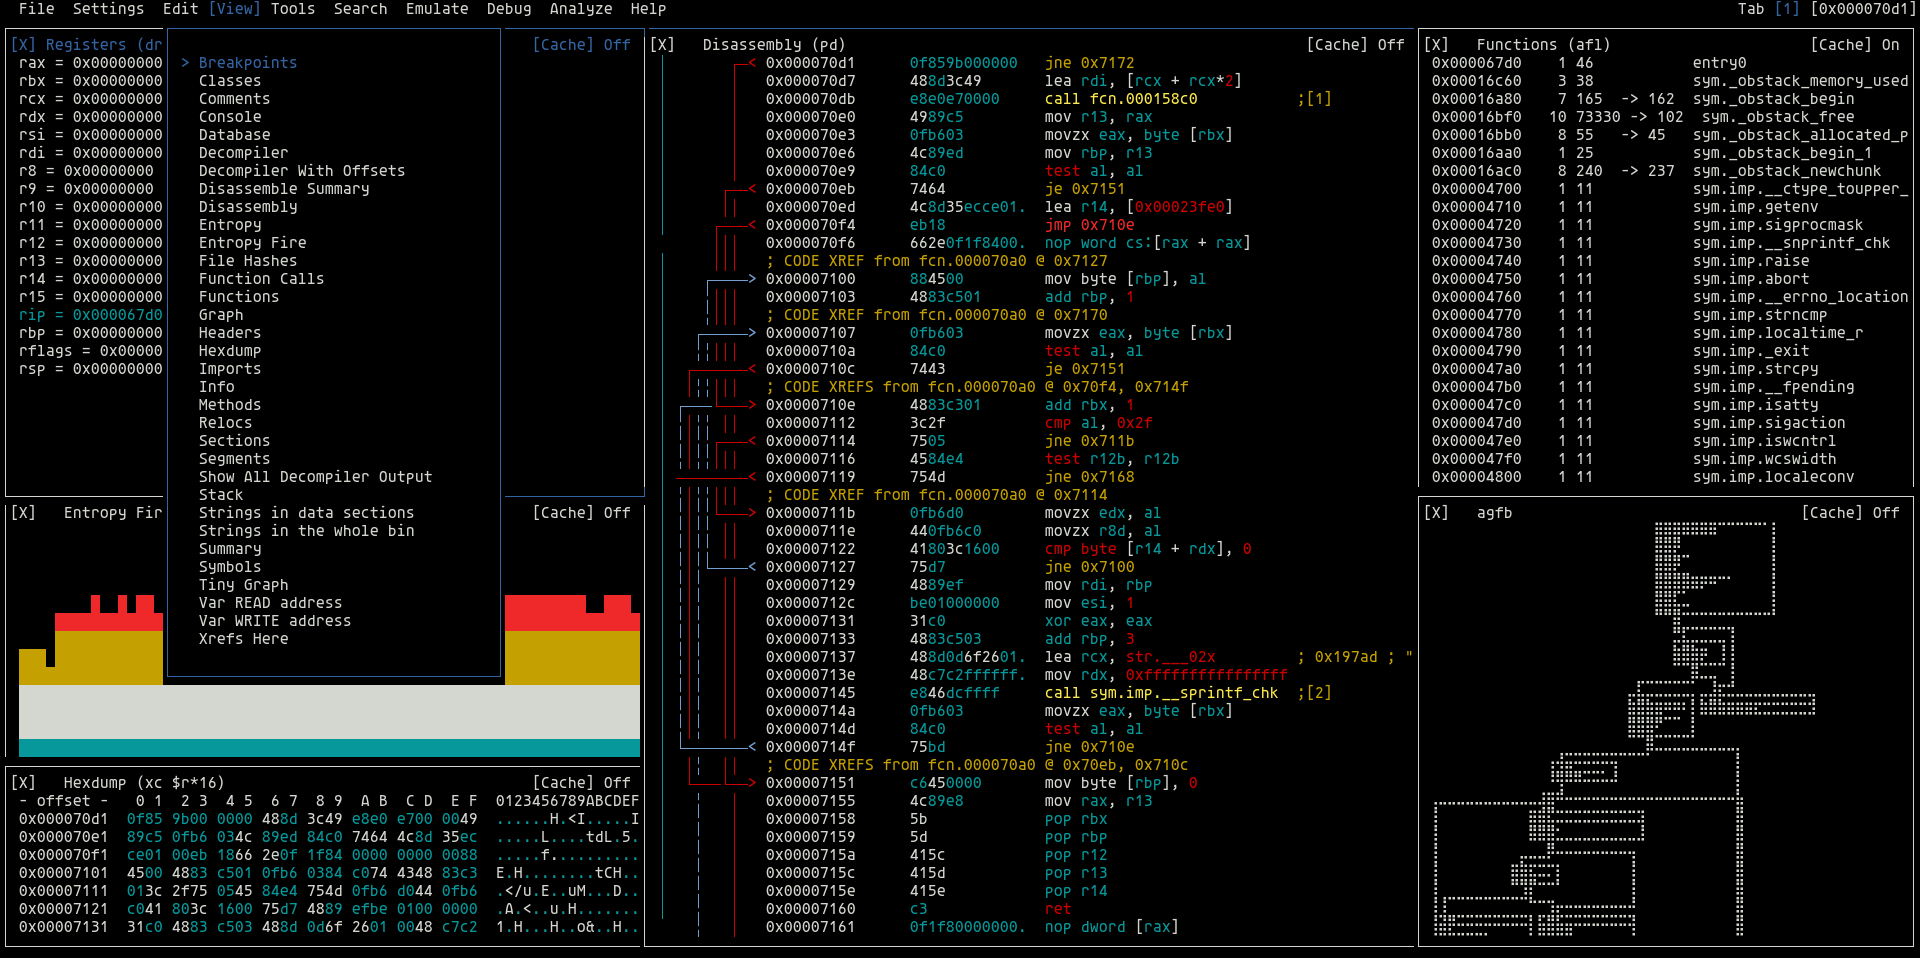 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
 firecracker-microvm/firecracker
MicroVMs sécurisées et rapides pour l'informatique serverless.
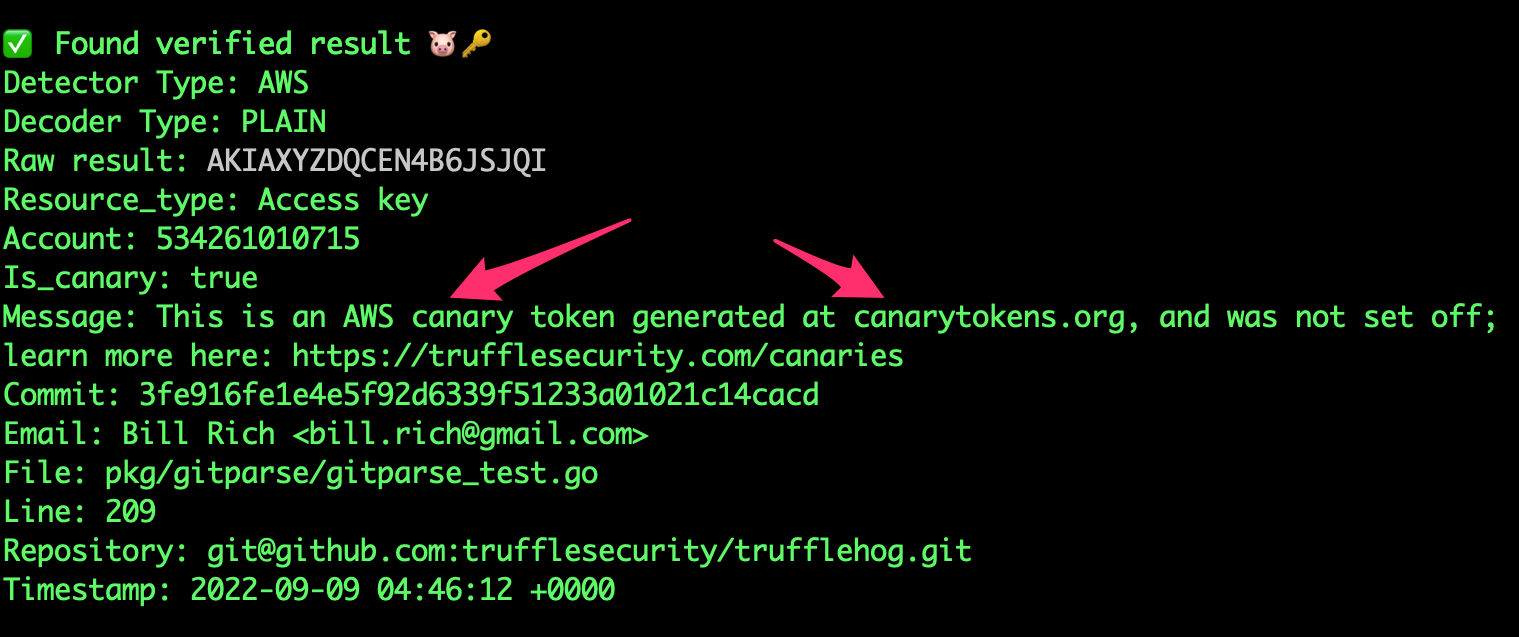 trufflesecurity/trufflehog
Trouver, vérifier et analyser les identifiants divulgués
 frida/frida
Dépôt principal pour héberger les binaires de version
 mobsf/mobile-security-framework-mobsf
Framework de test de sécurité automatisé pour applications mobiles Android, iOS et Windows. Effectue une analyse statique et dynamique, une détection…
 google/artemis
Agent d'automatisation Android en langage naturel qui pilote de vrais appareils via ADB, capture Logcat et des captures d'écran, et expose un serveur…
 zaproxy/zaproxy
Scanner de sécurité d'application web open-source pour la détection automatisée des vulnérabilités, les tests de pénétration manuels et les tests de…
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
 ashishb/android-security-awesome
Une collection de ressources liées à la sécurité Android
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 rizinorg/cutter
Plateforme de rétro-ingénierie gratuite et open source propulsée par rizin