
 #1
Outils pour l'examen des binaires et du code malveillant sans exécution (ex. désassembleurs, décompresseurs).
Recommandé par Kitploit
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
 skylot/jadx
Outil en ligne de commande et avec interface graphique pour décompiler les fichiers Android Dex et APK en code source Java lisible, avec décodage des…
 x64dbg/x64dbg
Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.
 werwolv/imhex
🔍 Un éditeur hexadécimal pour les rétro-ingénieurs, les programmeurs et les personnes qui tiennent à leur rétine lorsqu'ils travaillent à 3 heures…
 cloudflare/security-audit-skill
Une compétence d'agent de codage pour des audits de sécurité en plusieurs phases, avec des constats vérifiés indépendamment et lisibles par machine.
 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
 icsharpcode/ilspy
Décompilateur .NET avec prise en charge de la génération PDB, ReadyToRun, Metadata (&plus) - multiplateforme !
 analysis-tools-dev/static-analysis
Répertoire organisé d'outils d'analyse statique (SAST) et de linters pour langages de programmation, configurations, outils de build et CI, axé sur…
 mobsf/mobile-security-framework-mobsf
Framework de test de sécurité automatisé pour applications mobiles Android, iOS et Windows. Effectue une analyse statique et dynamique, une détection…
 ashishb/android-security-awesome
A collection of android security related resources
 gitleaks/gitleaks
Outil d'analyse statique open-source rapide pour détecter les secrets codés en dur comme les mots de passe, les clés API et les jetons dans les…
 rizinorg/cutter
Plateforme de rétro-ingénierie gratuite et open source propulsée par rizin
 ytisf/thezoo
Référentiel organisé d'échantillons de logiciels malveillants réels et de code source pour l'analyse et la recherche éducatives sur les malwares,…
 facebook/infer
Un analyseur statique pour Java, C, C++ et Objective-C
 owasp/mastg
Guide OWASP complet pour les tests de sécurité des applications mobiles, le reverse engineering et la vérification des faiblesses MASVS/MASWE via des…
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
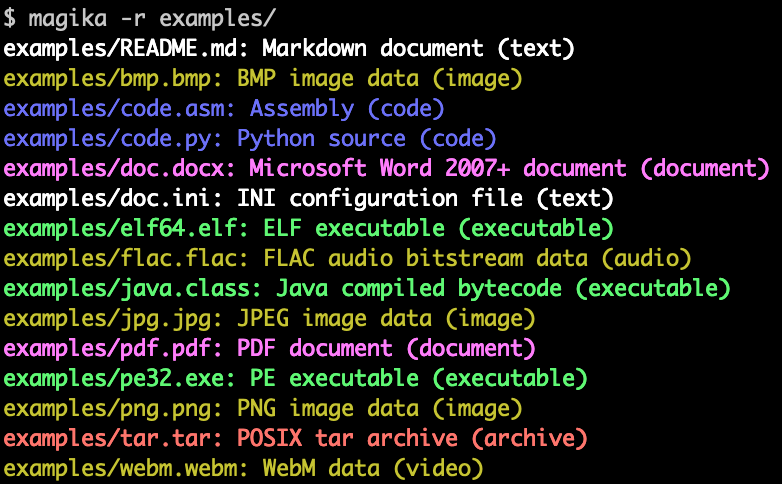 google/magika
Détection rapide et précise des types de contenu de fichiers alimentée par l'IA
 trailofbits/skills
Compétences de Trail of Bits Claude Code pour la recherche en sécurité, la détection de vulnérabilités et les workflows d'audit







