 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit
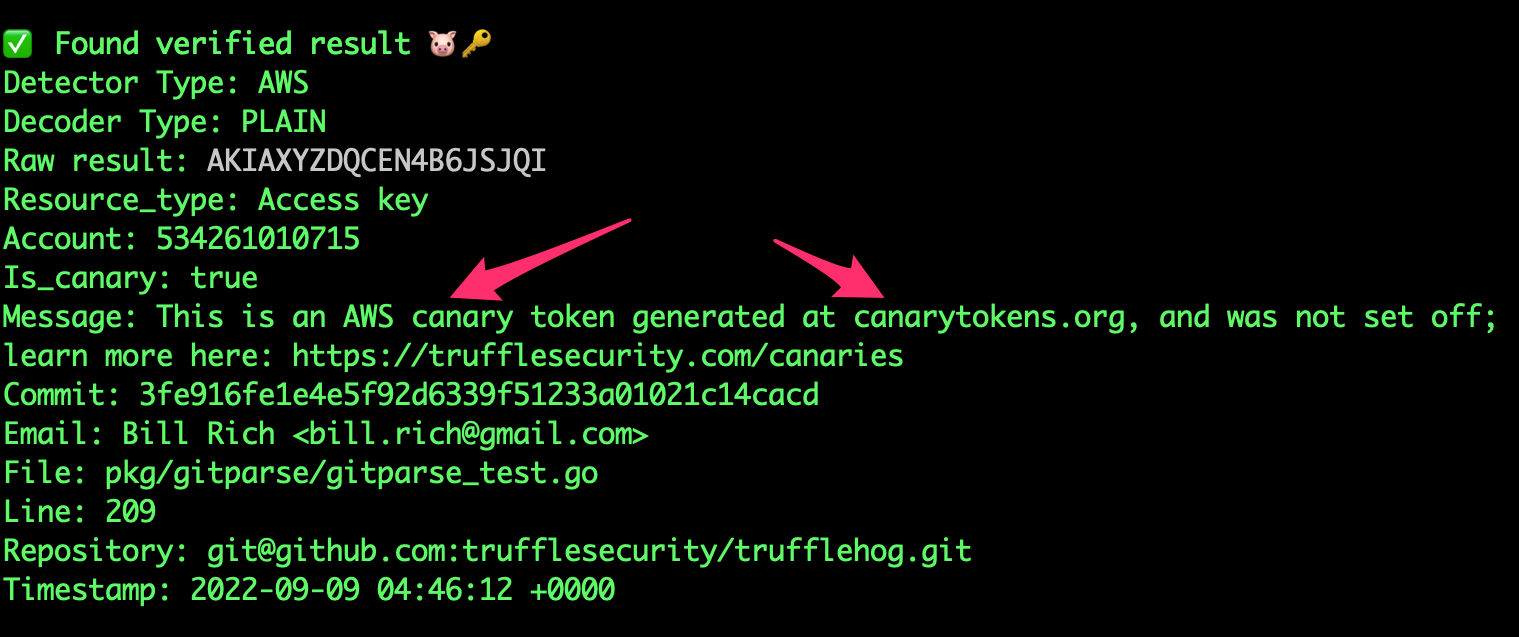
 trufflesecurity/trufflehog
Trouver, vérifier et analyser les identifiants divulgués
 gitleaks/gitleaks
Outil d'analyse statique open-source rapide pour détecter les secrets codés en dur comme les mots de passe, les clés API et les jetons dans les…
 aquasecurity/trivy
Trouvez des vulnérabilités, des erreurs de configuration, des secrets, des SBOM dans les conteneurs, Kubernetes, les dépôts de code, les clouds et…
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 semgrep/semgrep
Analyse statique légère pour de nombreux langages. Trouvez des variantes de bogues avec des motifs qui ressemblent à du code source.
 trailofbits/skills
Compétences de Trail of Bits Claude Code pour la recherche en sécurité, la détection de vulnérabilités et les workflows d'audit
 vercel-labs/deepsec
Scanner de vulnérabilités basé sur des agents pour les bases de code à grande échelle. Utilise des LLM pour trouver des problèmes de sécurité…
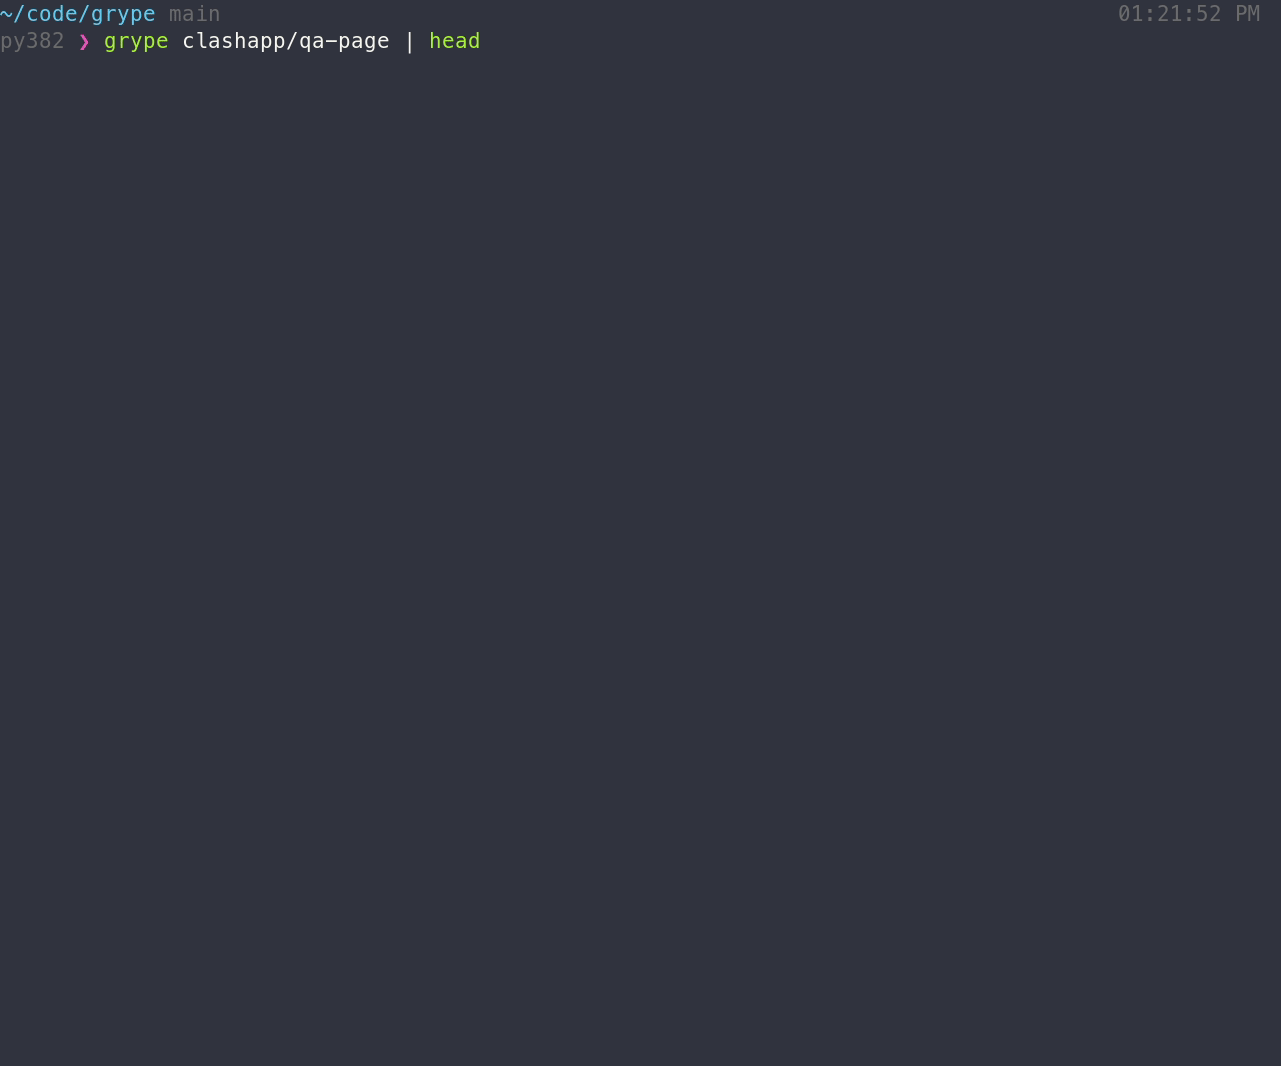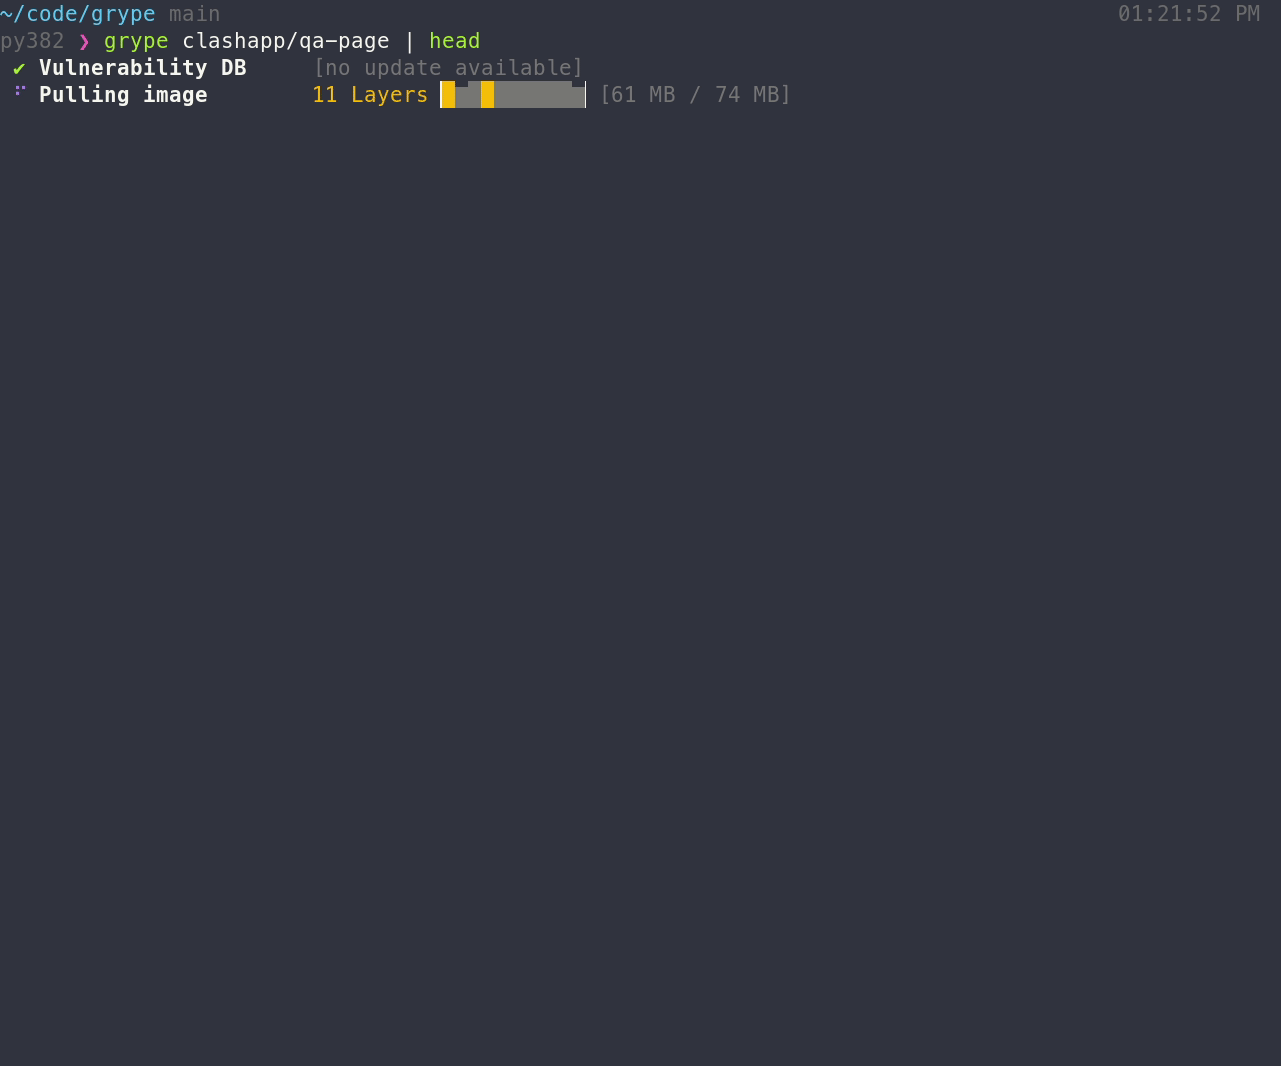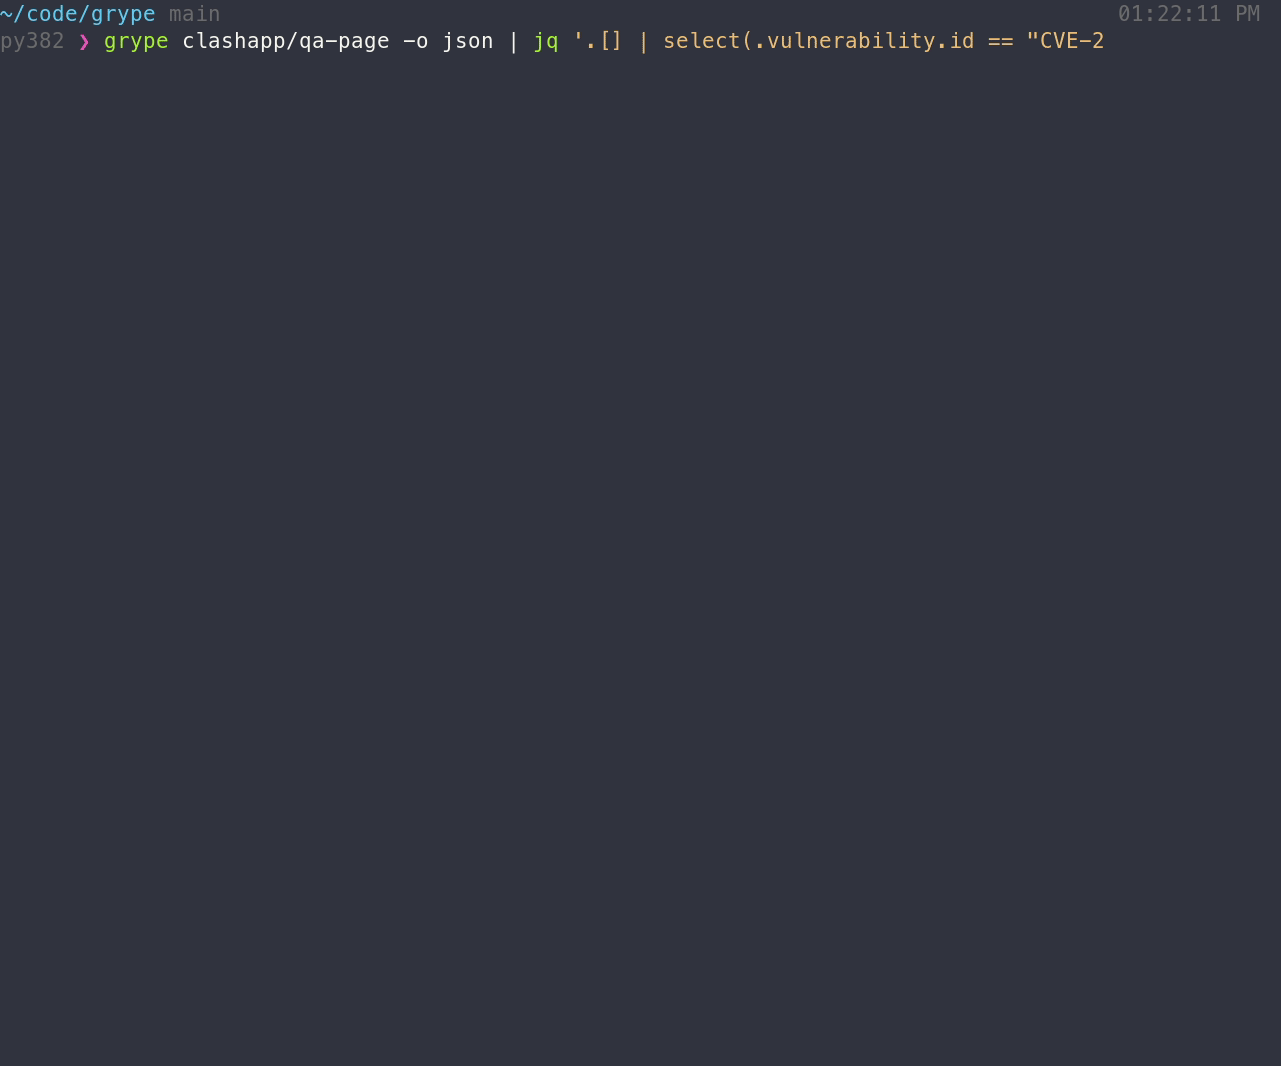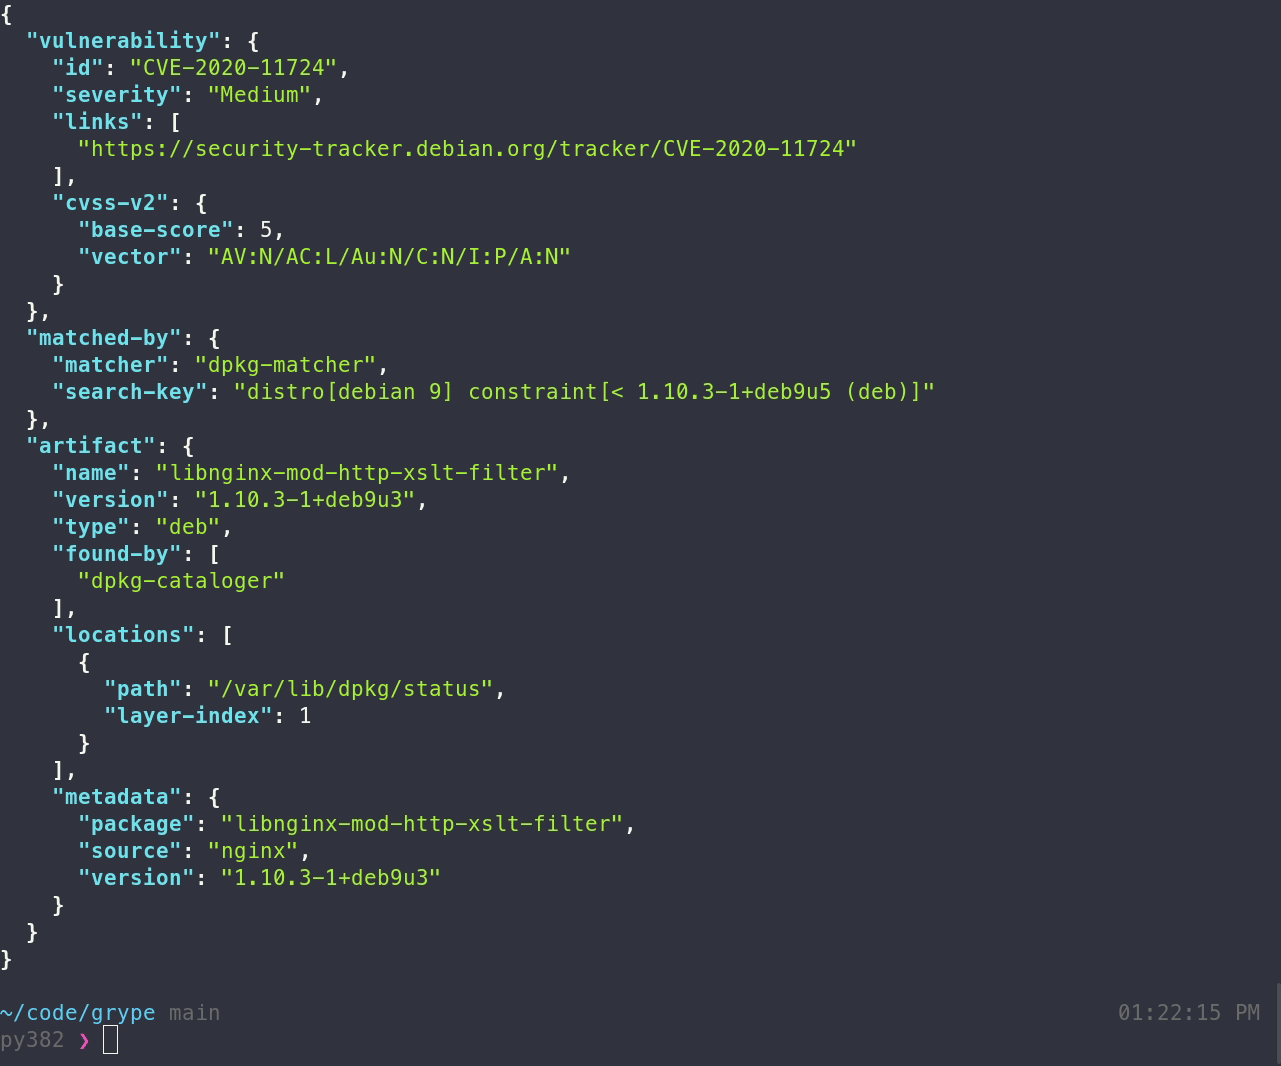 anchore/grype
Un scanner de vulnérabilités pour les images de conteneurs et les systèmes de fichiers
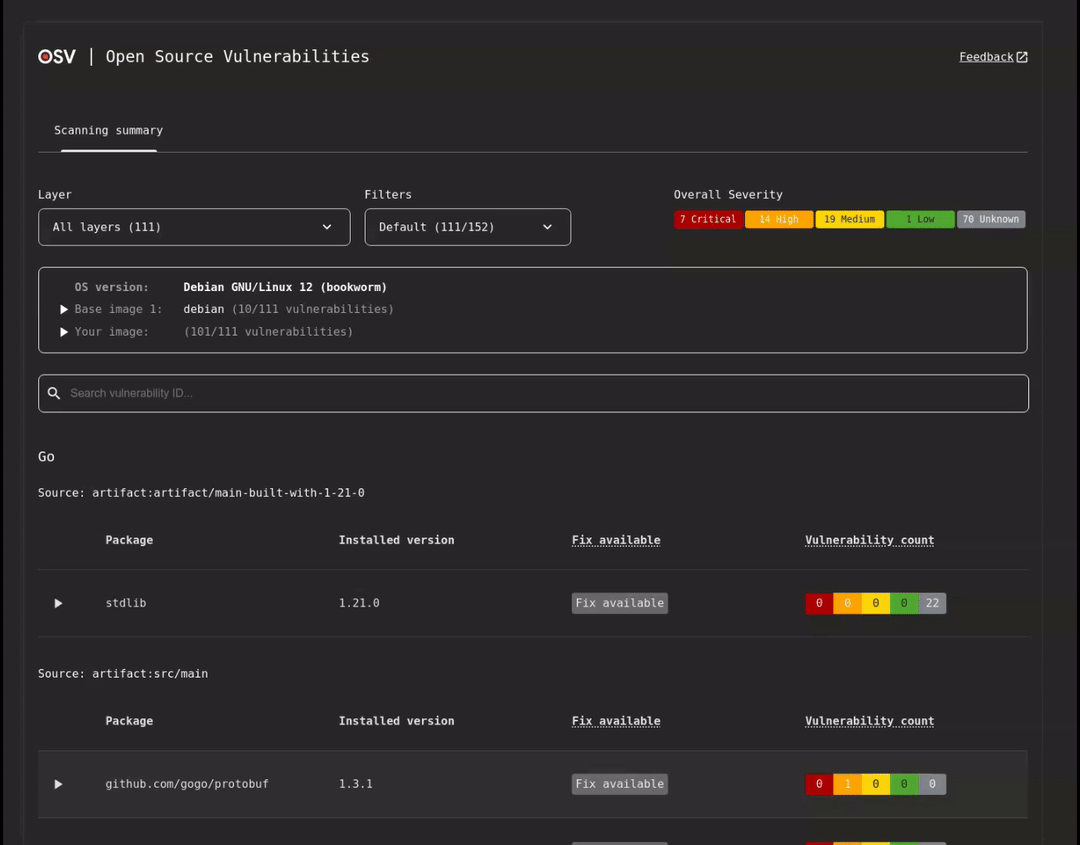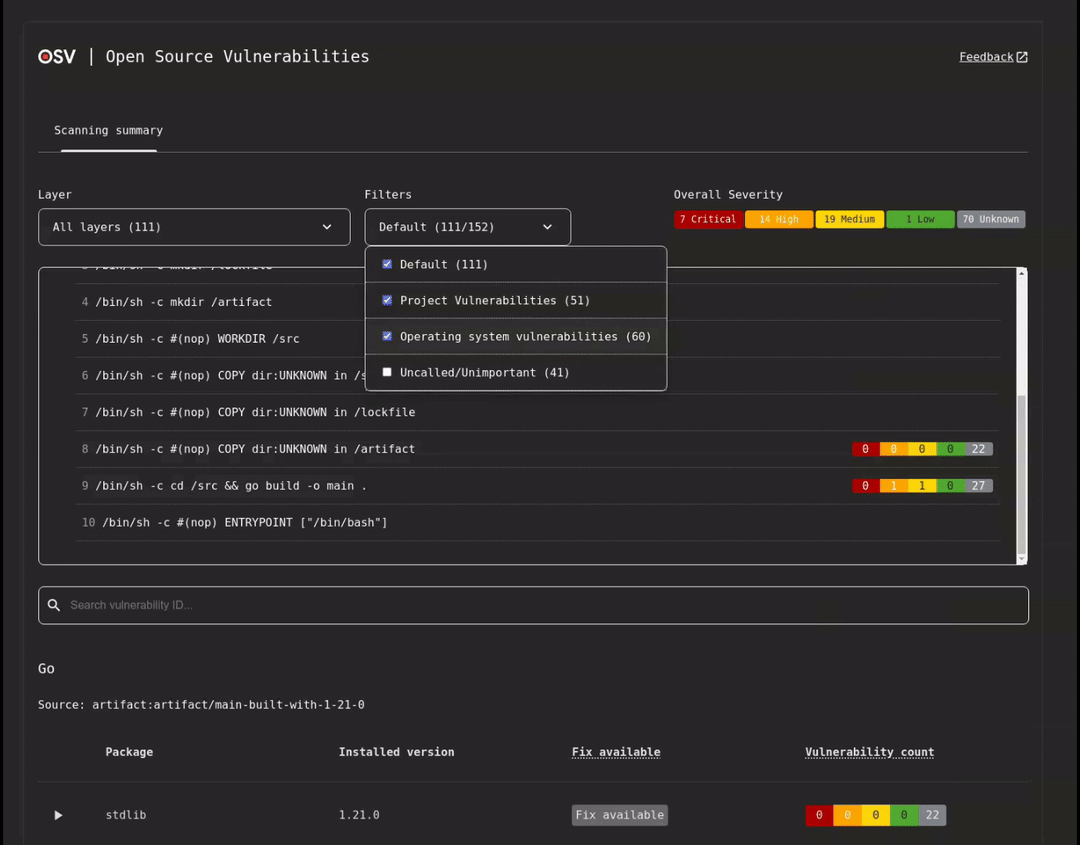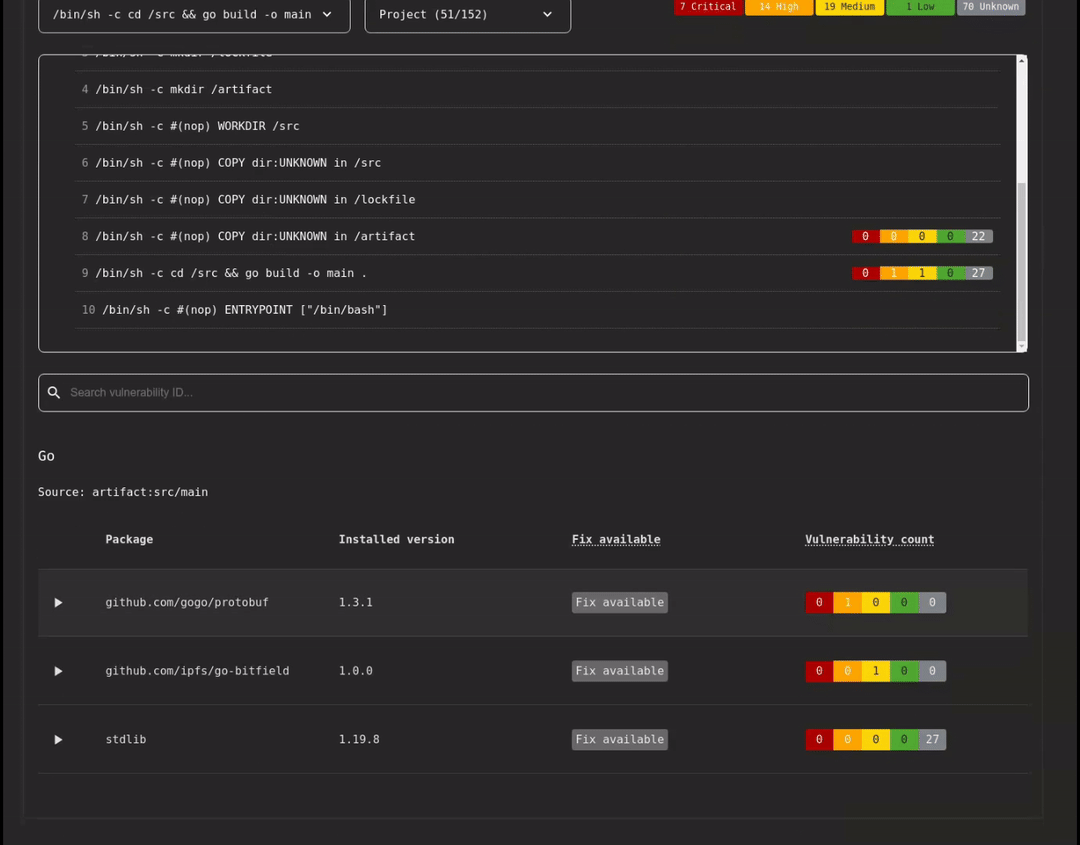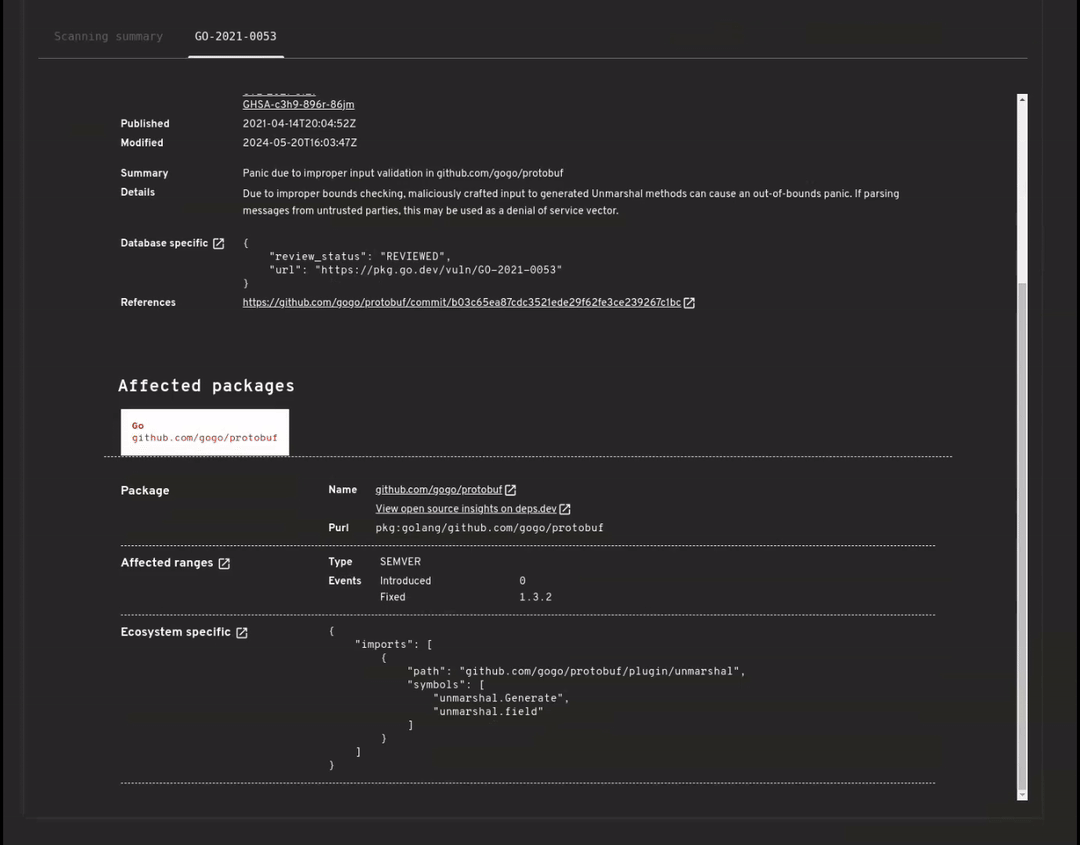
google/osv-scannerScanner de vulnérabilités écrit en Go qui utilise les données fournies par https://osv.dev
 anchore/syft
Outil CLI et bibliothèque pour générer une nomenclature logicielle à partir d'images de conteneurs et de systèmes de fichiers.
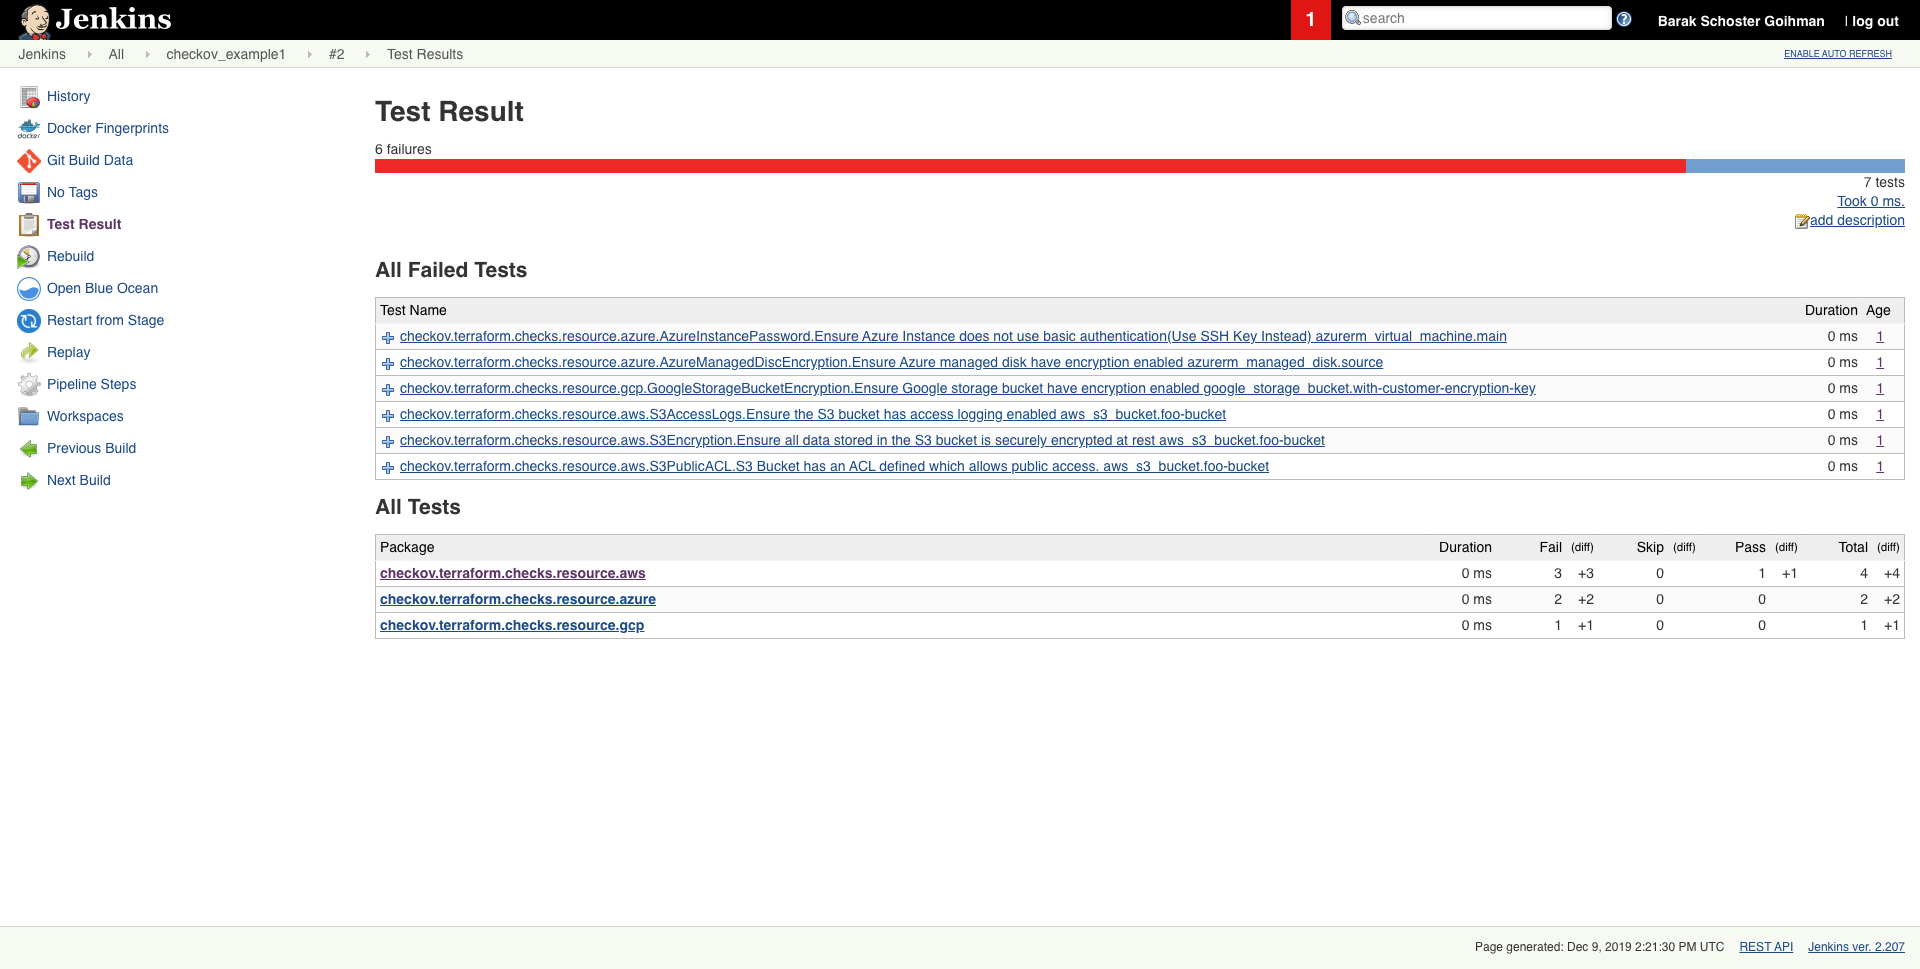 bridgecrewio/checkov
Outil d'analyse statique pour l'infrastructure en tant que code qui détecte les mauvaises configurations cloud, les vulnérabilités et les secrets…
 dependency-check/dependencycheck
OWASP dependency-check est un utilitaire d'analyse de composition logicielle qui détecte les vulnérabilités publiquement divulguées dans les…
 kyverno/kyverno
Appliquez la sécurité et la conformité sur les clusters Kubernetes via des contrôles d'admission, la mutation de ressources, des analyses en…
 github/advisory-database
Base de données de vulnérabilités de sécurité incluant les CVE et les avis de sécurité issus de GitHub dans le monde des logiciels open source.
 sigstore/cosign
Signature de code et transparence pour les conteneurs et les binaires
 snyk/cli
Snyk CLI analyse et surveille vos projets pour détecter les vulnérabilités de sécurité.
 ossf/scorecard
OpenSSF Scorecard - Security health metrics for Open Source
 microsoft/azurelinux
Hardened, Azure-optimized Linux distribution built from Fedora sources with RPM packaging, supply chain security, and declarative configuration for…