 #1
Outils automatisés pour la détection des failles courantes des applications web (ex. XSS, SQLi).
Recommandé par Kitploit
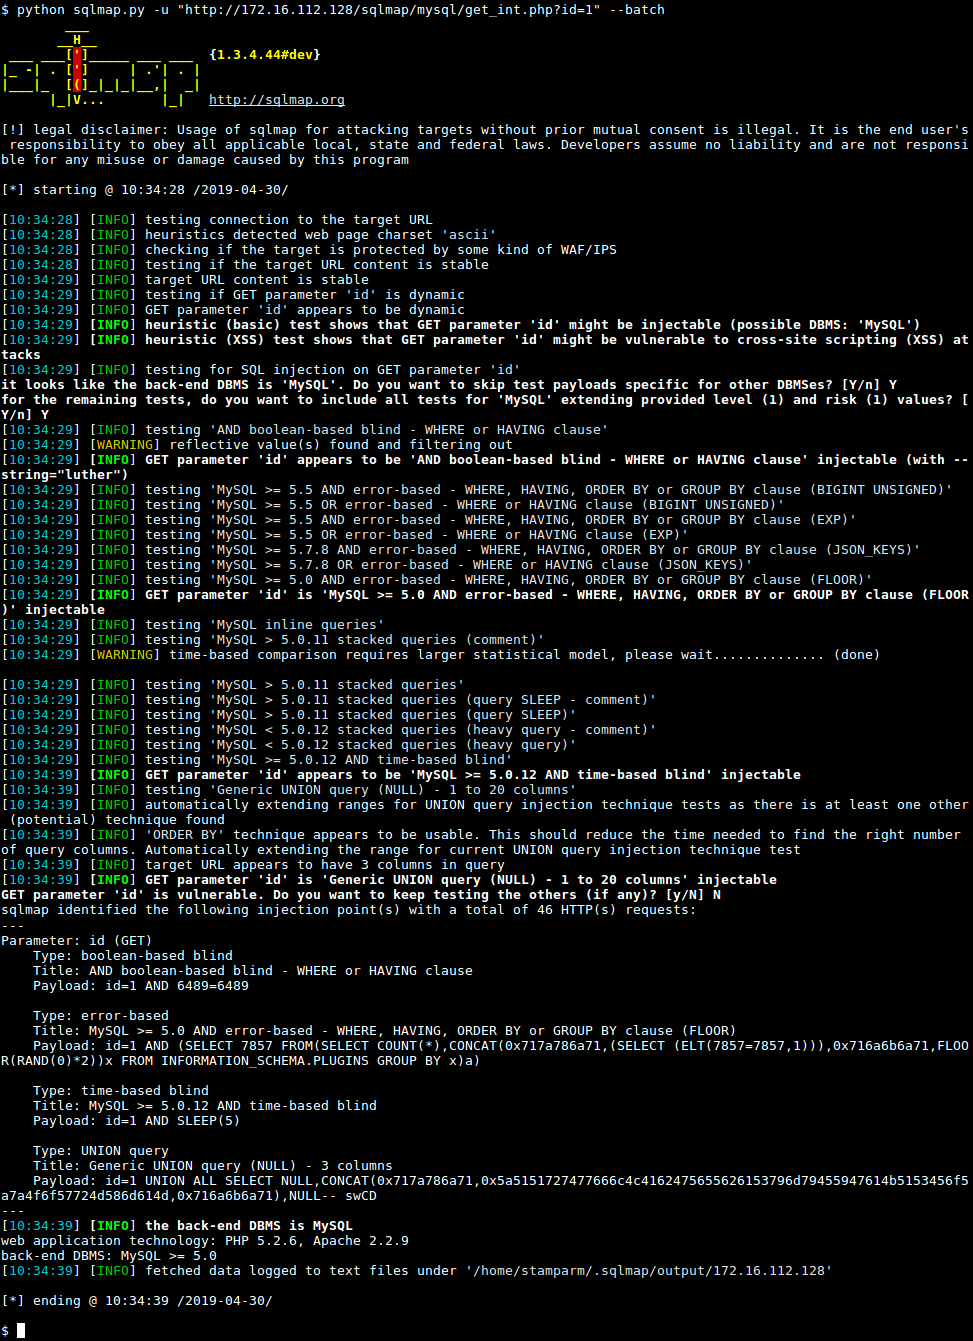
 sqlmapproject/sqlmap
Outil automatique d'injection SQL et de prise de contrôle de base de données
 projectdiscovery/nuclei
Fast YAML-based vulnerability scanner with template-driven detection engine for automated security testing across web apps, APIs, networks, DNS, and…
zaproxy/zaproxyScanner de sécurité d'application web open-source pour la détection automatisée des vulnérabilités, les tests de pénétration manuels et les tests de…
 projectdiscovery/nuclei-templates
Liste organisée par la communauté de modèles pour le moteur nuclei afin de détecter les vulnérabilités de sécurité.
 maurosoria/dirsearch
Scanner de chemins web
 projectdiscovery/katana
A next-generation crawling and spidering framework.
 1n3/sn1per
Plateforme automatisée de tests d'intrusion et de gestion de la surface d'attaque. Reconnaissance, scan, exploitation, rapport - plus de 600…
 ffuf/ffuf
Fuzzer web rapide écrit en Go.
 wpscanteam/wpscan
Scanner de sécurité WordPress qui détecte les vulnérabilités, énumère les plugins/thèmes/utilisateurs et vérifie les mots de passe faibles. S'intègre…
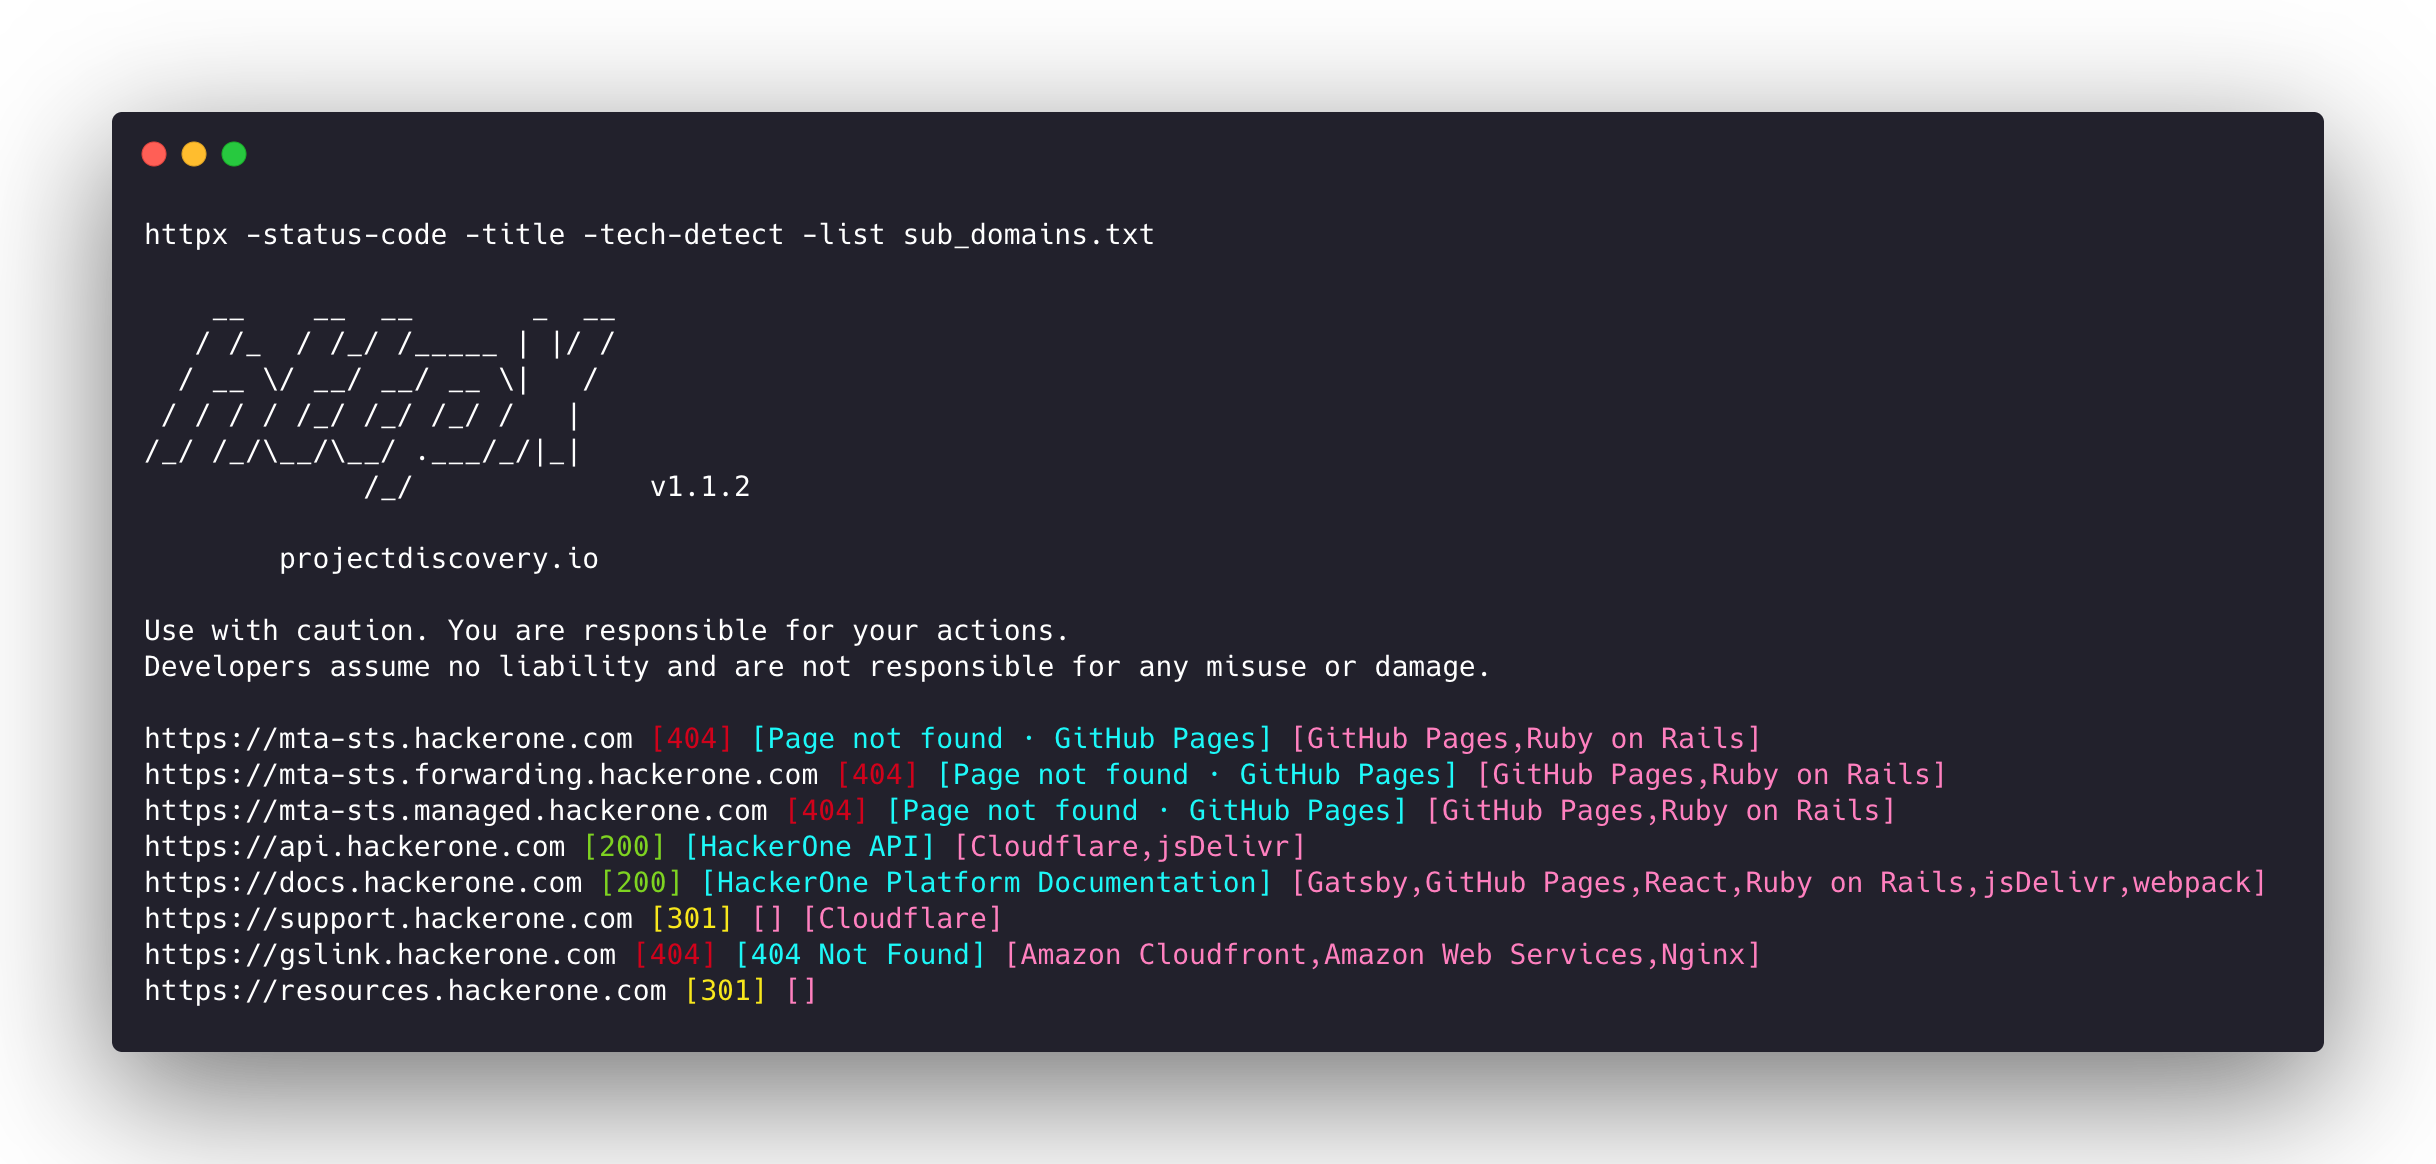 projectdiscovery/httpx
Fast, multi-probe HTTP toolkit for reconnaissance and information gathering. Probes TLS, CSP, headers, tech stack, and CDN. Supports matchers,…
 owasp/nettacker
Cadre de test d'intrusion automatisé - Scanner de vulnérabilités open-source - Gestion des vulnérabilités
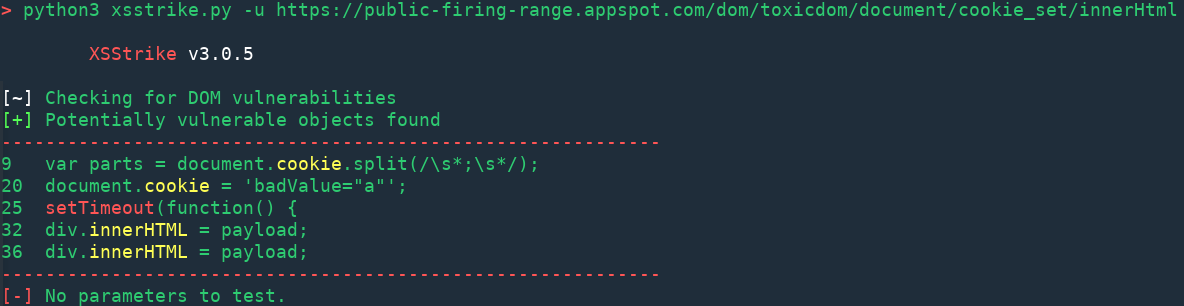 s0md3v/xsstrike
Le scanner XSS le plus avancé.
 sullo/nikto
Nikto scanner de serveur web
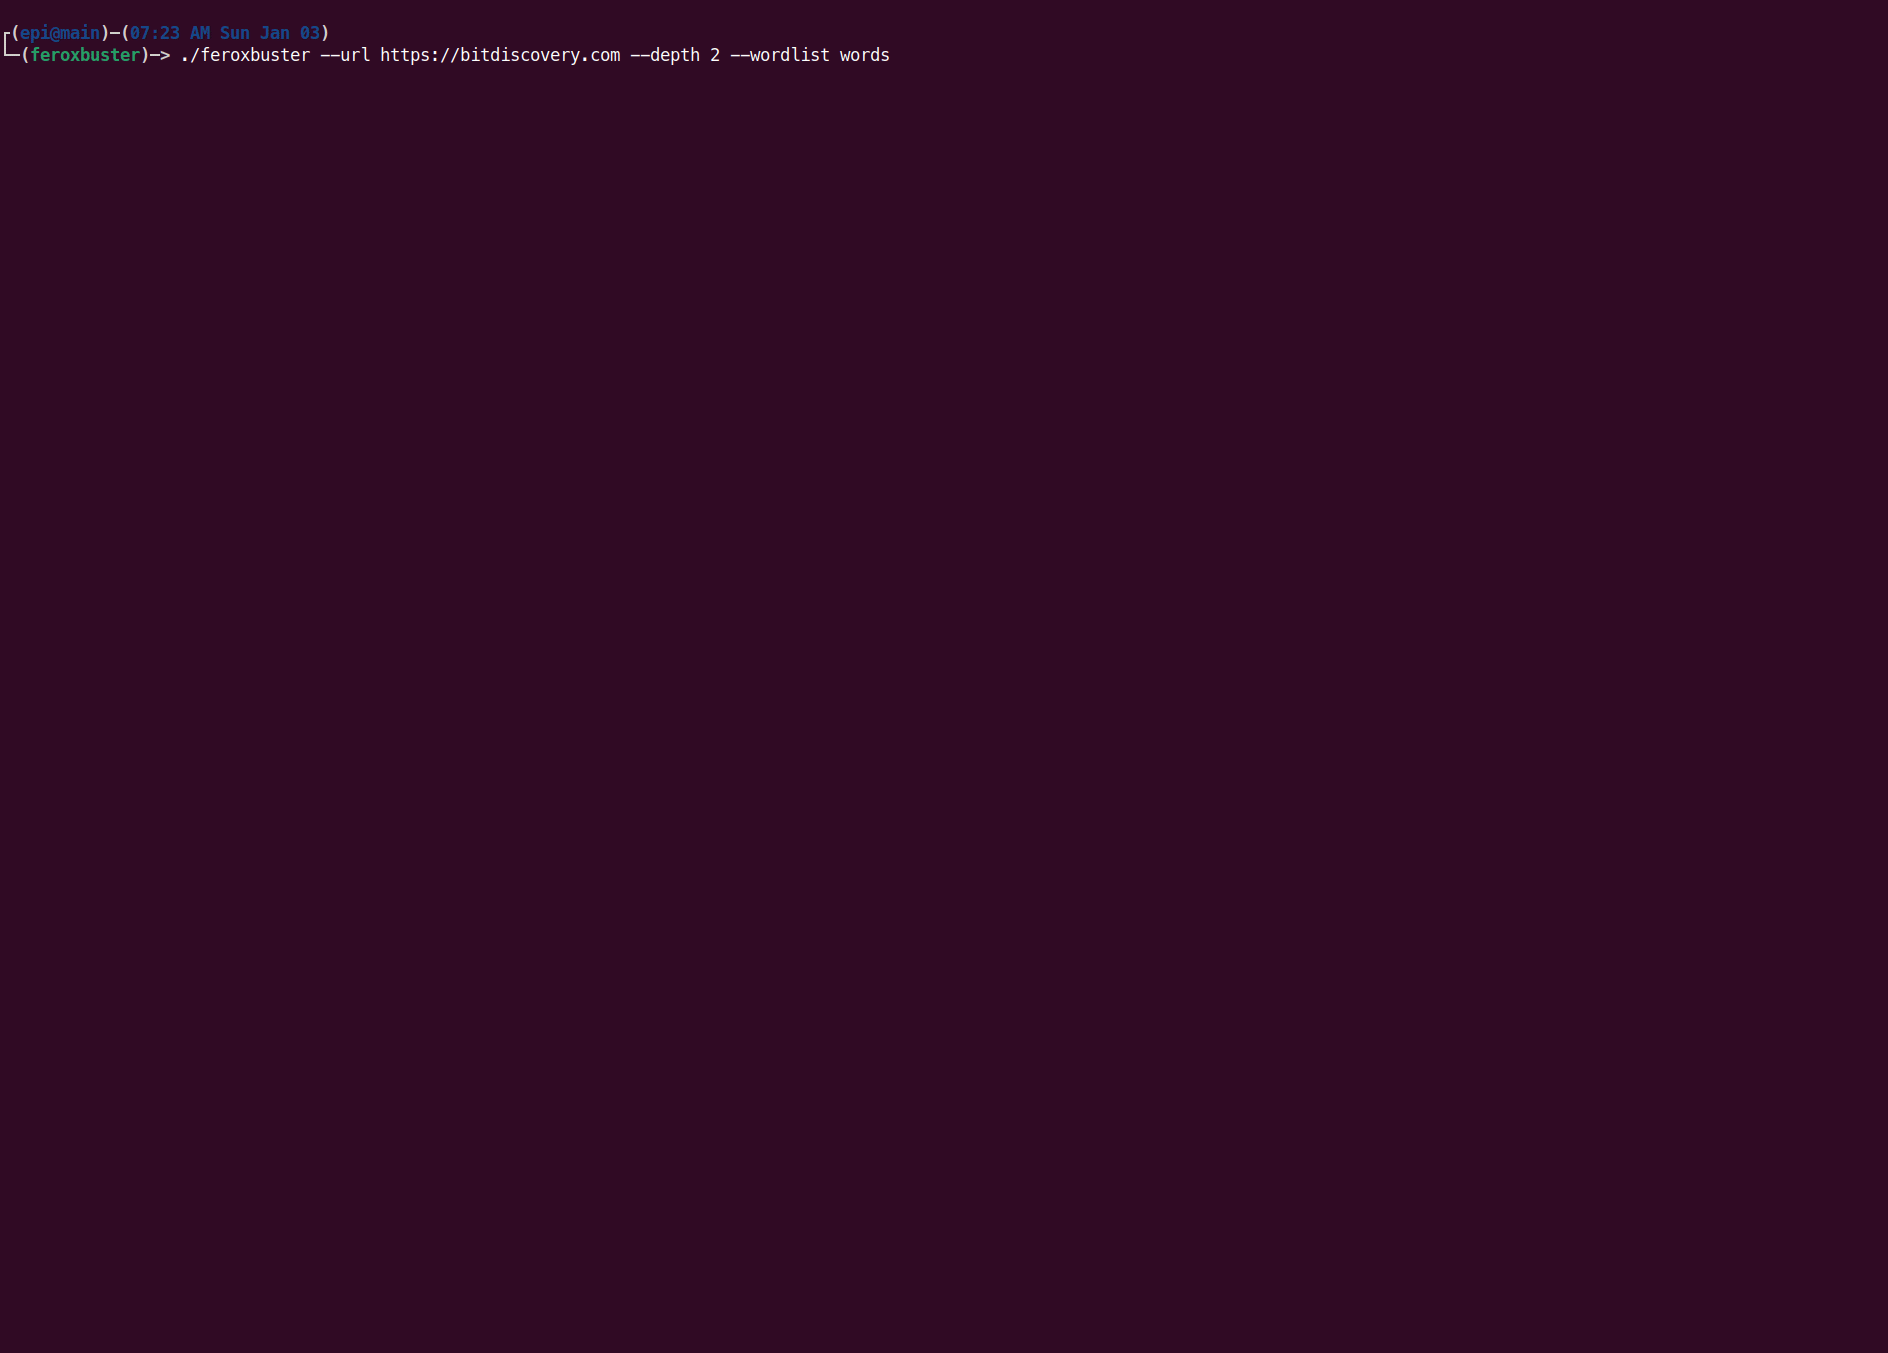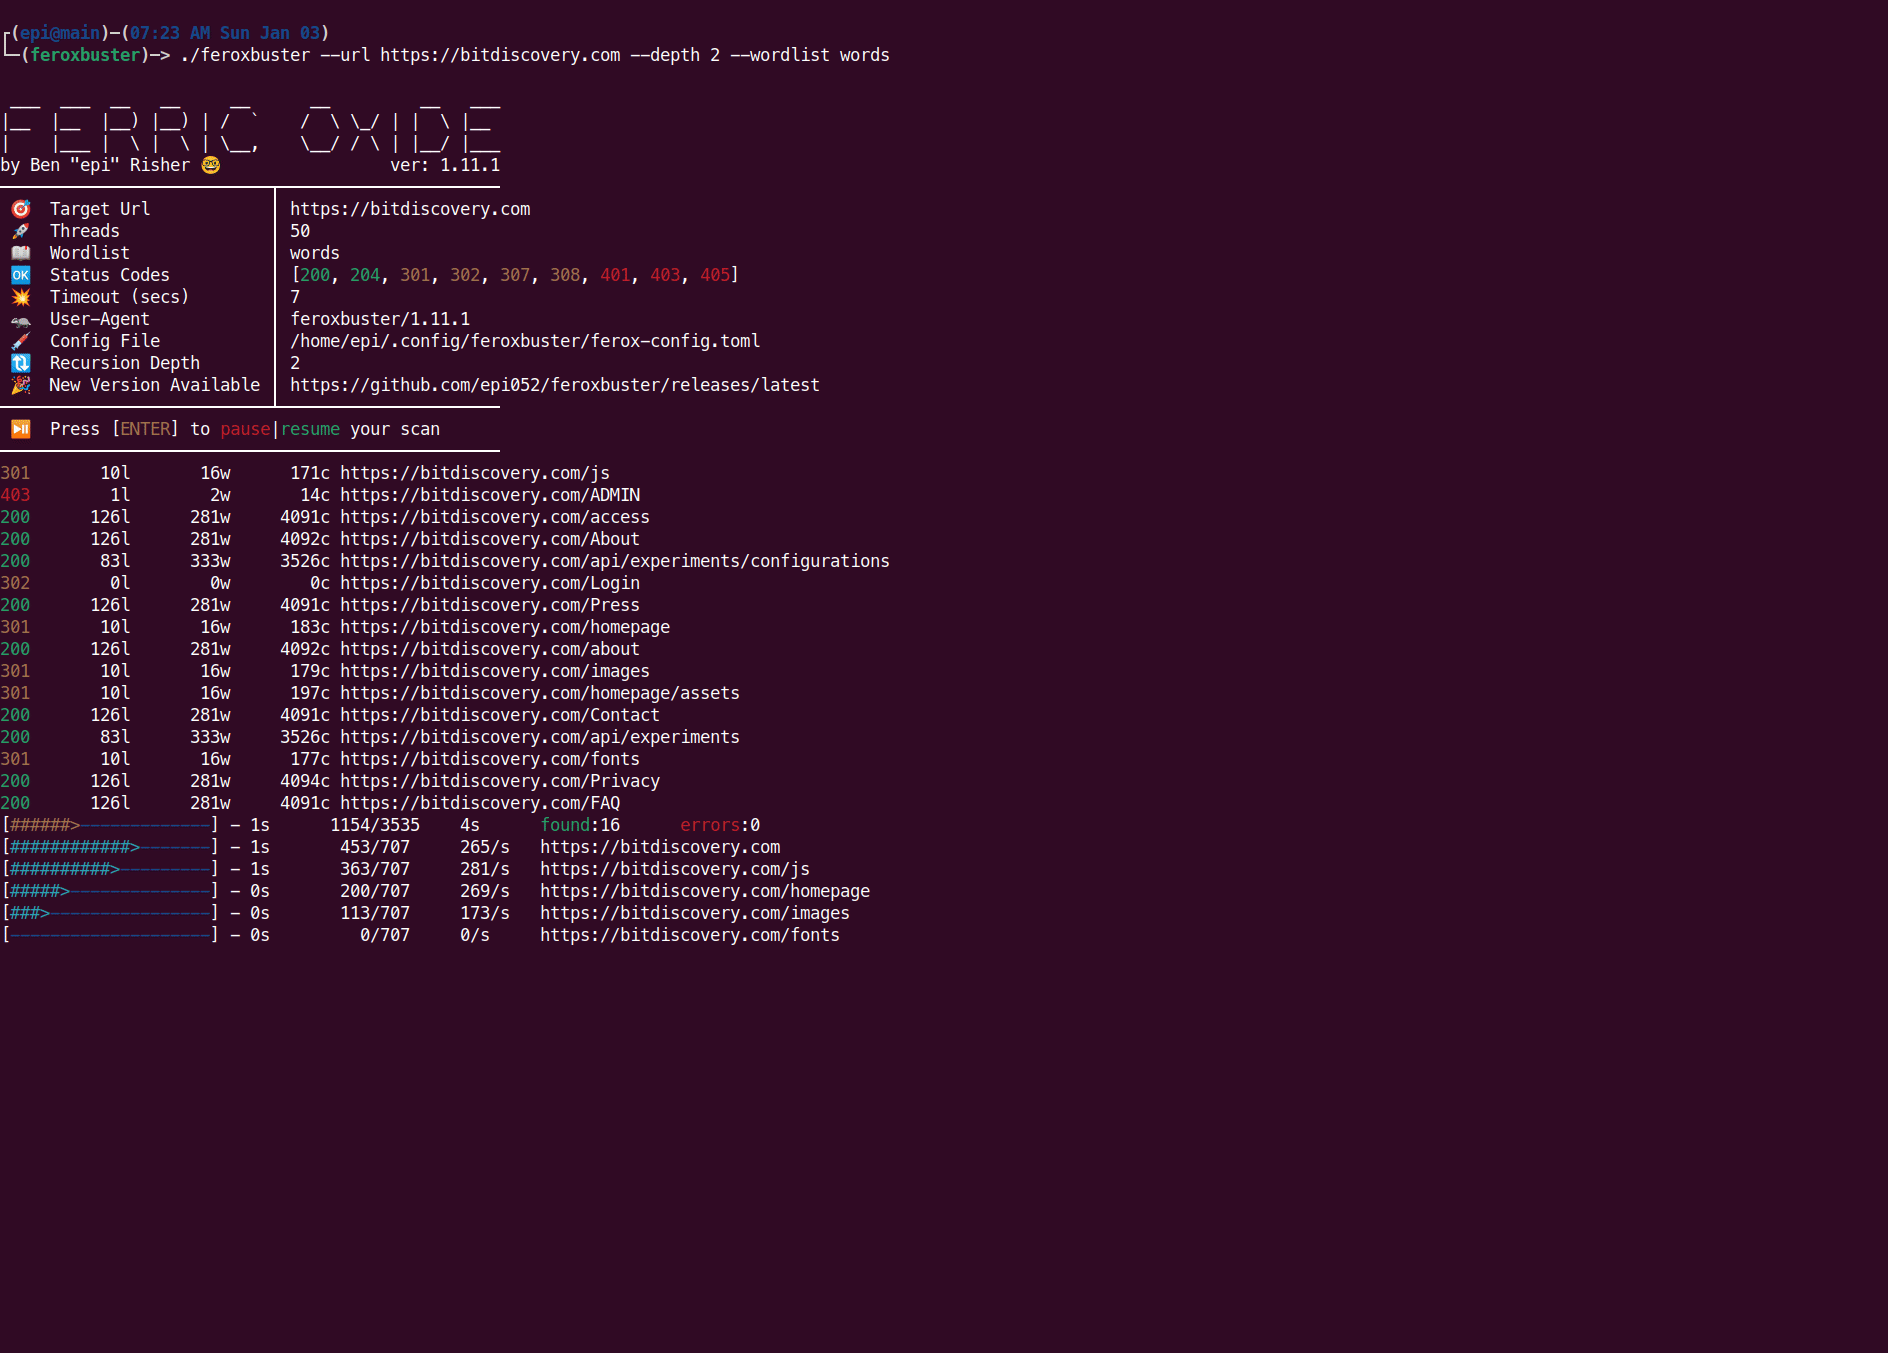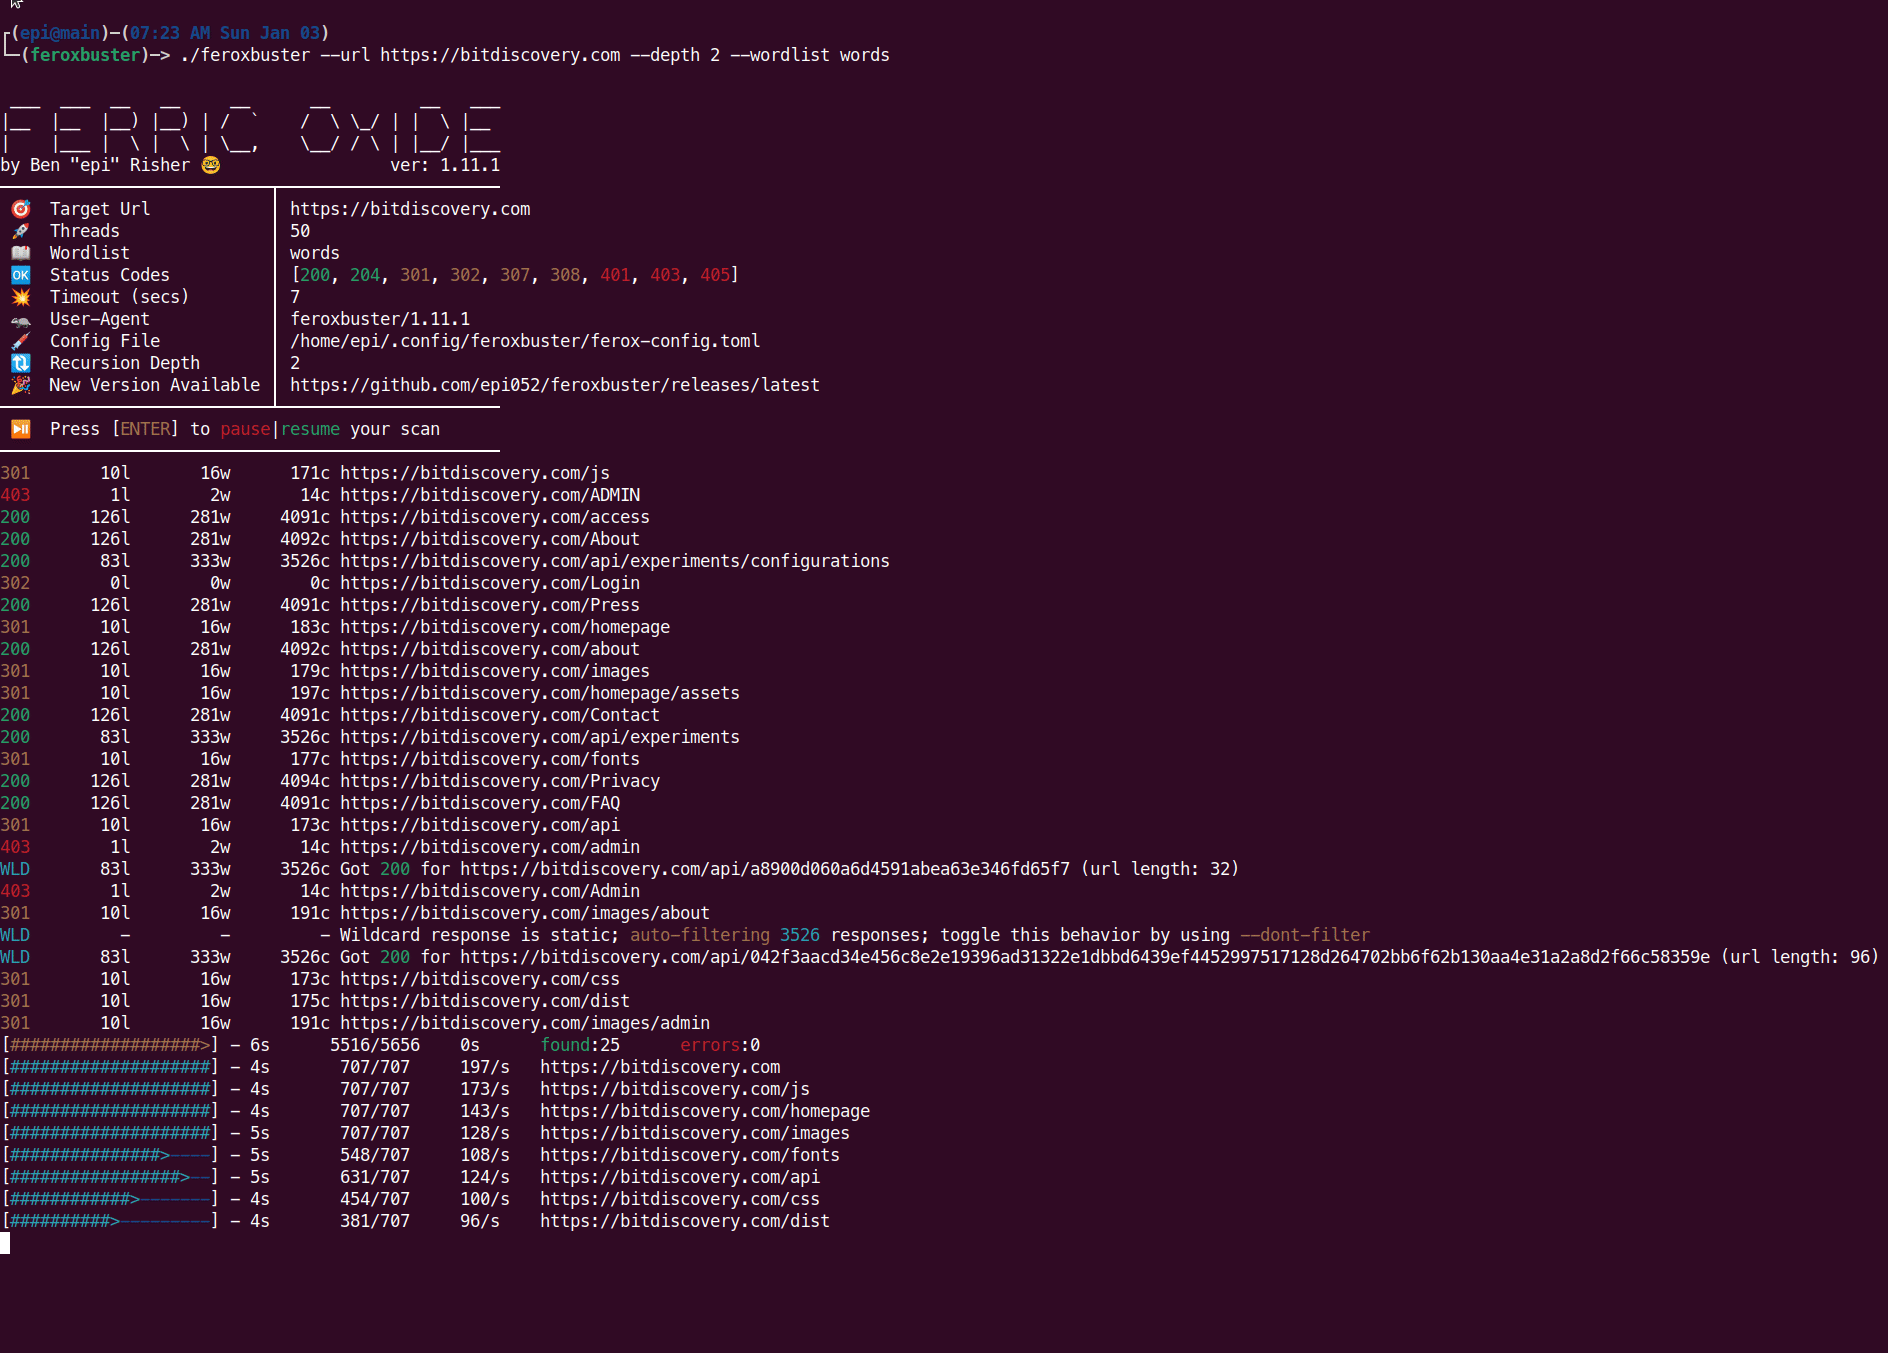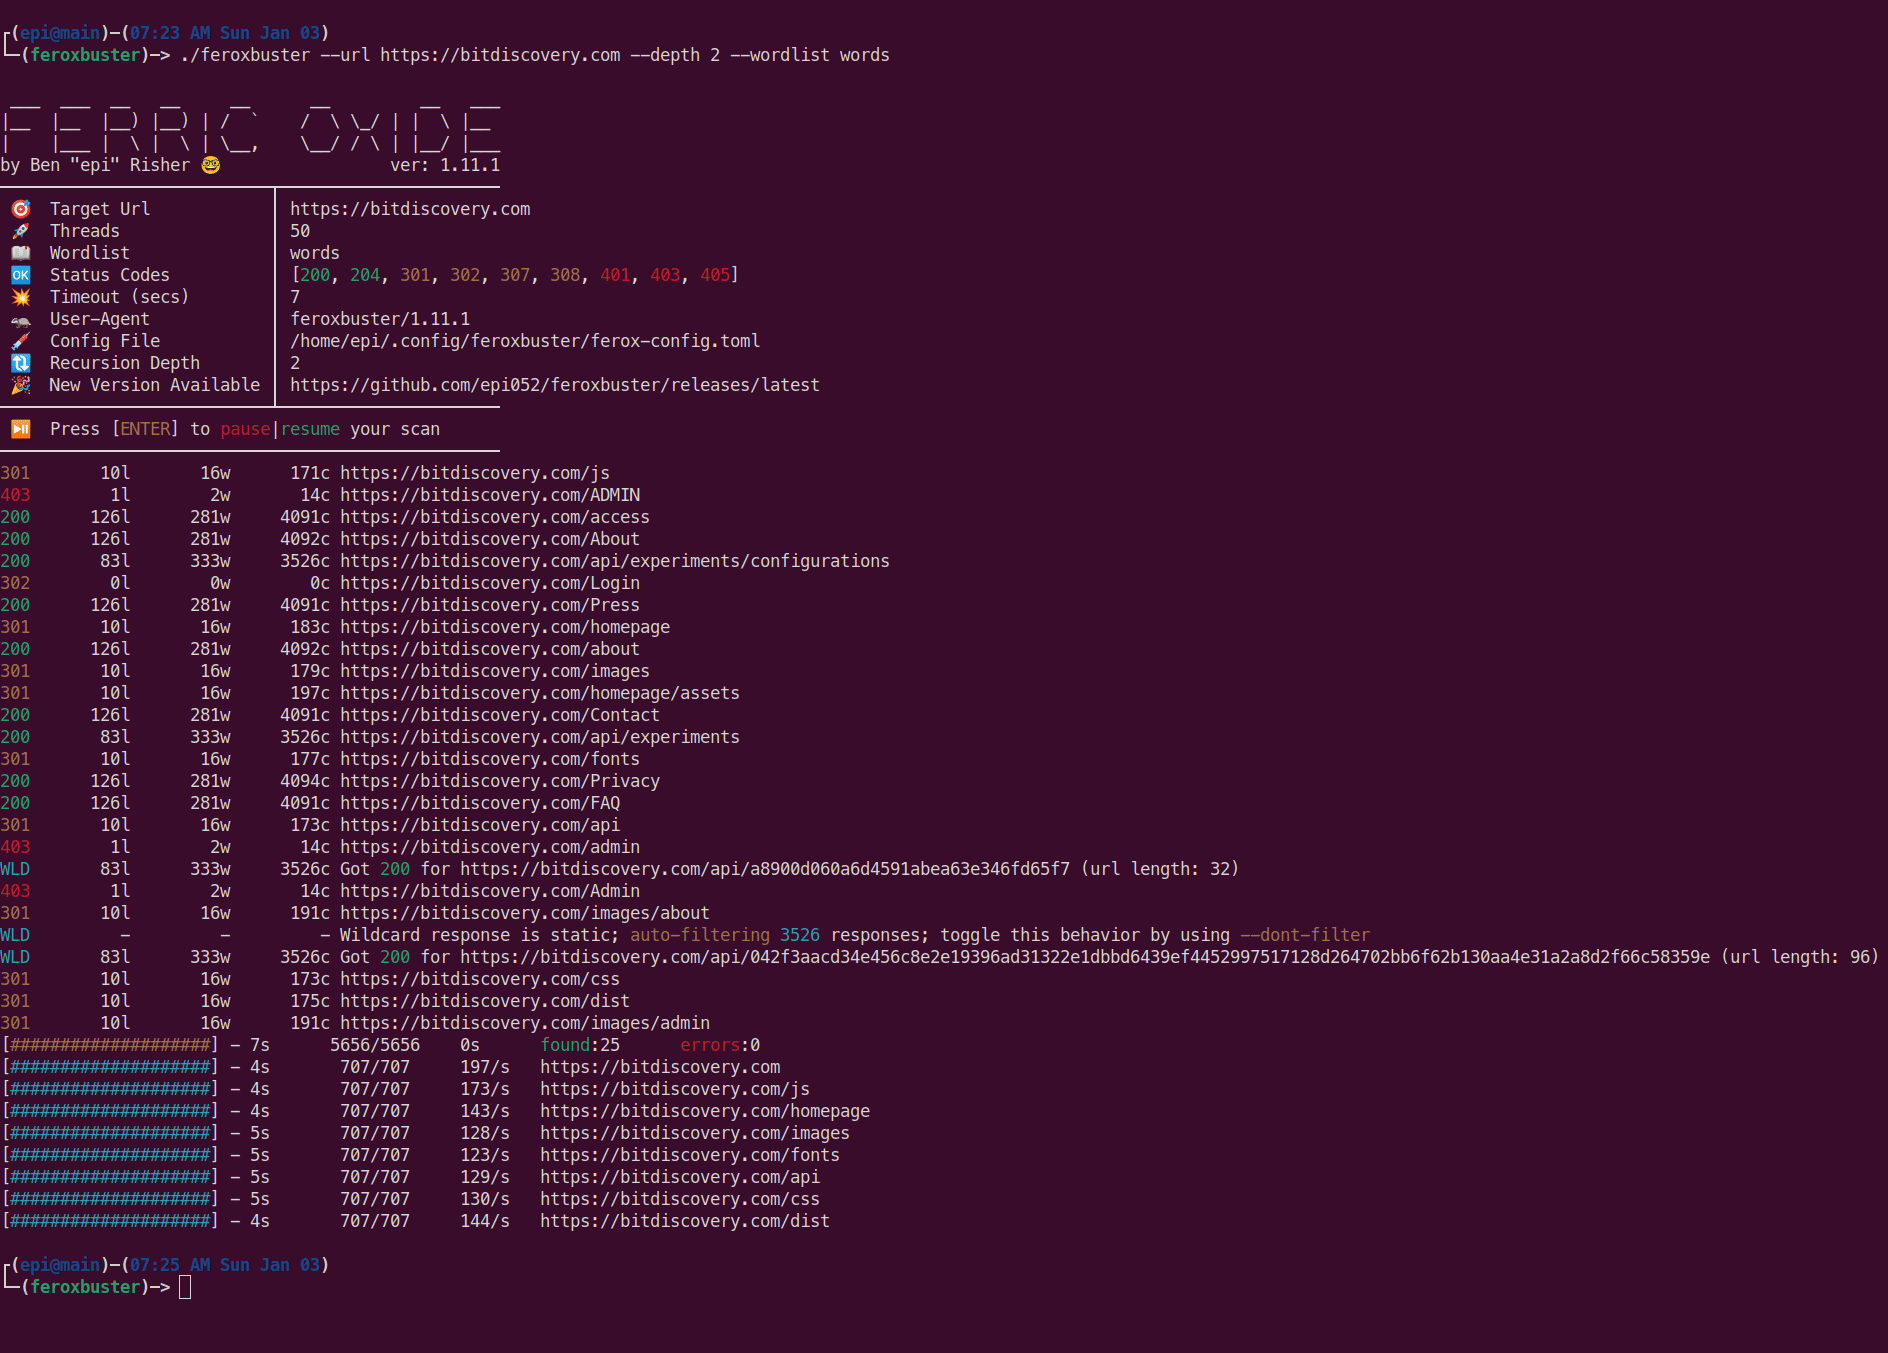 epi052/feroxbuster
Un outil de découverte de contenu récursif, rapide et simple, écrit en Rust.
 chaitin/xray
Un outil complet d'évaluation de sécurité développé en interne par 长亭, supportant le scan des problèmes de sécurité web courants et des poc…
 awarexone/agentic-bug-hunter
Kit de chasse aux bug bounty propulsé par l'IA, qui fonctionne avec ou sans abonnement.
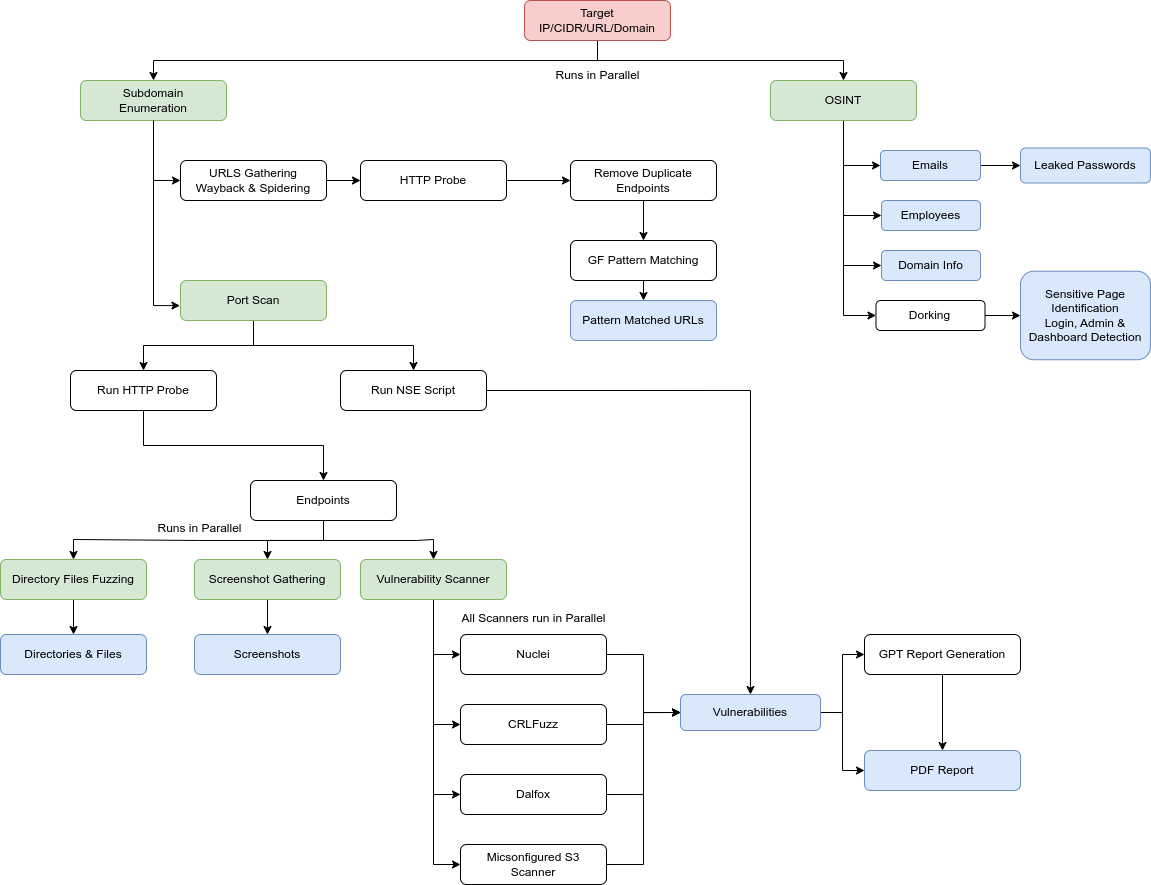 yogeshojha/rengine
reNgine est un cadre de reconnaissance automatisée pour les applications web, axé sur un processus de reconnaissance rationalisé hautement…
 hahwul/dalfox
Scanner XSS rapide avec analyse des paramètres, fingerprinting WAF et vérification DOM/AST. Prend en charge la détection XSS réfléchie, stockée et…