
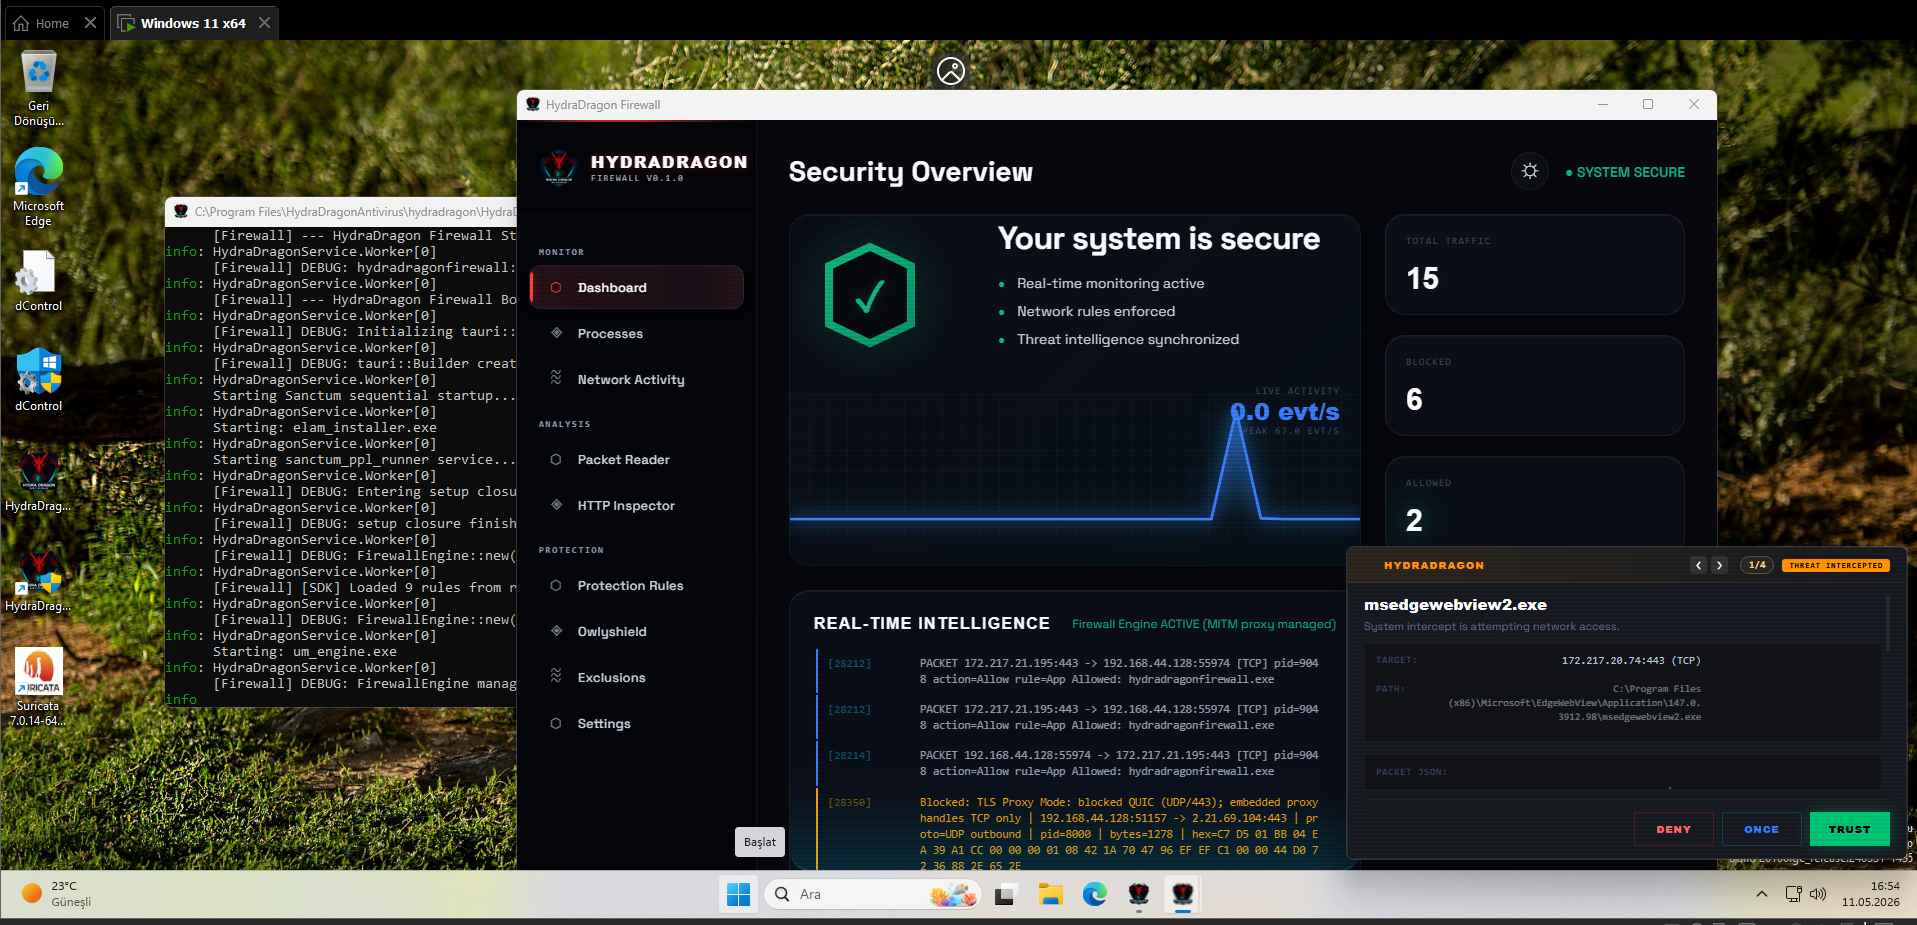
HydraDragonAntivirus openedr-v2-release-portable-9
Analyse dynamique et statique avec analyse malware en temps réel et antivirus pour Windows, incluant XDR open source (3 projets EDR), ClamAV, YARA-X, intelligence artificielle par apprentissage automatique, analyse comportementale, unpacker, désobfuscateur, décompilateur, signatures de sites web, Ghidra, Suricata, Sigma, protection basée sur le noyau et l'hyperviseur, et bien plus que vous ne pouvez imaginer.
Hydra Dragon Antivirus
AVERTISSEMENT : Documentation ici très obsolète, mais je la conserve à titre de référence.
Hormis les répertoires OpenEDR, MBRFilter, Sanctum, etc., les répertoires sont entièrement dépréciés pour des raisons de performance.
📚 Pour une documentation détaillée, des diagrammes d'architecture et des guides de composants, consultez notre Wiki du projet.
🎥 POC : https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
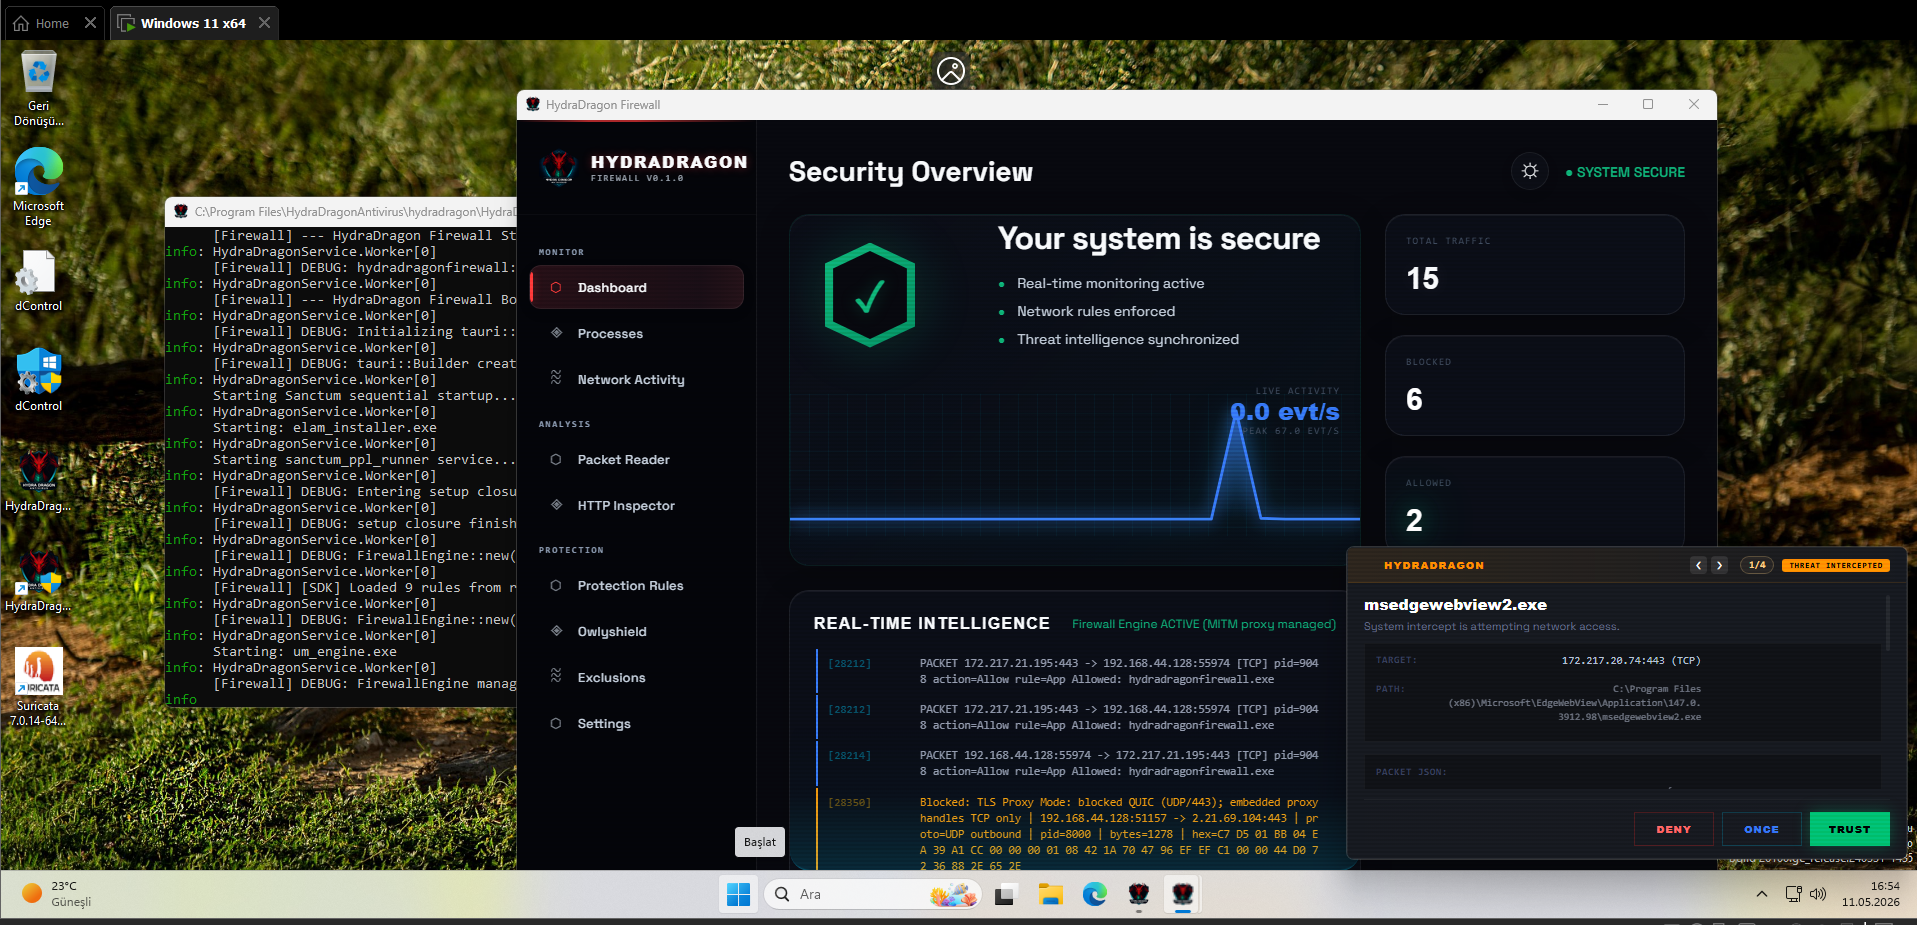
AVERTISSEMENT : DÉVELOPPEMENT ACTIF EN COURS
Ce projet n'est pas prêt pour la production. Des changements cassants, des bugs et des fonctionnalités incomplètes sont à prévoir.
⚠️ AVIS : Ce dépôt est strictement destiné aux ANALYSTES DE MALWARE EXPERTS et aux CHERCHEURS EN SÉCURITÉ. Il contient des composants système de bas niveau et des pilotes de sécurité expérimentaux qui nécessitent des connaissances professionnelles pour être manipulés en toute sécurité.
[!CAUTION]
🛑 RESPONSABILITÉ DE L'UTILISATEUR ET LIMITES DES GARDE-FOUS
HydraDragon est conçu pour protéger contre les menaces automatisées malveillantes, et non contre les erreurs humaines ou les modifications intentionnelles du système.
- Suppression manuelle : L'antivirus NE VOUS EMPÊCHERA PAS d'exécuter des commandes comme
rd C: /s /qou de supprimer manuellement vos propres fichiers. Il reconnaît que si vous (l'Administrateur) supprimez explicitement quelque chose, il s'agit d'une véritable erreur de l'utilisateur plutôt que d'une intrusion de malware. Le système est conçu pour permettre les décisions administratives intentionnelles sans interférence.- Mauvaise configuration des pilotes/système : Le logiciel ne protège pas contre l'installation manuelle de pilotes incompatibles ou de paramètres système incorrects. Un « Inaccessible Boot Device » ou d'autres défaillances système causées par des modifications manuelles du registre ou des expérimentations de pilotes ne sont PAS considérés comme un comportement de malware et ne sont pas bloqués.
- Nature expérimentale : Vous êtes responsable de toute perte de données ou instabilité système causée par l'utilisation de ce logiciel expérimental. Testez toujours d'abord dans une machine virtuelle (VM).
POC
- 🧹 Essayez le moteur : Multron Win Cleaner analyse désormais avec notre moteur (serveur VirusKov / Multron), vous pouvez donc y tester les détections HydraDragon.
- 📺 Vidéo de preuve de concept (POC) : https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
- ⚠️ Démo GitHub Pages : https://hydradragonantivirus.github.io/HydraDragonAntivirus/
(Remarque : le déploiement GitHub Pages est obsolète et actuellement hors service. Le backend du serveur Multron, le tableau de bord, les protocoles WebSocket et les moteurs de détection sont en développement actif et rapide et mis à jour en permanence, ce qui désynchronise le site statique GitHub Pages.)
Signatures d'analyste
Les signatures d'analyste utilisées par le serveur VirusKov / Multron (analyst_signatures/ : règles HydraDragonSig, YARA et ClamAV écrites lors de l'analyse manuelle) ne sont pas publiées dans ce dépôt pour le moment. Elles changent constamment au fil de l'analyse de nouveaux échantillons, si bien qu'un instantané public serait obsolète presque immédiatement.
Si vous en avez besoin, demandez-les (voir Contact) et nous vous enverrons une copie telle qu'elle est à ce moment-là, en sachant qu'il ne s'agira pas de la version actuelle.
Projet d'un seul homme
- HydraDragon est un projet antivirus/EDR open source indépendant de trois ans, développé principalement par un seul développeur.
TODO
- Ajouter HydraDragonIDE au projet (analyseur statique).
- Supprimer Npcap, qui n'est pas vraiment open source, et le remplacer par une compilation Suricata personnalisée.
À propos des fonctionnalités du projet
- Je disais cela il y a environ un mois : REMARQUE : ce projet devient bien plus complexe que vous ne le pensez, j'ai donc basculé sur Android pour rejoindre AV-Test et devenir le premier antivirus open source à participer à des tests professionnels : https://github.com/HydraDragonAntivirus/HydraDragonAV-Mobile
- Puis cette MISE À JOUR : je prévoyais de n'utiliser que les meilleures signatures et de supprimer beaucoup d'antivirus basés sur l'analyse dynamique au profit d'Owlyshield + OpenEDR + Firewall uniquement, car dans le monde réel nous devons nous concentrer sur la protection en temps réel sans signatures lourdes.
- Cela va donc être une tâche très complexe, encore une fois. Bonne chance à moi.
Compatibilité avec les PC
- Prise en charge des plateformes : ce projet est strictement réservé à Windows x86-64 uniquement. aarch64 et les autres architectures ne sont pas prises en charge.
- Avis de compatibilité avec les systèmes Windows (Sanctum / Alt Syscalls) :
[!WARNING] Windows 10 et Windows 11 23H2 ne sont PAS compatibles avec le pilote noyau de Sanctum !
Les Alt Syscalls et le moniteur noyau de Sanctum reposent sur des structures et offsets internes du noyau Windows (0x1d8,0x7d0,0x77,PspServiceDescriptorGroupTable) qui sont strictement codés en dur pour Windows 11 24H2 (Build 26100+).
Windows 10 (toutes builds) et Windows 11 23H2 / 22H2 (Build 22621/22631) ne disposent pas de ces offsets et structures de dispatch exacts. Exécuter les composants noyau de Sanctum sur ces builds antérieures entraînera des erreurs de non-prise en charge ou des plantages du noyau. Windows 11 24H2 est strictement requis.