
 #1
Outils pour le contournement des systèmes de détection et de prévention d'intrusions (IDS/IPS) et des contrôles de sécurité réseau.
Recommandé par Kitploit

 rapid7/metasploit-framework
Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…
 enaqx/awesome-pentest
Une collection de ressources et d'outils de tests d'intrusion incontournables
 nmap/nmap
Outil de découverte réseau et d'audit de sécurité haute performance avec balayage de ports avancé, détection d'OS, détection de version de services,…
 chaitin/safeline
WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec…
 matrixtm/mhddos
Meilleur script d'attaque DDoS Python3, (Cyber / DDos) Attaque avec 56 méthodes
secdev/scapyBibliothèque interactive de manipulation de paquets basée sur Python pour forger, décoder, envoyer, capturer et analyser des paquets réseau sur une…
 bettercap/bettercap
Le couteau suisse pour la reconnaissance de réseaux 802.11, BLE, HID, CAN-bus, IPv4 et IPv6 et les attaques MITM.
 bishopfox/sliver
Cadre d'émulation d'adversaire
 crowdsecurity/crowdsec
Moteur open-source IDS/IPS et WAF qui analyse les logs et les requêtes HTTP pour détecter et bloquer les IP malveillantes, en s'appuyant sur une…
 jpillora/chisel
Tunnel TCP/UDP rapide sur HTTP avec chiffrement SSH, prenant en charge le forwarding de port inversé, le proxy SOCKS5 et l'authentification client…
 bunkerity/bunkerweb
🛡️ Pare-feu d'application Web (WAF) open source et natif du cloud
 rofl0r/proxychains-ng
proxychains ng (nouvelle génération) — un préchargeur qui intercepte les appels aux sockets dans les programmes liés dynamiquement et les redirige à…
 yarrick/iodine
Tunnélisez des données IPv4 à travers des serveurs DNS pour contourner les restrictions de pare-feu et fournir un accès réseau furtif pour les tests…
 opnsense/core
Interface graphique OPNsense, API et backend système
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
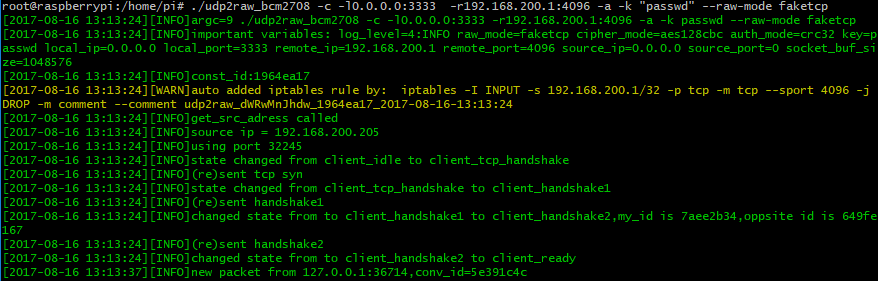 wangyu-/udp2raw
Un tunnel qui transforme le trafic UDP en trafic UDP/FakeTCP/ICMP chiffré en utilisant Raw Socket, vous aide à contourner les pare-feu UDP (ou…
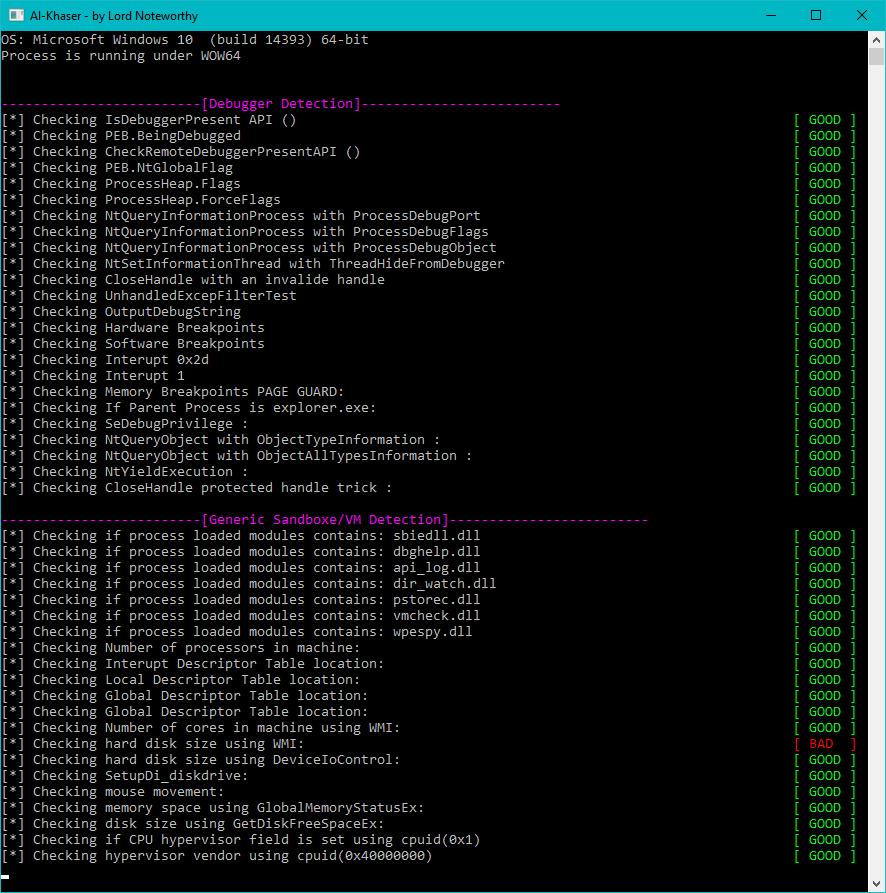 ayoubfaouzi/al-khaser
Techniques malveillantes publiques utilisées dans la nature : Virtual Machine, Emulation, Debuggers, Sandbox detection.
 ultrafunkamsterdam/nodriver
Successeur d'Undetected-Chromedriver. Fournissant un framework ultra-rapide pour l'automatisation web, le web scraping, les bots et toute autre idée…





