
 #1
Outils et bibliothèques pour l'automatisation des tâches de sécurité, des flux de travail et le développement d'outils personnalisés.
Recommandé par Kitploit

 completetech-security/netscaler-cve-2026-19490-check
Vérificateur hors ligne de preuves pour NetScaler ADC / Gateway concernant CVE-2026-19490. Preuves de firmware et de configuration signalées. Python…
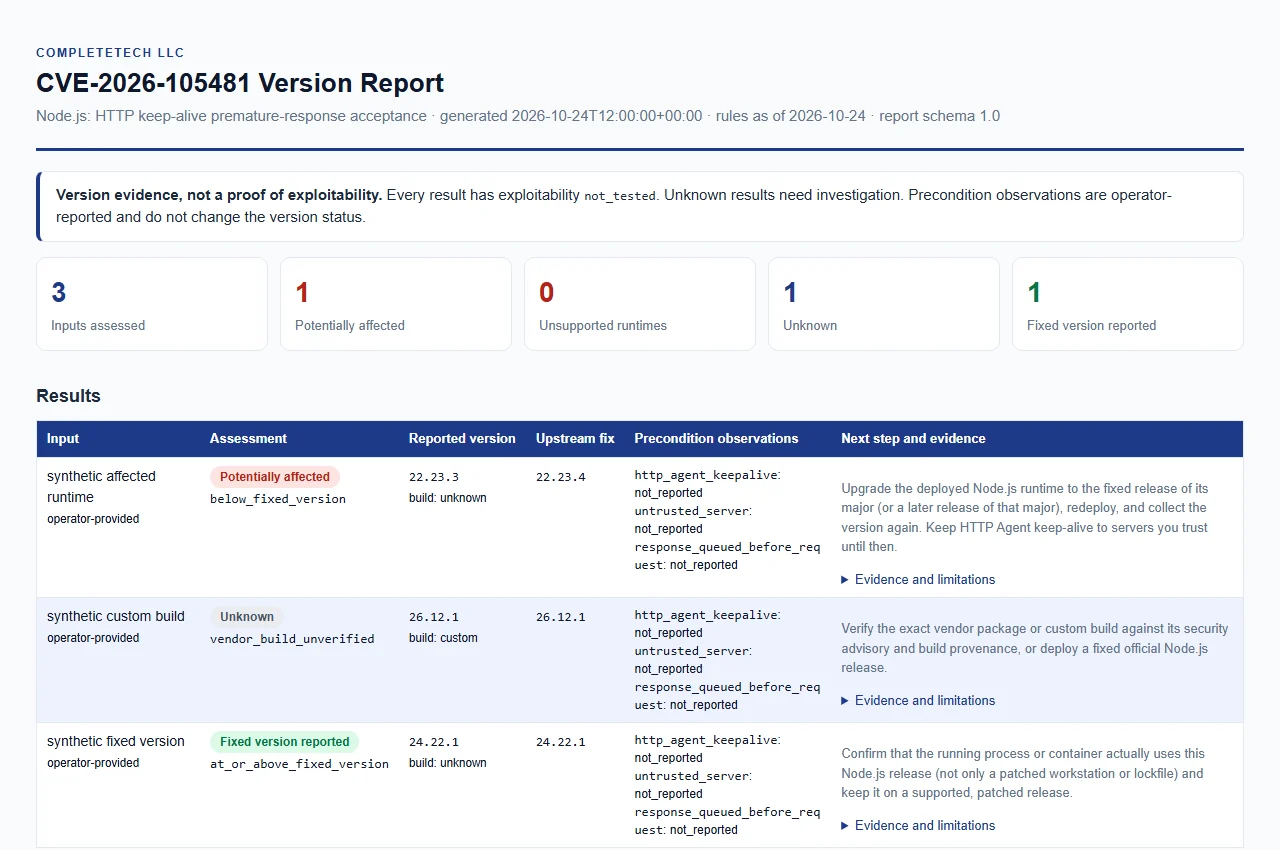 completetech-security/node-cve-2026-105481-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-105481 : acceptation prématurée de réponse HTTP keep-alive. Python en fichier unique ;…
 completetech-security/node-cve-2026-106074-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-106074 : duplication du cache d'entropie cryptographique dans les snapshots. Python…
 completetech-security/node2shell-check
Vérificateur d'exposition Passive Node2Shell (CVE-2026-111497) et évaluation hors ligne du runtime Node.js avec rapports HTML personnalisés. Python…
 completetech-security/php2shell-check
Vérificateur d'exposition Passive PHP2Shell (CVE-2026-109618, CVE-2026-109619) avec rapports HTML personnalisés. Python en fichier unique, sans…
 completetech-security/sonicwall-sma1000-cve-2026-102255-check
Vérificateur hors ligne de preuves SonicWall SMA1000 pour CVE-2026-102255. Preuves de build et de configuration signalées. Python autonome ; rapports…
 joshuatownsend/windows-dns-policy-manager
Interface graphique basée sur navigateur pour Windows Server DNS — stratégies, zones, enregistrements, DNSSEC, DNS over HTTPS et listes de blocage.…
 problem99-io/kodeblue
SOC, réponse aux incidents et SecOps pour serveurs Linux en un seul agent : apprend chaque hôte, le surveille avec des capteurs sans token, effectue…
 completetech-security/node-cve-2026-58041-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-58041 : rejeu d'écriture d'itérateur mis en cache SQLite. Python en fichier unique ;…
 completetech-security/node-cve-2026-58039-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-58039 : contournement du système de fichiers via les rapports de processus du Permission…
 elitexspam/def4cer
Une version sécurisée de l'exploit CVE-2026-53787 Amasty Order Attribute File Upload, avec la modification du téléversement de fichier de txt en html.
 avilum/secimport
Bac à sable eBPF au niveau des bibliothèques pour Python (Linux et macOS) : contrôle au niveau des appels système par module.
 likithmanoj/nhi-risk-analyzer
Découvre, évalue les risques et remédie aux identités non humaines sur AWS, Azure et GCP grâce à une analyse hors ligne basée sur des règles, à la…
 rpscripts/fivem-backdoor-scanner
Find backdoors in FiveM resources before you start them: hidden loaders, remote load(), obfuscated payloads, leaked tokens. CLI, CI step, library.
 morpheuslord/cloudg
Cartographie, graphe et audit d'AWS, Azure et GCP depuis une seule CLI. Construit un graphe de topologie, exécute Prowler/Checkov/Trivy, associe les…
 synfinner/kevin
API REST sur le catalogue des vulnérabilités exploitées connues (KEV) de la CISA, exposant la recherche de CVE, les ajouts récents au KEV, la…
 tahaqaisar/hashprint
Outil forensique en ligne de commande qui identifie plus de 90 algorithmes de hachage (MD5, bcrypt, SHA256) à partir de valeurs uniques, de fichiers…
 9technologygroup/cve-2026-80587-check
Temporaire : vérifier un hôte Linux pour CVE-2026-80587 (MPTCP)








