Vérificateur de preuves Node.js hors ligne pour CVE-2026-105481 : acceptation prématurée de réponse HTTP keep-alive. Python en fichier unique ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.





Triage hors ligne, basé uniquement sur la version, pour CVE-2026-105481 : acceptation prématurée de réponse dans le keep-alive HTTP de Node.js.
node-cve-2026-105481-check compare les versions de Node.js que vous indiquez avec les versions corrigées en amont pour CVE-2026-105481. La faille se situe dans la réutilisation de connexion de l'HTTP Agent et peut amener un client à accepter une réponse écrite avant l'envoi de sa requête. Le fournisseur la classe en sévérité moyenne. Le vérificateur est un fichier Python unique sans dépendances.
Le vérificateur est hors ligne. Il ne se connecte jamais à une cible, n'exécute pas Node.js, n'inspecte pas un hôte et n'envoie aucune charge utile. L'avis ne porte que sur les versions, il n'y a donc délibérément pas de mode réseau.
[!IMPORTANT] Un rapport de version est une preuve, pas une évaluation. Le vérificateur ne peut pas voir ce qui s'exécute réellement, ce qu'un fournisseur a rétroporté, ni si le chemin vulnérable est atteignable. Le fournisseur n'indique pas de version d'introduction, donc toute version antérieure à un correctif n'est que « potentiellement affectée ». Les builds non listés, personnalisés, de fournisseurs et de préversion ne sont jamais étiquetés comme sûrs. Chaque résultat porte
exploitability: not_tested.
Python 3.10 ou ultérieur sous Windows, macOS ou Linux. Le vérificateur n'utilise que la bibliothèque standard, il n'y a donc rien à installer. La CI exécute les tests sous Ubuntu et Windows avec Python 3.10 et 3.14.
git clone https://github.com/CompleTetech-Security/node-cve-2026-105481-check.git
cd node-cve-2026-105481-check

# Check versions given on the command line (CSV to stdout by default)
python node_cve_2026_105481_check.py --version v22.23.3 --version 24.22.1

# Check the synthetic example inventory and write an HTML report
python node_cve_2026_105481_check.py --inventory examples/inventory.example.json --format html --output report.html

# Check a CSV list, write JSON, and exit 1 if anything needs attention
python node_cve_2026_105481_check.py --csv-list runtimes.csv --format json --output report.json --fail-on-finding
Exécutez les tests avec python -m unittest -v.
Au moins l'un des paramètres --version, --inventory ou --csv-list est requis. Vous pouvez les combiner, et chaque entrée devient une ligne de résultat. Une exécution est limitée à 10 000 entrées et 100 fichiers d'entrée au total.
| Option | Signification |
|---|---|
--version VERSION (alias --node-version) | Version de Node.js signalée. Répétable. Un v initial est accepté. |
--build-source SOURCE | Provenance de chaque valeur --version, 512 caractères maximum. Voir source de build. |
--http-agent-keepalive, --untrusted-server, --response-queued-before-request true|false | Observations de l'opérateur appliquées aux valeurs --version. Elles ne modifient jamais status. |
--inventory FILE | Objet ou tableau JSON d'entrées. Répétable. |
--csv-list FILE | CSV avec une ligne d'en-tête. Répétable. |
--format csv|json|html | Format de sortie. La valeur par défaut est csv. |
--output FILE | Écrit le rapport dans un nouveau fichier au lieu de stdout. Le fichier est publié de manière atomique. |
--force | Autorise --output à remplacer un fichier existant. La sortie ne peut jamais remplacer un fichier d'entrée. |
--brand TEXT | Nom de l'organisation affiché dans le rapport HTML, 512 caractères maximum. La valeur par défaut est CompleteTech LLC. |
--fail-on-finding | Quitte avec le code 1 lorsqu'un résultat est potentially_affected ou unsupported_runtime. |
--tool-version, --help | Affiche la version ou l'utilisation de l'outil. |
Les champs d'entrée, les règles de validation et les limites sont décrits dans docs/REFERENCE.md. Un inventaire synthétique se trouve dans examples/inventory.example.json.
--build-source est une déclaration de l'opérateur, et non une provenance vérifiée. La valeur par défaut unknown, ainsi que upstream, official, official_upstream, ou une valeur vide, autorisent toutes la comparaison normale. Une version non étiquetée est donc comparée comme un build upstream. Toute autre valeur est traitée comme un build fournisseur ou personnalisé, et le résultat reste unknown.
| Code | Signification |
|---|---|
| 0 | Terminé et le rapport a été écrit. |
| 1 | Terminé avec --fail-on-finding et au moins un résultat potentially_affected ou unsupported_runtime. |
| 2 | Erreur d'utilisation ou opérationnelle, telle qu'une entrée invalide ou surdimensionnée, une sortie existante sans --force, ou une sortie non accessible en écriture. Aucun fichier de sortie partiel n'est laissé. |
| 130 | Interrompu (Ctrl-C). Selon l'étape, les résultats terminés sont écrits une fois et marqués comme incomplets, ou rien n'est écrit. Un rapport déjà publié est laissé tel qu'écrit et n'est pas réessayé. |
Le code de sortie 2 signifie que l'exécution elle-même a échoué. Ce n'est pas un résultat d'évaluation. Le comportement étape par étape du code de sortie 130 est décrit dans docs/REFERENCE.md.
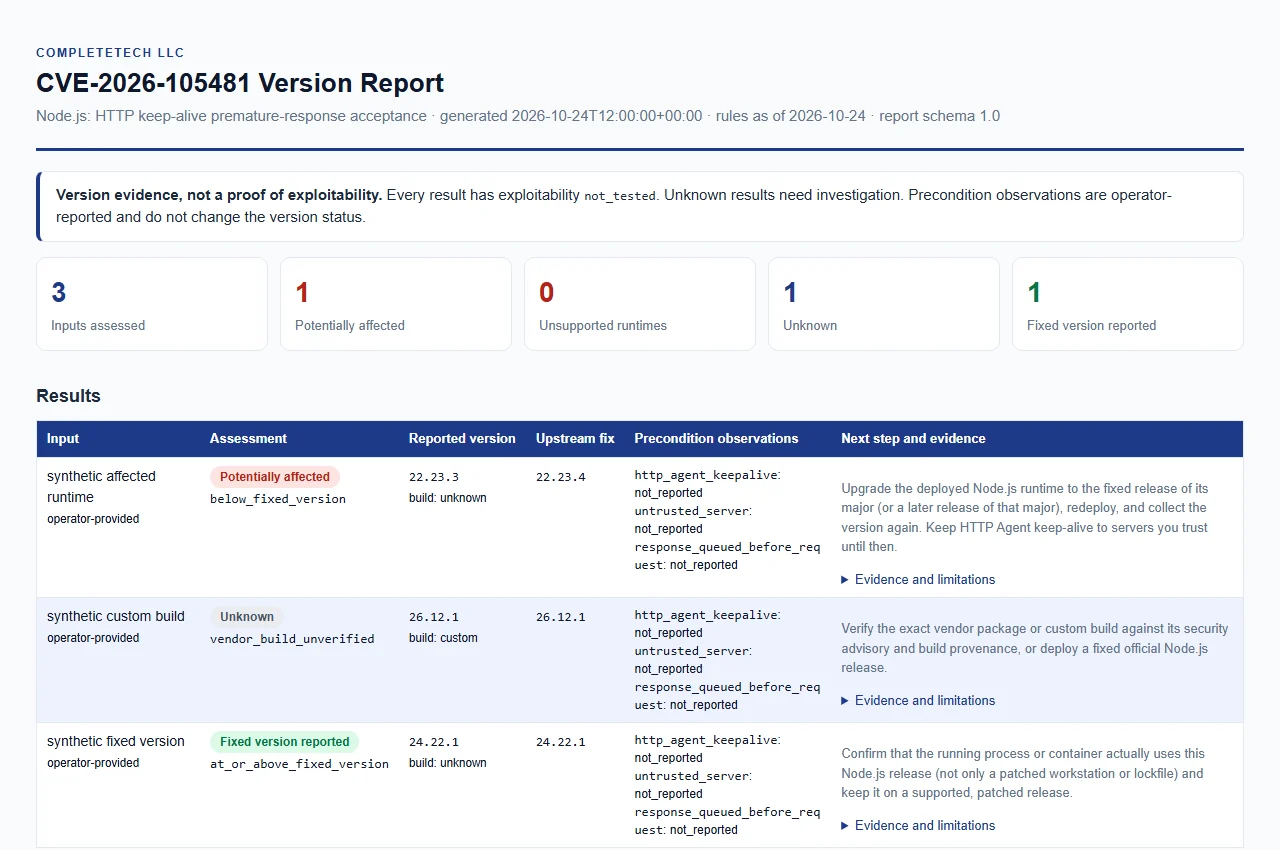
status | Signification |
|---|---|
potentially_affected | La version upstream signalée est inférieure à la version corrigée de sa branche majeure listée (22.x, 24.x, 26.x). Cela ne confirme pas une exploitabilité. |
fixed_version_reported | La version upstream signalée est égale ou supérieure à cette version corrigée. Cela ne garantit ni la sécurité ni le contenu du binaire déployé. |
unsupported_runtime | La branche majeure est au-delà de sa fin de vie dans le calendrier des versions de Node.js. Le fournisseur indique que les versions en fin de vie sont toujours affectées par une version de sécurité. |
unknown | La version est manquante, mal formée, une prerelease/nightly/rc, un build fournisseur ou personnalisé, en conflit, ou dans une branche majeure non couverte (par exemple 27.x). |