
 completetech-security/node-cve-2026-58041-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-58041 : rejeu d'écriture d'itérateur mis en cache SQLite. Python en fichier unique ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.





Vérificateur hors ligne de preuves de version pour CVE-2026-58041 — Node.js : rejeu d'écriture d'itérateur mis en cache SQLite.
Le vérificateur compare les versions d'exécution Node.js déclarées par l'opérateur avec les versions corrigées d'un instantané de règles daté (revu le 2026-10-24). Il ne contacte jamais de sites web, n'exécute ni Node.js ni le code du projet, n'envoie pas de charges utiles d'exploitation, et il n'existe aucun mode réseau. Les versions masquées, les builds personnalisés, les preuves contradictoires et les branches non couvertes restent unknown. Une URL publique ne constitue pas un inventaire.
Les résultats sont des preuves de triage, et non une évaluation d'exécution : chaque résultat porte exploitability: not_tested, et aucune évaluation de cible déployée, attestation d'exécution ou vérification d'exploit n'est revendiquée.
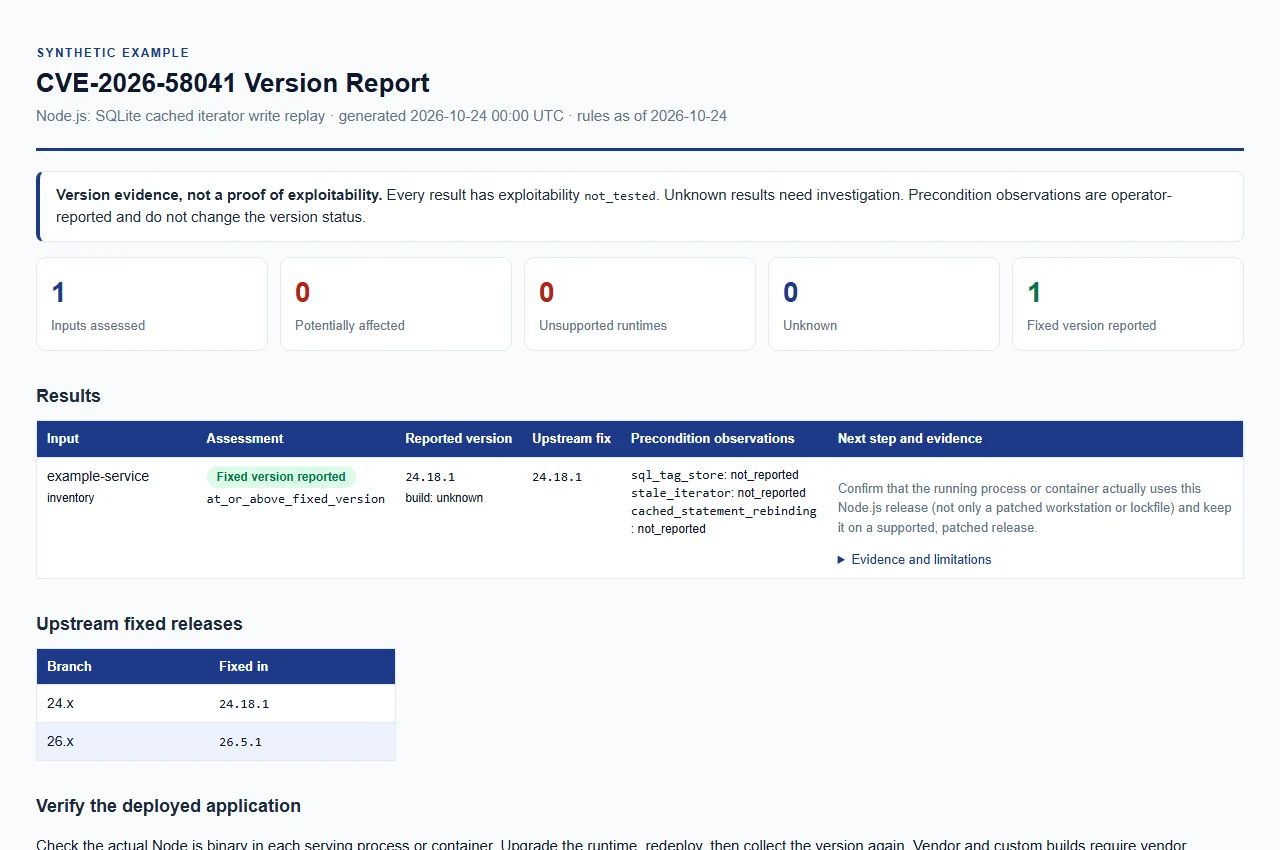
Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation réelle.
node_cve_2026_58041_check.py peut être copié seul.python node_cve_2026_58041_check.py --version 24.18.1 --format json
Sans --format, le rapport est au format CSV. La sortie va vers stdout sauf si --output est spécifié.
# Several runtimes at once (each --version is a separate runtime)
python node_cve_2026_58041_check.py --version 24.18.1 --version 26.5.0 --format json
# JSON inventory to an HTML report file
python node_cve_2026_58041_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV inventory; exit 1 if any result is a finding
python node_cve_2026_58041_check.py --csv-list inventory.csv --fail-on-finding
# Help and local synthetic tests
python node_cve_2026_58041_check.py --help
python -m unittest -v
Au moins l'un des paramètres --version, --inventory ou --csv-list est requis. Les trois peuvent être combinés et chacun peut être répété ; chaque valeur de --version décrit un runtime distinct. Les rapports JSON, CSV et HTML sont construits à partir des mêmes preuves.
| Option | Objectif |
|---|---|
--version VERSION (alias --node-version) | Évalue hors ligne une version de Node.js fournie explicitement ; un v initial est accepté. Répétable. |
--build-source SOURCE | Provenance des builds --version, 512 caractères maximum. Par défaut unknown, qui est comparé comme upstream. upstream, official et official_upstream sont également traités comme upstream ; toute autre valeur (comme un nom de fournisseur) produit vendor_build_unverified. |
--sql-tag-store, --stale-iterator, --cached-statement-rebinding | Observation de l'opérateur (true ou false) appliquée aux entrées --version. Voir Interprétation des résultats. |
--inventory FILE | Objet ou tableau JSON d'entrées. Répétable. |
--csv-list FILE | CSV avec une colonne node_version. Répétable. |
--format csv|json|html | Format du rapport. Par défaut csv. |
--output FILE | Écrit le rapport dans un nouveau fichier au lieu de stdout. Le répertoire doit déjà exister. |
--force | Remplace un fichier de sortie existant. Les entrées ne peuvent jamais être écrasées, même avec --force. |
--brand NAME | Nom de l'organisation affiché dans le rapport HTML, 512 caractères maximum. Par défaut CompleteTech LLC. |
--fail-on-finding | Quitte avec le code 1 lorsqu'un résultat est potentially_affected ou unsupported_runtime. |
--tool-version, --help | Affiche la version de l'outil ou le texte d'aide. |
Les fichiers de rapport existants sont protégés sauf si --force est explicitement spécifié.
Vérifié le 2026-10-24 par rapport à l'avis de publication officiel et aux versions corrigées liées. Il s'agit des versions que le fournisseur déclare comme corrigées ; le vérificateur ne peut pas confirmer qu'un déploiement donné les exécute réellement.
| Version majeure de Node.js | Version corrigée |
|---|---|
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Comment les versions sont classifiées :
potentially_affected et nécessitent une remédiation.fixed_version_reported.unknown ; une version majeure plus récente ou non listée n'est pas présumée corrigée.unsupported_runtime à titre de recommandation de mise à niveau, et non comme l'affirmation que cette faille particulière existe dans chaque build historique. La fin de vie est déterminée à partir du calendrier des versions de Node.js (https://raw.githubusercontent.com/nodejs/Release/main/schedule.json, vérifié le 2026-10-24).unknown. Ne pas étiqueter les builds inconnus comme sûrs.Les sources divergent au sujet de Node.js 22.x, et le conflit n'est pas résolu :
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
