 completetech-security/php2shell-check
Vérificateur d'exposition Passive PHP2Shell (CVE-2026-109618, CVE-2026-109619) avec rapports HTML personnalisés. Python en fichier unique, sans dépendances, sans charges d'exploitation.





Triage passif pour les sites web qui annoncent une version de PHP affectée par PHP2Shell
CVE-2026-109618 · CVE-2026-109619 · fichier unique, sans dépendances
php2shell-check lit la version de PHP qu'un site web annonce déjà dans ses en-têtes de réponse publics et la compare avec le correctif officiel amont de chaque branche PHP. Il n'envoie aucune charge d'exploitation, respecte robots.txt et signale honnêtement l'incertitude : une version masquée, contradictoire ou compilée par le fournisseur est unknown, jamais « sûre ».
robots.txt, avec TLS vérifié et un User-Agent descriptif.php2shell_exploitability=not_tested.wordpress_check.py n'utilise que la bibliothèque standard de Python. Le nom de fichier et le User-Agent par défaut sont conservés pour compatibilité ; WordPress n'est pas requis pour l'évaluation PHP2Shell.[!IMPORTANT] Une exposition potentielle n'est pas une exploitabilité confirmée. Les en-têtes ne peuvent pas révéler le SAPI PHP, les rétroportages du fournisseur ni l'état réel des correctifs. Traitez chaque résultat comme une invitation pour un administrateur à vérifier. Ne vérifiez que les sites web que vous êtes autorisé à évaluer.
Nécessite Python 3.10 ou plus récent sous Windows, macOS ou Linux. Il n'y a rien à installer : aucun paquet pip, clé API, navigateur ou base de données. Utilisez python3 là où c'est le nom de Python sur votre système.
git clone https://github.com/CompleTetech-Security/php2shell-check.git
cd php2shell-check

python wordpress_check.py example.com                       # CSV to the terminal
python wordpress_check.py --input websites.txt --format html --output report.html
websites.txt est un fichier texte contenant une URL de site web autorisé par ligne ; websites.example.txt montre le format en utilisant des domaines d'exemple réservés. Voir Utilisation pour les règles de saisie et les options.
Chaque résultat de site web inclut php2shell_status :
| Statut | Signification |
|---|---|
potentially_affected | Une version PHP complète et non qualifiée inférieure au correctif de sa branche est annoncée. Demandez à l'administrateur de vérifier. |
fixed_version_reported | La version annoncée atteint le correctif de sa branche. Il s'agit d'une version déclarée, et non d'un correctif vérifié ni d'un certificat de bonne santé. |
unknown | Version masquée, partielle, contradictoire, préliminaire, qualifiée par le fournisseur, ou hors des branches couvertes 8.2–8.5. |
| Branche PHP | 8.2 | 8.3 | 8.4 | 8.5 |
|---|---|---|---|---|
| Corrigé dans | 8.2.35 | 8.3.36 | 8.4.27 | 8.5.12 |
Les seuils proviennent des avis du projet PHP pour CVE-2026-109618 et CVE-2026-109619, vérifiés le 2026-10-21. Le tableau est intégré au script et n'est pas actualisé depuis Internet. Les distributions telles que Ubuntu rétroportent les correctifs sans modifier le numéro de version amont, de sorte que les versions empaquetées sont toujours unknown.
Les résultats opérationnels sont distincts des résultats d'évaluation. Une exécution terminée peut contenir des cibles qui ont été bloquées, qui ont expiré ou qui étaient hors périmètre ; ces lignes ont une évaluation unknown, et non une conclusion négative. Voir la référence complète pour les valeurs status et fetch_status de détection et pour chaque champ de sortie, ainsi que la méthodologie d'évaluation pour savoir comment chaque version est classée.
--format html produit un fichier hors ligne unique avec votre logo, des tuiles de synthèse et chaque résultat trié par risque. Il suit le thème clair ou sombre du lecteur et s'imprime proprement.
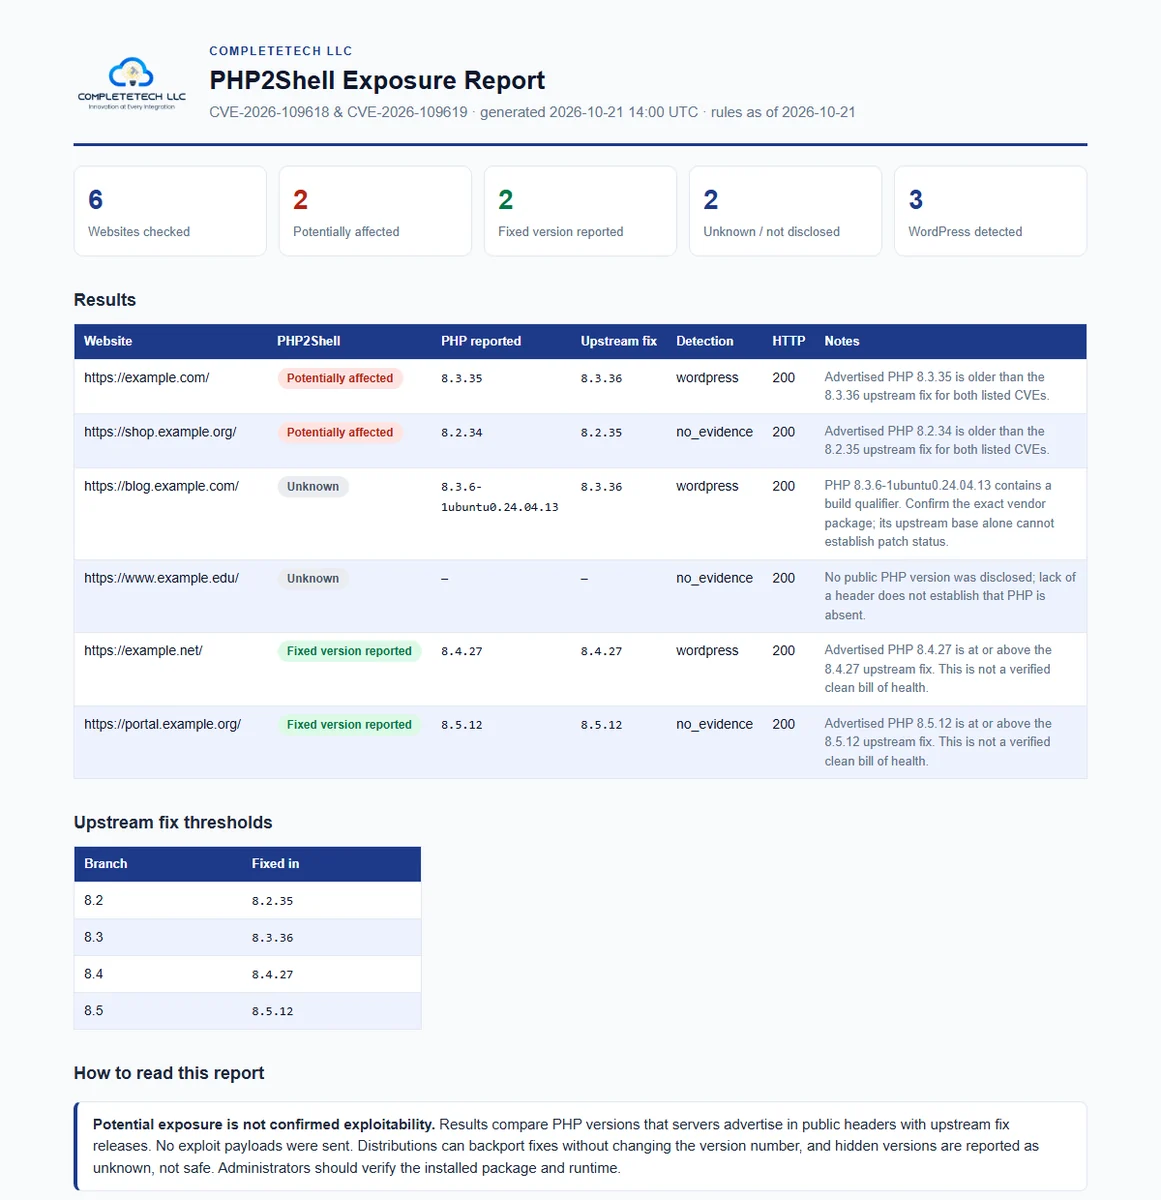
Exemple synthétique construit à partir de domaines réservés example.*. Voir le HTML.
Utilisez --logo path/to/logo.png et --brand "Your Company" pour personnaliser le rapport aux couleurs de votre propre organisation. Les formats CSV et JSON restent disponibles pour les tableurs et les pipelines.
/robots.txt de l'origine et s'arrête si la page est interdite.GET ordinaire vers la page, avec TLS vérifié et un User-Agent honnête.X-Powered-By et Server, ainsi que les marqueurs WordPress dans le HTML déjà renvoyé.Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.

