 completetech-security/node-cve-2026-106074-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-106074 : duplication du cache d'entropie cryptographique dans les snapshots. Python monofichier ; rapports JSON/CSV/HTML ; aucun payload d'exploit.





Vérificateur hors ligne de preuves de version pour CVE-2026-106074 — Node.js : duplication du cache d'entropie cryptographique dans les snapshots.
Il compare les versions de Node.js que vous déclarez aux versions corrigées indiquées dans la publication de sécurité officielle de Node.js d'octobre 2026 et classe chacune d'elles comme potentially_affected, fixed_version_reported, unsupported_runtime ou unknown. Les résultats constituent des preuves de triage, et non une évaluation à l'exécution, une attestation de correctif ou une vérification d'exploit.
unknown.exploitability: not_tested.Python 3.10 ou plus récent et uniquement la bibliothèque standard. Il n'y a aucune dépendance d'exécution, et node_cve_2026_106074_check.py peut être copié et utilisé seul. La CI exécute les tests sur Ubuntu et Windows avec Python 3.10 et 3.14.
# Assess one reported version; print JSON to stdout
python node_cve_2026_106074_check.py --version 22.23.4 --format json

# Assess the synthetic example inventory and write an HTML report
python node_cve_2026_106074_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106074_check.py --csv-list inventory.csv --fail-on-finding

# List every option
python node_cve_2026_106074_check.py --help
CSV est le format par défaut et stdout est la destination par défaut. --version est répétable et peut être combiné avec --inventory et --csv-list ; chaque valeur ou entrée décrit un runtime distinct. JSON, CSV et HTML sont générés à partir des mêmes preuves. Voir Options de ligne de commande pour plus de détails.
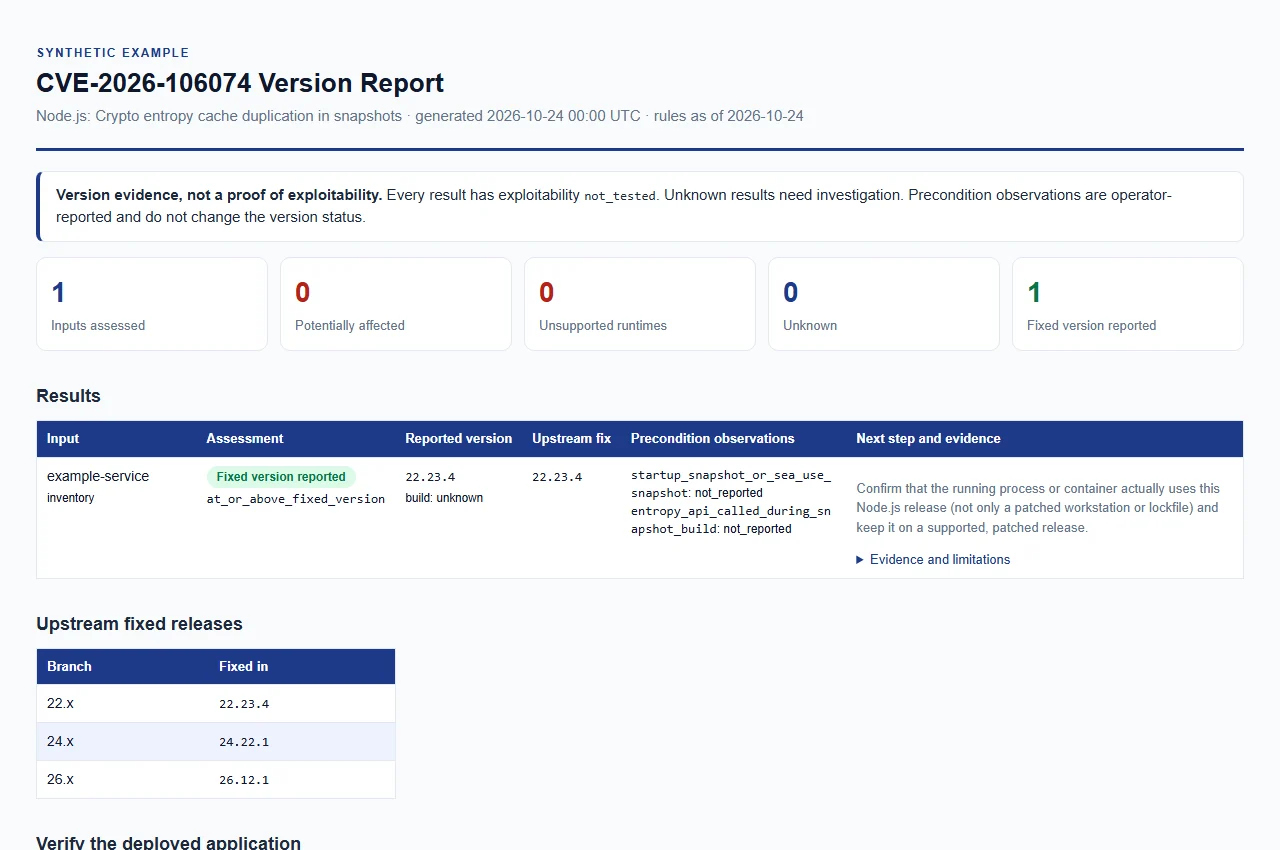
Ouvrir le rapport d'exemple synthétique. Il utilise uniquement des données d'exemple et ne constitue pas une évaluation réelle.
Règles vérifiées le 2026-10-24 par rapport à l'avis de publication officiel et aux versions corrigées liées (l'avis a été publié le 2026-10-21).
| Version majeure de Node.js | Version corrigée |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
Pour chaque version majeure listée, les versions inférieures à sa version corrigée nécessitent une remédiation. Le fournisseur ne précise pas de version d'introduction dans l'avis de publication ; toute version antérieure d'une version majeure listée est donc traitée comme potentiellement affectée.
| Version signalée | Résultat |
|---|---|
| Version simple inférieure à la version corrigée d'une version majeure listée | potentially_affected |
| Version corrigée, ou version simple ultérieure sur la même version majeure listée | fixed_version_reported |
| Version majeure en fin de vie dans le calendrier de publication de Node.js | unsupported_runtime |
| Toute autre version majeure (non listée et non en fin de vie dans le calendrier examiné) | unknown |
| Version manquante, contradictoire, malformée, préliminaire, nightly ou autrement qualifiée | unknown |
| Source de build fournisseur, distribution, personnalisée ou non reconnue | unknown |
Notes sur ces règles :
unsupported_runtime est une recommandation de mise à niveau, et non l'affirmation que cette faille particulière existe dans chaque build historique. Elle s'applique aux versions majeures 4 à 21, 23 et 25 telles que listées dans le calendrier de publication de Node.js examiné le 2026-10-24, ainsi qu'à la version majeure 0 par déduction (le calendrier ne liste que 0.8, 0.10 et 0.12, toutes terminées au 2016-12-31).unknown (valeur par défaut), upstream, official ou official_upstream, ou absente, est comparée comme une version upstream ; toute autre valeur est traitée comme un build fournisseur ou personnalisé.fixed_version_reported est une affirmation concernant la version signalée. Ce n'est ni une preuve du runtime déployé ni un correctif déployé vérifié ; un lockfile ou un poste de travail corrigé n'établit pas ce que le processus en cours d'exécution utilise.v initial. Seules les versions simples MAJOR.MINOR.PATCH sont comparées.Chaque entrée décrit un runtime Node.js. Les entrées sont limitées comme décrit dans Limites, codes de sortie et interruption.







