
 completetech-security/node-cve-2026-58039-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-58039 : contournement du système de fichiers via les rapports de processus du Permission Model. Python en fichier unique ; rapports JSON/CSV/HTML ; aucune charge utile d'exploitation.





Vérificateur hors ligne de preuves de version pour CVE-2026-58039 — Node.js : contournement du système de fichiers via les fichiers de rapport de processus du modèle de permissions.
Il compare les versions de Node.js déclarées par un opérateur aux versions corrigées indiquées dans l'avis Node.js, et génère un rapport CSV, JSON ou HTML. C'est une aide au triage des preuves de version, et non un scanner de vulnérabilités ni un outil d'exploitation.
unknown.exploitability: not_tested. Un résultat potentially_affected ne confirme pas l'exploitabilité, et fixed_version_reported ne constitue ni une garantie de sécurité ni une attestation de correctif déployé.node_cve_2026_58039_check.py peut être copié seul.# Assess one reported version and print JSON
python node_cve_2026_58039_check.py --version 22.23.2 --format json
# Assess an inventory and write an HTML report to a new file
python node_cve_2026_58039_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58039_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_58039_check.py --help
python -m unittest -v
Au moins l'un des paramètres --version, --inventory ou --csv-list est requis. Sans --output, le rapport est envoyé sur stdout ; le format par défaut est csv.
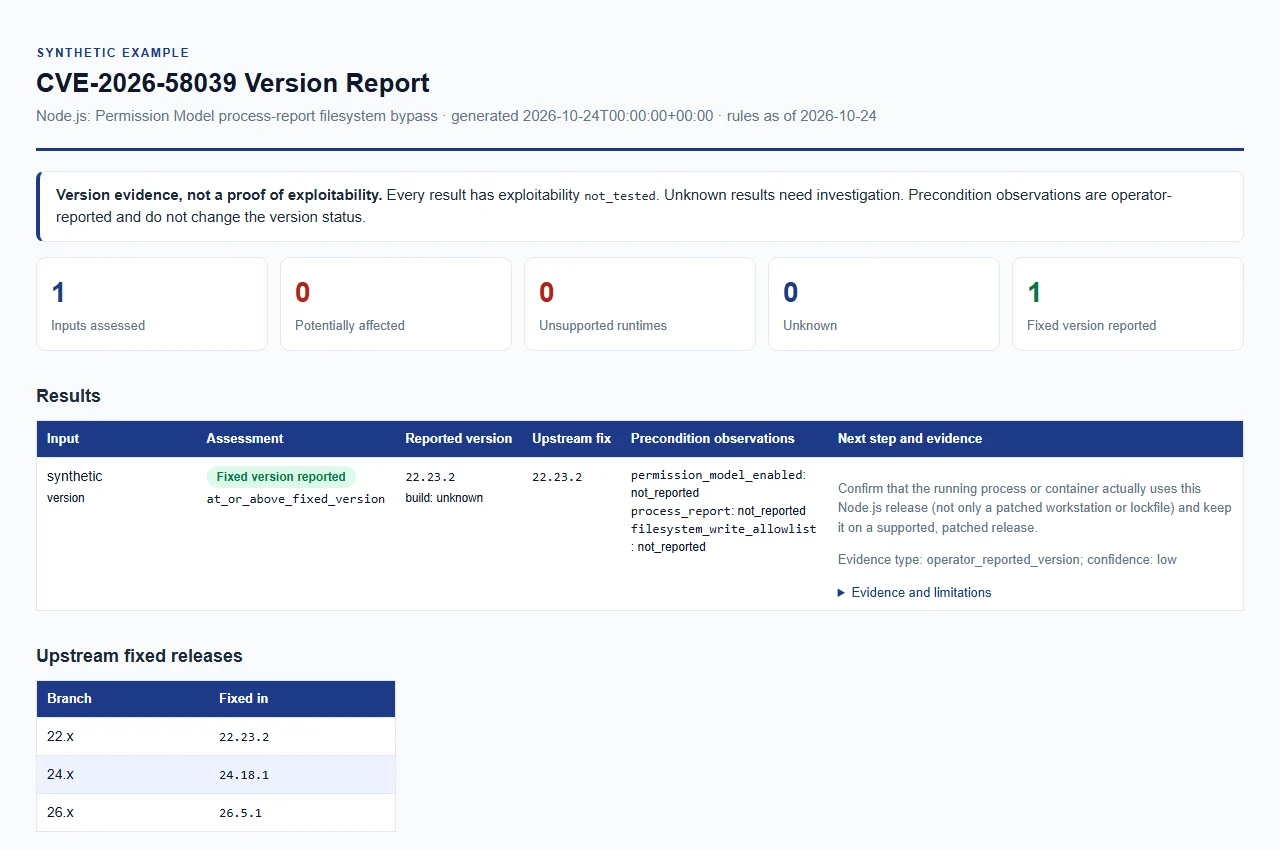
Ouvrir l'exemple de rapport synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation en direct.
| Option | Signification |
|---|---|
--version VERSION (alias --node-version) | Évalue une version de Node.js fournie explicitement ; un v initial est accepté. Répétable ; chaque valeur décrit un runtime distinct. |
--build-source SOURCE | Provenance des builds --version, 512 caractères maximum. unknown (par défaut), upstream, official et official_upstream (ou une valeur vide) sont traités comme des builds upstream ; toute autre valeur est traitée comme un build fournisseur ou personnalisé et reste unknown. |
--permission-model-enabled, --process-report, --filesystem-write-allowlist | Chacun prend true ou false. Observation de l'opérateur appliquée aux entrées --version ; elle ne modifie pas le résultat de version. |
--inventory FILE | Inventaire JSON (voir Formats d'inventaire). Répétable. |
--csv-list FILE | Inventaire CSV. Répétable. |
--format {csv,json,html} | Format de sortie ; par défaut csv. Tous les formats portent les mêmes preuves. |
--output FILE | Écrit le rapport dans un nouveau fichier au lieu de stdout. Le répertoire doit déjà exister. |
--force | Remplace un fichier de sortie existant. Sans cette option, les rapports existants sont protégés. Les fichiers d'entrée ne sont jamais écrasés, même avec --force. |
--brand NAME | Nom de l'organisation affiché dans le rapport HTML, 512 caractères maximum ; par défaut CompleteTech LLC. |
--fail-on-finding | Quitte avec le code 1 lorsqu'un résultat est potentially_affected ou unsupported_runtime. |
--tool-version | Affiche le nom et la version du vérificateur. Notez que --version correspond à la version de Node.js à évaluer, et non à la version du vérificateur. |
Vérifié le 2026-10-24 par rapport à l'avis de publication officiel et aux versions corrigées liées.
| Version majeure de Node.js | Version corrigée |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Le fournisseur ne précise pas de version d'introduction dans l'avis de publication. Pour chaque version majeure listée, les versions inférieures à sa version corrigée nécessitent une remédiation. Les builds non listés, personnalisés/rétroportés et de préversion nécessitent des preuves explicites ; ne pas étiqueter les builds inconnus comme sûrs.






