
 #1
Outils pour découvrir les ports ouverts, les services et les points d'entrée potentiels sur les périphériques réseau.
Recommandé par Kitploit

 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 zenfish/ipmi
Outils IPMI issus des travaux de la DARPA
 offxec/pavelow
PAVELOW Exploit Toolbox est un script BASH qui fonctionne avec votre distribution KALI pour mieux vous aider dans votre chasse aux vulnérabilités et…
 rpranshu/eternalview
EternalView est un outil tout-en-un de collecte d'informations de base et d'évaluation des vulnérabilités
 tjnull/cygor
Un framework modulaire de découverte d'actifs écrit en python pour automatiser le travail manuel répétitif
 reddyyz/astsu
Un outil de scan réseau, développé en Python 3 utilisant scapy.
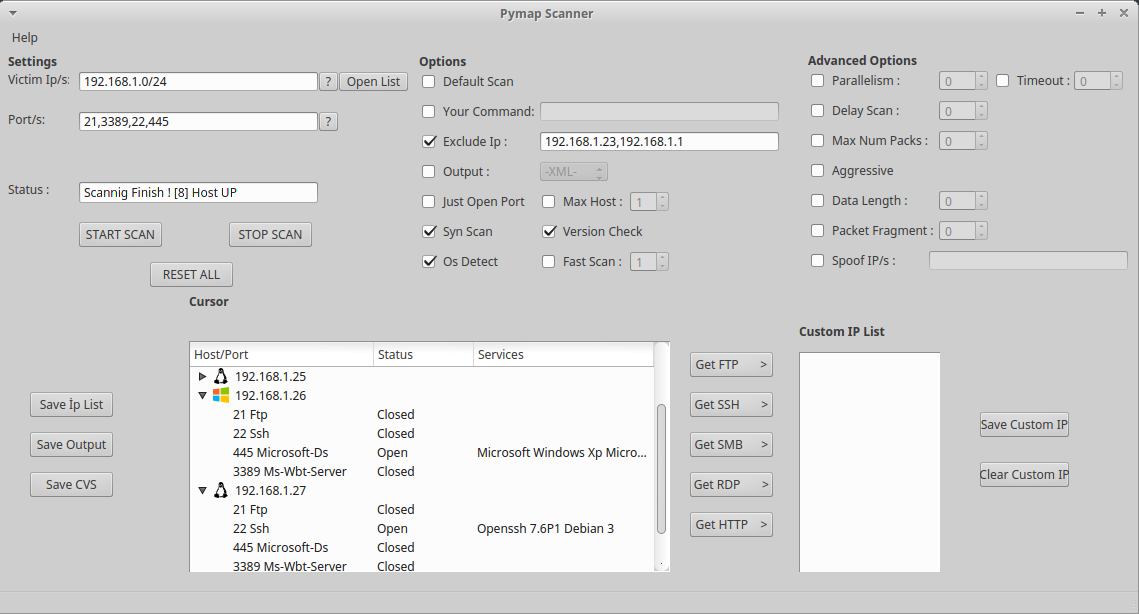 azizaltuntas/pymap-scanner
Wrapper GUI basé sur Python pour Nmap offrant un scan rapide, une détection de services personnalisée et des paramètres contrôlés par l'utilisateur…
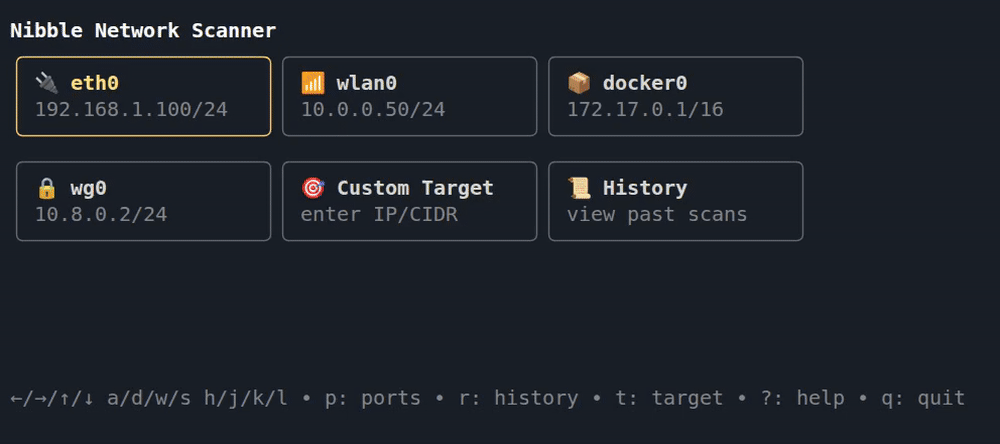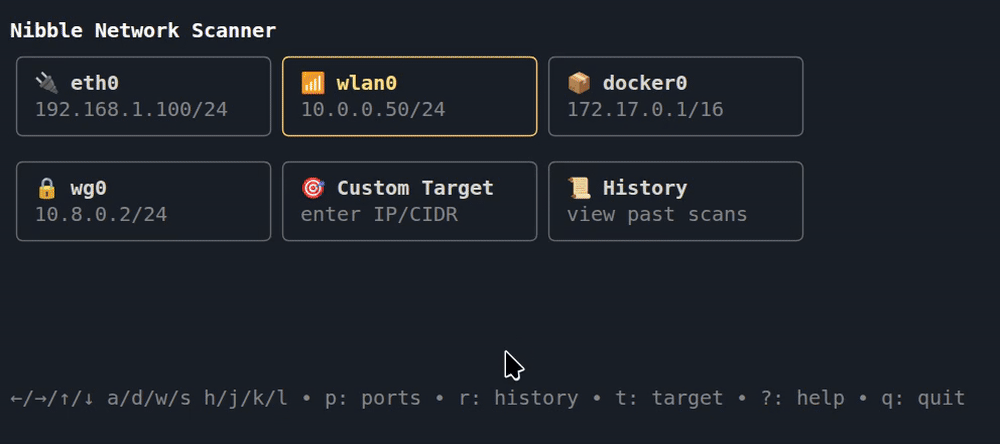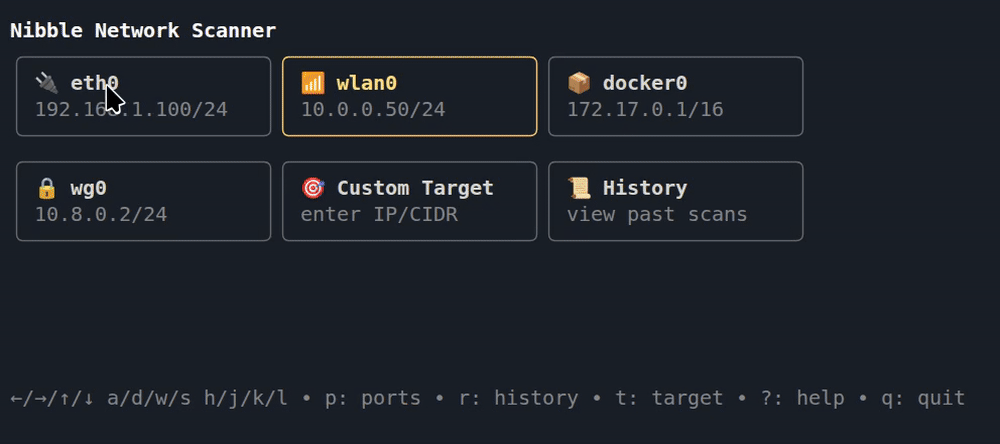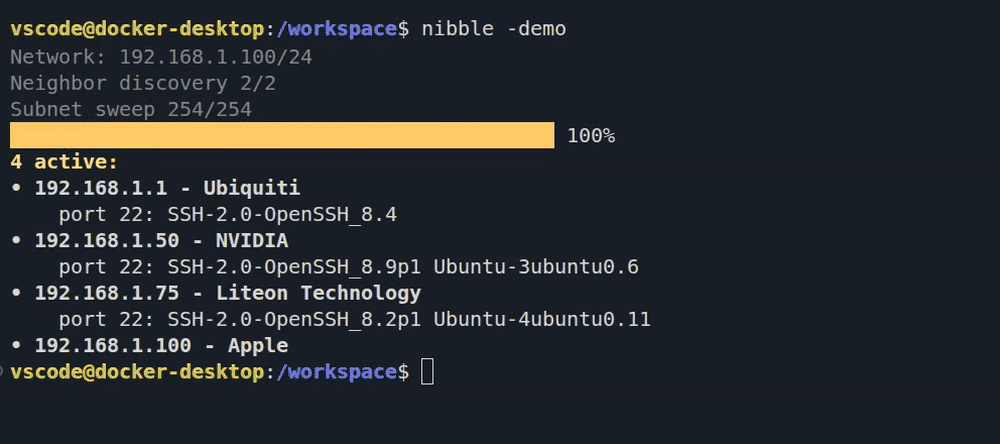 backendsystems/nibble
scanner réseau facile à utiliser, avec une interface TUI cliquable
 knowledge-wisdom-understanding/recon
Énumérer une cible basée sur les résultats de Nmap
 lazorfuzz/python-hacklib
hacklib - tests d'intrusion, scan de ports et connexion n'importe où avec Python
 luijait/gonet-scanner
Scanner réseau en Golang avec découverte ARP et son propre analyseur
 peco602/findwall
Vérifiez si votre fournisseur vous bloque !
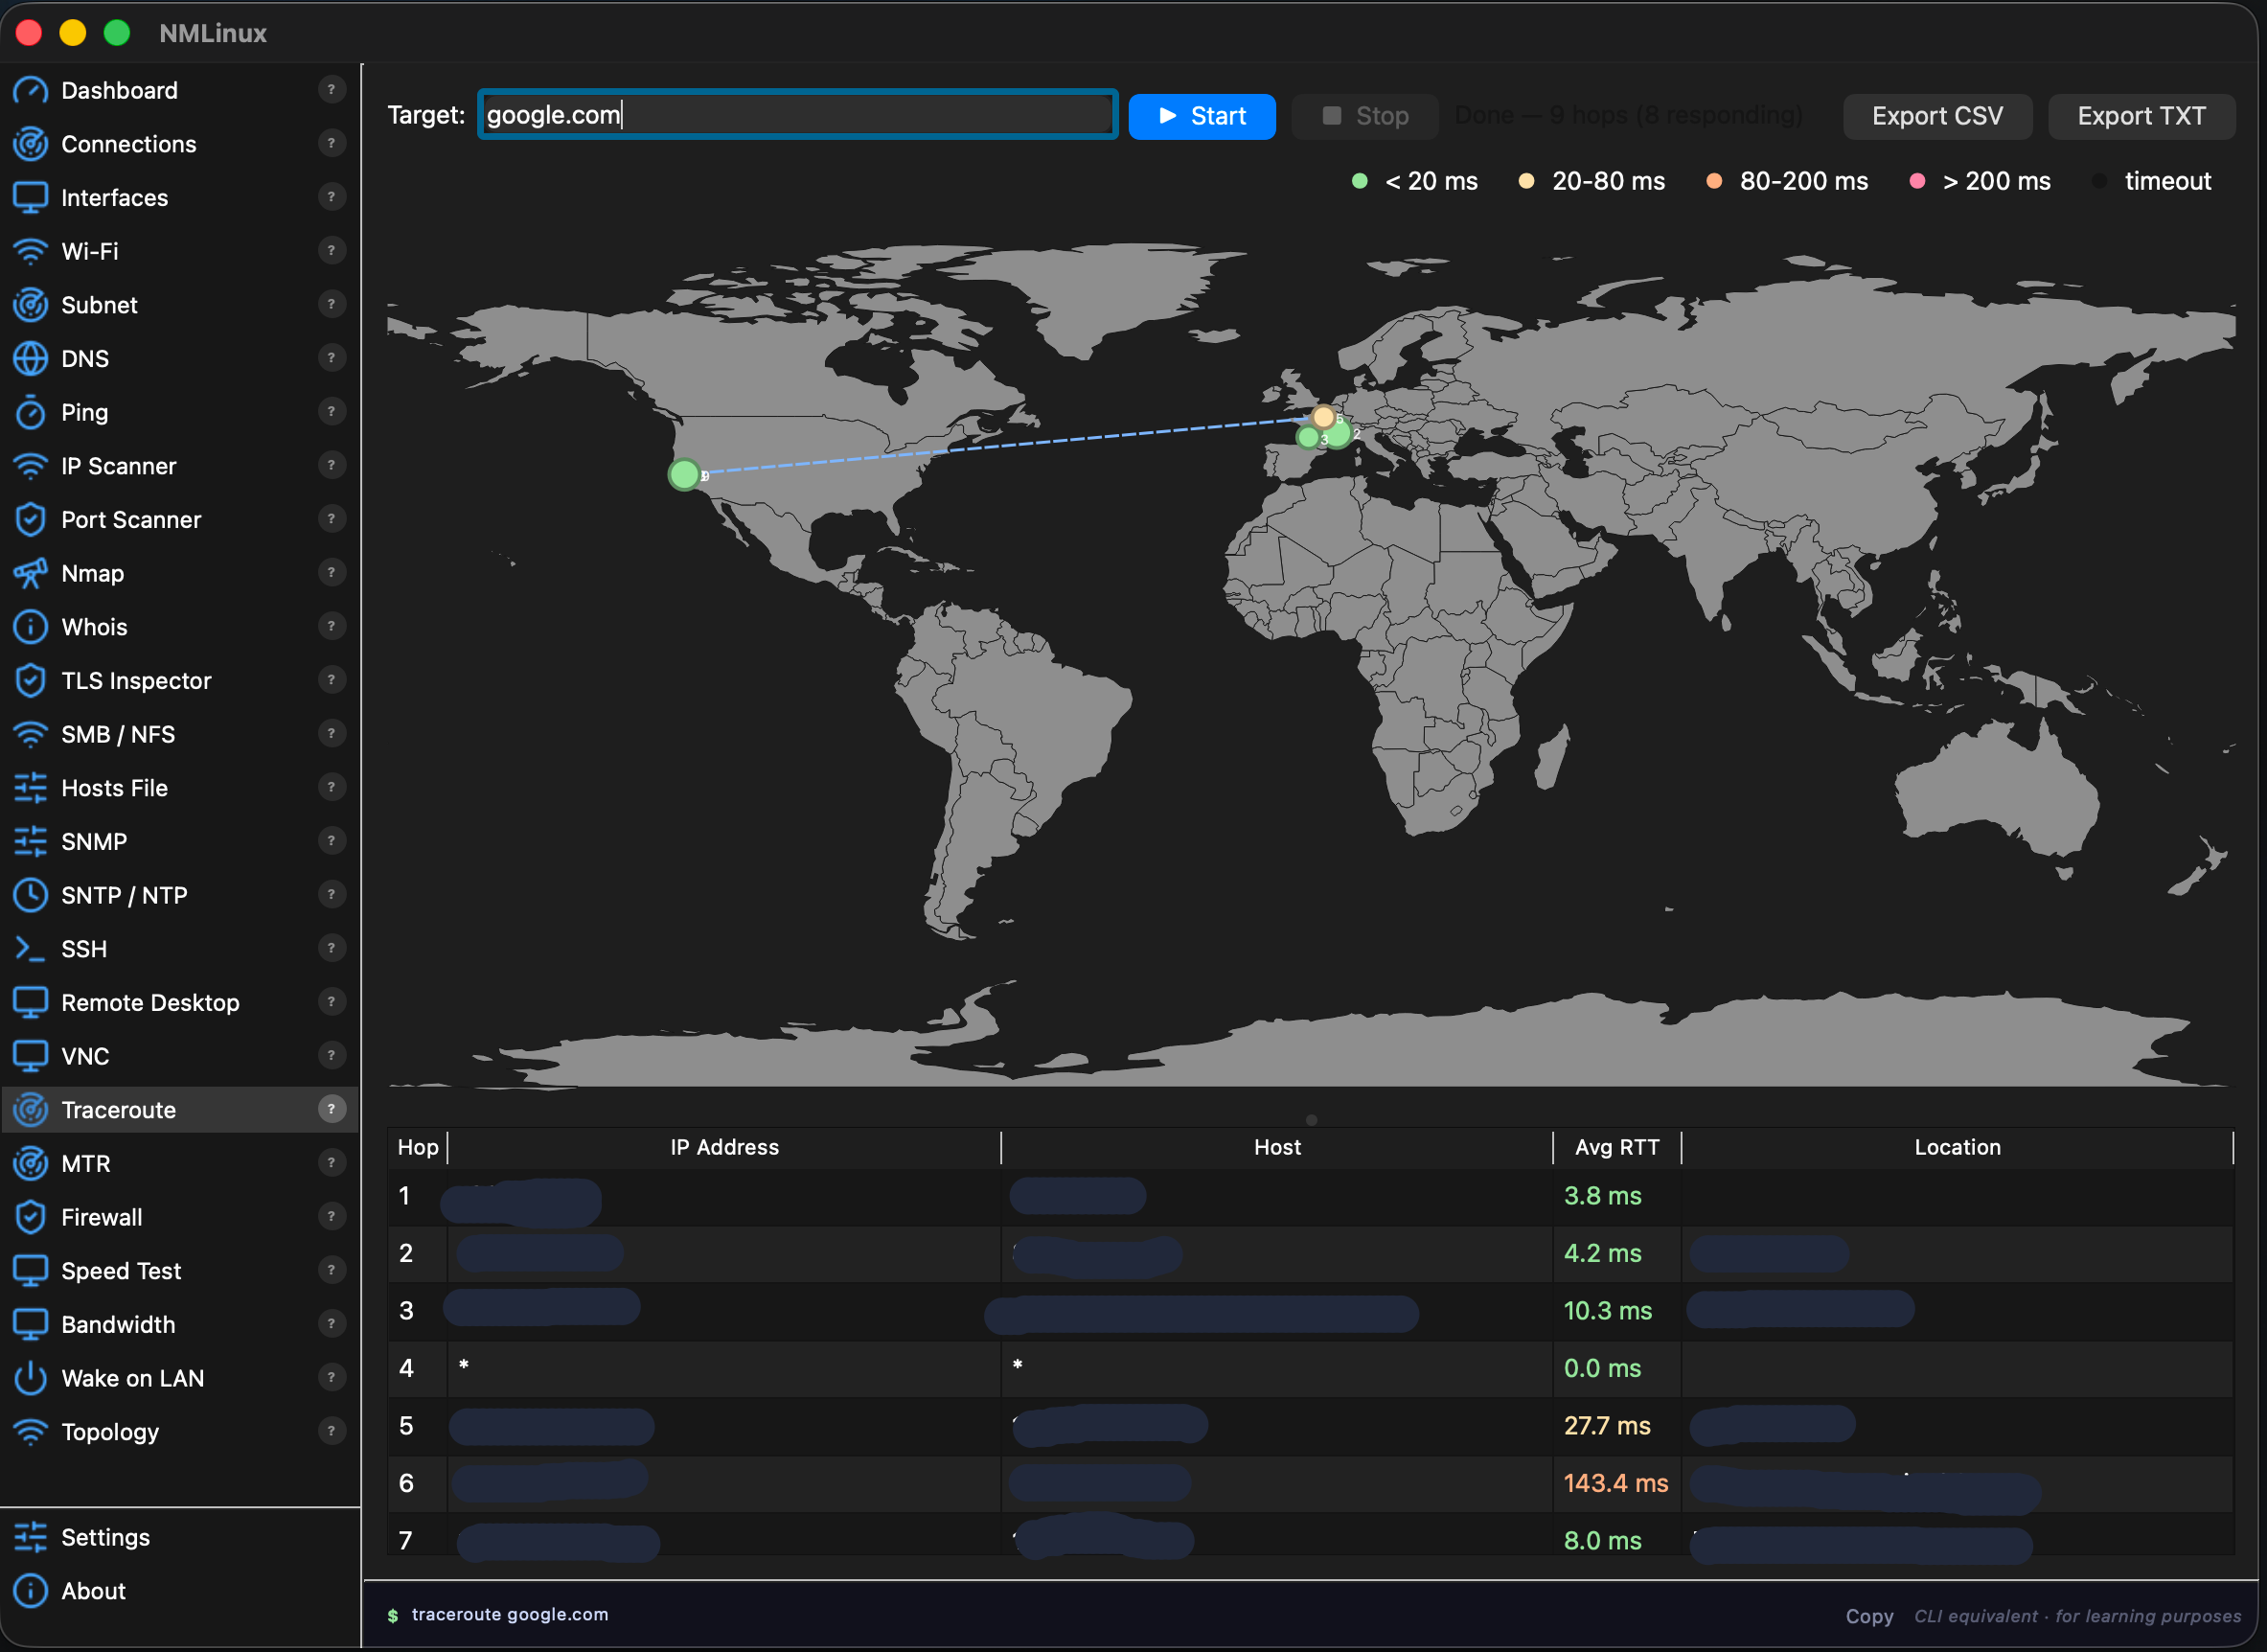 thongor77/nmlinux
Boîte à outils réseau unifiée pour Linux — Python 3 + PySide6
 bojanisc/quicmap
quicmap est un scanner de protocole QUIC simple mais quic (!)
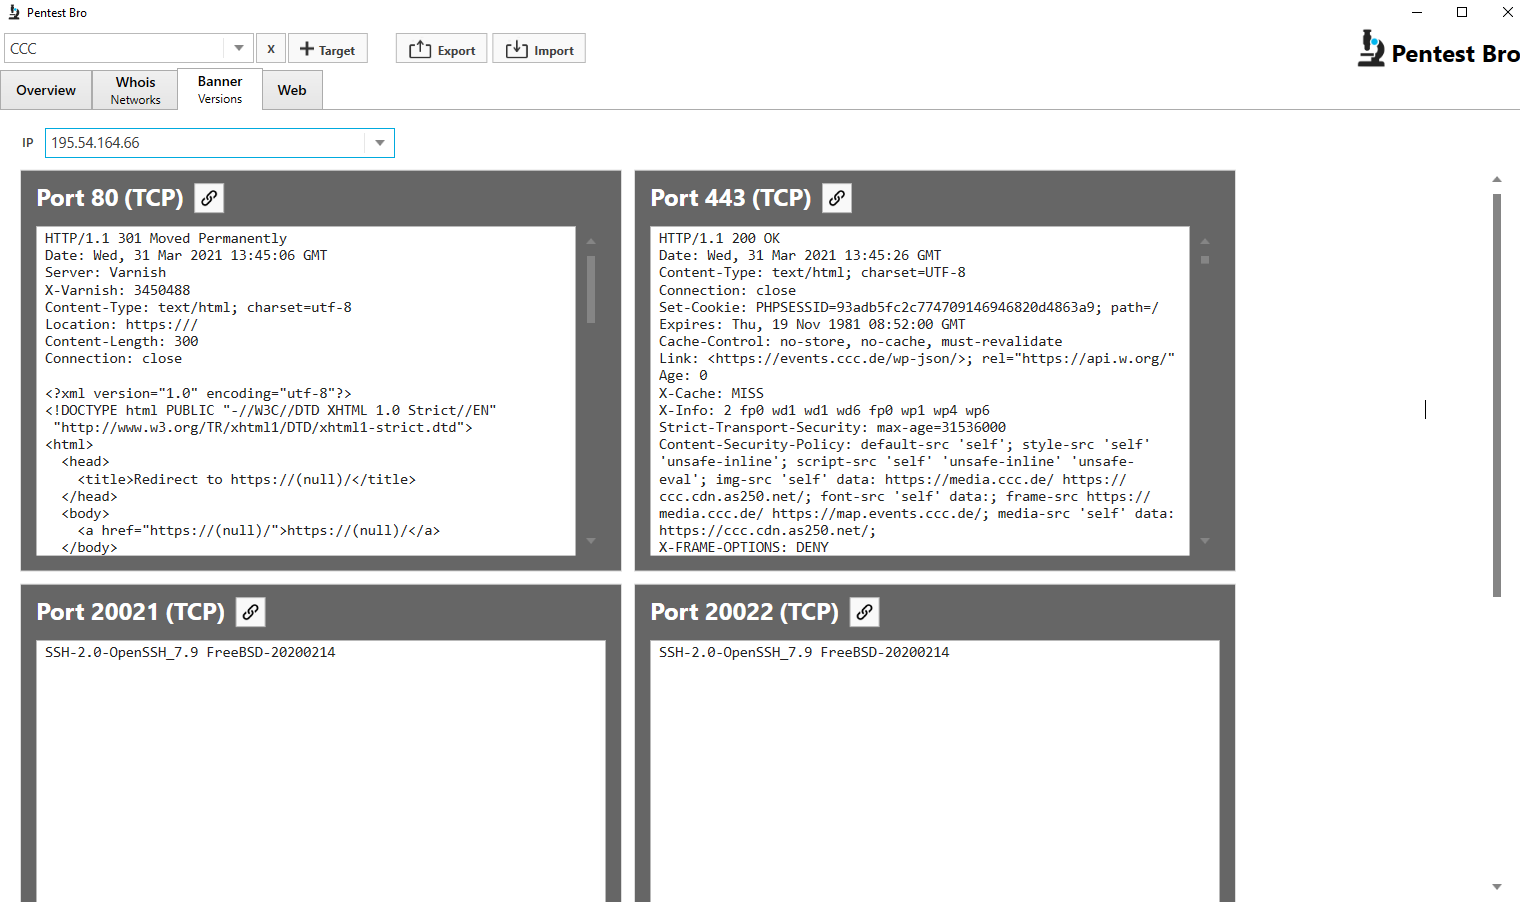 marius-rothenbuecher/pentestbro
Outil de reconnaissance basé sur Windows combinant l'énumération de sous-domaines, le scan de ports, la capture de bannières, les recherches Whois et…
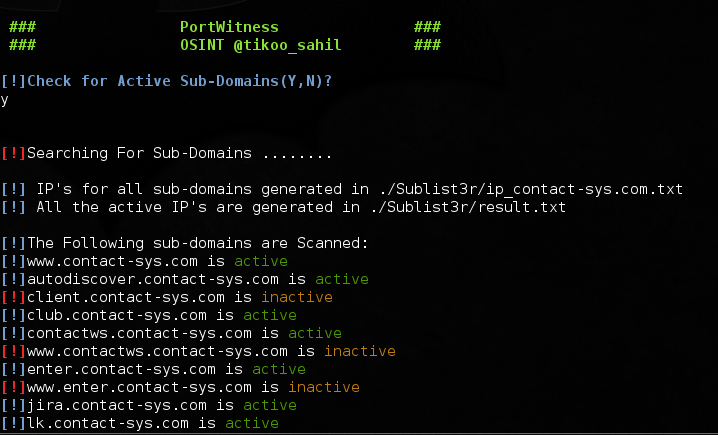 viperbluff/portwitness
Outil pour vérifier si un domaine ou ses multiples sous-domaines sont opérationnels.
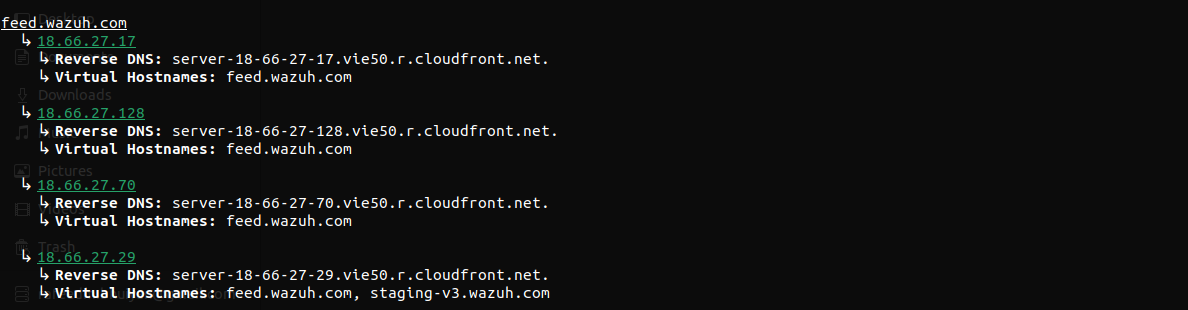 pptx704/domainim
Un outil rapide et complet pour le scan de réseaux organisationnels.
 nccgroup/ps2
Un scanner de ports écrit entièrement en PowerShell.








