
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/peco602/findwall
Scan de PortsSécurité RéseauTests d'Intrusion
GitHubpeco602/findwall

findwall

Vérifiez si votre fournisseur vous bloque !

Voir le dépôt
103585il y a 4 ansVérifié par Kitploit
Partager

TCP UDP

FindWall

Que fait-il ?

FindWall est un script Python qui permet de savoir si votre fournisseur d'accès limite votre accès à Internet en bloquant un port TCP/UDP. Pour effectuer cette vérification, FindWall doit se connecter à un VPS public vous appartenant. FindWall effectue les actions suivantes :

  1. Se connecte au VPS via SSH
  2. Ouvre un port en mode écoute
  3. Tente de se connecter à ce port depuis la machine locale
  4. Ferme le port

Comment l'utiliser ?

Pour utiliser FindWall, vous avez simplement besoin d'un compte sur un VPS public. Le compte doit disposer d'un accès root si vous souhaitez tester des ports dans la plage 1-1024. Le compte root est également nécessaire pour installer automatiquement l'outil nc afin d'ouvrir les ports.

$ pip install -r requirements
$ python findwall.py --help

=====================================================================================

        ███████╗██╗███╗   ██╗██████╗ ██╗    ██╗ █████╗ ██╗     ██╗     
        ██╔════╝██║████╗  ██║██╔══██╗██║    ██║██╔══██╗██║     ██║     
        █████╗  ██║██╔██╗ ██║██║  ██║██║ █╗ ██║███████║██║     ██║     
        ██╔══╝  ██║██║╚██╗██║██║  ██║██║███╗██║██╔══██║██║     ██║     
        ██║     ██║██║ ╚████║██████╔╝╚███╔███╔╝██║  ██║███████╗███████╗
        ╚═╝     ╚═╝╚═╝  ╚═══╝╚═════╝  ╚══╝╚══╝ ╚═╝  ╚═╝╚══════╝╚══════╝

=====================================================================================

usage: findwall.py [-h] --ssh-host SSH_HOST [--ssh-port SSH_PORT] --ssh-username SSH_USERNAME [--ssh-password SSH_PASSWORD] [--ask-ssh-pass] [--ssh-key SSH_KEY] --ports PORTS [--udp]
                   [--threads THREADS]

Check if someone is blocking you!

optional arguments:
  -h, --help            show this help message and exit
  --ssh-host SSH_HOST   Remote host
  --ssh-port SSH_PORT   Remote SSH port
  --ssh-username SSH_USERNAME
                        Remote SSH username
  --ssh-password SSH_PASSWORD
                        Remote SSH password
  --ask-ssh-pass        Ask for remote SSH password
  --ssh-key SSH_KEY     Remote SSH private key
  --ports PORTS         Port range to scan (default: 1-1024)
  --udp                 Scan in UDP
  --threads THREADS     Number of threads (default: 1)

Exemple :

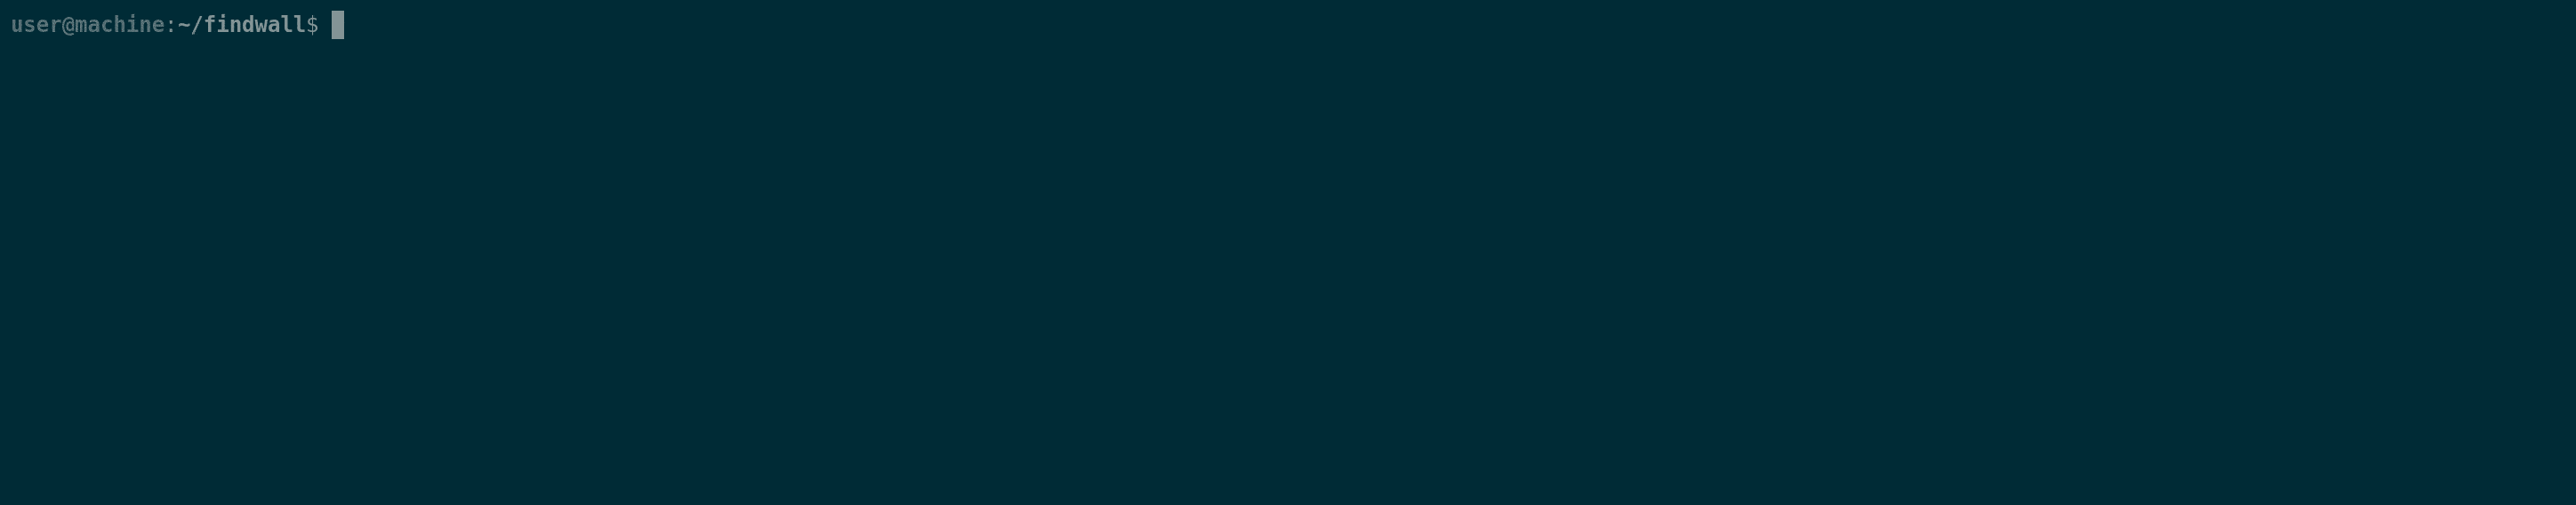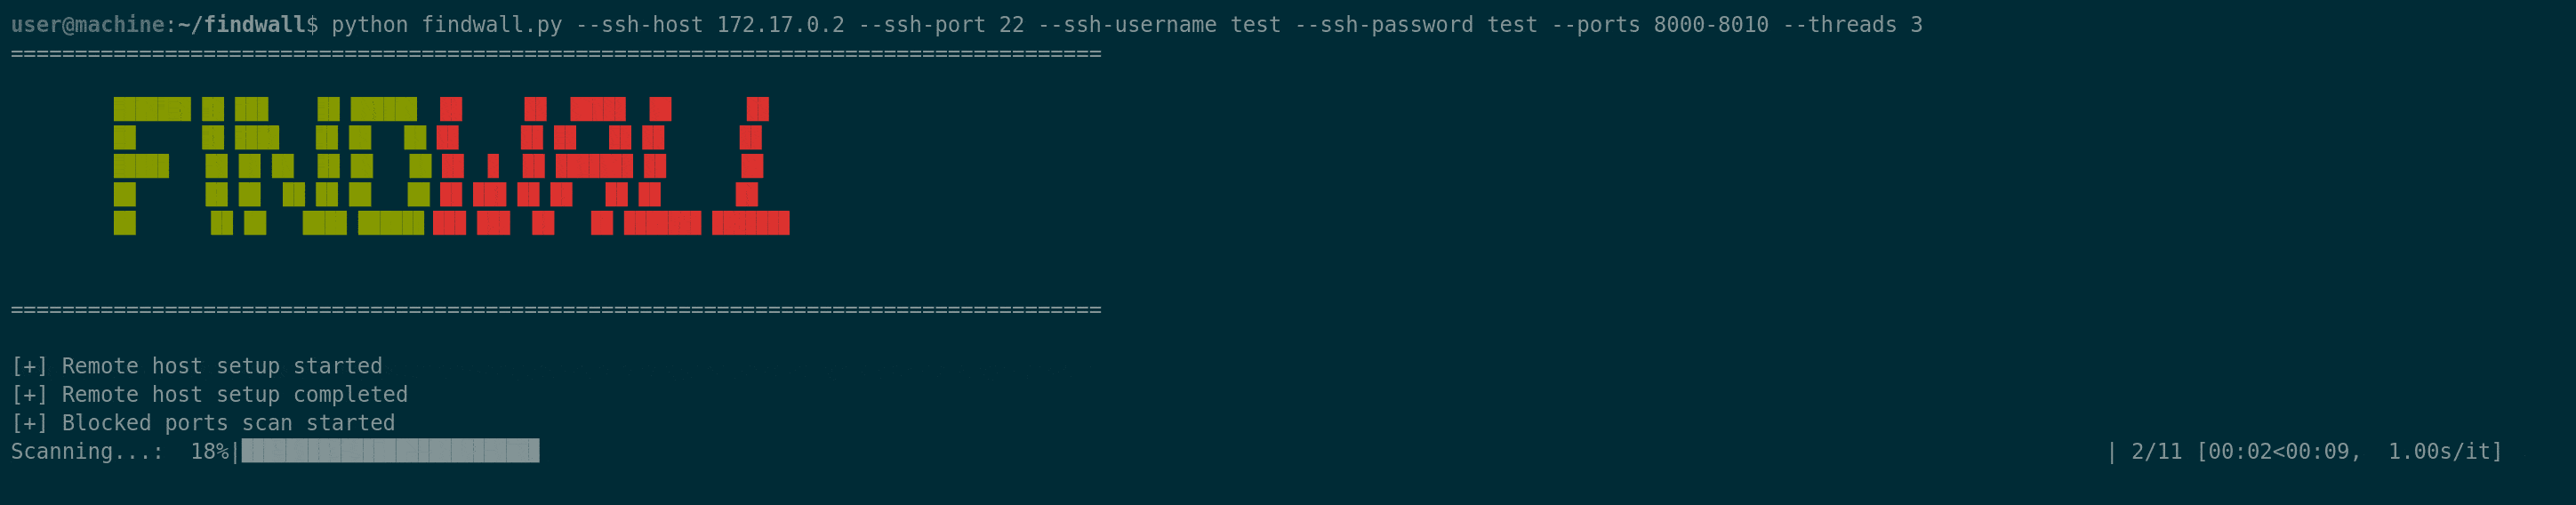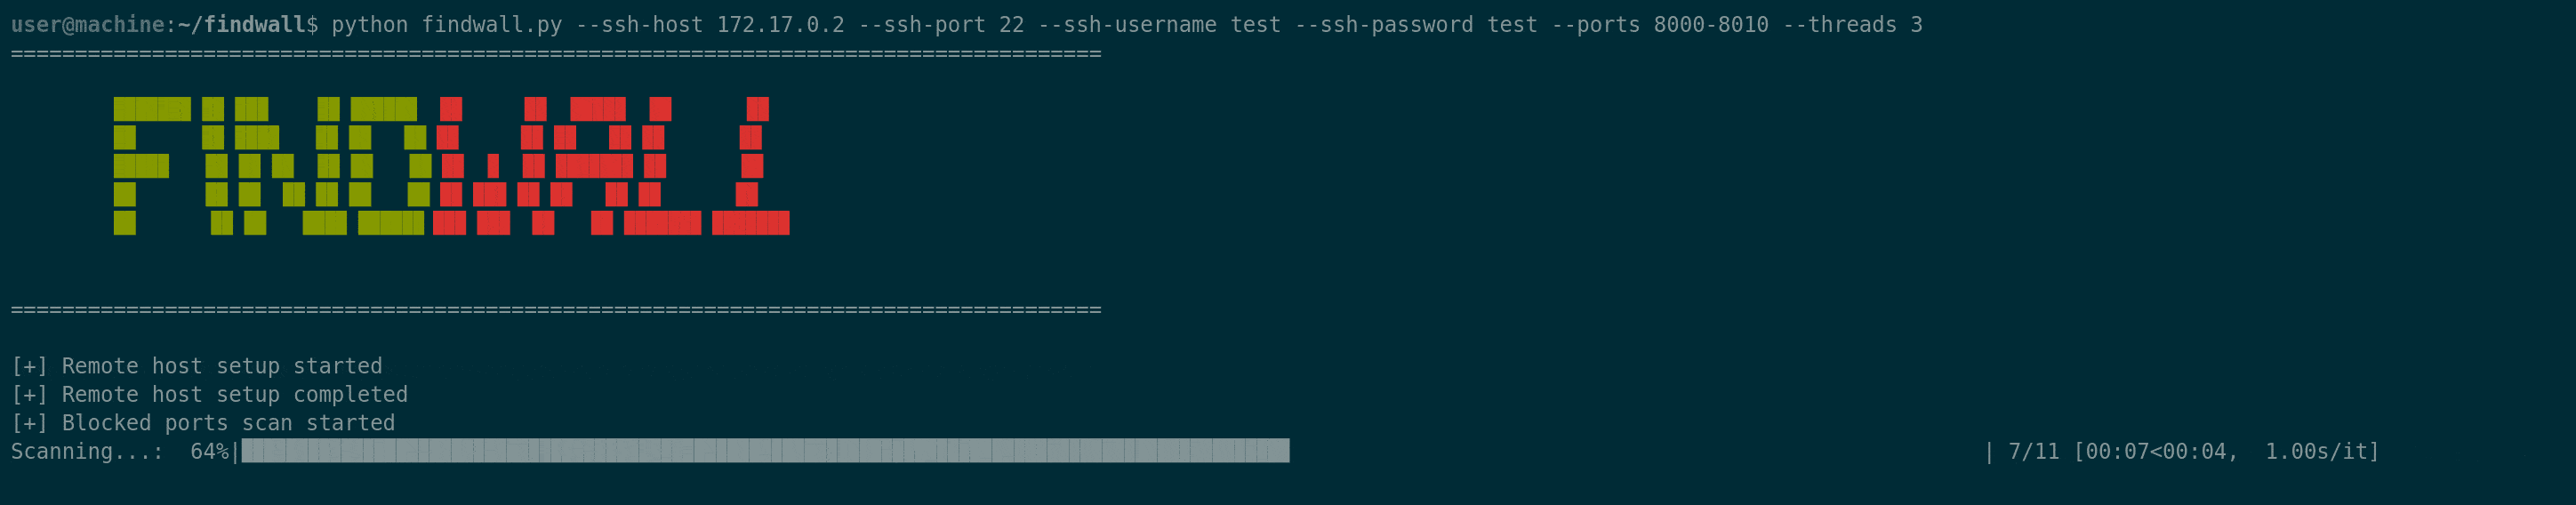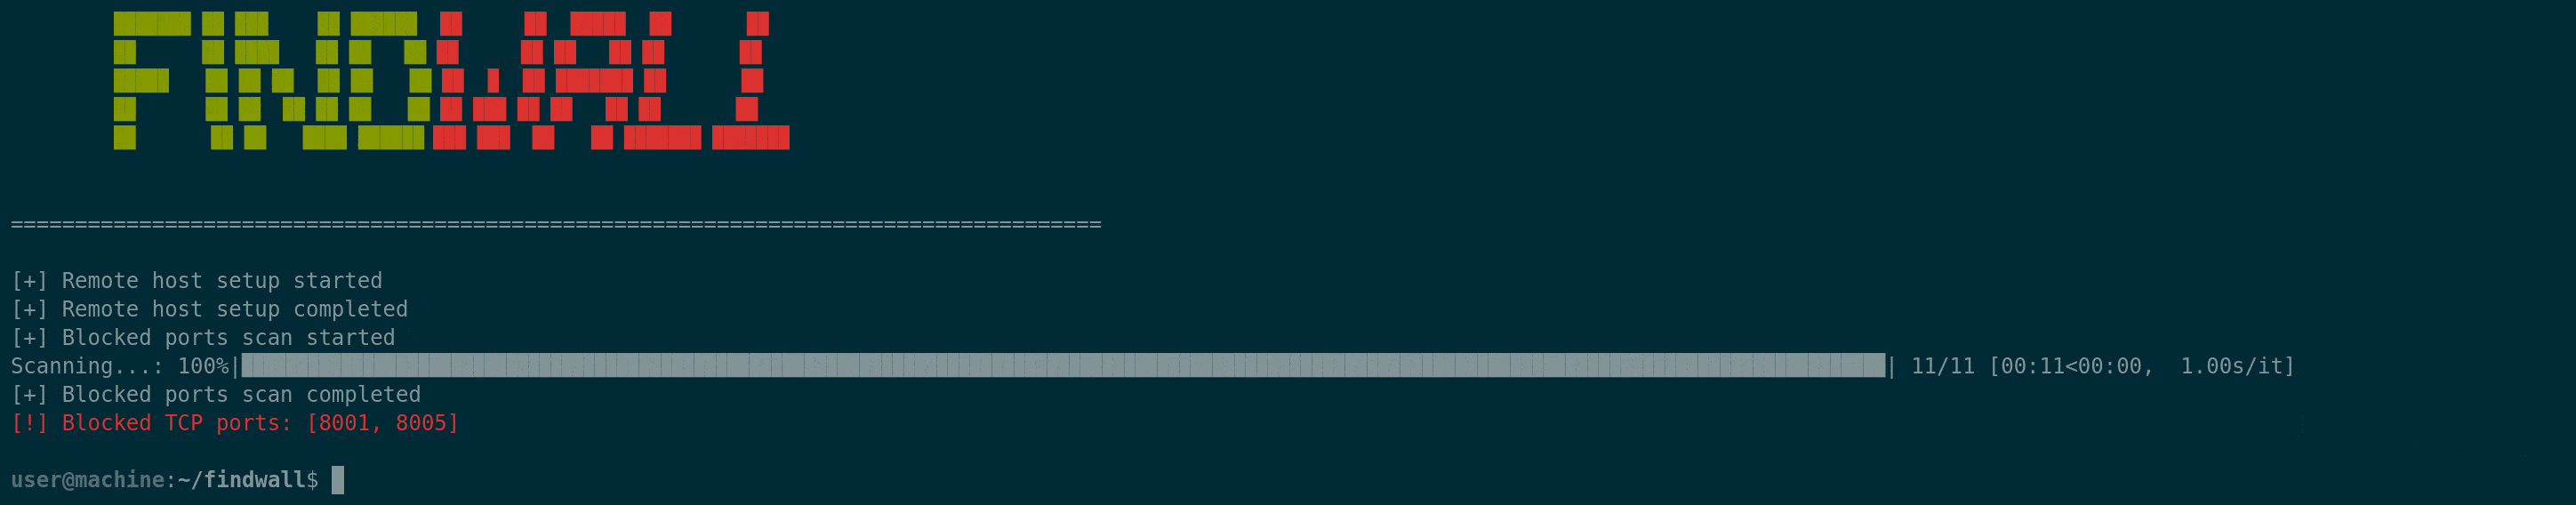
$ python findwall.py --ssh-host 172.17.0.2 --ssh-port 22 --ssh-username test --ssh-password test --ports 8000-8010 --threads 3
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






