
 pptx704/domainim
Un outil rapide et complet pour le scan de réseaux organisationnels.

Fonctionnalités • Installation • Utilisation • Contribution • Notes complémentaires
Domainim est un outil rapide de reconnaissance de domaines pour l'analyse de réseaux d'entreprise. L'outil vise à fournir un aperçu succinct de la structure d'une organisation à l'aide de techniques telles que l'OSINT, le bruteforcing, la résolution DNS, etc.
Fonctionnalités actuelles (v1.4.0)-
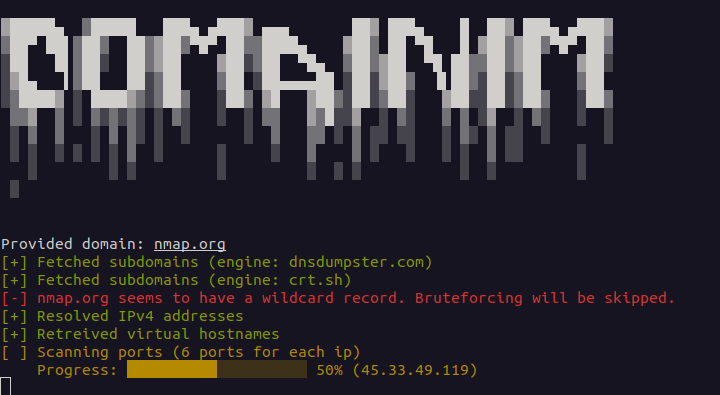
Énumération de noms d'hôtes virtuels
Recherche DNS inverse
Détecte les sous-domaines génériques (wildcard) (IPv4 et IPv6). Les résultats passifs qui ne se résolvent que vers les IP génériques sont masqués, sauf s'ils ont été observés dans un certificat TLS. Le bruteforcing peut être forcé avec --force-brute, auquel cas les résultats ne se résolvant que vers les IP génériques sont écartés
Analyse basique des ports TCP
Analyse basique des ports UDP (optionnelle avec --udp-ports, aucun accès root requis)
Les sous-domaines sont acceptés en entrée
Énumération de plusieurs domaines. Plusieurs domaines peuvent être fournis en arguments ou dans un fichier (--list | -i), et sont énumérés l'un après l'autre
Directory busting (optionnel avec --dir-wordlist). Les chemins d'une wordlist sont testés sur http et https de chaque sous-domaine trouvé, avec filtrage des soft-404. Voir Directory busting
Export des résultats vers un fichier JSON
Le projet est inspiré de Sublist3r. Le module de scan de ports est largement basé sur NimScan.
Vous pouvez compiler ce dépôt depuis les sources-
git clone [email protected]:pptx704/domainim
nimble build
./domainim <domain>... [--list=<filename>] [--ports=<ports>] [--udp-ports=<ports>] [--dir-wordlist=<filename>]
Ou, vous pouvez simplement télécharger le binaire depuis la page des versions. Gardez à l'esprit que le binaire n'est testé que sur les systèmes basés sur Debian.
./domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
<domain>... désigne un ou plusieurs domaines à énumérer. Chacun peut également être un sous-domaine. Voir Domaines multiples.--list | -i est le chemin vers un fichier contenant les domaines cibles. Voir Domaines multiples. Écrivez la valeur sous la forme --list=<filename> ou -i:<filename> ; --list <filename> avec un espace ne fonctionne pas.--ports | -p est une spécification sous forme de chaîne des ports à scanner. Elle peut être l'une des suivantes :
all - Scanner tous les ports (1-65535)none - Ignorer le scan de ports (par défaut)t<n> - Scanner les n ports les plus courants (comme nmap). C'est-à-dire que t100 scanne les 100 ports les plus courants. La valeur maximale est 5000. Si n est supérieur à 5000, il sera fixé à 5000.80 scanne le port 8080-100 scanne les ports 80 à 10080,443,8080 scanne les ports 80, 443 et 808080,443,8080-8090,t500 scanne les ports 80, 443, 8080 à 8090 et les 500 ports les plus courants--udp-ports est une spécification sous forme de chaîne des ports UDP à scanner. Elle utilise la même grammaire que --ports (all, none, t<n>, valeur unique, valeur de plage, valeurs séparées par des virgules et combinaisons). Le scan UDP est désactivé sauf si cette option est fournie avec au moins un port ; --ports reste limité au TCP et n'active jamais l'UDP. Notez que t<n> utilise la même liste des ports les plus courants que le scan TCP, qui est ordonnée par popularité TCP. C'est-à-dire :
--udp-ports=53 scanne le port UDP 53--udp-ports=53,123,161 scanne les ports UDP 53, 123 et 161--udp-ports=1-1024 scanne les ports UDP 1 à 1024--udp-ports=t100 scanne les 100 ports les plus courants en UDP--ports=80,443 --udp-ports=53,t20 scanne les ports TCP 80 et 443, ainsi que le port UDP 53 et les 20 ports les plus courants--dns | -d est l'adresse du serveur DNS. Elle doit être une adresse IPv4 valide et peut éventuellement contenir le numéro de port :
a.b.c.d - Utiliser le serveur DNS à l'adresse a.b.c.d sur le port 53a.b.c.d#n - Utiliser le serveur DNS à l'adresse a.b.c.d sur le port n--wordlist | -l - Chemin vers le fichier de wordlist. Il est utilisé pour le bruteforce des sous-domaines. Si le fichier est invalide, le bruteforce sera ignoré. Les lignes vides et les lignes commençant par # sont ignorées. Vous pouvez obtenir une wordlist depuis SecLists. Une wordlist est également fournie sur la page des releases.--force-brute | -f - Forcer le bruteforce même si un enregistrement wildcard est trouvé. Les sous-domaines qui ne résolvent que vers les IP wildcard sont écartés.--rps | -r - Nombre de requêtes à effectuer par seconde pendant le bruteforce. La valeur par défaut est 1024 req/s. Il est à noter que les requêtes DNS sont effectuées par lots et que le lot suivant n'est effectué qu'après l'achèvement du précédent. Comme les requêtes peuvent être limitées en débit, augmenter la valeur ne garantit pas toujours des résultats plus rapides.--dir-wordlist, --dir-status, --dir-rps, --dir-concurrency - Directory busting. Désactivé sauf si --dir-wordlist est fourni. Voir Directory busting.--out | -o - Chemin vers le fichier de sortie. La sortie sera enregistrée au format JSON. Le nom du fichier doit se terminer par .json.Exemples
./domainim nmap.org --ports=all./domainim nmap.org scanme.nmap.org --out=results.json./domainim nmap.org --list=targets.txt./domainim google.com --ports=none --dns=8.8.8.8#53./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --rps=1500./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --out=results.json./domainim nmap.org --wordlist=wordlist.txt --force-brute./domainim mysite.com --ports=t50,5432,7000-9000 --dns=1.1.1.1./domainim domainim.com --ports=80 --udp-ports=53,123./domainim nmap.org --udp-ports=53,123,161 --out=results.json./domainim nmap.org --dir-wordlist=paths.txt --dir-status=200,301-303 --dir-rps=20 --dir-concurrency=10





