
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/backendsystems/nibble
Utilitaires GénérauxReconnaissanceCartographie RéseauScan de PortsCollecte d'InformationsSécurité Réseau
GitHubbackendsystems/nibble

nibble

scanner réseau facile à utiliser, avec une interface TUI cliquable

Voir le dépôt
193544il y a 4 moisVérifié par Kitploit
Partager

GitHub Stars PPA COPR AUR brew winget npm PyPI

Nibble

Nibble est un outil CLI pour le scan de réseau local, axé sur la rapidité et la simplicité d'utilisation.

Sélectionnez une interface réseau, et il scanne votre sous-réseau local.
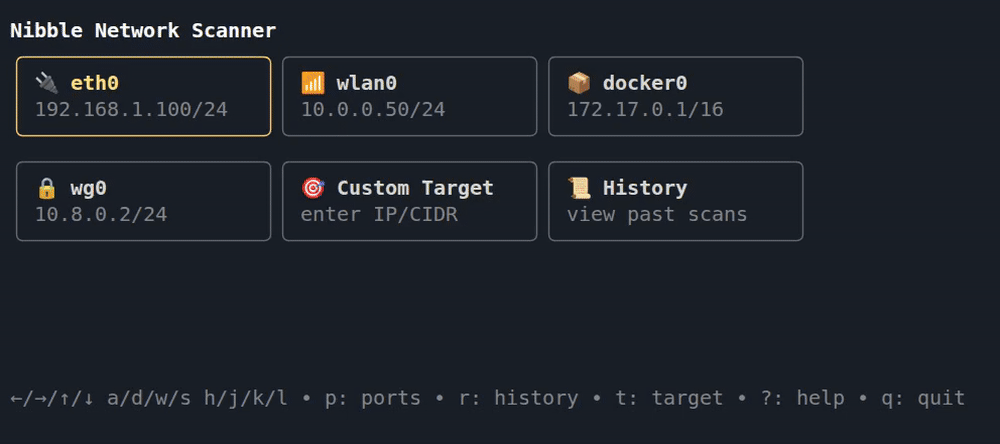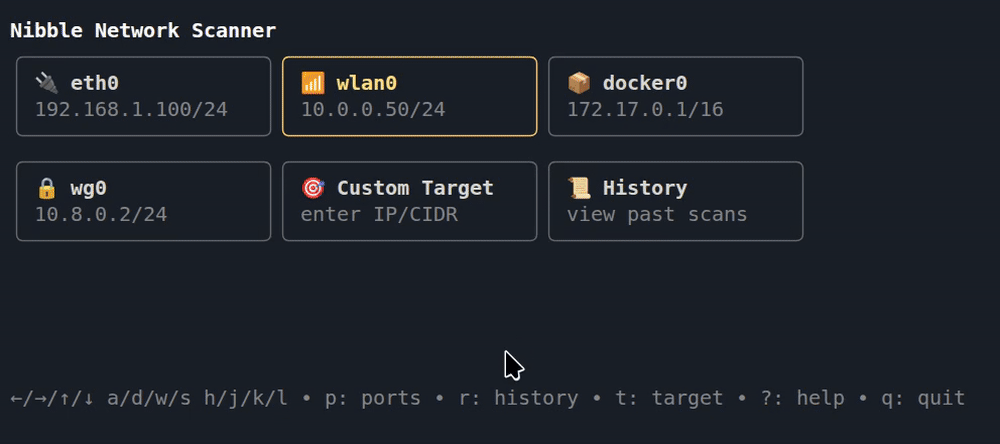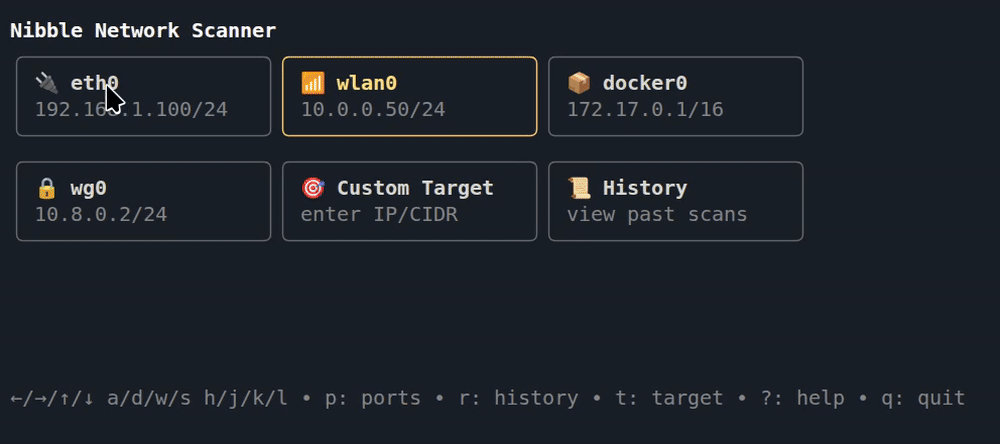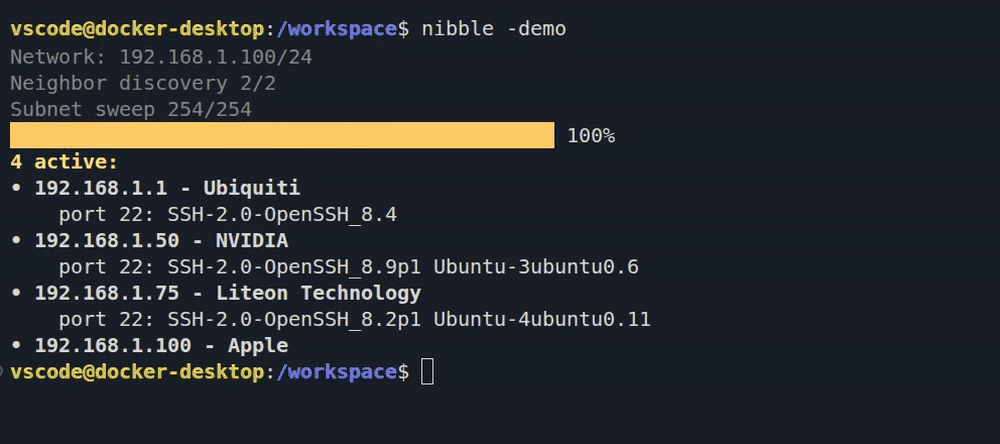
Liste les hôtes, les fabricants de matériel, les ports ouverts et leurs services.

Interface cliquable avec support de la souris

  • ⚡ Ultra rapide, scans utilisant des threads légers
  • 🔒 Sûr, ne nécessite pas d'accès administrateur ni de privilèges spéciaux
  • 🥷 Furtif, n'émet aucun signal réseau avant le début d'un scan
  • Interface cliquable, utilisez votre souris pour naviguer et scanner 🖱️
    • ou naviguez avec ↑/↓/←/→, w/s/a/d ou h/j/k/l
    • écrans d'aide contextuels, raccourci : ?
  • Support des réseaux Docker et WSL 📦
    • scans instantanés des réseaux Docker lorsqu'un socket Docker est détecté
    • peut scanner les interfaces Windows depuis WSL
  • Affiche les fabricants de matériel détectés : 📙
    • Raspberry Pi, Ubiquiti, Apple et 40 000 autres identifiants de vendeurs
    • Lit les bannières de service sur les ports ouverts (par exemple, ssh ou nginx)
  • Les couleurs s'adaptent automatiquement à votre thème de terminal 🌈
  • Par défaut : SSH, Telnet, HTTP, HTTPS, SMB, RDP, etc.
    • Possibilité de définir une liste de ports personnalisés, mémorisée pour une utilisation future
    • Mode cible pour des scans réseau ciblés
  • Mode historique pour consulter les scans passés 📜
  • Mode sans tête (headless) avec sortie JSON pour scripts et automatisation 🤖

Historique

Consultez les scans passés, les hôtes trouvés et re-scannez tous les ports des hôtes. Raccourci : r
L'historique mémorise votre position entre les sessions, replongez directement dans votre dernier scan consulté.
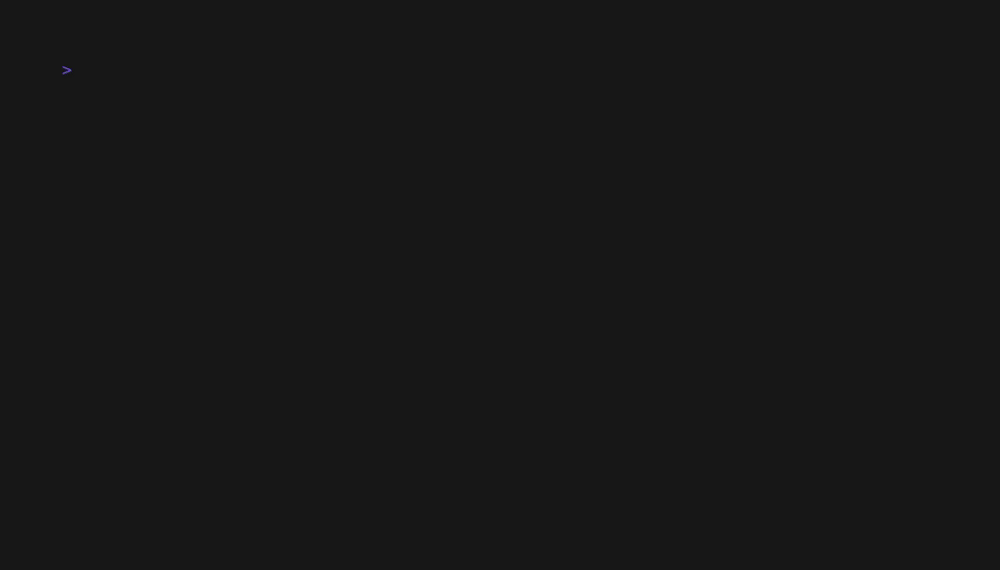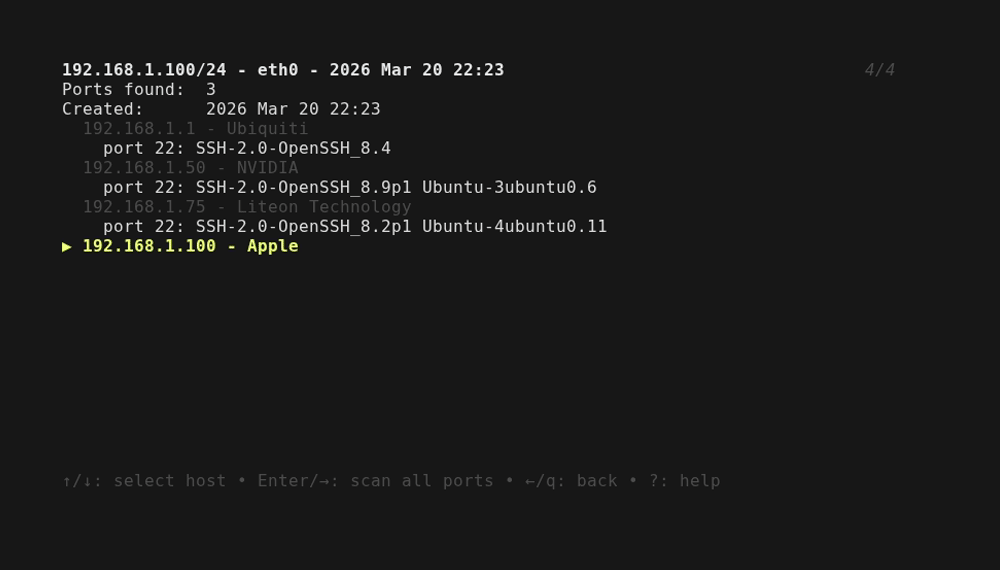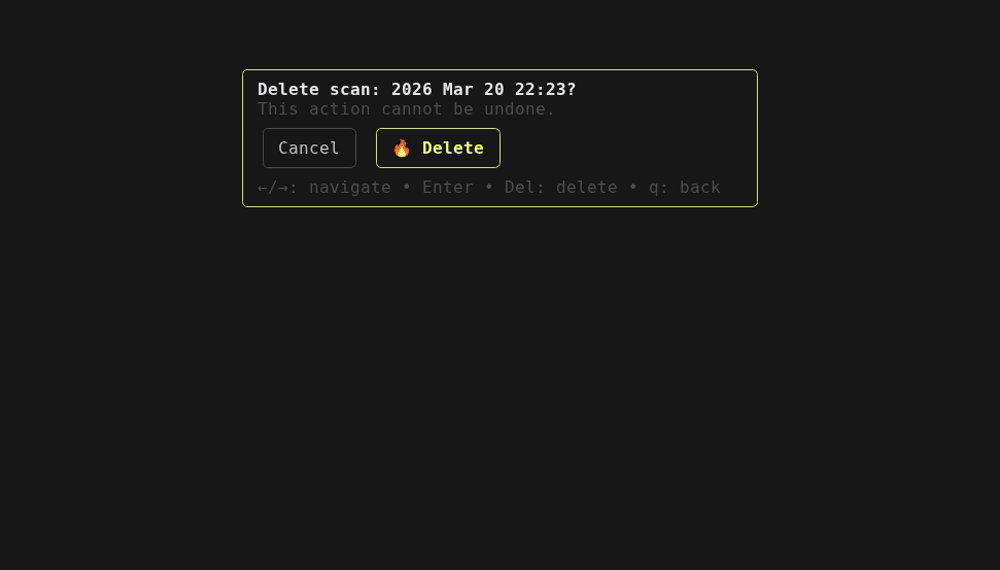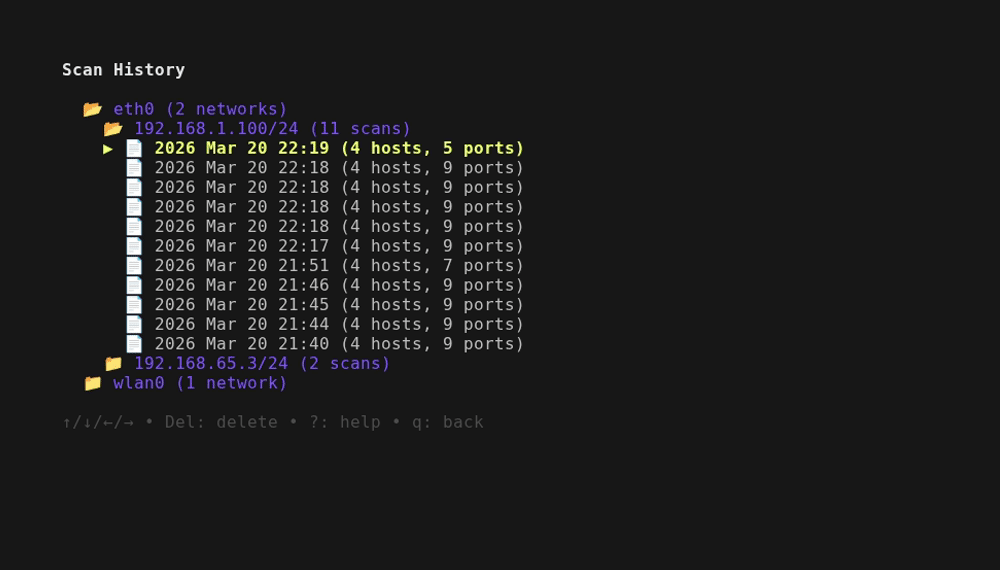
Historique Nibble

Installation facile

PlateformeGestionnaireCommande
Ubuntu
ou Mint, Pop!_OS, Zorin, ...
aptsudo add-apt-repository ppa:backendsystems/ppa
sudo apt install nibble
Fedora
ou RHEL, CentOS Stream, ...
dnfsudo dnf copr enable @backendsystems/nibble
sudo dnf install nibble
Arch Linuxauryay -S nibble-bin
macOSbrewbrew install backendsystems/tap/nibble
🪟 Windowswingetwinget install backendsystems.nibble
Toute plateformenpmnpm install -g @backendsystems/nibble
ou npx @backendsystems/nibble
Toute plateformepippipx install nibble-cli
Toute plateformegogo install github.com/backendsystems/nibble@latest

Des binaires précompilés pour Linux, macOS et Windows (amd64/arm64) sont disponibles sur la page des Releases.

Utilisation

Lancez le CLI avec la commande nibble, sélectionnez une interface réseau.
Icônes d'interface : 🔌Ethernet, 📶Wi-Fi, 📦Conteneur, 🔒VPN.

Mode sans tête (Headless)

Exécutez des scans sans l'interface TUI. Sortie en JSON. Activé par le paramètre -i.
Les scans sans tête ne sont pas sauvegardés dans l'historique.

-i cible(s) de scan, séparées par des virgules ou un fichier (exemple_entrée)
-p ports personnalisés (ex. 22,80,8000-8100 ou - pour tous)
-o écrire la sortie dans un fichier au lieu de la sortie standard (exemple_sortie)

nibble -i 192.168.0.0/24
nibble -i 192.168.1.223,10.0.0.12/32 -p - -o results.json
nibble -i targets.txt -p 22,80,443,8000-8100

Codes de sortie : 0 succès, 1 erreur, 2 utilisation invalide.

Licence

Ce projet est sous licence MIT. Voir le fichier LICENSE pour plus de détails.

Remarque : Le nom « nibble » et les éléments de marque sont exclus de cette licence, voir le LICENSE séparé pour les conditions de marque.

Construit avec Bubble Tea

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    306
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    301

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





