
 thongor77/nmlinux
Boîte à outils réseau unifiée pour Linux — Python 3 + PySide6



Une boîte à outils réseau unifiée pour Linux et macOS — inspecter, se connecter, diagnostiquer.
NMLinux est une interface graphique unique et unifiée qui rassemble 29 modules réseau dans une seule fenêtre : surveillance des interfaces, Wi-Fi, DNS, terminal SSH, visualiseur de pare-feu, carte de topologie, traceroute, et plus encore. Développé de zéro en Python et PySide6 (Qt 6), avec 8 langues d'interface et aucune dépendance externe au-delà des outils système standards.
[!NOTE] NMLinux n'a aucun lien avec le démon système Linux
/usr/bin/NetworkManager(NetworkManager de Red Hat/GNOME). NMLinux est un projet autonome développé de zéro en Python et PySide6.
Développé avec Claude Code (Anthropic) et la contribution de son auteur.
NMLinux est développé avec l'assistance de l'IA — Claude Code, plus précisément — et cela n'est caché nulle part dans ce dépôt. Presque tous les projets logiciels sérieux aujourd'hui utilisent l'IA quelque part dans leur chaîne de production, qu'ils le disent ou non. Donc « l'IA a-t-elle été impliquée » n'est pas la question intéressante. La question intéressante est : y a-t-il quelque chose qui le détecte quand l'IA se trompe ?
Voici ce qui le fait, si vous préférez vérifier plutôt que me croire sur parole :
pytest tests/ -v. De la logique pure plus une poignée de vrais tests de widgets Qt (menus, tableaux), sans masquer les parties intéressantes par du mocking.docs/Decisions-Techniques.md — chaque décision technique non évidente, les alternatives rejetées, et les bugs (y compris ceux introduits par l'IA) qui ont été trouvés et corrigés, avec le raisonnement consigné.docs/Architecture.md et docs/Carte-des-Modules.md — la structure réelle du code, maintenue en phase avec ce qui est livré.Rien de tout cela n'existe parce que l'IA n'est pas digne de confiance. Cela existe parce que rien ne devrait être livré sans un processus qui le vérifie — y compris le code écrit à la main. Jugez le résultat et la façon dont il est vérifié, pas l'outil qui a aidé à l'écrire.
Vous avez quand même trouvé un bug ? C'est utile, pas embarrassant — ouvrez un ticket.
Les GitHub Discussions sont ouvertes — partagez vos retours, proposez des idées, posez des questions, ou dites simplement bonjour. L'auteur a plus de 30 ans d'expérience en infrastructure et en opérations, et a créé cet outil parce qu'un logiciel bon, gratuit et simple devrait aussi exister pour Linux.
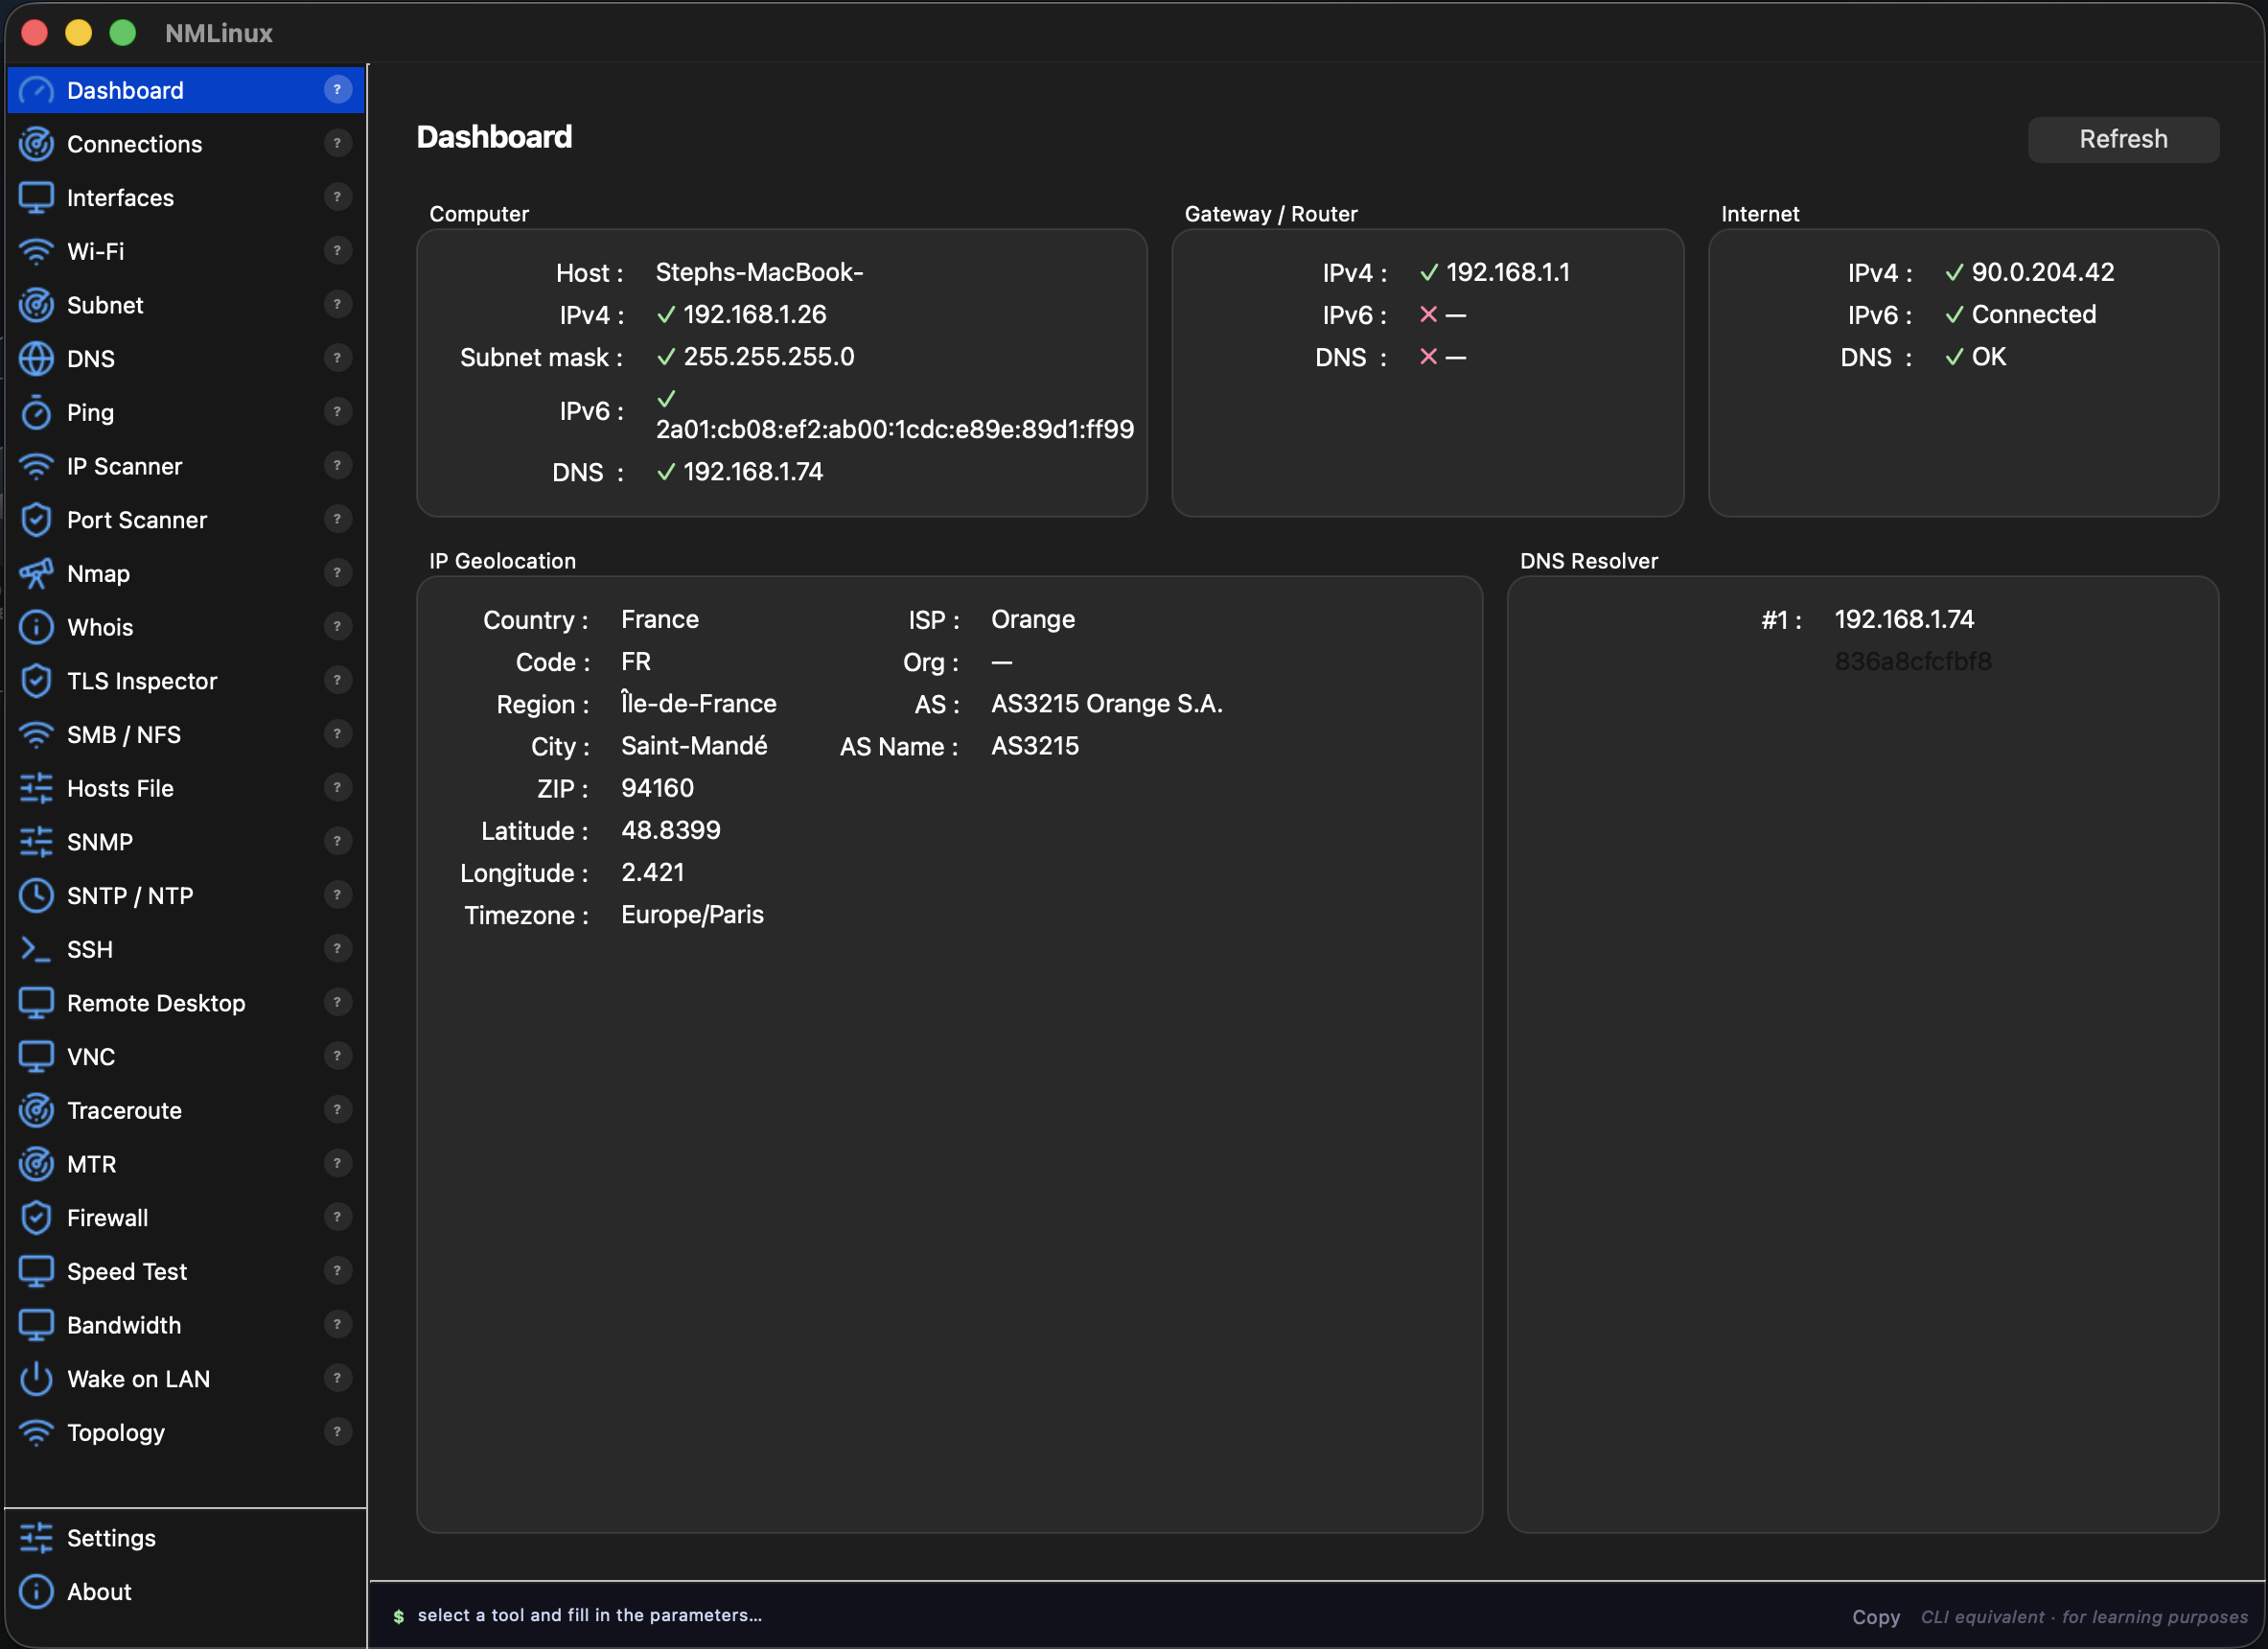
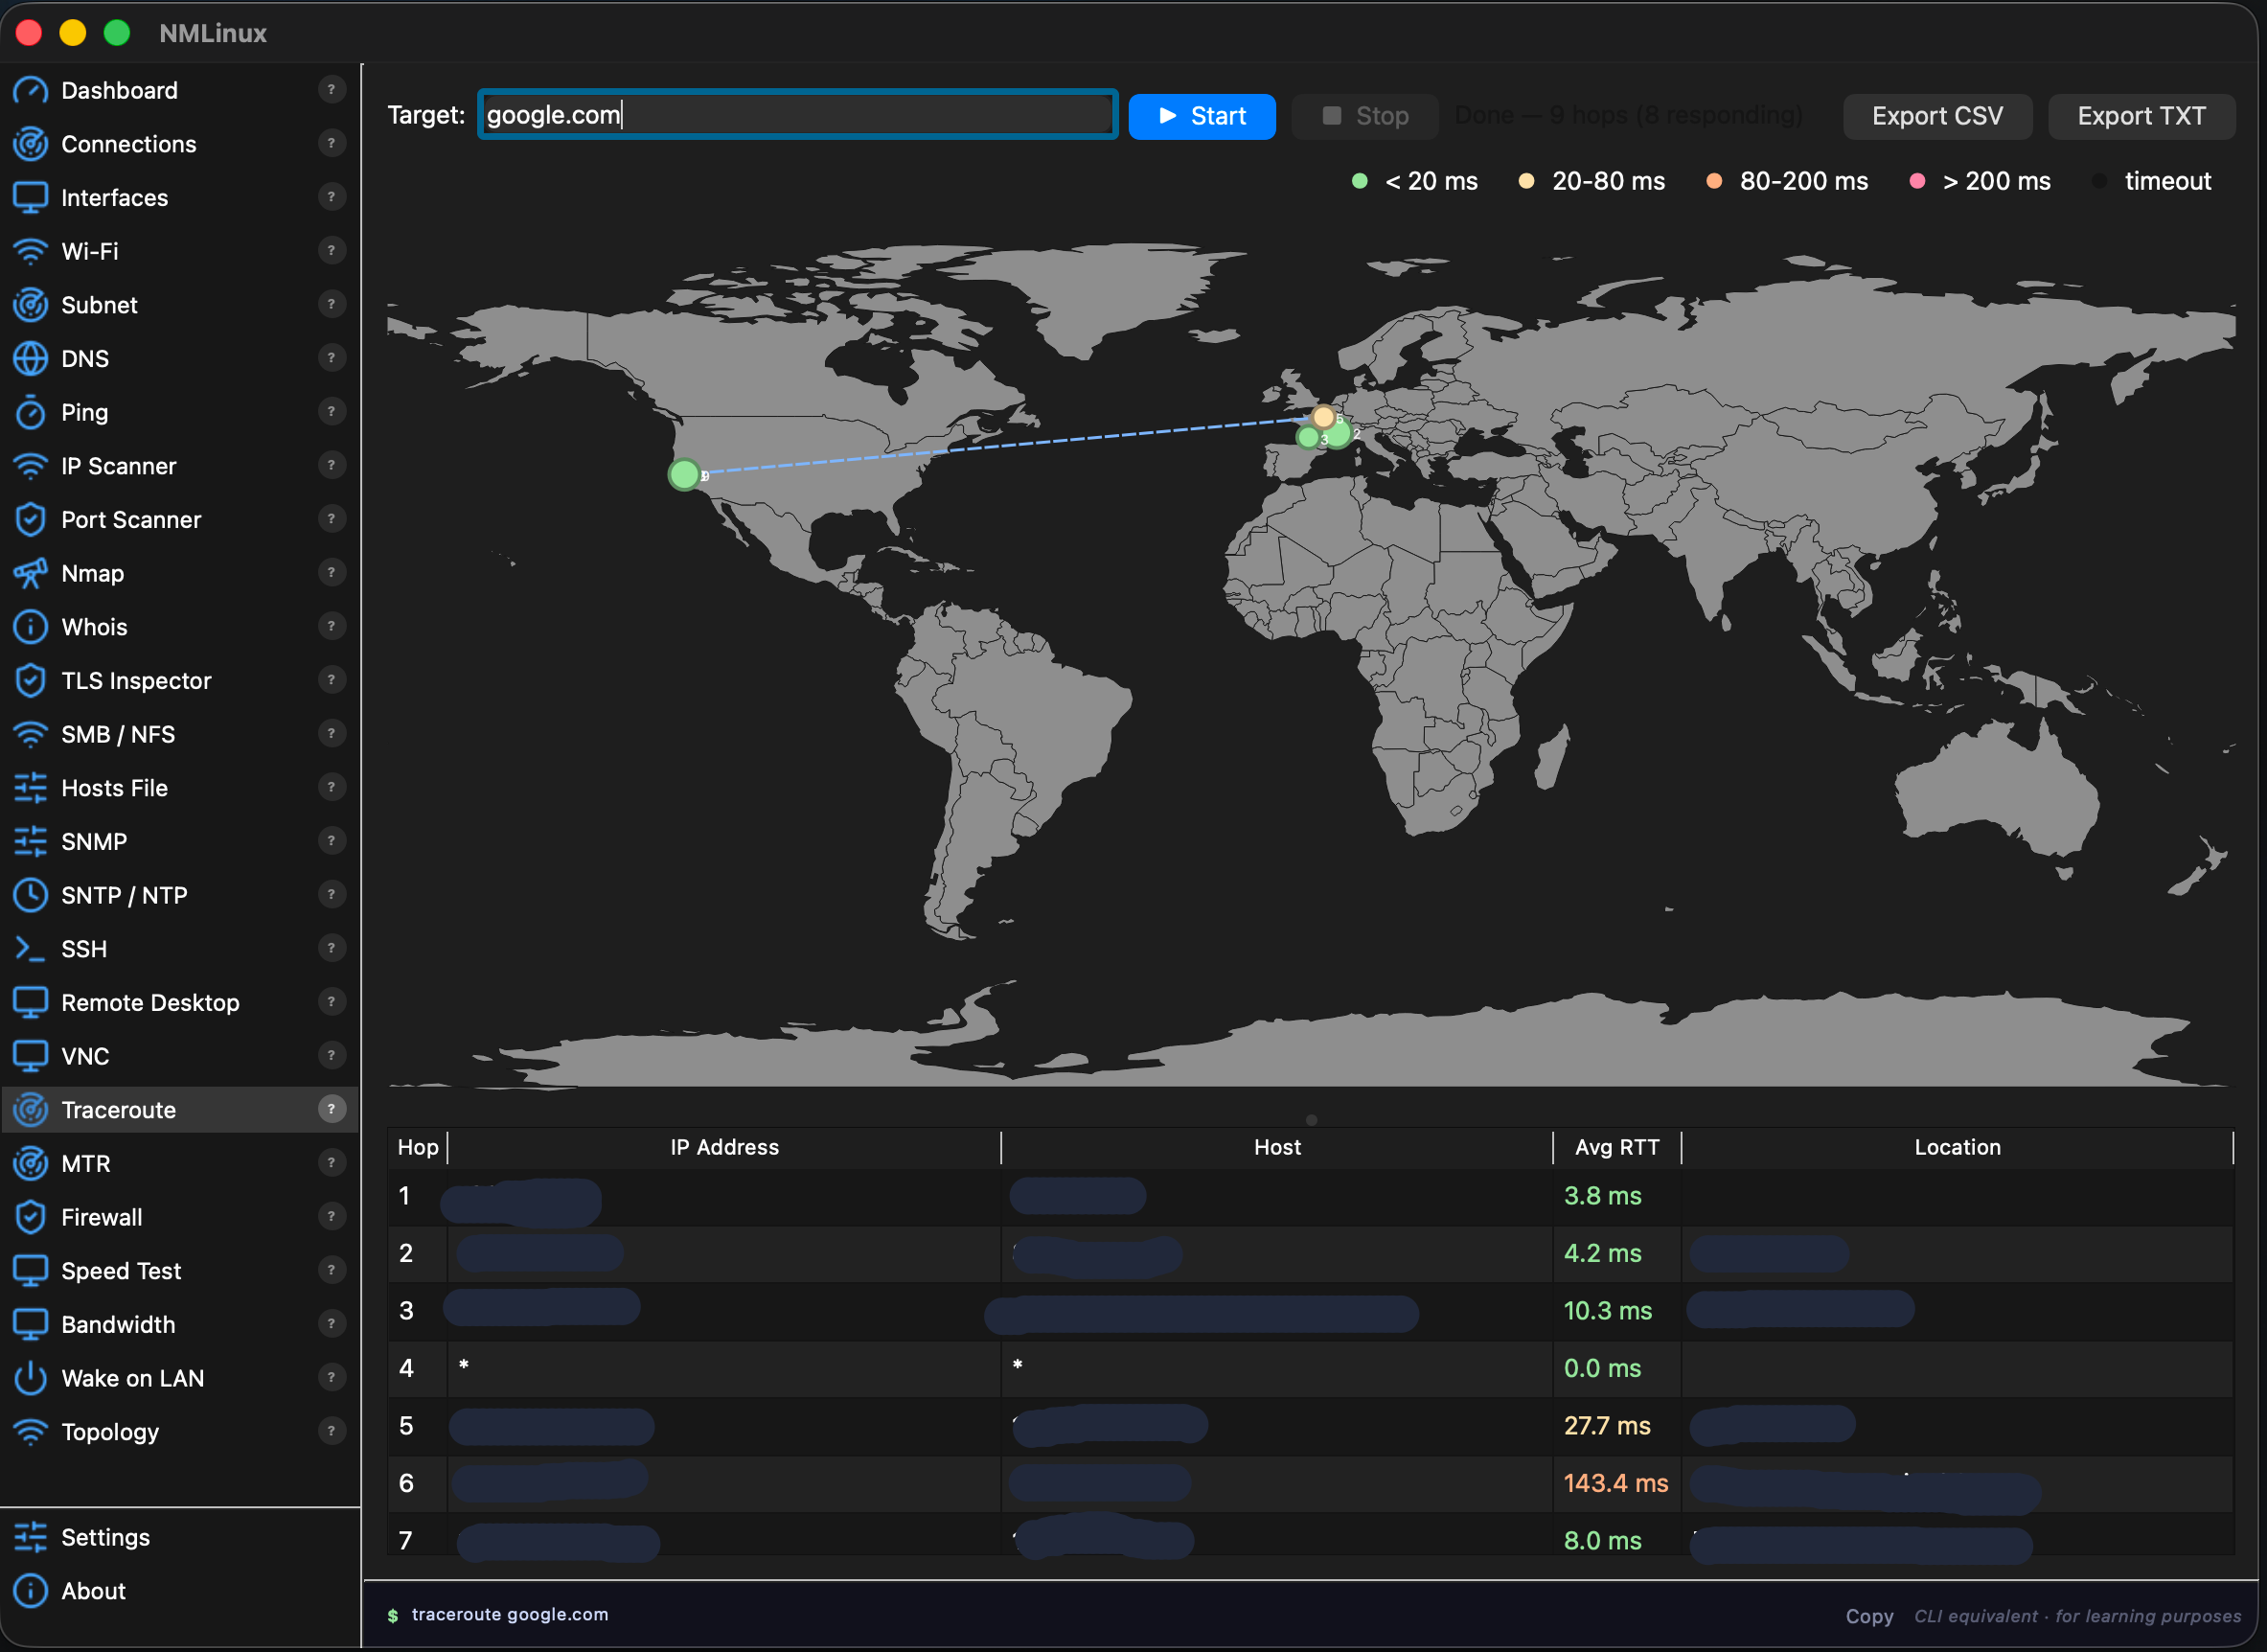
Captures d'écran Linux de la v1.2.7 — captures d'écran macOS de la v1.3.5. L'application compte désormais 29 modules et 8 langues d'interface (FR/EN/ES/DE/IT/PT/JA/ZH).
Linux (KDE)
| Tableau de bord | Topologie |
|---|---|
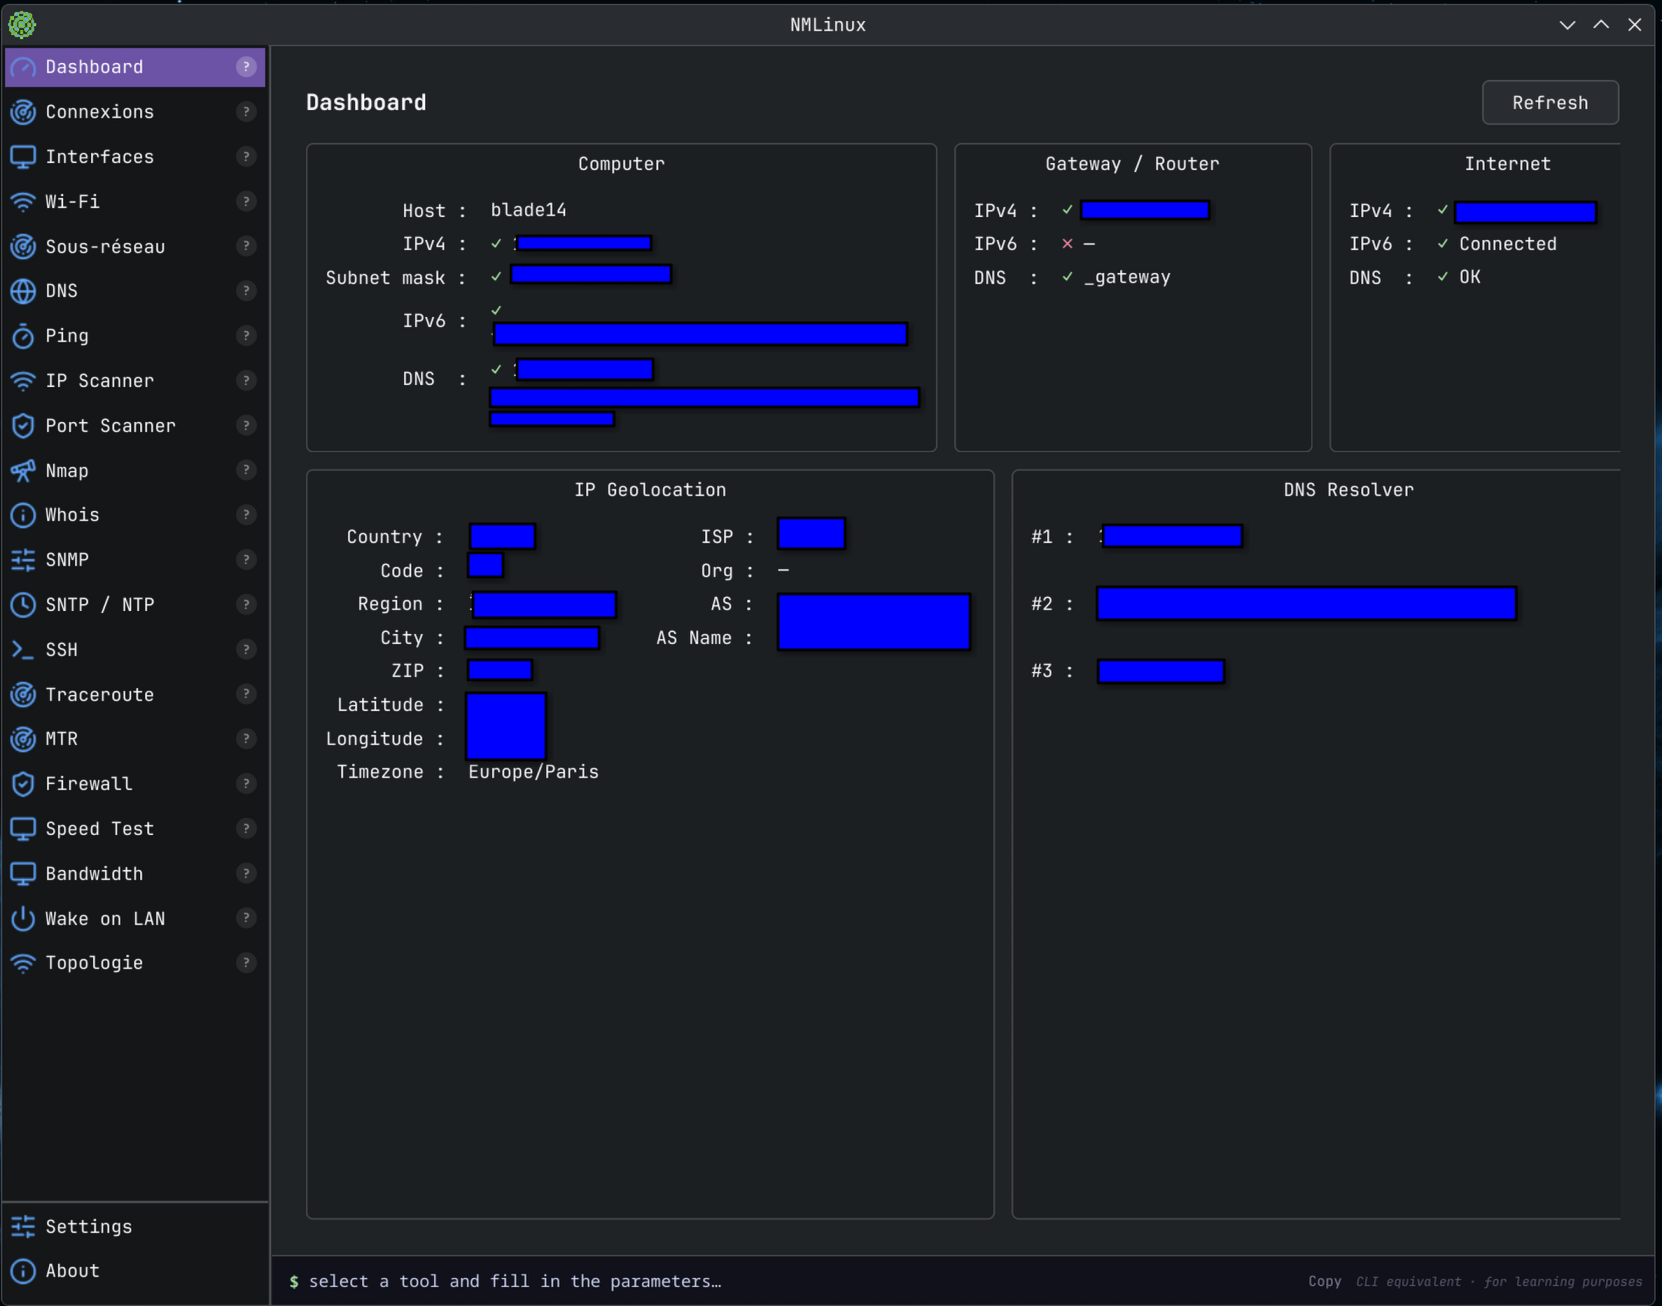 | 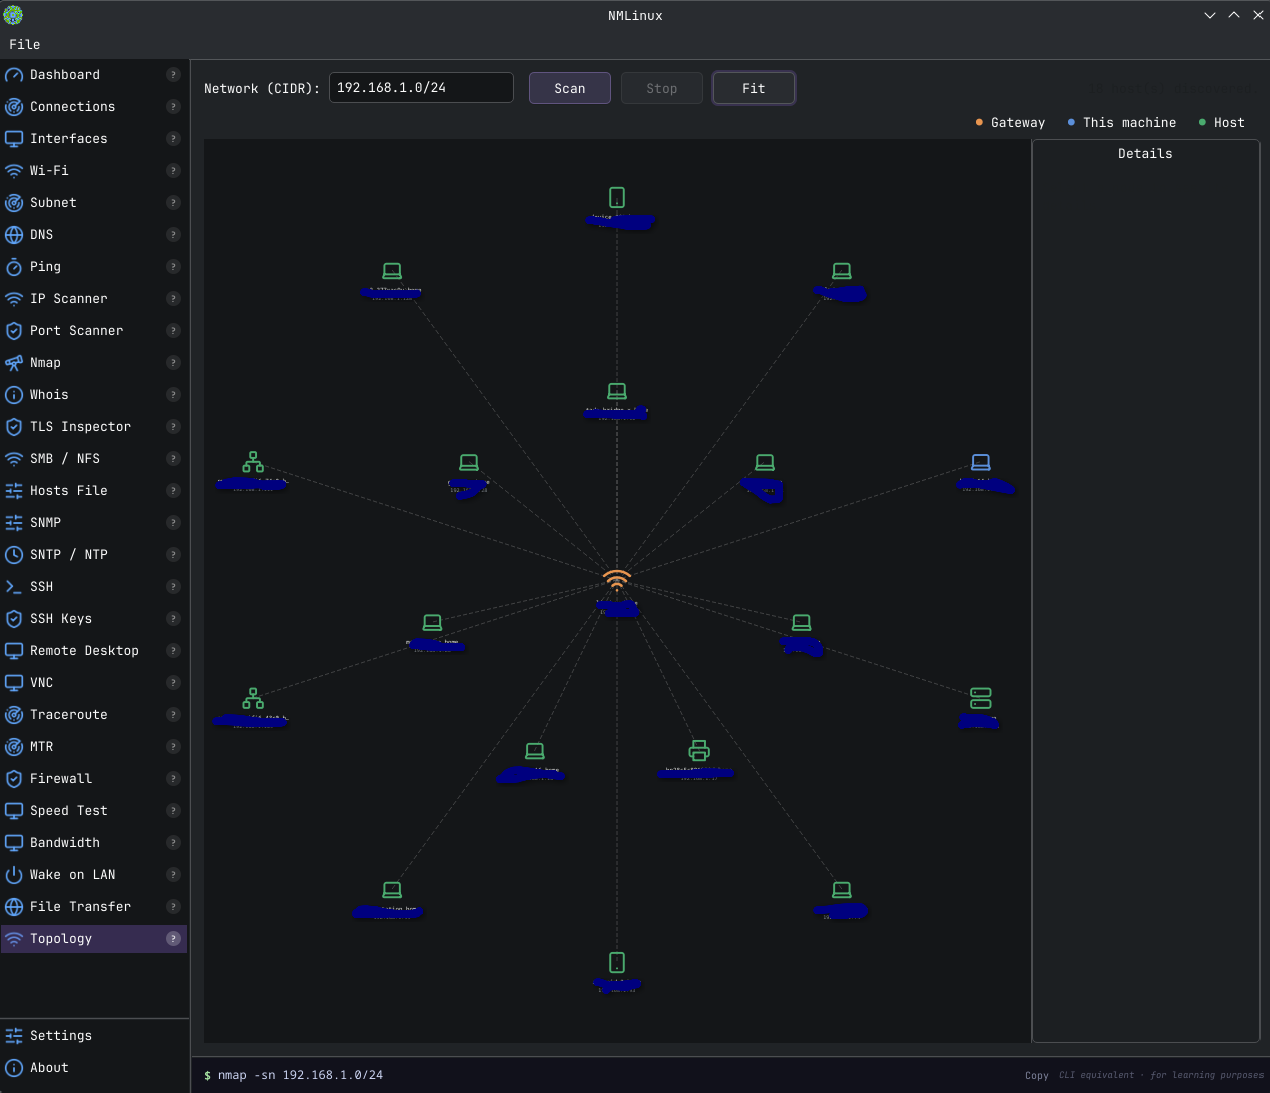 |
| Traceroute | Wi-Fi |
|---|---|
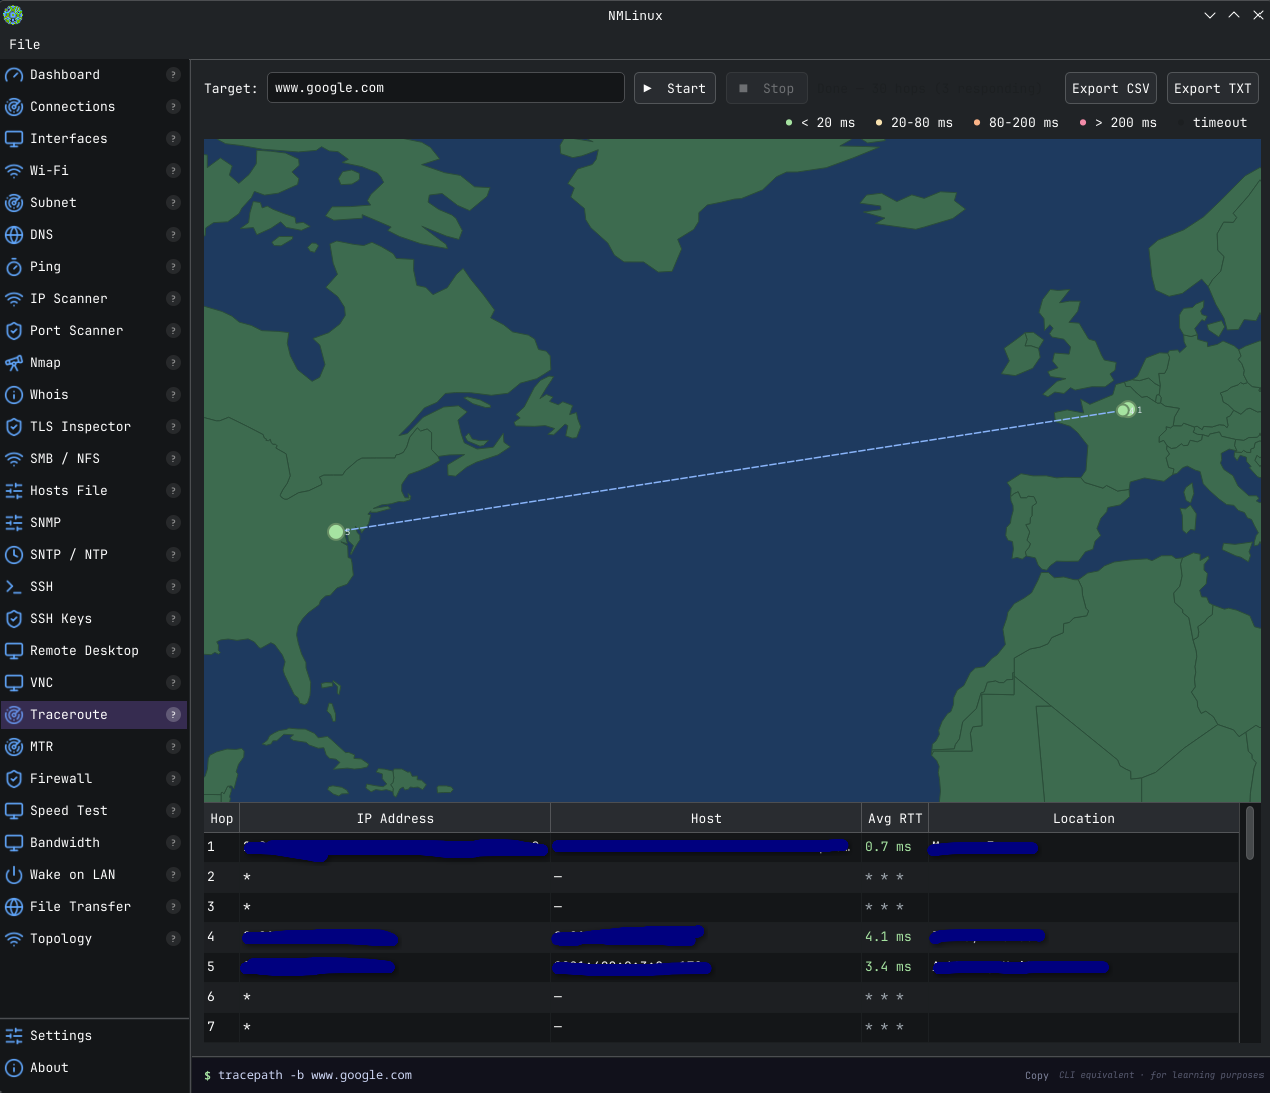 | 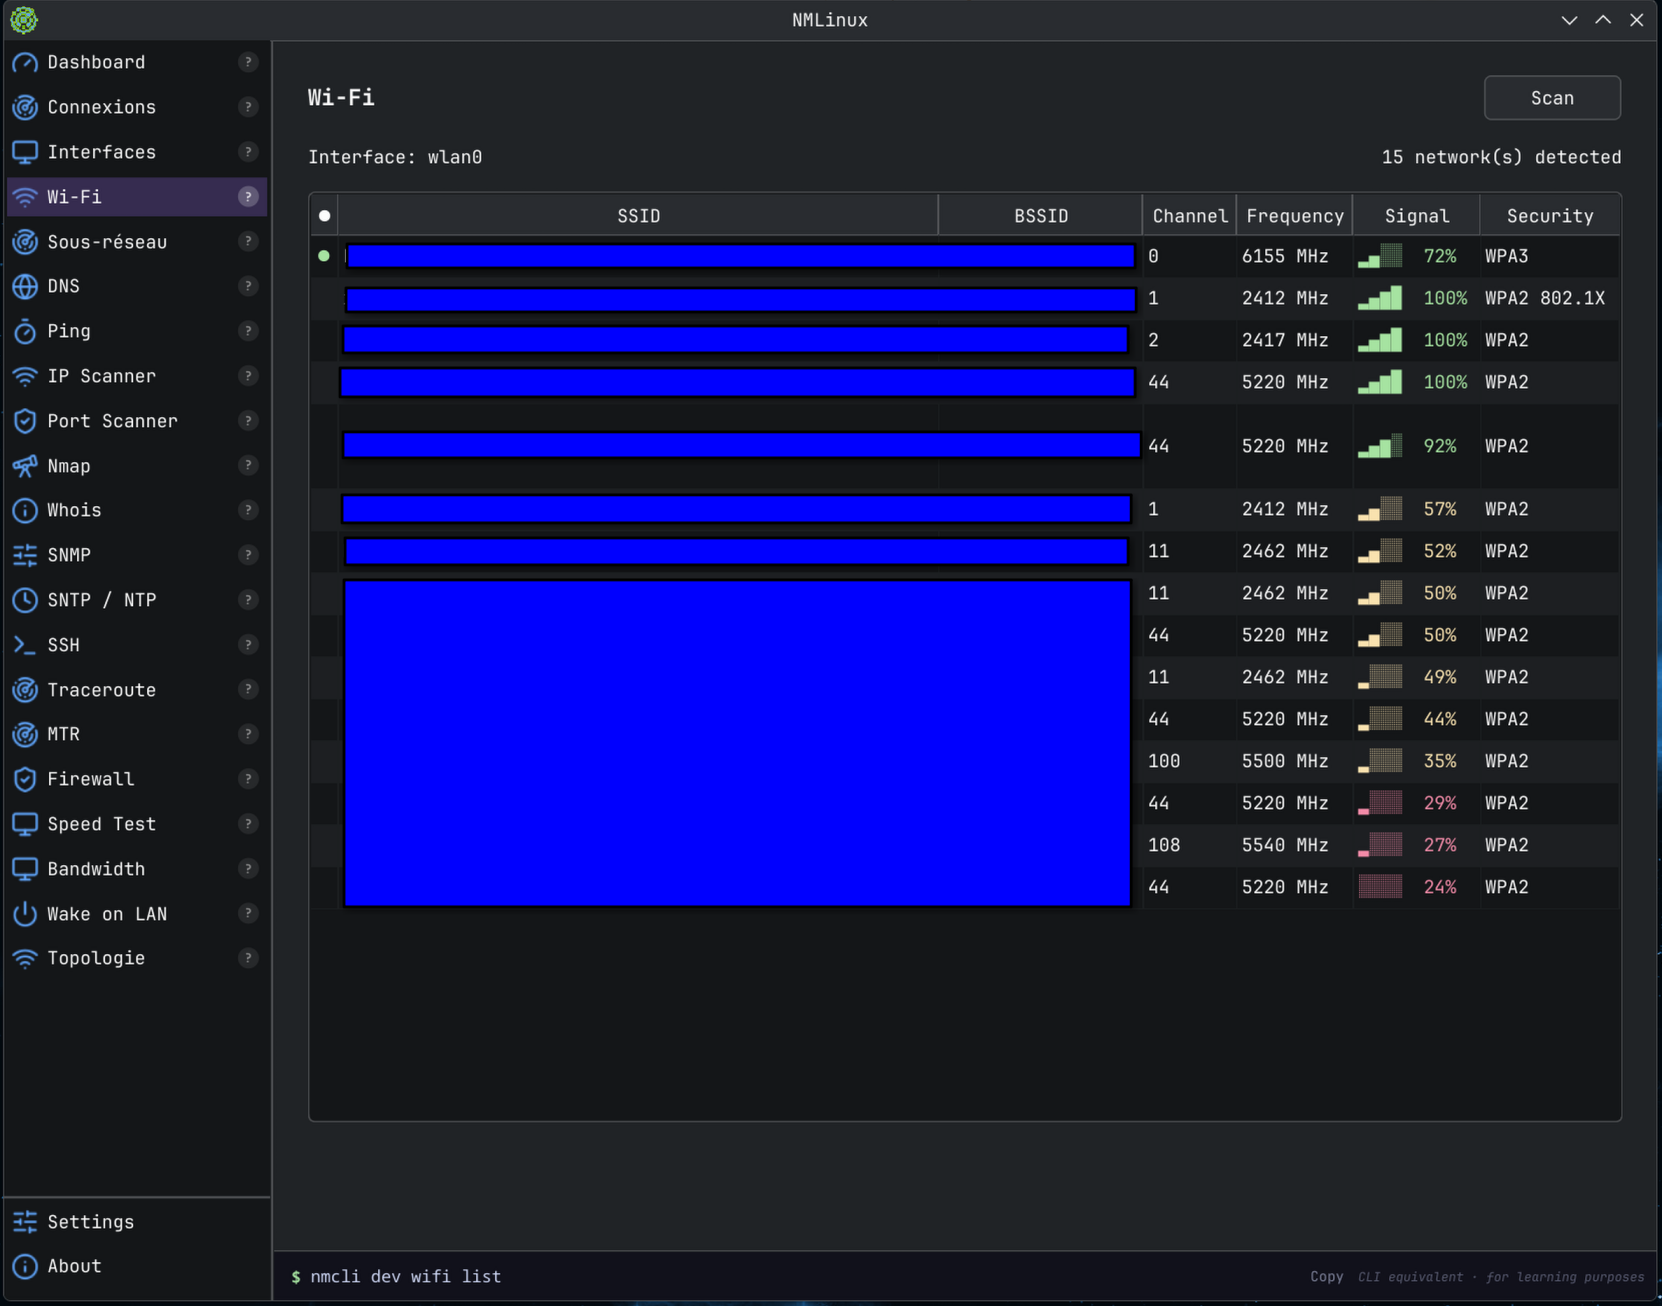 |
macOS
| Tableau de bord | Traceroute |
|---|---|
 |  |
gh-releases-zsync|thongor77|nmlinux|latest|NMLinux-*x86_64.AppImage.zsync et chaque version est livrée avec le fichier .zsync correspondant, afin qu'AppImageUpdate et les outils similaires puissent effectuer une mise à jour différentielle depuis la dernière version GitHub (demandé par la vérification du catalogue AppImageHub). Voir DT-26. Aucun changement pour les utilisateurs d'AUR/wheel.xcb de Qt ne pouvait pas se charger (libxkbcommon-x11.so.0 et libxcb-cursor0 manquaient dans le bundle, qui est désormais construit dans un conteneur ubuntu:22.04 propre qui ne les possède pas). Le conteneur les installe maintenant (ainsi que les autres assistants libxcb-*) afin qu'ils soient intégrés au bundle. Le bundle épingle également PySide6 en dessous de 6.12, dont la version 6.12.0 plante sous Python 3.11 dans QPainter.drawPath (voir DT-25). Vérifié dans un conteneur Ubuntu 22.04 propre sous Xvfb.libpython3.14.so.1.0, compilé contre la glibc 2.44 de la machine de développement Arch Linux) exigeait toujours des symboles glibc plus récents que ceux disponibles sur la machine de test du catalogue AppImageHub (Ubuntu 22.04, glibc 2.35), si bien que l'AppImage continuait de planter dès le lancement. build-appimage.sh construit désormais le bundle PyInstaller dans un conteneur ubuntu:22.04 (via podman) plutôt que sur l'hôte, afin que chaque binaire embarqué soit lié exactement à la version de glibc que l'AppImage doit prendre en charge.





