
 #1
Outils pour découvrir les ports ouverts, les services et les points d'entrée potentiels sur les périphériques réseau.
Recommandé par Kitploit

 h3x0v3rl0rd/autonmap
Script de scan Nmap automatisé pour Hack The Box, simplifiant l'énumération des ports et la reconnaissance lors des tests d'intrusion.
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
C'est un script simple pour automatiser le scan de ports internes dû à une SSRF dans requests-baskets v 1.2.1. Ce script peut également aider à…
 sifatnotes/-recon-mysql-ssh-ica-cve-2026-13247-tomcat
Labs pratiques de cybersécurité et de CTF couvrant l'empreinte des services, l'énumération MySQL, les indices HTTP, la découverte SSH, le sondage de…
 darkrx1/rx-100
100 projets de cybersécurité — un build à la fois. Actuellement 10/100.

 novacode1337/security-toolkit
Collection d'utilitaires de sécurité Python pour le cassage de hachages, le scan de ports TCP multi-thread, l'analyse de la robustesse des mots de…
 entropq2/security-toolkit
Utilitaires de sécurité Python pour le cassage de hachages, le scan de ports TCP multi-threadé, l'analyse de la robustesse des mots de passe et la…
 kavin-jain/verified-pentest
Plateforme de pentest en libre-service qui ne scanne que les domaines dont la propriété est prouvée, et revérifie cette preuve au moment du scan.…
 wattocyber/cantina
Orchestrateur de reconnaissance réseau autorisé pour l'OSCP, pour la découverte de ports, la classification des services et la distribution de…
 michenriksen/aquatone
Un outil pour les survols de domaines
 evilsocket/xray
XRay est un outil de reconnaissance, de cartographie et de collecte OSINT à partir de réseaux publics.
 mttaggart/offensivenotion
Notion comme plateforme pour les opérations offensives
 vesche/scanless
scraper de scan de ports en ligne
 abacus-group-rto/legion
Legion est un outil open source de test de pénétration réseau, facile à utiliser, super-extensible et semi-automatisé, qui aide à la découverte, la…
 utkusen/leviathan
large gamme d'outils d'audit de masse
 ullaakut/gorsair
Gorsair donne un accès root sur des conteneurs docker distants qui exposent leurs API
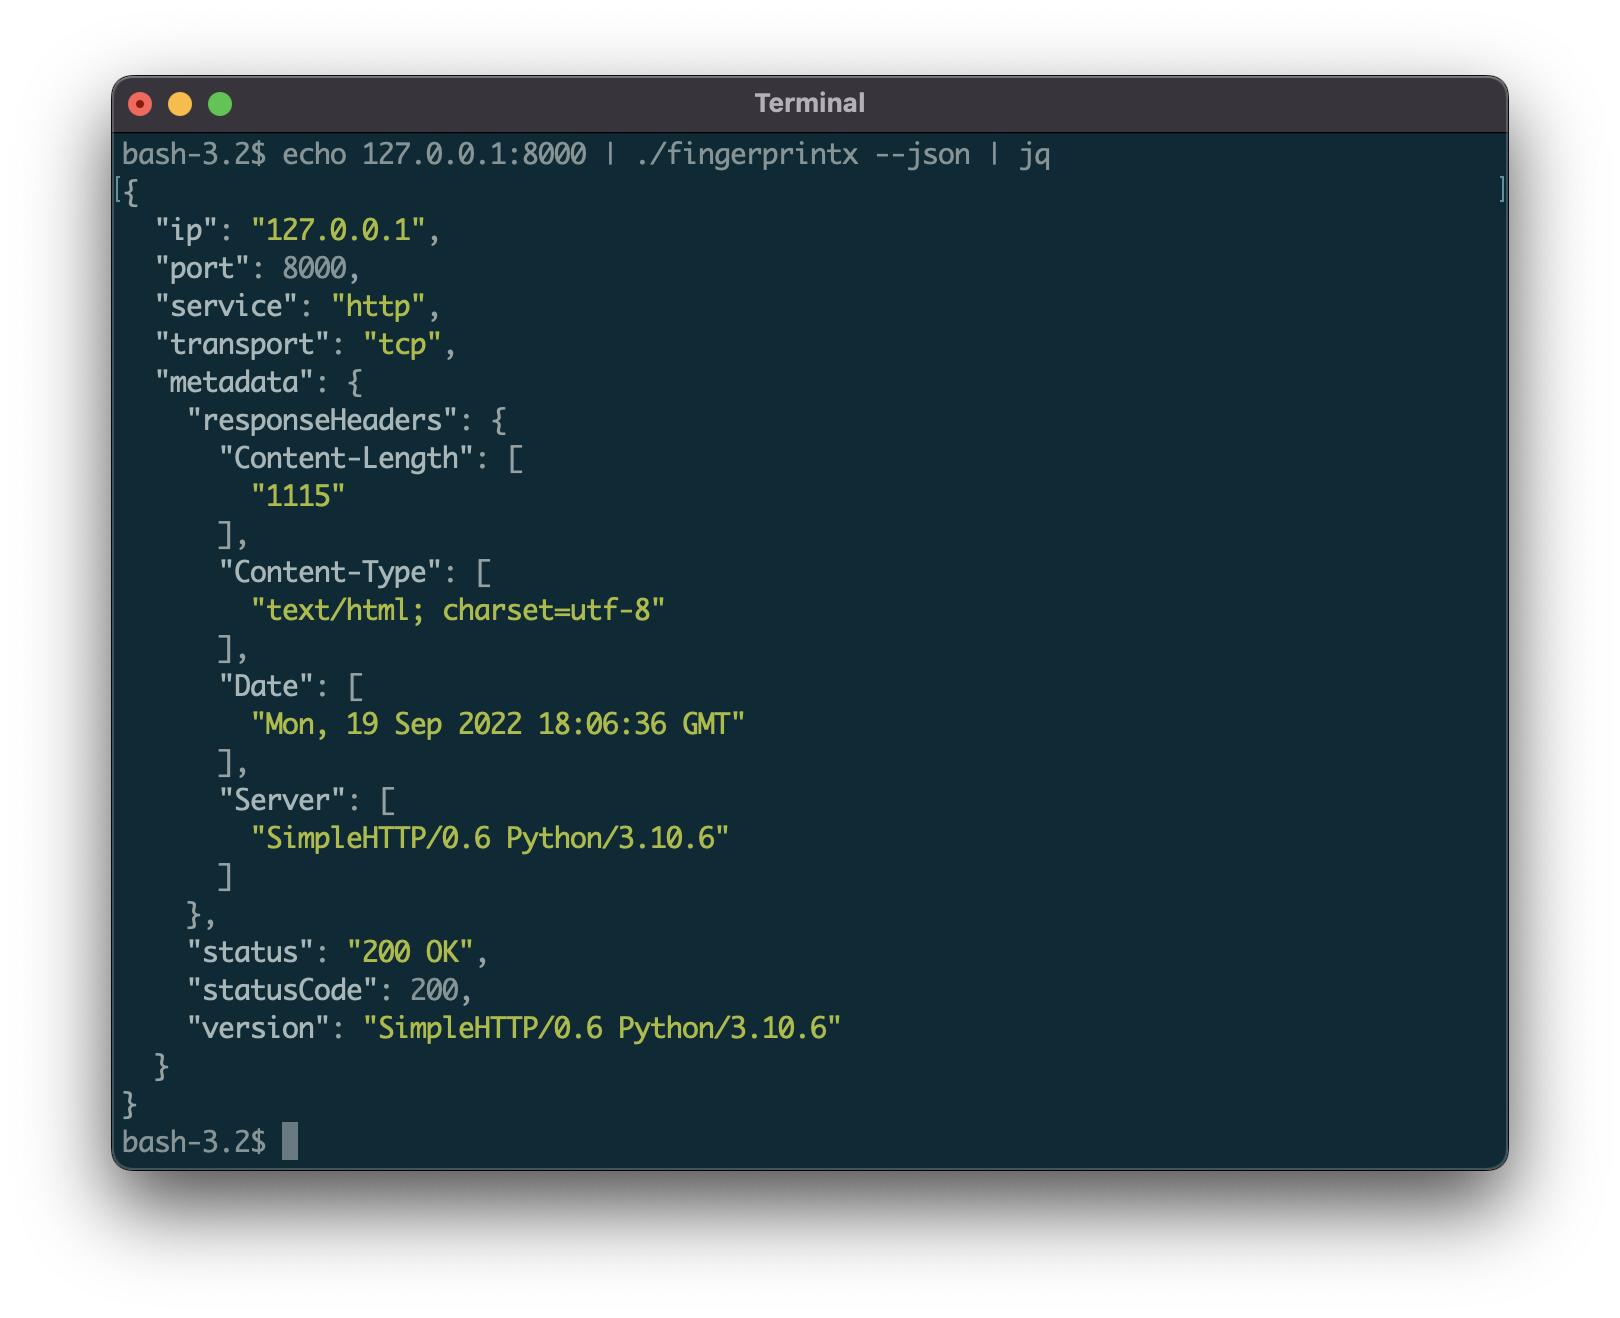 praetorian-inc/fingerprintx
Utilitaire autonome pour la découverte de services sur les ports ouverts !










