
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 sherlocksecurity/microsoft-cve-2022-26809-the-little-boy
Le PoC pour CVE-2022-26809 RCE via RPC sera mis à jour ici.
 dollarboysushil/cve-2025-24893-xwiki-unauthenticated-rce-exploit-poc
CVE-2025-24893 est une vulnérabilité critique d'exécution de code à distance non authentifiée dans XWiki (versions < 15.10.11, 16.4.1, 16.5.0RC1)…
 l-urk/cve-2024-6387
Script Python de preuve de concept pour l'exploit regreSSHion.
 truekas/ls-poc
Preuve de concept pour CVE-2026-30368, démontrant un contournement d'authentification dans Lightspeed Classroom pour contrôler les appareils des…
 safe3s/cve-2022-2185-poc
poc CVE-2022-2185
 askyeye/cve-2022-21894-payload
Exemple de payload pour CVE-2022-21894
 hackinglz/cve-2025-27237
Preuve de concept d'élévation de privilèges locaux pour CVE-2025-27237 Zabbix.
 mbanyamer/apache-tomcat---remote-code-execution-via-session-deserialization-cve-2025-24813-
Apache Tomcat - Exécution de code à distance via désérialisation de session (CVE-2025-24813)
 guiimoraes/cve-2025-15467
PoC d'exécution de commandes pour le débordement de tampon de pile d'OpenSSL CVE-2025-15467
 techieneurons/cve-2024-3116_rce_in_pgadmin_8.4
Création d'un laboratoire et test de la CVE-2024-3116, une exécution de code à distance dans pgadmin <=8.4
 al1ex/cve-2020-36184
CVE-2020-36184 && Jackson-databind RCE
 bartixxx32/cve-2026-43499-oneplus15
Preuve de concept à visée éducative pour l’élévation de privilèges locale sous Android 16 sur OnePlus 15, avec détection des offsets du noyau,…
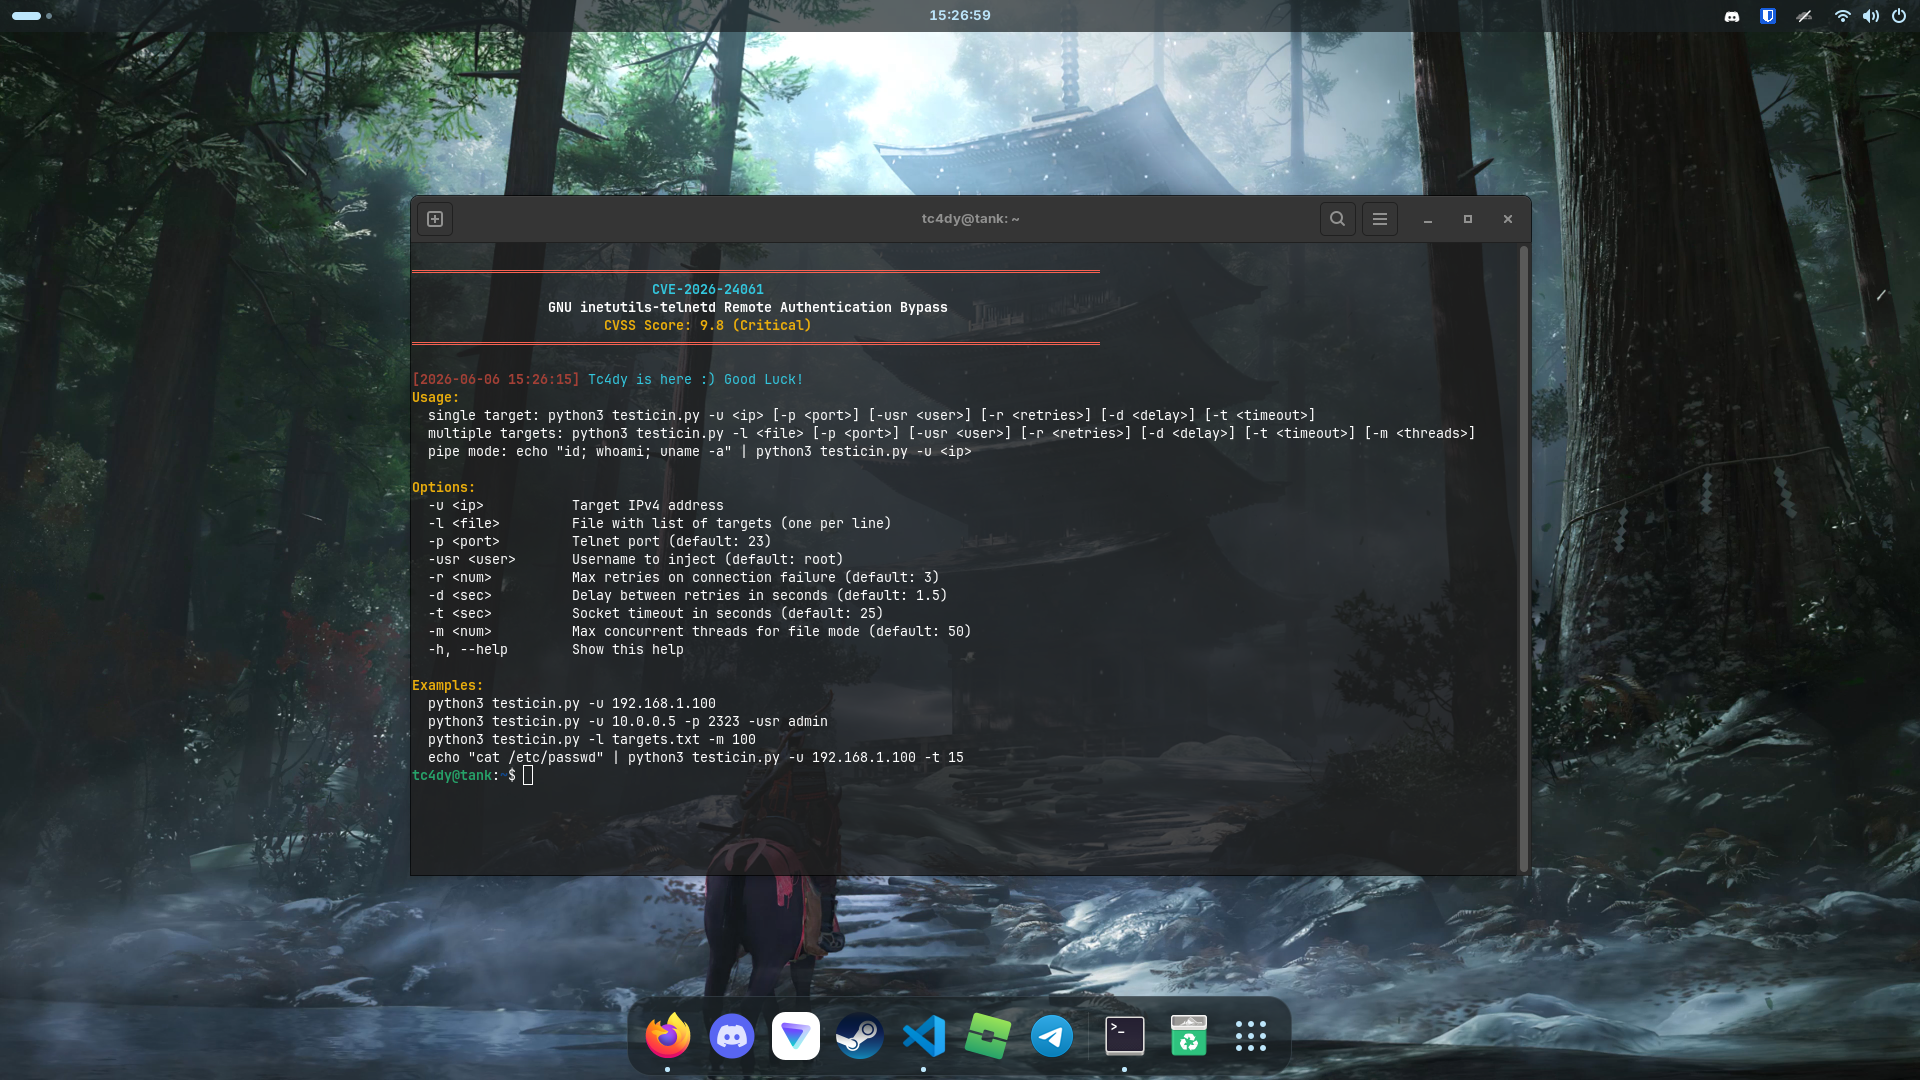 tc4dy/cve-2026-24061-poc-exploit
Exploit de contournement d'authentification à distance pour GNU inetutils-telnetd (CVE-2026-24061) utilisant une injection CRLF pour obtenir un shell…
 fusiondrive/cve-2026-43499-s24u
CVE-2026-43499 port de recherche pour Galaxy S24 Ultra SM-S928U1 DZF2 (TERMINÉ)
 antichainalysis/sap-netweaver-0day-cve-2025-31324
sap netweaver 0day poc par shinyhunters (scattered lapsus$ hunters) affectant tous les 7.x CVE-2025-31324
 zeop-cybersec/apache_normalize_path
Modules Metasploit-Framework (scanner et exploit) pour les CVE-2021-41773 et CVE-2021-42013 (traversée de chemin dans Apache 2.4.49/2.4.50)
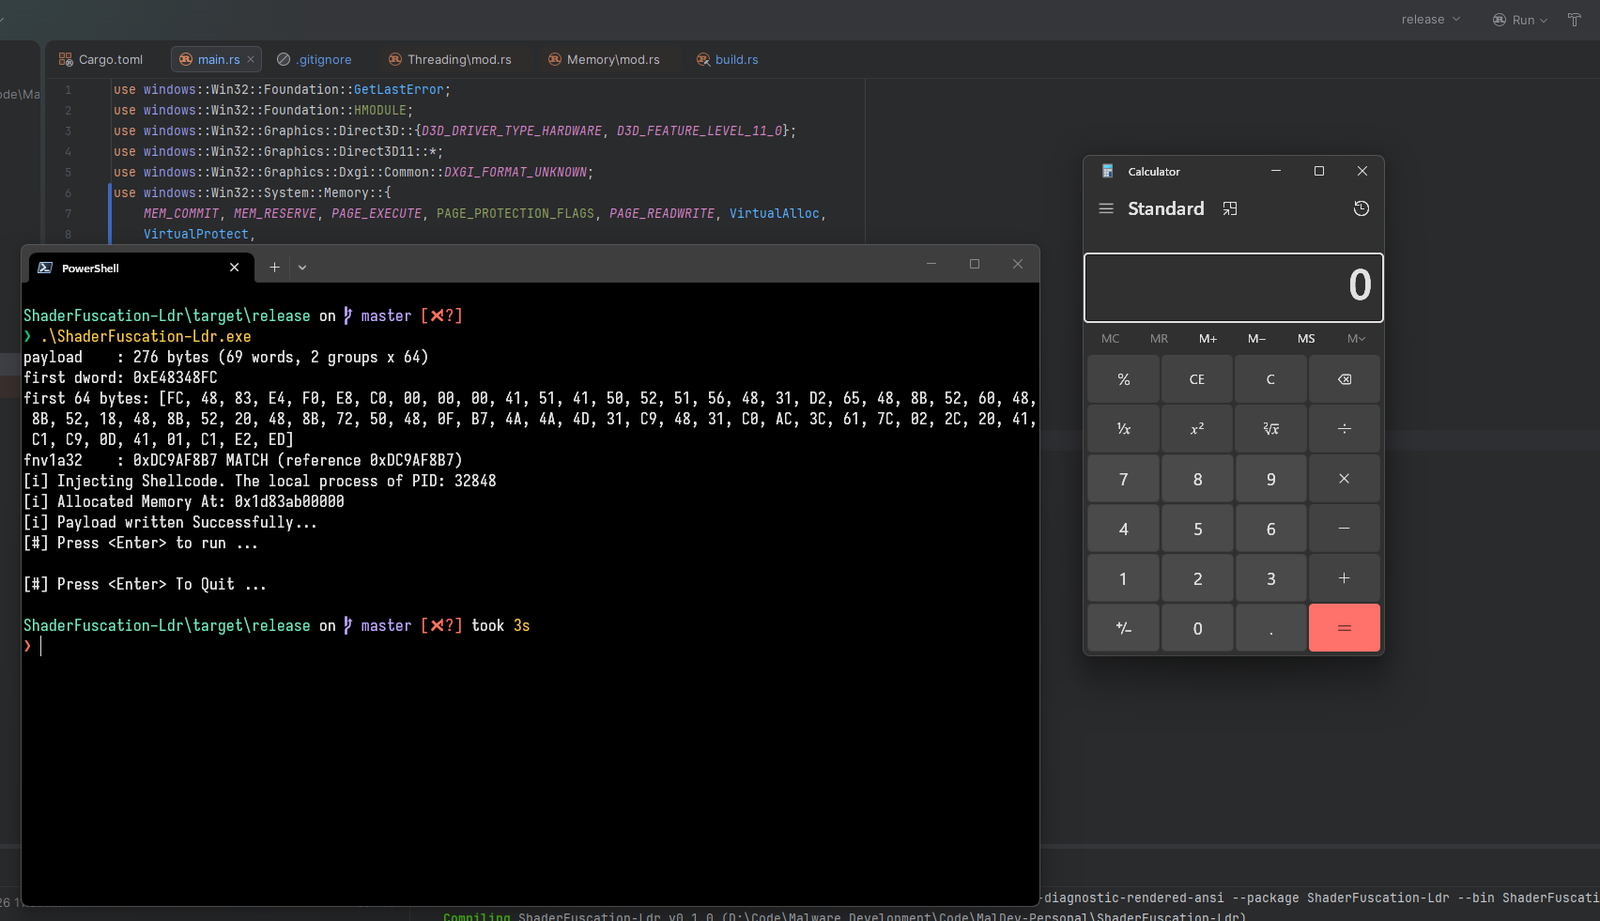 dovelus/polychrome-rs
Un PoC sur la façon d'utiliser un Compute Shader comme Payload
 bailan766/rmx3888-cve-2026-43499-config
Configuration d'exploit CVE-2026-43499 pour realme RMX3888 (Android 16) - 20 offsets de noyau vérifiés








