
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 crumbledwall/cve-2024-37759_poc
Exploit de preuve de concept pour CVE-2024-37759, une vulnérabilité d'injection SpEL dans DataGear 5.0.0 et versions antérieures permettant…
 bibo318/cve-2024-4577-rce-attack
ATTACK PoC - PHP CVE-2024-4577
 sudoindividual/cve-2023-34152
POC pour ImageMagick 6.9.6-4. Ceci est un POC qui a été inspiré par la découverte de CVE-2023-34152 par fullwaywang.
 g0d150ne/wp2shell
Framework modulaire d'exploitation WordPress pré-authentification enchaînant injection SQL et contournement d'authentification pour fournir exécution…
 ekomssavior/poc_cve-2025-32433
Preuve de concept d'exploit pour CVE-2025-32433 avec des modes d'attaque simulé et réel, incluant un serveur C2 basé sur Flask pour les rappels de…
 spiralbl0ck/cve-2024-45383
poc pour CVE-2024-45383
 lindemer/cve-2019-11043
Exploit Python pour CVE-2019-11043 ciblant le sous-dépassement de tampon (buffer underflow) de PHP-FPM afin d'obtenir une exécution de code à…
 jarrettgohxz/cve-research
Un dépôt qui contient tous les PoC fonctionnels que j'ai créés pour des CVE connues, ainsi que les détails sur les recherches en cours que je mène…
 g0d150ne/xss2shell
Exploite une XSS pré-authentification de WordPress (CVE-2026-64638) pour parvenir à une exécution de code à distance, en installant une webshell…
 icebreack/cve-2022-24637
Exploit corrigé pour CVE-2022-24637 permettant une exploitation fiable de la vulnérabilité identifiée à des fins de tests d'intrusion et d'évaluation…
 s-index/cve-2020-28502
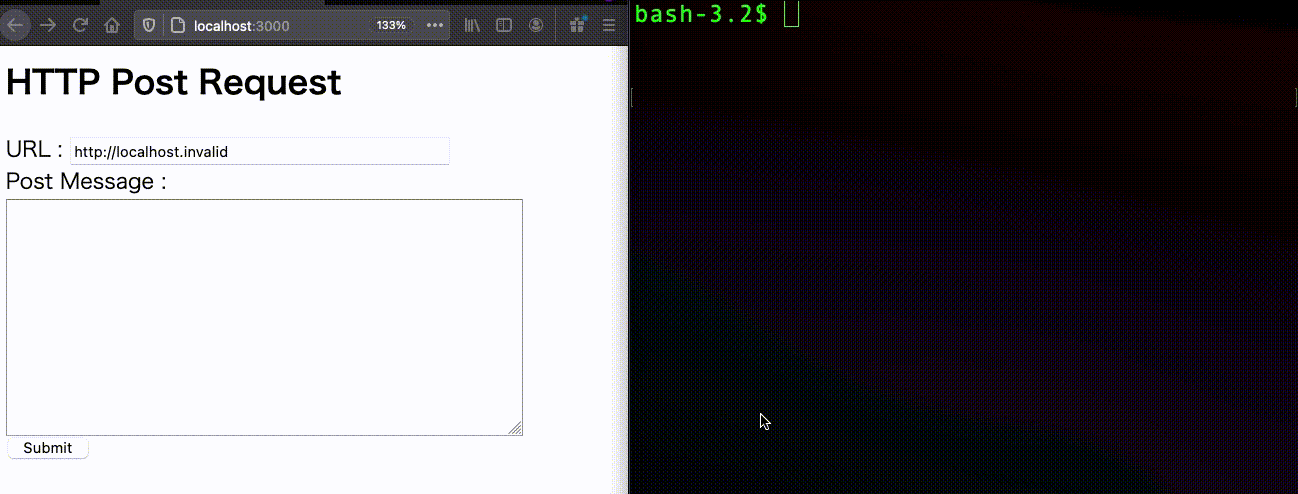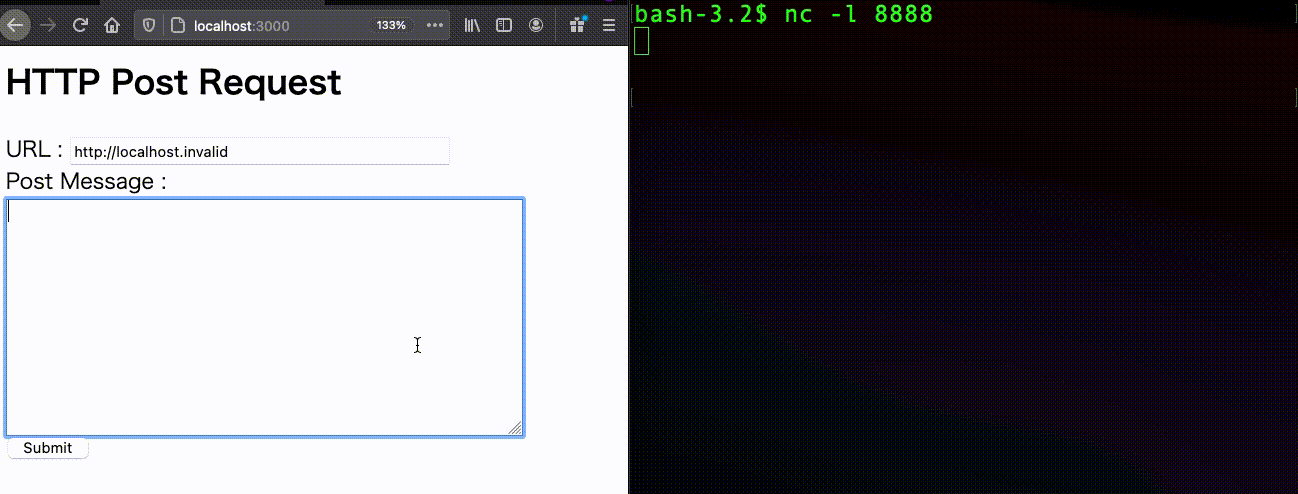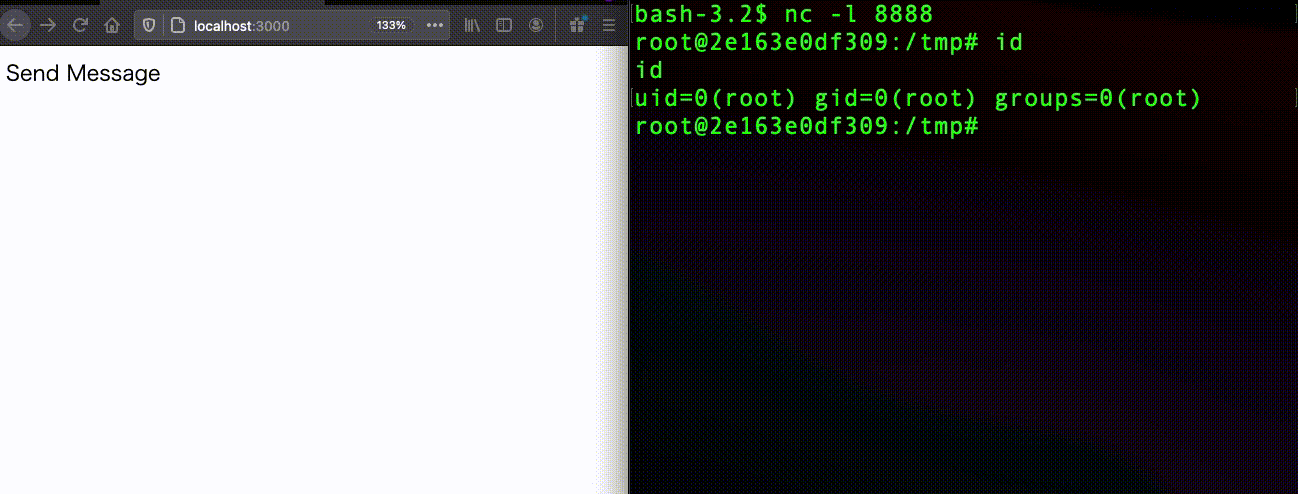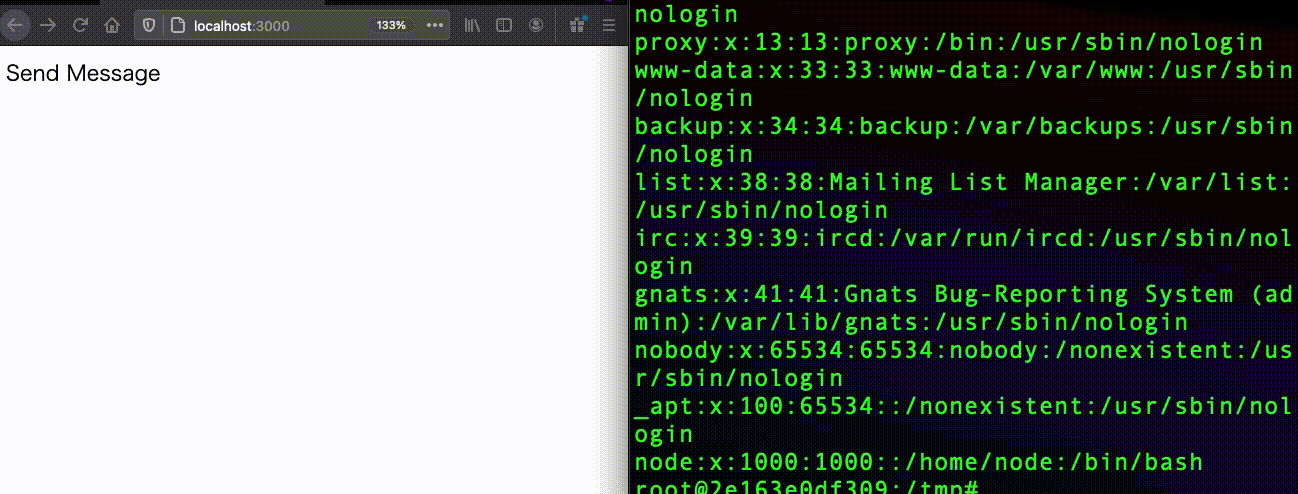
CVE-2020-28502 node-XMLHttpRequest RCE
 anggatechi/cve-2026-3844
CVE-2026-3844 — Téléversement de fichier arbitraire non authentifié menant à une exécution de code à distance (RCE) dans Breeze Cache (WordPress).…
 randomrobbiebf/log4j-exploits
Log4J Exploits pour différents systèmes
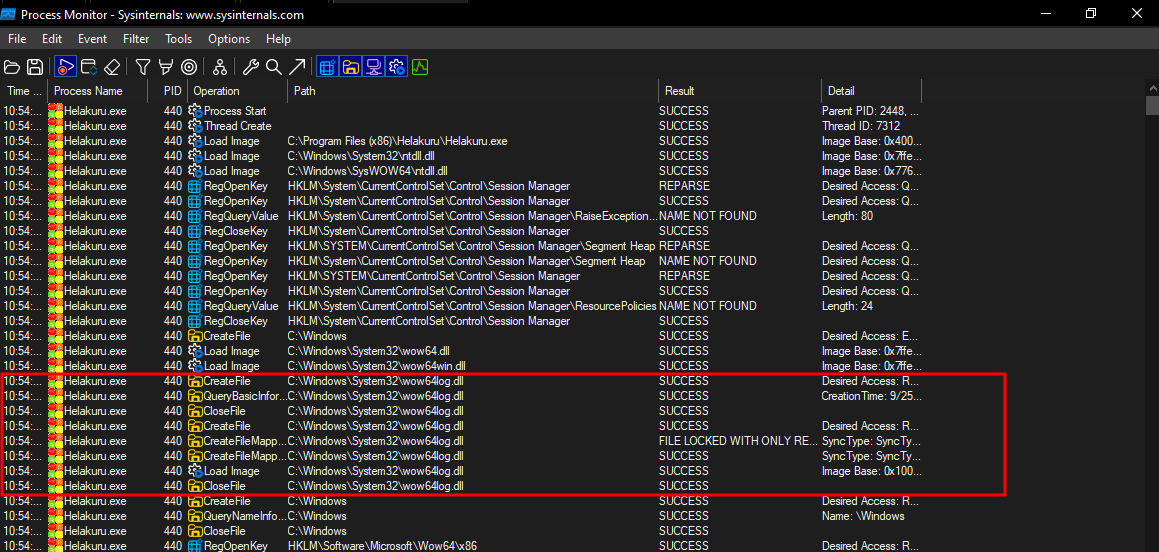 surajhacx/helakuruv.1.1-dllhijack
Helakuru Version 1.1 Détournement de DLL - CVE-2024-48605
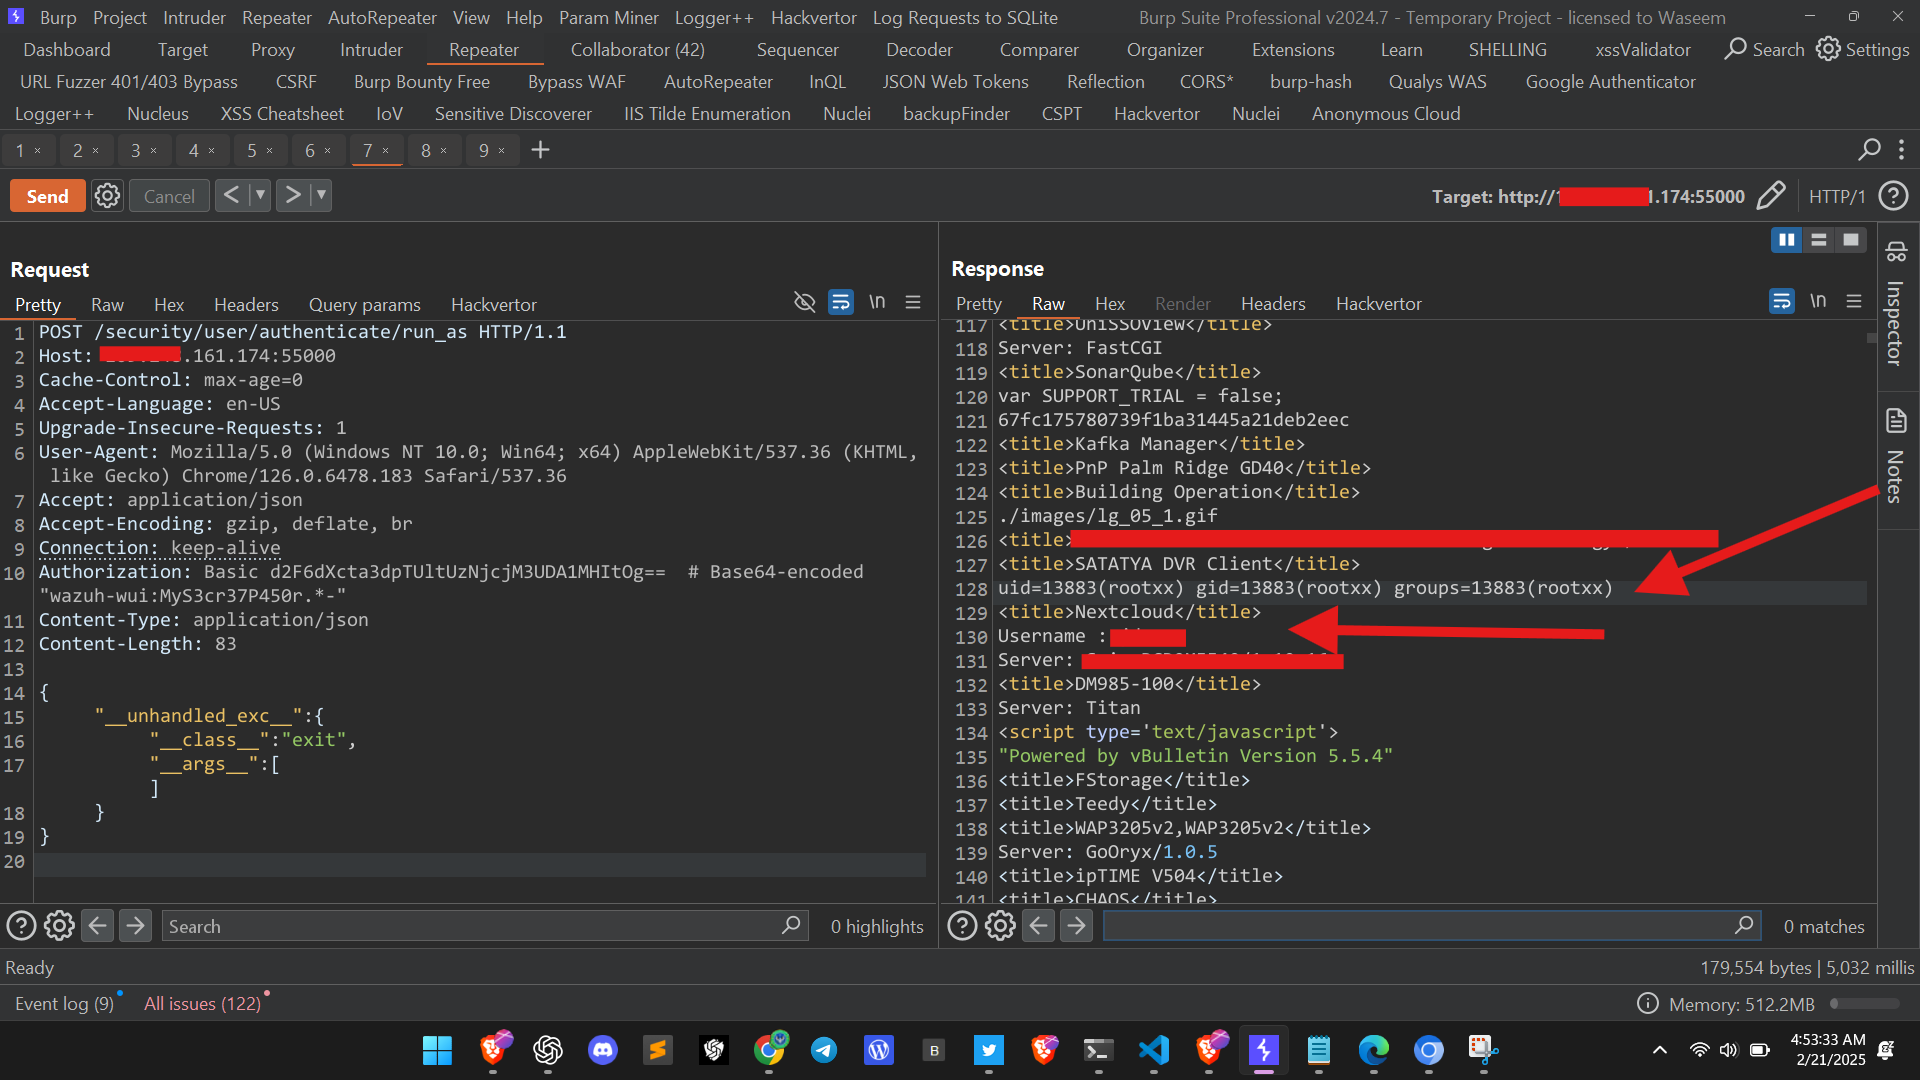 muhammadwaseem29/cve-2025-24016
CVE-2025-24016 : RCE dans le serveur Wazuh ! Exécution de code à distance
 jonyfilc/printspoofer-reflectivedll
La vulnérabilité d'élévation de privilèges du spouleur d'impression Windows (CVE-2019-1040/CVE-2019-1019) a été implémentée en tant que Reflective…
 hans362/cve-2025-55184-poc
Preuve de concept pour CVE-2025-55184, démontrant la vulnérabilité et fournissant un exploit fonctionnel pour les tests et la validation de sécurité.
 gar-re/cve-2022-28944
Exploit de preuve de concept pour l'exécution de code à distance non authentifiée dans les produits EMCO Software via l'usurpation DNS et l'injection…








