
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit

 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 silentisvox/syscallrevenant
Appels système indirects propres avec falsification d'appels système.
 hexbytee/freepbx-sqli-rce
Preuve de concept en Python exploitant CVE-2025-57819, une injection SQL non authentifiée dans FreePBX qui enchaîne la création d'un compte…
 kamalx06/tornadoc2
Framework C2 basé sur le pull avec dix transports natifs, des gestionnaires multi-profils concurrents, des tâches signées ECDSA et un serveur…
 abraxas/pfsense-timezone-phpini
pfSense CE 2.9.0-DEVELOPMENT - Élevé - À distance - RCE - timezone php.ini prepend
 horizon3ai/ahsaycbs-auth-bypass-rce
Une preuve de concept d'exploit pour CVE-2026-105133 et CVE-2026-105134 affectant AhsayCBS
 gmh5225/memory-relocalloc
Preuve de concept en C qui localise les code caves dans la section .reloc des DLL mappées afin d'allouer et d'exécuter un petit shellcode, remplaçant…
 ripits-sec/couchpotato
Outil d'élévation de privilèges Windows qui patche ETW et AMSI et utilise des appels système indirects pour abuser de SeImpersonatePrivilege, élevant…
 bittersecurity/decepticon
Agent autonome de red team LLM qui planifie et exécute des chaînes d'attaque complètes—reconnaissance, exploitation, élévation de privilèges,…
 abraxas/pfsense-ipsec-login-banner
pfSense CE 2.9.0-DEVELOPMENT - Élevé - À distance - RCE - IPsec login_banner start-scripts
 abraxas/spark-python-ds-static
Apache Spark 4.2.0 - Élevé - À distance - Résidu de privilèges - table de sources de données Python globale au processus
 twosevenonet/injectsetconsole
Preuve de concept pour l'injection de code de processus sans utiliser WriteProcessMemory
 sk4r4b/ntdll-reconstruction
Une technique qui mélange le unhooking de NTDLL et les variantes de gate de Hell's Gate
 abraxas/vfs-quote-breakout
VFS pour Git ab95cf51 - Élevé - À distance - RCE - core.virtualfilesystem enveloppement par guillemet simple
 rianjuniorsf/exploit-js2py
La vulnérabilité CVE-2024-28397 affecte les versions de js2py jusqu'à la v0.74, une bibliothèque Python qui permet d'exécuter du code JavaScript au…
 karmanya03/overthrone
Framework d'exploitation Active Directory entièrement en Rust : énumération LDAP/SMB/Kerberos, recherche de chemins dans un graphe d'attaque,…
 google/kernel-research
Boîte à outils d'exploitation du noyau Linux fournissant une bibliothèque de construction d'exploits, des générateurs de chaînes ROP et de pivots de…
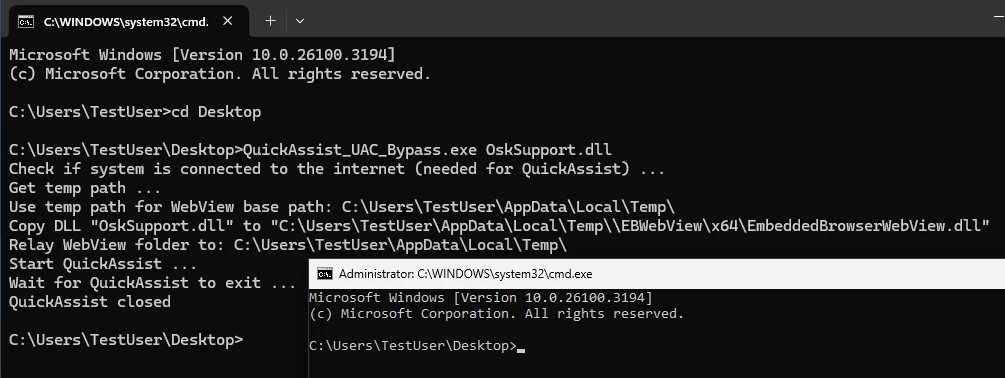 r41n3rzuf477/quickassist_uac_bypass
PoC de contournement de l'UAC exploitant le binaire UIAccess QuickAssist pour charger une DLL contrôlée par l'attaquant via WebView2…








