
 #1
Outils pour la découverte de la topologie du réseau, des périphériques et des services.
Recommandé par Kitploit

 hevnsnt/cvengine
Évaluation de la surface d'attaque externe axée sur l'IA, avec découverte continue, validation des vulnérabilités fondée sur des preuves et…
 gmh5225/ollama-hunter
Analyse Shodan à la recherche de serveurs Ollama et llama.cpp exposés publiquement, en énumérant les hôtes, les emplacements et les modèles…
 joasasantos/php2shell-scanner
Scanner non destructif pour CVE-2026-109618 / CVE-2026-109619 (RCE du cœur de PHP). Reconnaissance de sous-domaines via crt.sh + subfinder,…
 pybluez/pybluez
Module d'extension Python fournissant un accès Bluetooth : interrogation des appareils, navigation des services SDP, sockets RFCOMM/L2CAP, et analyse…
 qkaiser/broadcom-wps
Tools to fingerprint WiFi Access Points running the Broadcom SDK and a list of known affected devices.
 1n3/sn1per-mcp
MCP server that lets AI assistants drive a self-hosted Sn1per install, running scoped, audited scans and returning findings, ports, subdomains and…
 yv1ing/secbox
Réalisation de tests de cybersécurité à l'aide de l'agent pi dans un environnement sandbox préconfiguré.
 affolter-engineering/snmpen
Outil d'énumération SNMP qui interroge les hôtes SNMPv1/v2c pour extraire les informations système, les connexions TCP et l'accès en écriture à des…
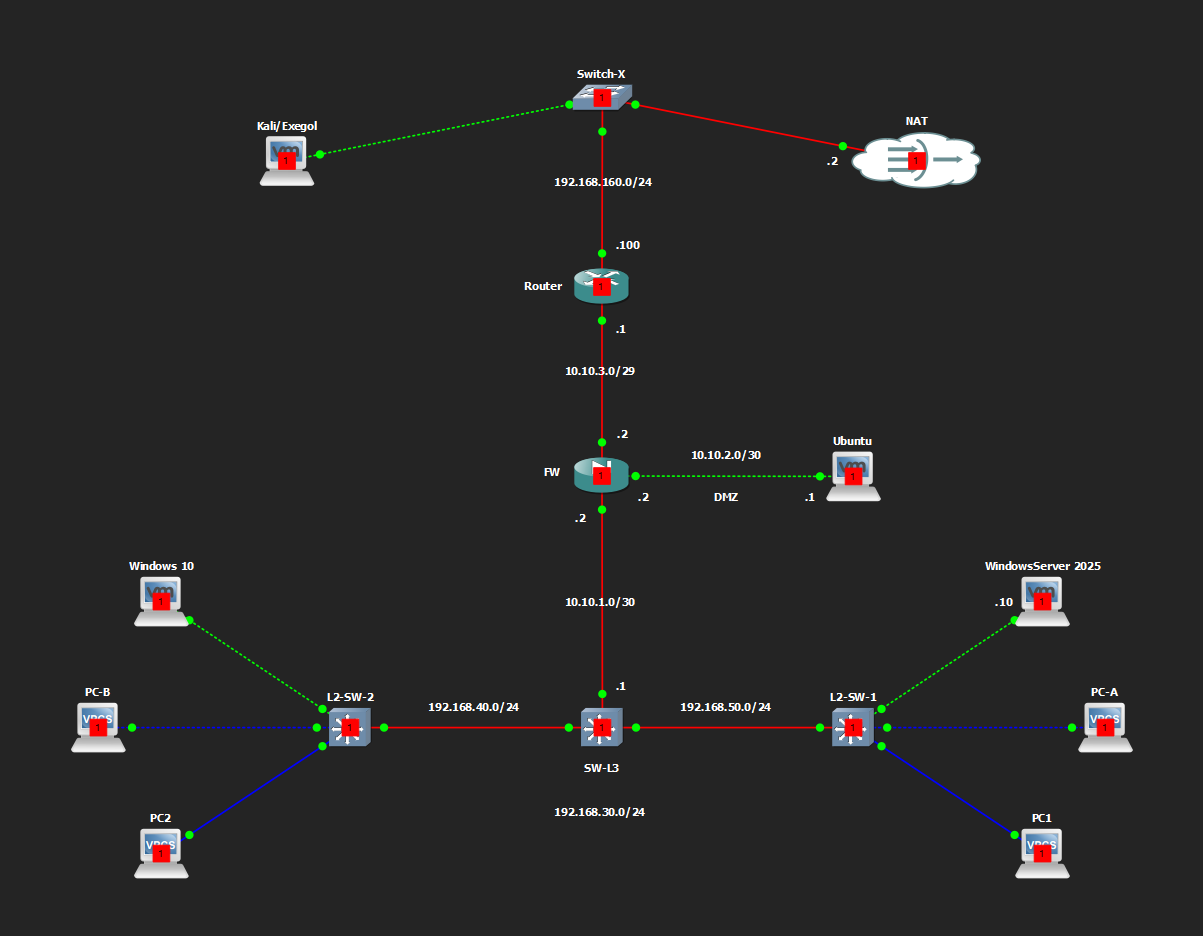 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
 hilmiazizi/oorecon
Interface terminale pour la découverte de la surface d'attaque : reconnaissance DNS, énumération de sous-domaines, scan de ports, reverse IP, URLs de…
 constantinefedorov/review.cve-2023-5612
Preuve de concept et analyse pour CVE-2023-5612, une SSRF via webhook dans GitLab CE/EE. Comprend les étapes de PoC avec curl et des scripts NSE…
 sleepingbag945/dddd
Outil de collecte d'actifs par lots et de scan de vulnérabilités pour les red teams. Récupère les cibles depuis Hunter, Fofa et Quake, effectue du…
 cartography-cncf/cartography
Extrait les actifs d'infrastructure et leurs relations depuis plus de 30 plateformes cloud, d'identité et SaaS vers un graphe Neo4j pour les requêtes…
 darkrx1/rxscan
CLI Rust pour la reconnaissance réseau bornée : découverte de ports TCP/UDP, identification de services, collecte de preuves DNS/TLS/HTTP et…
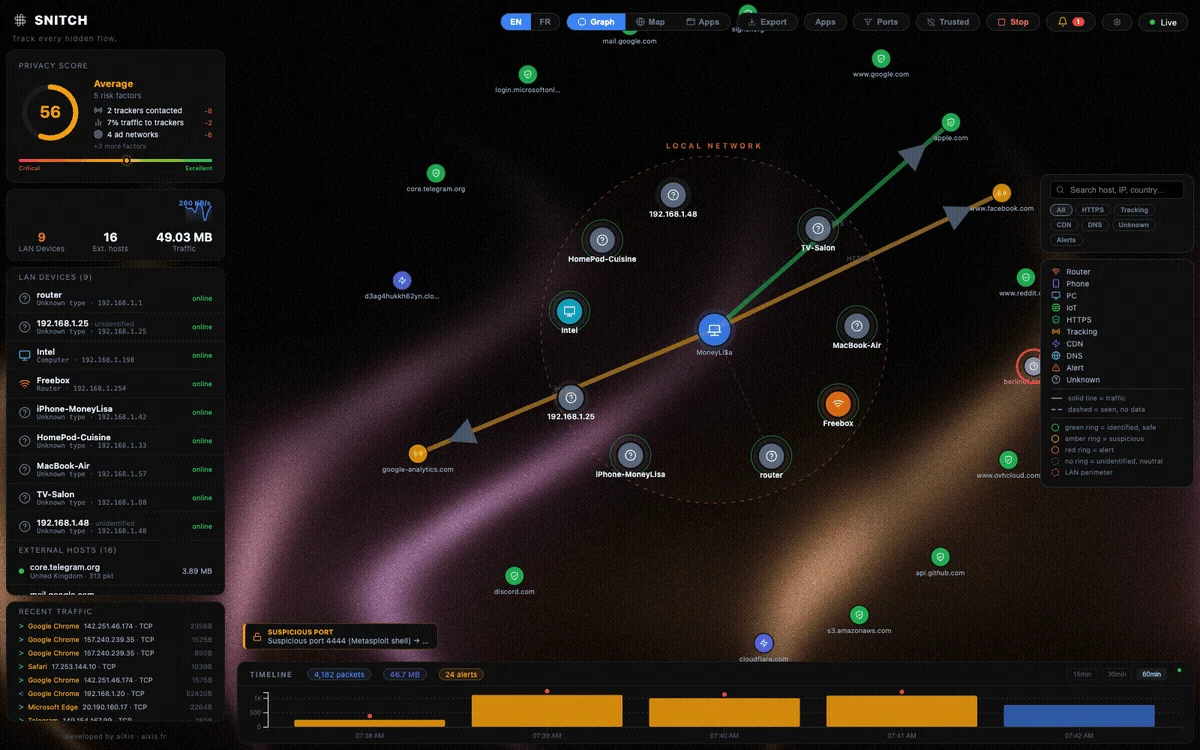 aixisstudio/snitch
Moniteur réseau en temps réel + pare-feu sortant — visualisez et bloquez chaque connexion. Priorité à la confidentialité, approche locale, agent de…

 vqkro/ultrasploiter
Un binaire unique qui combine un scanner de ports, l'index complet d'Exploit-DB (47k entrées) et des modules d'exploitation exécutables en un seul…
 qyvora/qyvora-anansi
Moteur de renseignement sur la surface d'attaque en terminal-first. Conçu pour la vitesse, la portabilité et le signal technique brut.








