
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit

 cyb3rxp/awesome-soc
Une base de connaissances organisée pour construire, exploiter et faire maturer un SOC (y compris un CSIRT).
 beelzebub-labs/beelzebub
Un framework d'exécution de leurres low code sécurisé, exploitant l'IA pour la virtualisation des systèmes.
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 northpolesec/santa
Un système d'autorisation d'accès aux binaires et aux fichiers pour macOS.
 bombinisecurity/bombini
Agent de surveillance de sécurité et de sandboxing eBPF basé sur Aya
 rabobank-cdc/dettect
Détecter les tactiques, techniques et menaces de combat.
 julioliraup/antiphishing
Protection avancée contre le phishing : ensembles de règles Suricata ouverts et gratuits
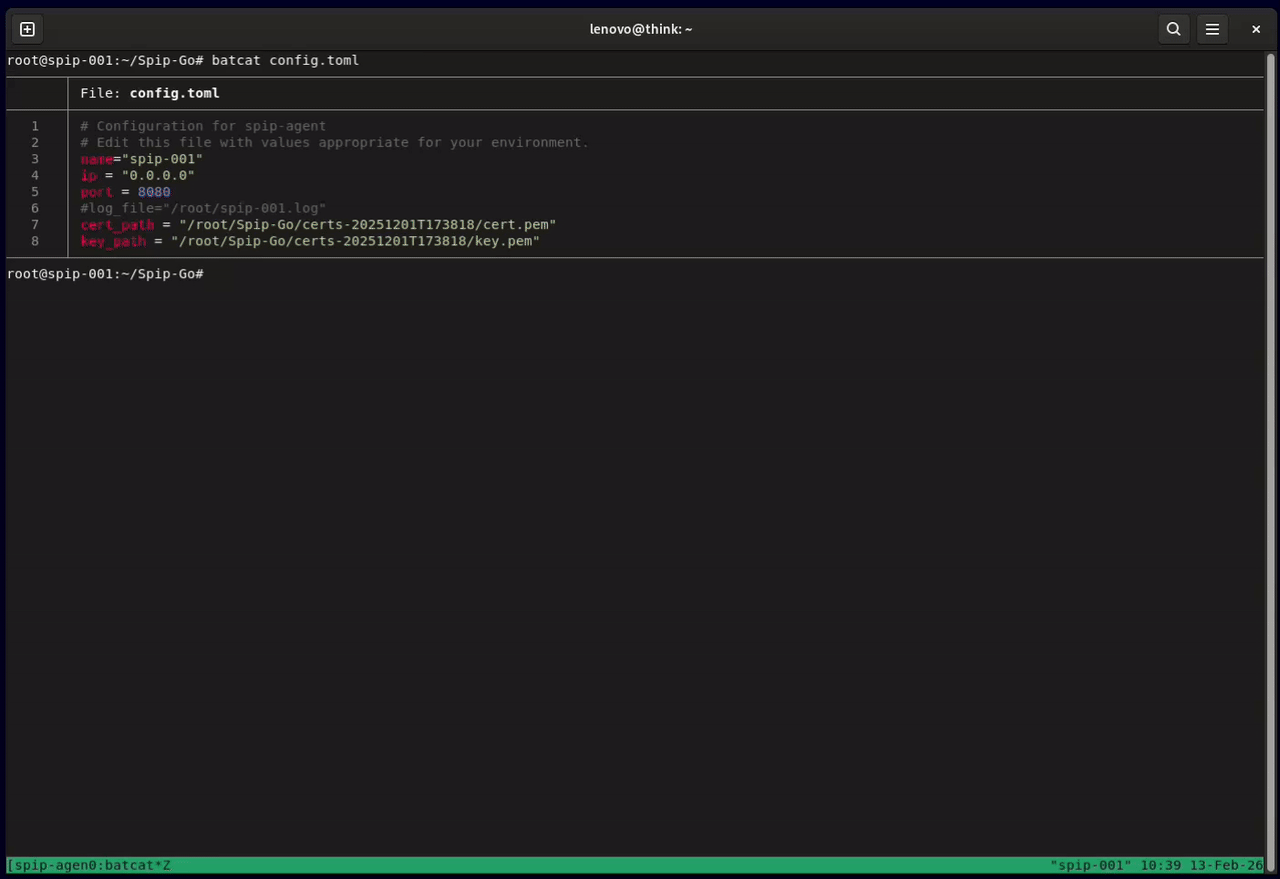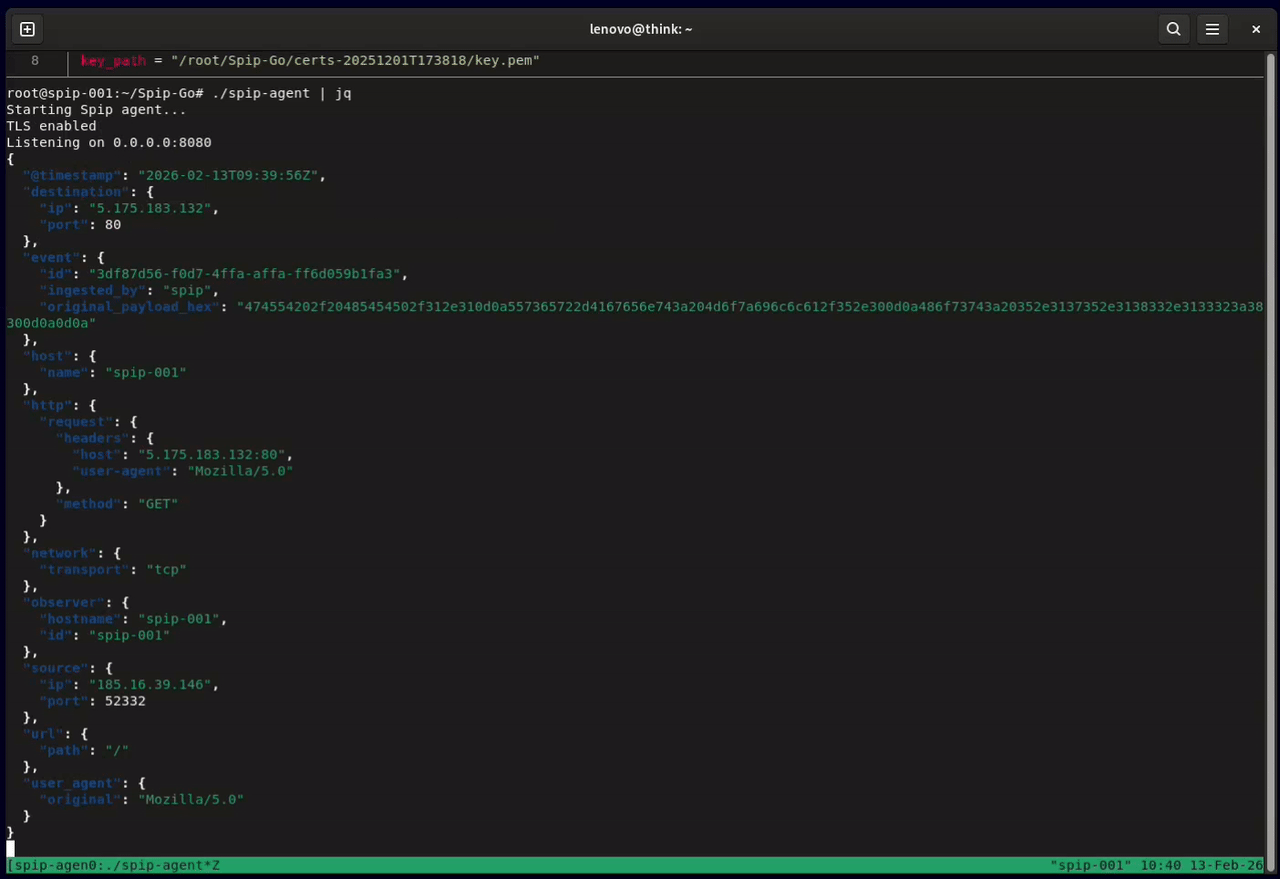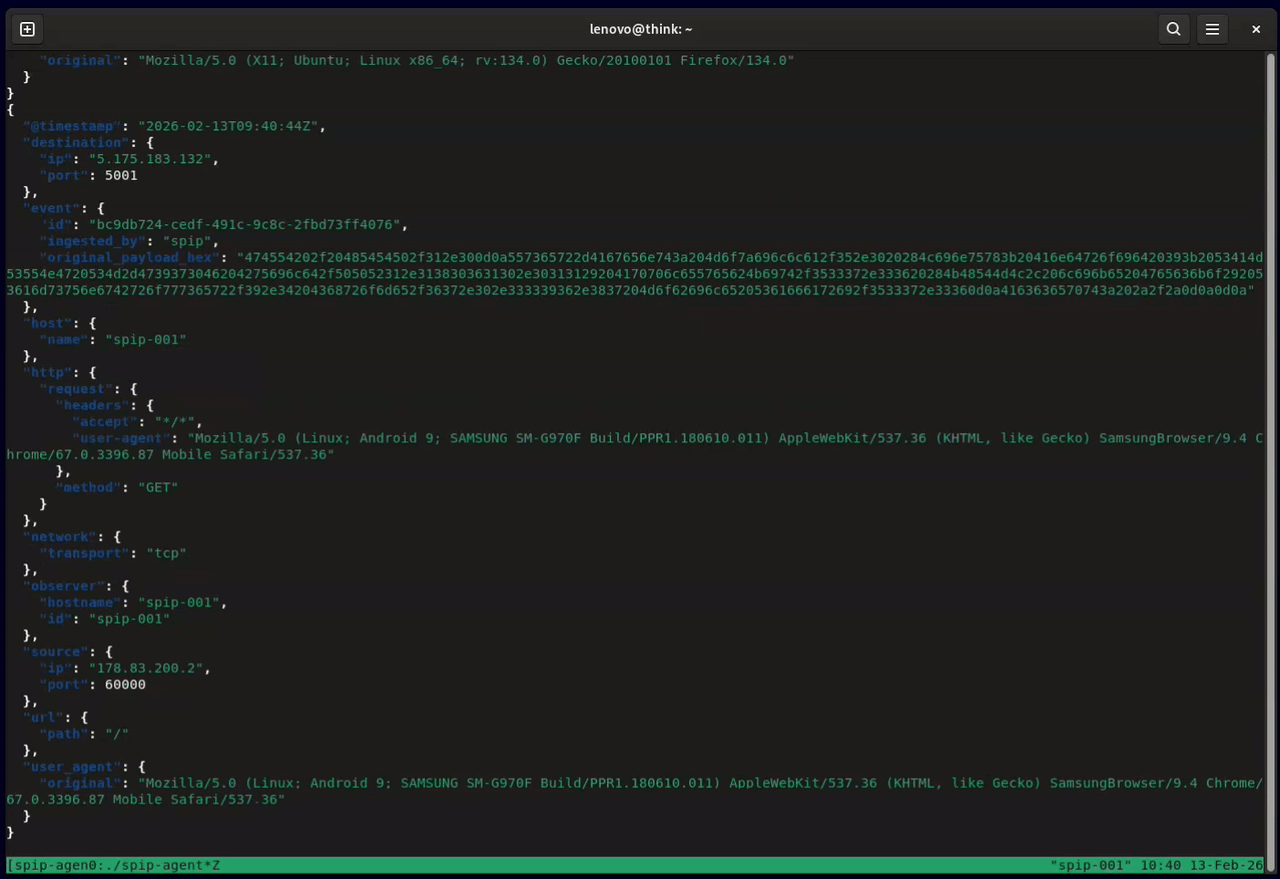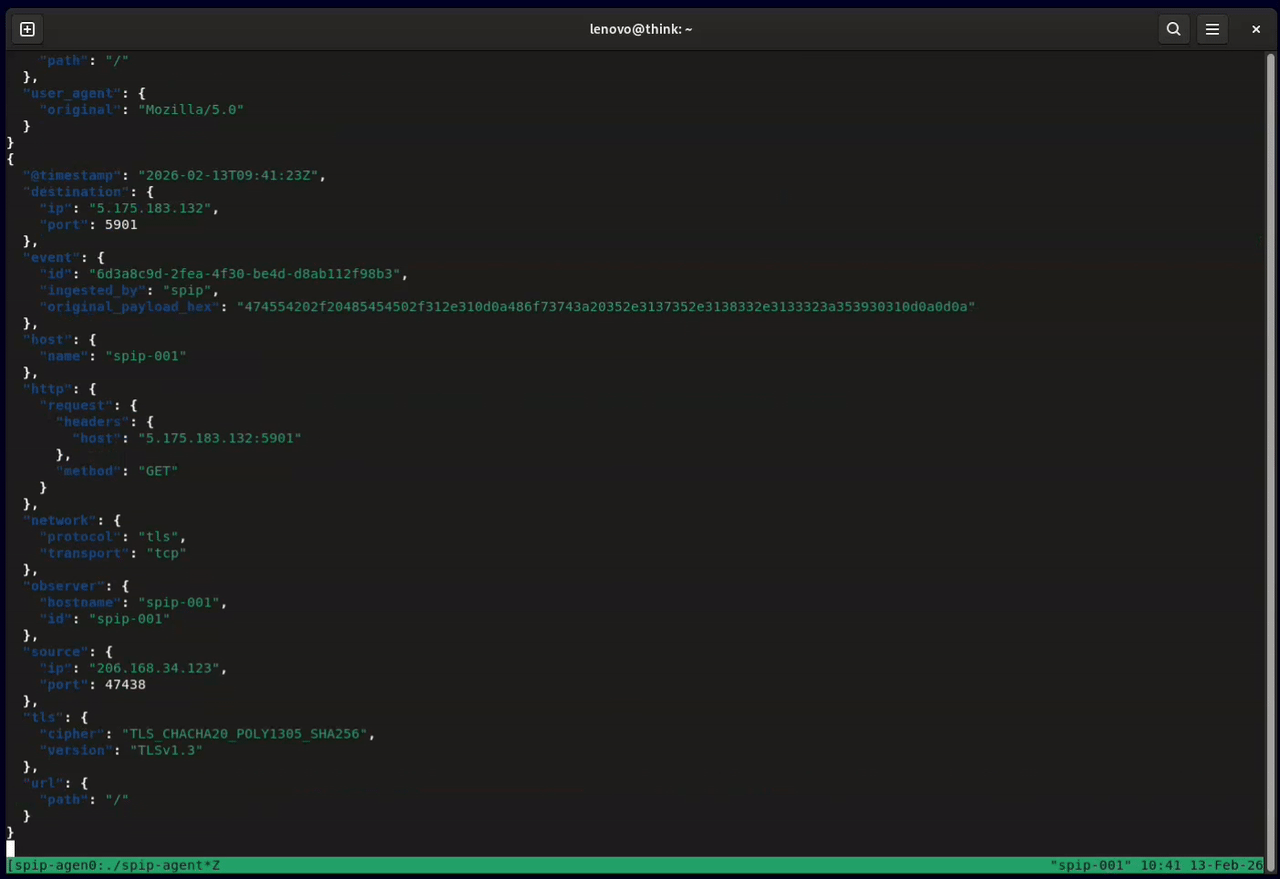 honeylabshq/spip-go
Spip network sensor written in Go
 mgreen27/detectraptor
Un dépôt pour partager des contenus de détection Velociraptor disponibles publiquement
 netalertx/netalertx
Visibilité réseau centralisée et découverte continue des actifs. Surveillez les appareils, détectez les changements et restez informé sur les…
 corelight/suricata_exporter
Un exportateur Prometheus pour Suricata
 sonitbahl/sshintel
Honeypot SSH autonome permettant de capturer les interactions des attaquants et de les transformer en renseignements de sécurité structurés.
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
 rbidou/pyrasp
Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…
 0xmfbk/ebpf-container-escape-framework
Audit uniquement EDR eBPF pour Linux 5.15+ LTS : 14 hooks noyau, 15 actions (13 techniques MITRE), lignage de processus, export SIEM, prêt pour…
 telekom-security/tpotce
🍯 T-Pot - La plateforme multi-honeypot tout-en-un 🐝
 neo23x0/signature-base
Base de données de signatures YARA et d'IOC pour mes scanners et outils








