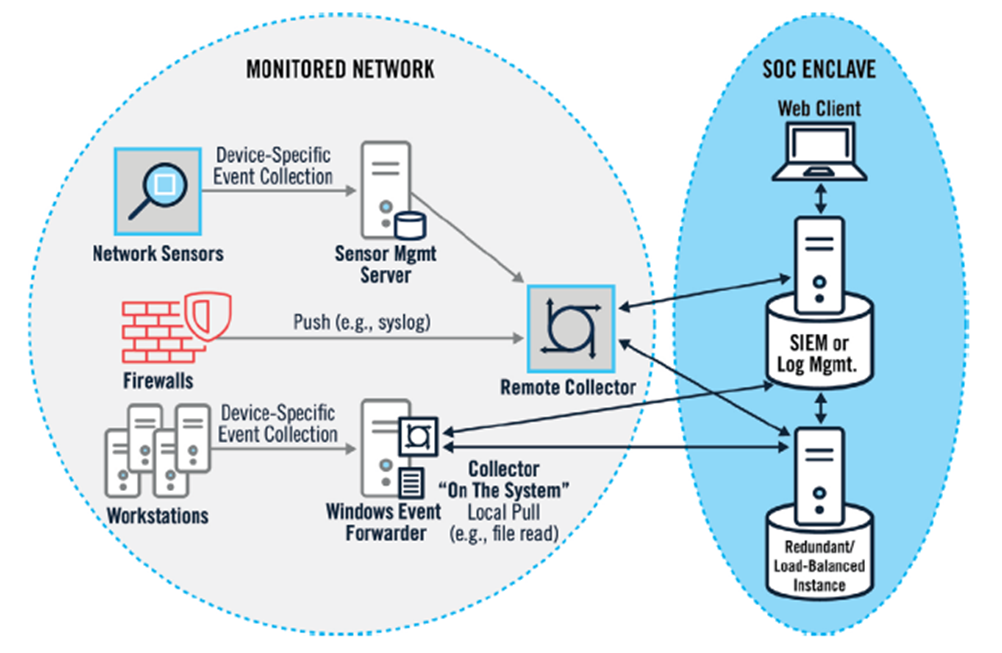

Une base de connaissances organisée pour construire, exploiter et faire maturer un SOC (y compris un CSIRT).


Un manuel opérationnel et une base de connaissances pour construire, exploiter et faire mûrir un SOC (y compris un CSIRT). Couvrant :
Ceci reflète mon point de vue, fondé sur ma propre expérience d'analyste SOC/CSIRT et de manager d'équipe, ainsi que sur des publications reconnues. L'accent porte davantage sur le SOC que sur le CERT/CSIRT.
Ma devise est : sans réaction (réponse), la détection est inutile.
NB : d'une manière générale, SOC désigne ici l'activité de détection, et CERT/CSIRT l'activité de réponse aux incidents. CERT est une marque déposée (anciennement) américaine bien connue, gérée par CERT-CC, mais je préfère le terme CSIRT car il désigne précisément la réponse aux incidents.

