Un framework d'exécution de leurres low code sécurisé, exploitant l'IA pour la virtualisation des systèmes.
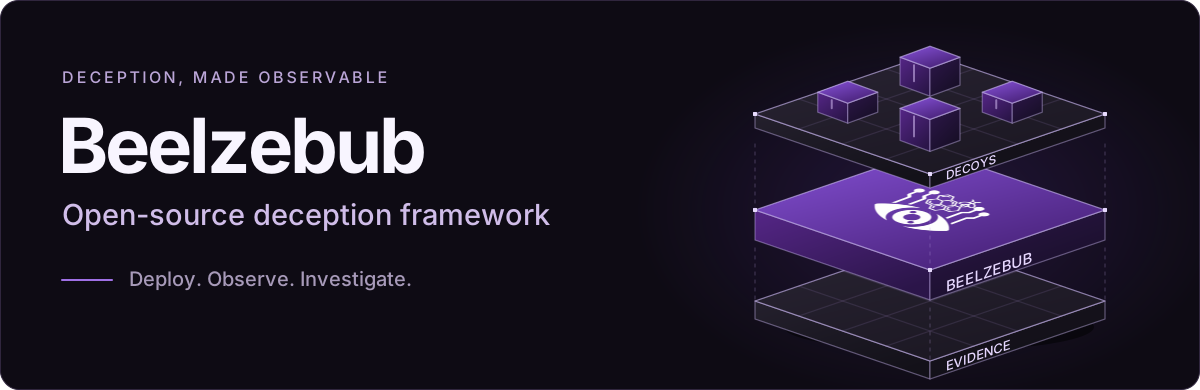
Framework de tromperie open source.
Déployez des leurres réalistes. Observez le comportement des attaquants. Transformez les interactions en preuves de sécurité.
Découvrir la plateforme Beelzebub · Documentation · Démarrage rapide



Beelzebub offre aux équipes de sécurité un moyen configurable d'étudier l'activité dirigée vers des services leurres. Définissez l'environnement que rencontre un attaquant, choisissez la manière dont il répond et capturez l'interaction pour l'investigation. Exécutez le framework de manière autonome ou connectez-le à la plateforme Beelzebub.
core.prometheus.enabled: true pour surveiller l'activité du runtime ; par défaut, l'écouteur de métriques est désactivé et ne lie aucun port.Regardez un leurre propulsé par LLM répondre aux entrées d'un attaquant. La démo illustre comment les réponses générées peuvent maintenir une interaction au-delà d'un ensemble fixe de gestionnaires de commandes.
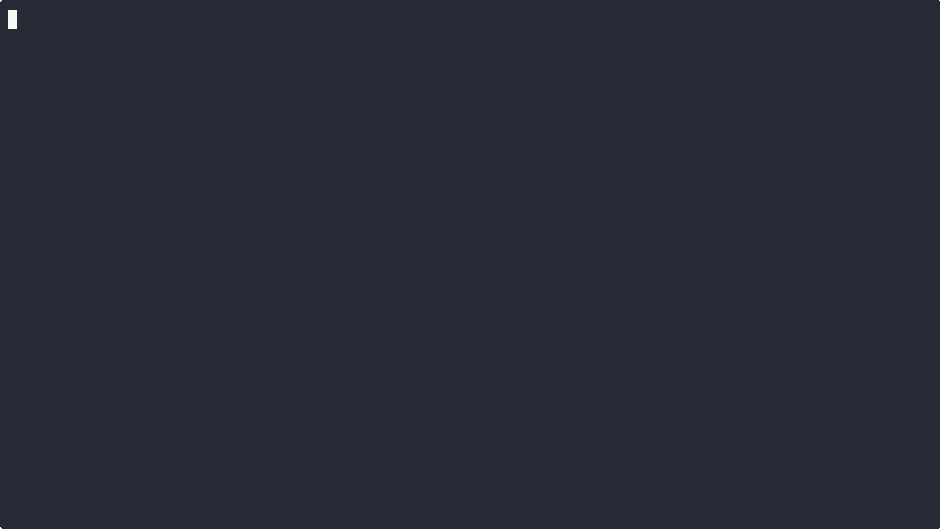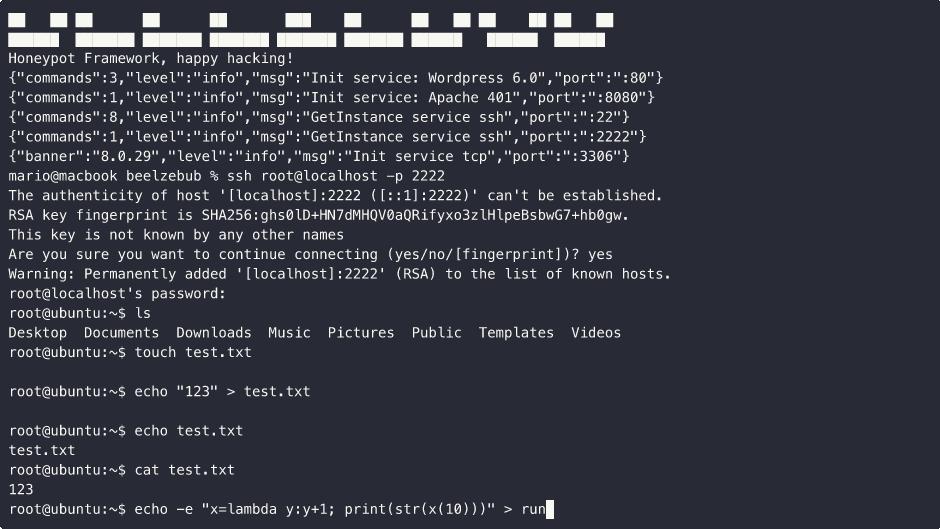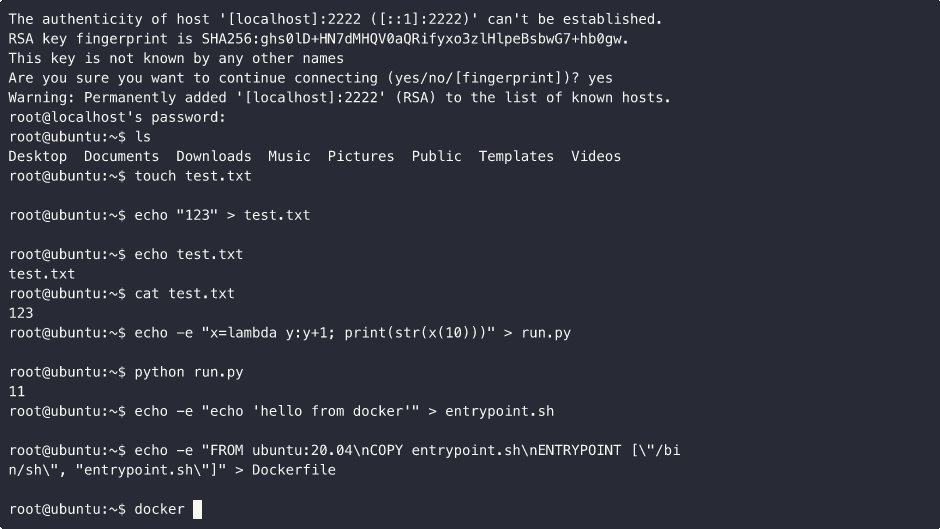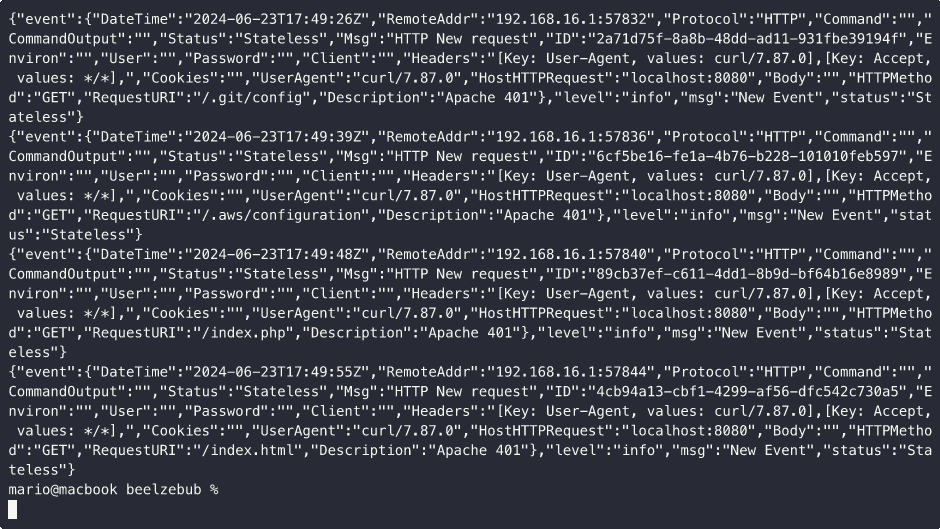

Définissez les services et les règles en YAML, validez la configuration et démarrez le runtime. Les plugins Go de confiance sont compilés dans le runtime pour étendre les services et les réponses. Chaque service traite les interactions entrantes et émet des preuves via la sortie d'événements configurée. Les réponses LLM nécessitent un fournisseur configuré ; les gestionnaires statiques peuvent fonctionner sans.
Le framework prend en charge SSH, HTTP, TCP, TELNET et MCP. Les leurres MCP exposent des outils appâts qui rendent les invocations suspectes observables lors de tests d'agents contrôlés. Ils peuvent fournir des preuves de tentatives d'injection de prompt ; ils ne garantissent pas la détection de chaque tentative.
Les options de déploiement incluent un binaire Go local, Docker Compose et Kubernetes avec Helm. Consultez le guide d'architecture pour le comportement du runtime et les frontières d'extension.
Commencez avec l'une des 18 configurations d'exemple dans configurations/services. Ouvrez un fichier YAML pour inspecter ses règles et l'adapter à votre environnement.
| Catégorie | Exemples de leurres |
|---|---|
| Accès distant | SSH · SSH (LLM) · TELNET · RDP · VNC |
| Web | WordPress (repli LLM) · HTTP 401 · Méthodes HTTP · Labyrinthe de répertoires Apache |
| Bases de données et caches | MySQL · PostgreSQL (LLM) · SQL Server · Redis · Memcached |
| Services réseau | SMB · LDAP |
| IoT | MQTT |
| Agents IA | Outils leurres MCP |
Les exemples vont des bannières et réponses sélectionnées aux échanges interactifs. Les exemples LLM nécessitent un fournisseur configuré ; WordPress l'utilise pour sa route fourre-tout. Vérifiez les mappages de ports de votre déploiement lors de l'activation d'exemples supplémentaires.
Vous avez besoin de Git, d'un shell et de Docker Engine avec Compose v2. Utilisez un hôte de laboratoire isolé avec une autorisation pour tous les écouteurs configurés : l'installateur démarre un ensemble de services d'exemple, y compris des ports privilégiés. Sous Linux, il peut activer le réseau de l'hôte ; Docker ne fournit pas d'isolation réseau dans ce mode.
Utilisez des identifiants synthétiques et consultez le guide de sécurité en production avant d'exposer des services à Internet.



