
 #1
Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.
Recommandé par Kitploit

 gmh5225/obs-graphics-hook32-hook
Démontre le hooking du pointeur D3D9 Present de OBS graphics-hook32.dll pour obtenir un rendu à l'épreuve de la diffusion qui échappe à la détection…
 kaleth4/cve-2026-55200
Analyse technique et preuve de concept pour CVE-2026-55200, un débordement de tas critique dans libssh2 permettant une RCE avant authentification.…
 idanshechter/cve-2017-13208-scanner
Script Python utilisant r2pipe pour détecter CVE-2017-13208 dans Android libnetutils.so en vérifiant l'absence de validation dhcp_size via une…
 flamelu/cve-2020-17035-patch-analysis
Analyse du correctif pour CVE-2020-17035, détaillant la vulnérabilité et le mécanisme d'exploitation dans le composant binaire affecté.
 jianrongxiao-linksys/dnsmasq-cve-2026
Outil automatisé de vérification de défauts pour 6 CVEs de dnsmasq (CVE-2026-2291, 4890, 4891, 4892, 4893, 5172)
 rishvic/xpdf-docker
Images Docker de Xpdf 4.04, vulnérable à CVE-2022-30524
 yan5ui/env-cve-2020-8036
Artefacts de l'environnement docker de CVE-2020-8036
 nanopathi/external_libavc_aosp10_r33_cve-2021-0325
Boîte à outils d'analyse de vulnérabilités et d'exploitation en langage C ciblant le débordement de tas libavc d'AOSP (CVE-2021-0325) avec capacités…
 muhammedhussein17/libheif-cve-2026-50142
CVE-2026-50142 — Vulnérabilité d'allocation de tas dans l'analyseur de séquence HEIF de libheif
 claesmnyberg/sdc
Générateur de binaires auto-déchiffrants
 jihwan77/linux-kernel-copy-fail-cve-2026-31431-
Analyse et atténuation de la vulnérabilité Copy Fail du noyau Linux (CVE-2026-31431) exploitant la mutation du cache de pages AF_ALG/splice, avec un…
 d7ead/cve-2026-38764
Un problème dans Unistal Systems Pvt. Ltd. Protegent 360 v2.0.0.4 permet à un attaquant local d'élever ses privilèges via le pilote noyau pgsecdl.sys
 eaea0001/servu-cve-2026-28318-poc
SolarWinds Serv-U CVE-2026-28318 : crash non authentifié de Content-Encoding: deflate. Analyse de la cause racine (invalid free of an interior…
 fzrsllasher/cve-2026-12166_cve-2026-12167_cve-2026-12168
Avis technique détaillant trois vulnérabilités d'escalade de privilèges locale (CVE-2026-12166/7/8) dans le pilote noyau GFAC de Little Orbit,…
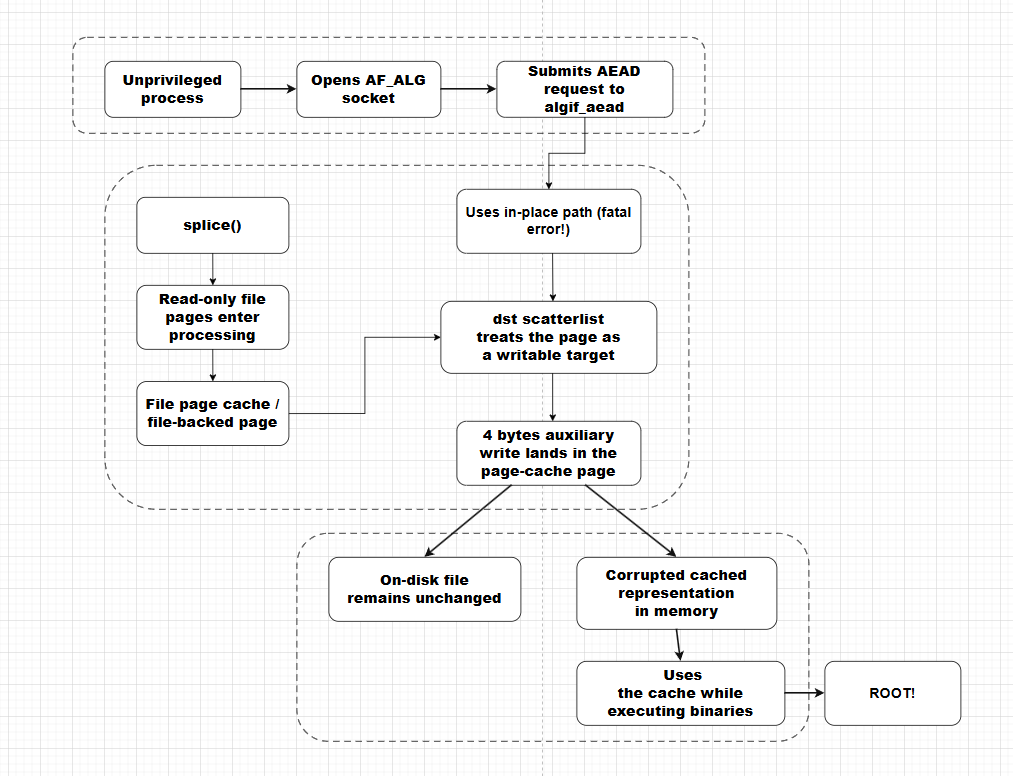 chernstepanov/copyfail-for-dummies
Notes de recherche et preuve de concept pour CVE-2026-31431 du noyau Linux, documentant le bug de corruption du cache de pages de AF_ALG splice()…
 halcy0nic/cve-2023-38434
Preuve de concept pour CVE-2023-38434
 personnumber3377/dns_client_fuzzing
Fuzzing de la bibliothèque cliente DNS de Microsoft Windows. Inspiré par CVE-2026-41096.
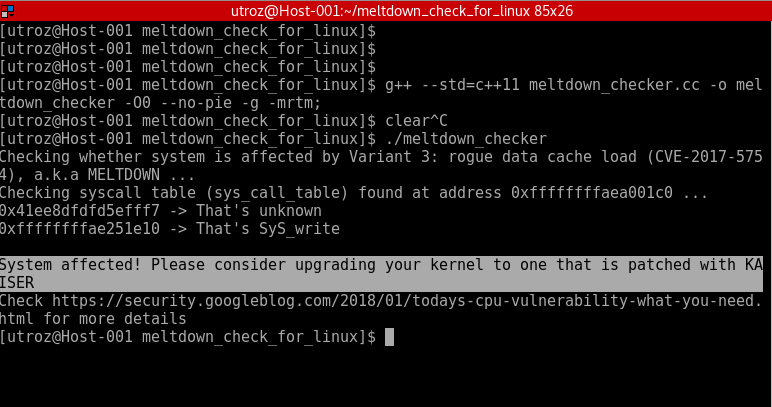 speecyy/am-i-affected-by-meltdown
Preuve de concept / Exploit / vérifie si le système est affecté par la variante 3 : chargement de cache de données malveillant (CVE-2017-5754), alias








